
 #1
Plataformas integradas para desenvolver, executar e gerenciar testes de penetração.
Recomendado pelo Kitploit
 redsiege/c2concealer
Gera perfis maleáveis de C2 randomizados e validados por lint para o Cobalt Strike, automatizando a configuração de beacons HTTP/S, DNS, SMB e SSH…
 mgeeky/protectmytooling
Envoltório Multi-Packer que nos permite encadear vários packers, ofuscadores e outras armas voltadas para Red Team. Apresenta recursos de marca…
 r3dy/capsulecorp-pentest
Ambiente Vagrant VirtualBox para realizar um teste de penetração em rede interna.
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Um framework de Teste de Penetração com Recursos de Cibersegurança
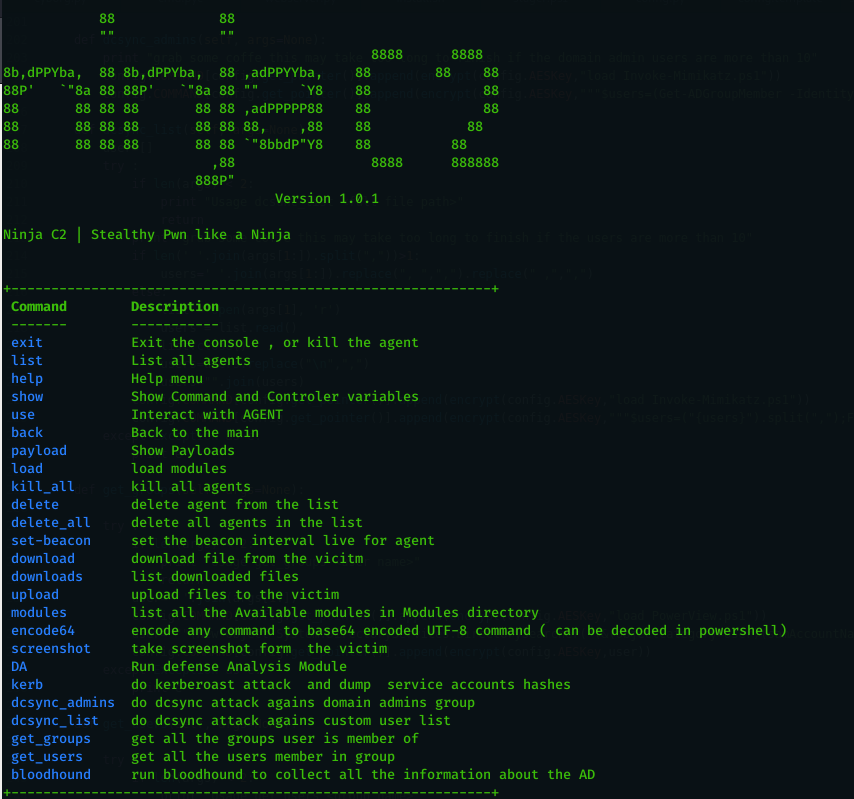 ahmedkhlief/ninja
Servidor C2 de código aberto criado para operações furtivas de red team
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 m4n3dw0lf/pythem
framework de pentest
 owasp/apts
OWASP Padrão de Teste de Penetração Autônomo
 bahaabdelwahed/killshot
Um Framework de Teste de Penetração, ferramenta de coleta de informações e Scanner de Vulnerabilidades de Sites
 gh05tcrew/metasploitmcp
Servidor MCP para Metasploit
 mafifrizi/ares
Plataforma autônoma de engajamento de red-team com orquestração de módulos MITRE ATT&CK, resolução de caminhos de ataque via DAG, controles de OPSEC,…
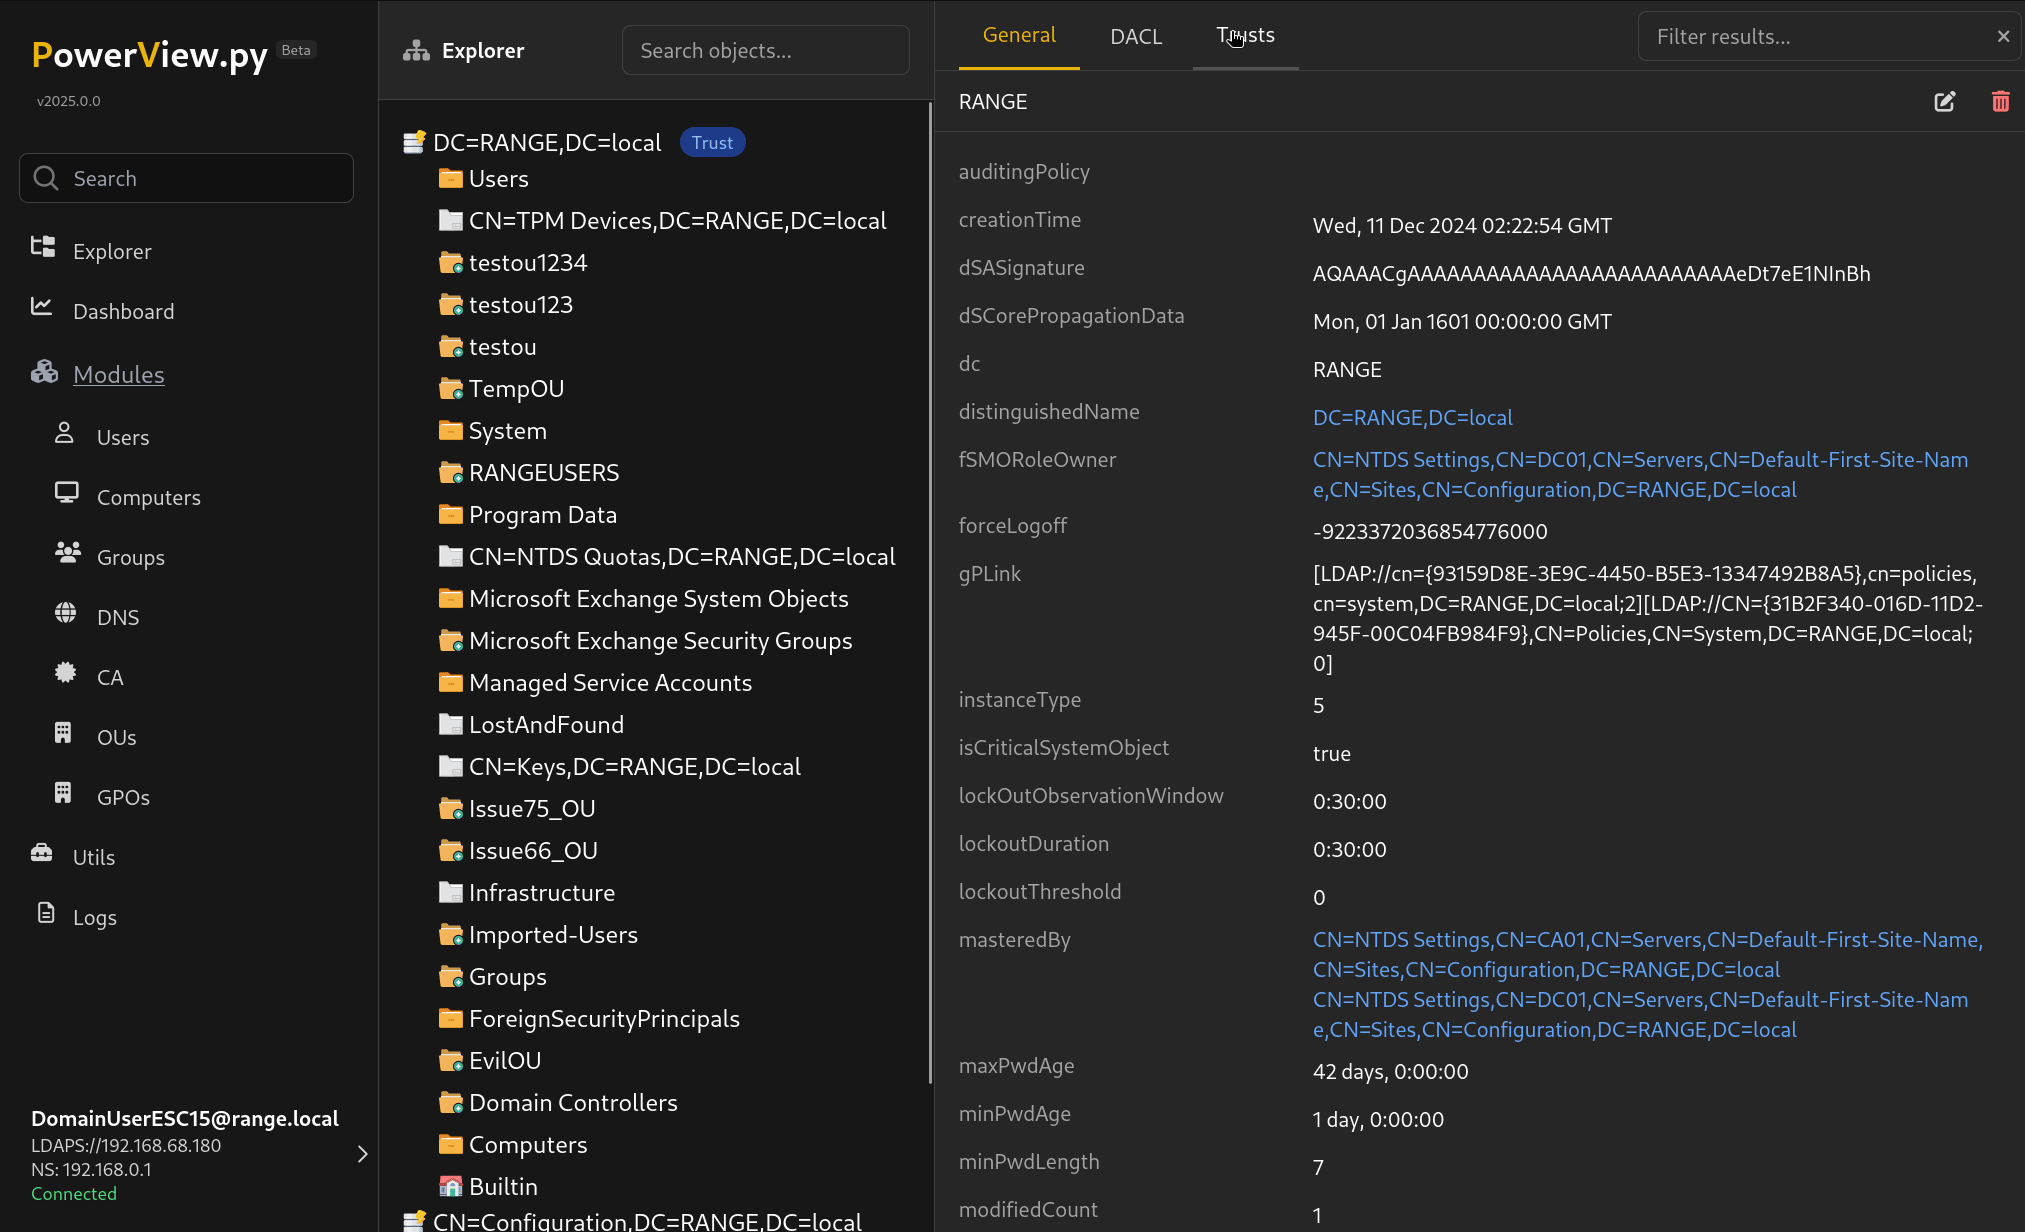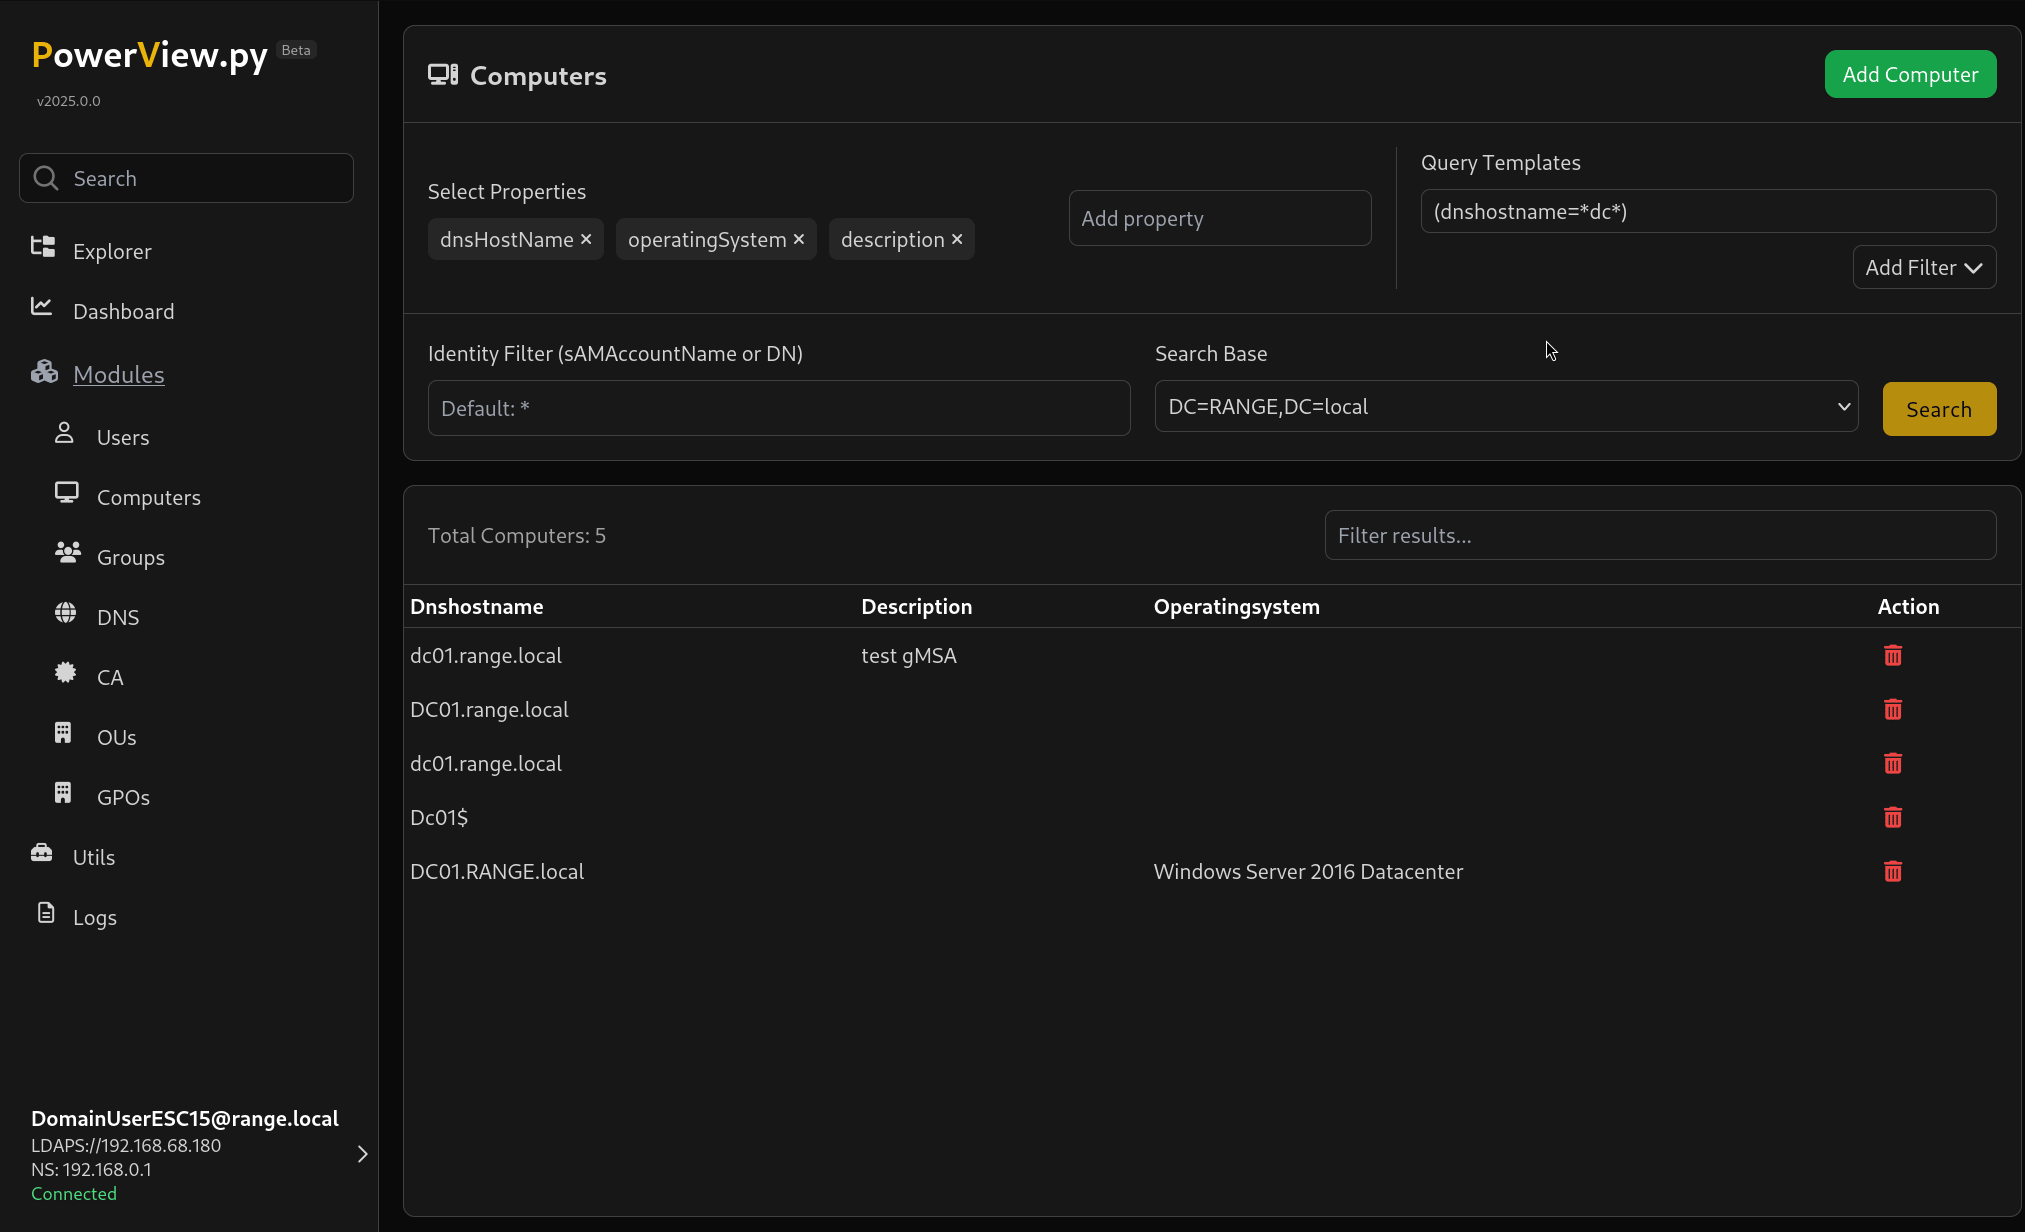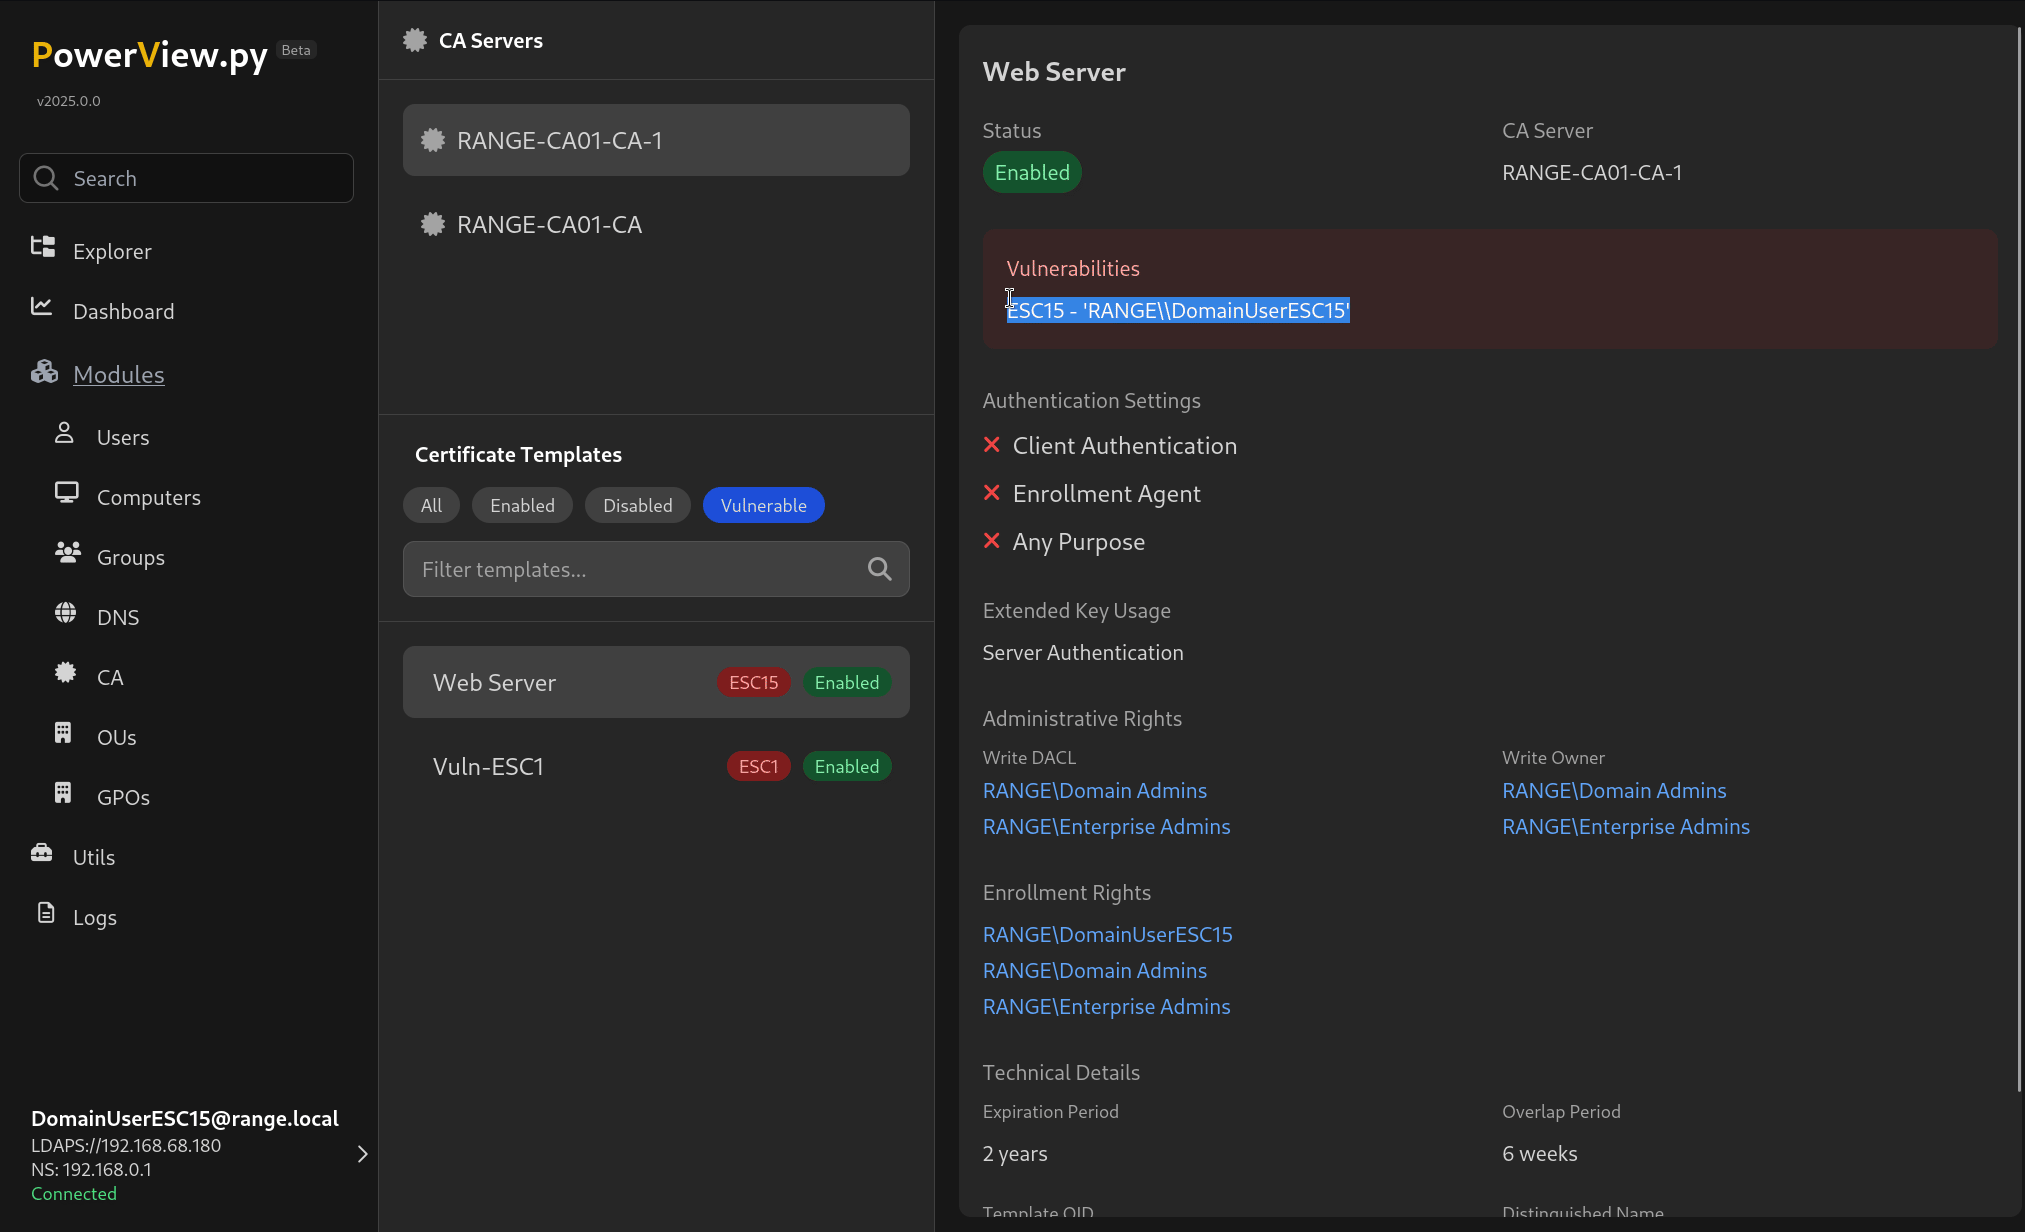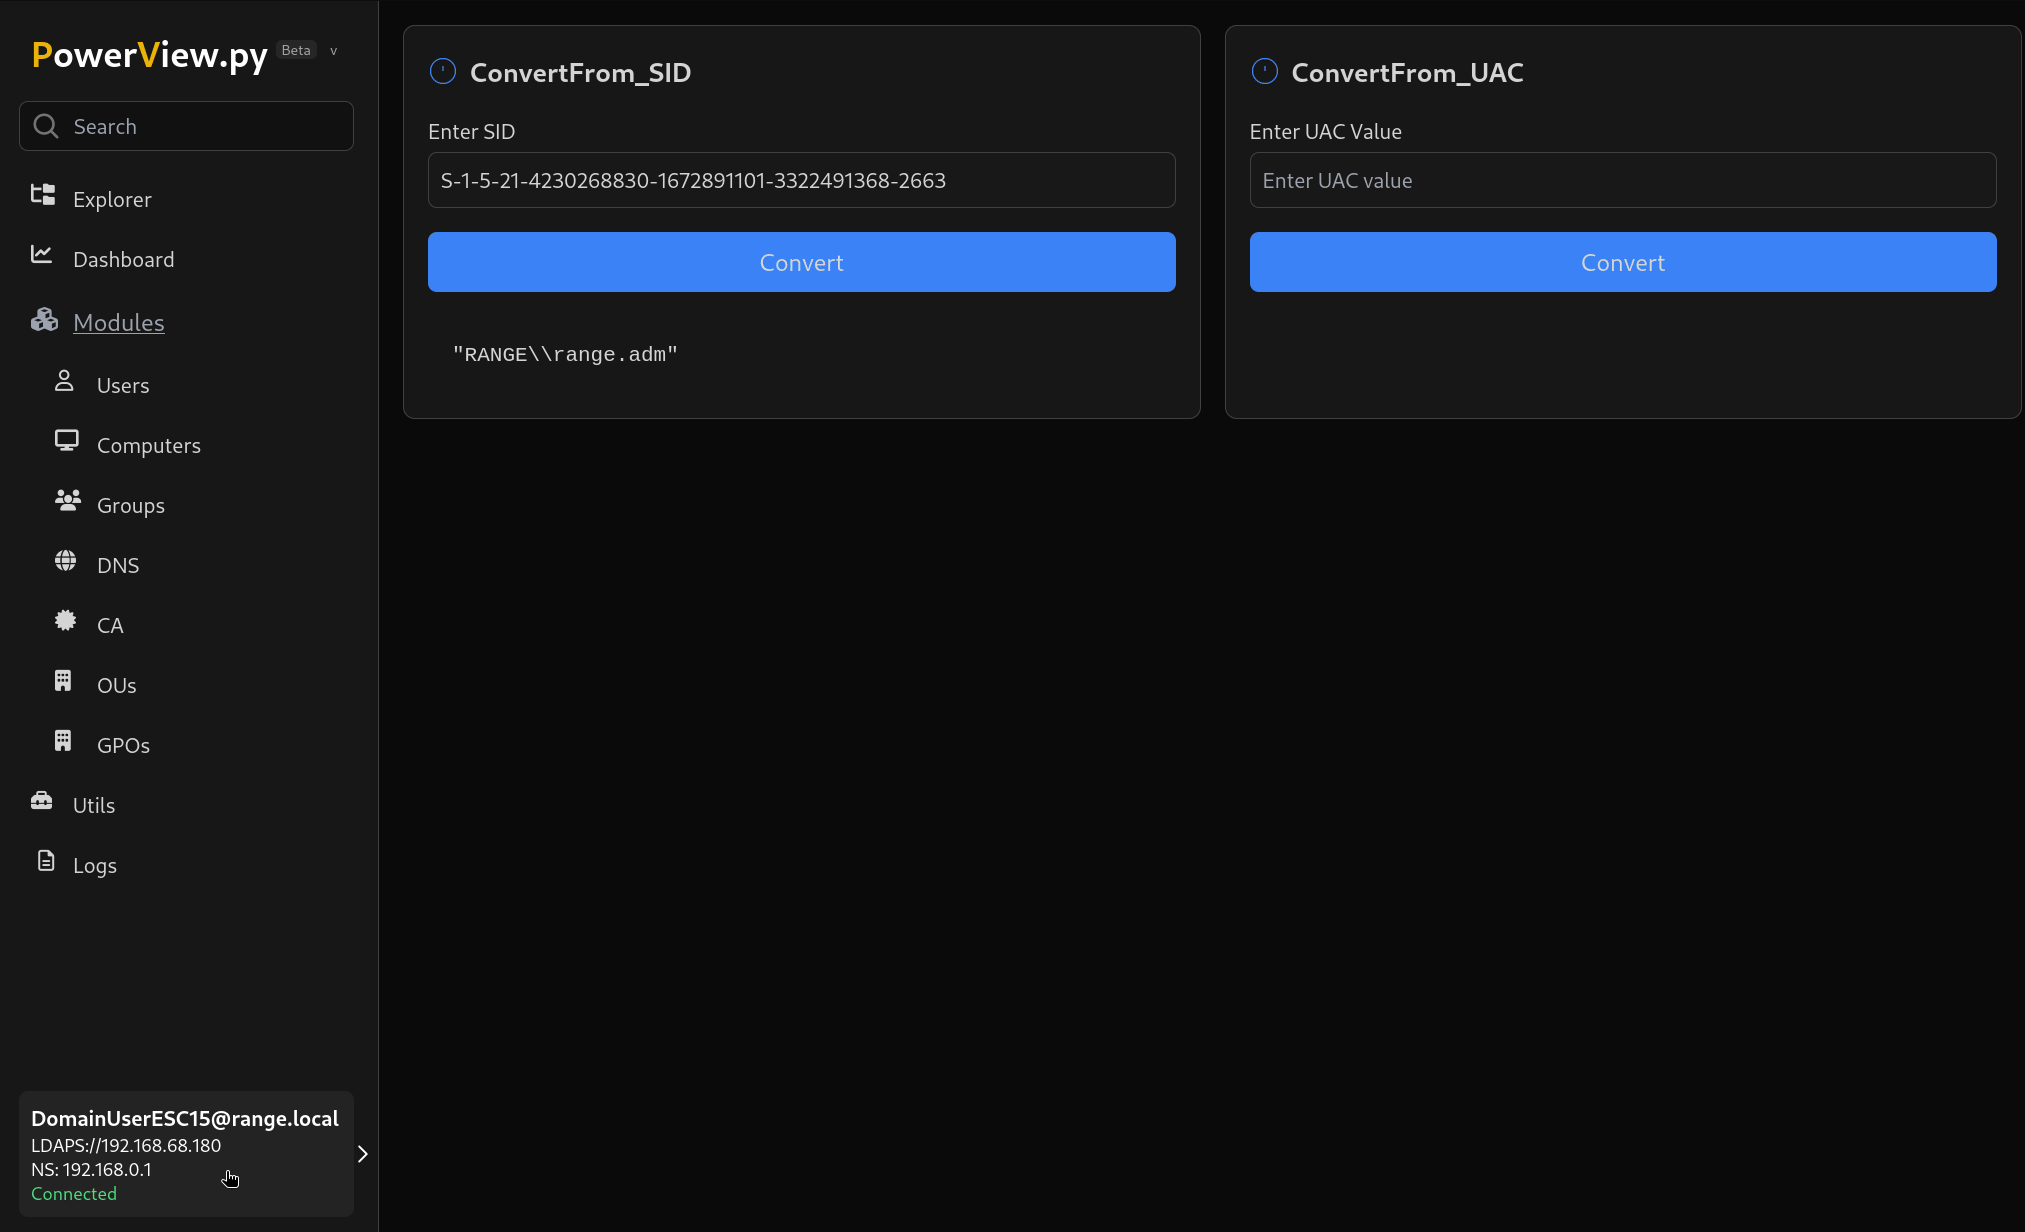 aniqfakhrul/powerview.py
Powerview turbinado
 sia-iotechnology/kittysploit-framework
Framework de Exploração em Python, Depurador do Motor V8, Interceptador de Proxy, mercado, pós-exploração, gerador de backdoor,....
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Malleable C2 Profiles. Uma coleção de perfis utilizados em diferentes projetos que usam Cobalt Strike https://www.cobaltstrike.com/.
 pablosnt/rekono
Plataforma de segurança ofensiva que automatiza a descoberta de superfície de ataque e o gerenciamento de vulnerabilidades.
 khast3x/redcloud
Implantação automatizada de infraestrutura de Red Team usando Docker
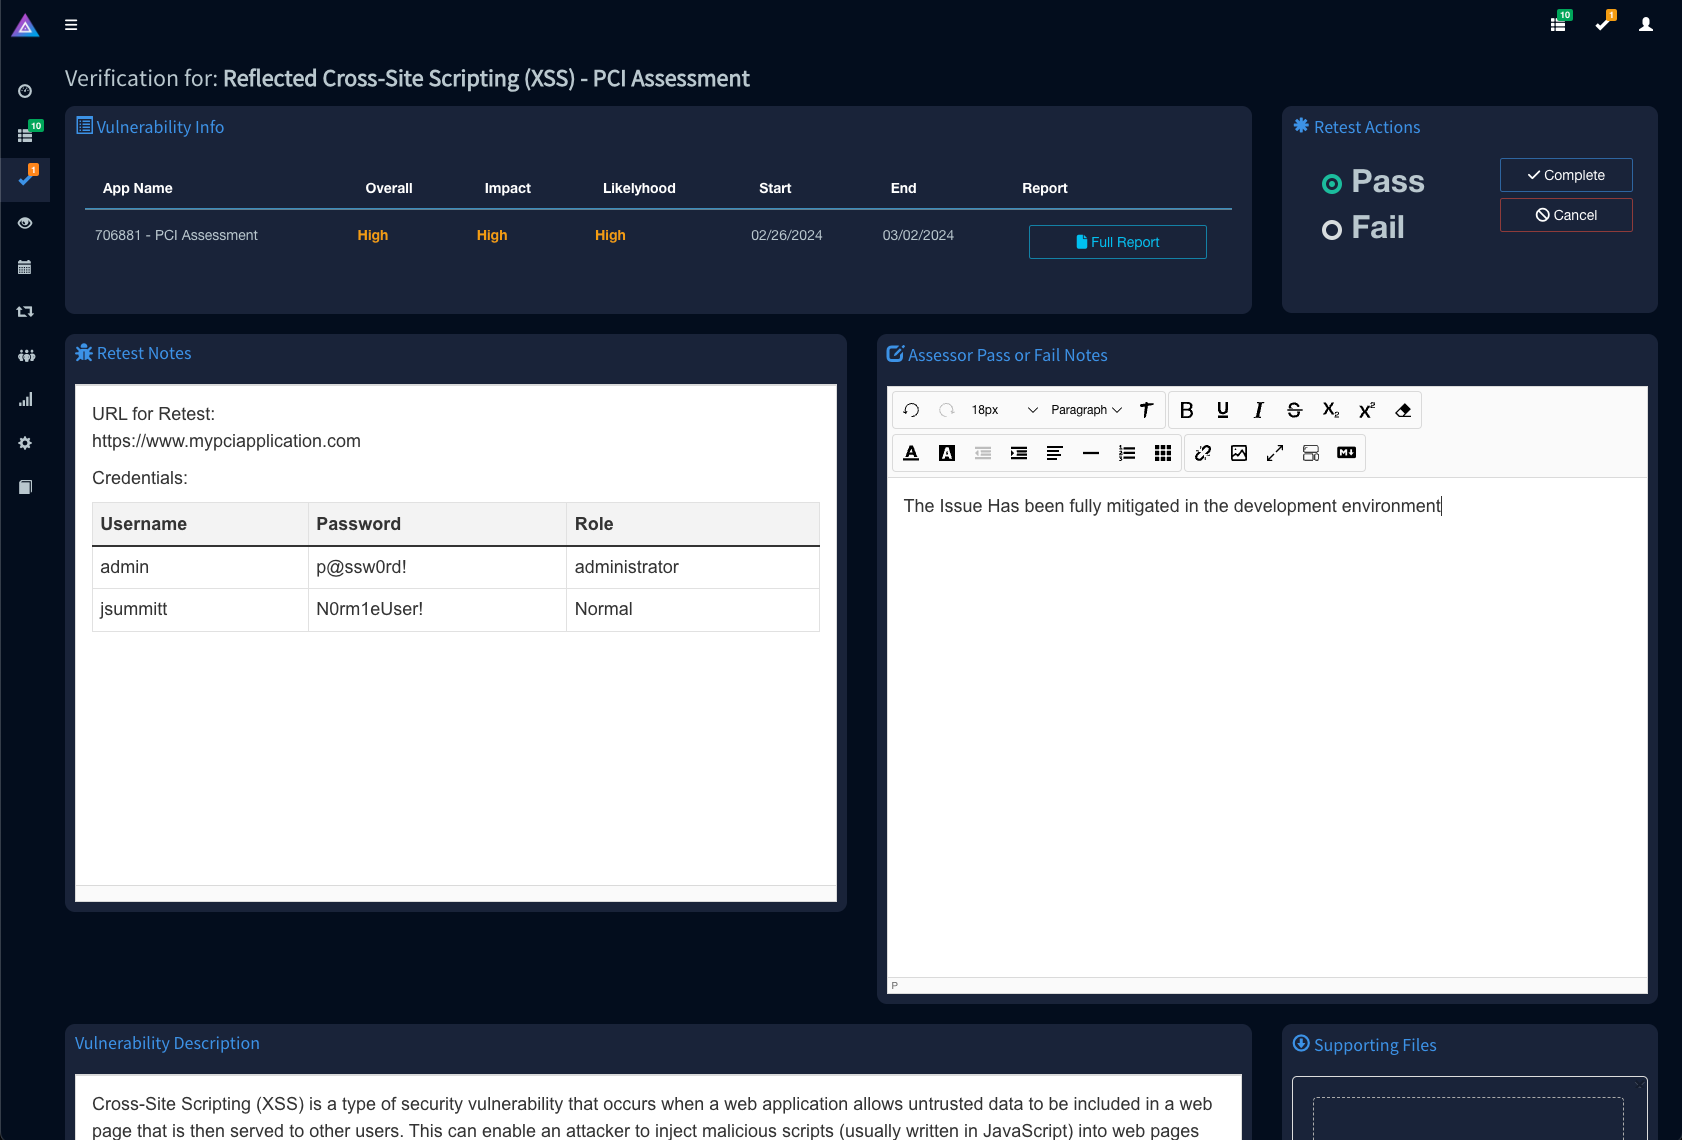 factionsecurity/faction
Geração de Relatórios de Teste de Penetração e Colaboração em Avaliação
 wkl-sec/hiddendesktop
HVNC para Cobalt Strike








