
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit

 drgreenthumb93/cve-2022-30190-follina
Exploit de prova de conceito para CVE-2022-30190 (vulnerabilidade Follina MSDT). Gera um documento Word malicioso que executa um script remoto…
 zombie-kaiser/cve-2024-4367-poc-fixed
PDF.js é um visualizador de PDF baseado em JavaScript mantido pela Mozilla. Esta vulnerabilidade permite que um atacante execute código JavaScript…
 learner330/fastjson-cve-2026-16723
Análise detalhada do CVE-2026-16723 e kit de exploração para RCE no Fastjson 1.2.83, cobrindo caminhos de código vulneráveis, geração de JAR/bytecode…
 likekabin/cve-2018-0802_cve-2017-11882
Gerador de exploit de prova de conceito para CVE-2017-11882 e CVE-2018-0802, criando arquivos RTF maliciosos para executar comandos arbitrários em…
 doudouhala/cve-2017-8464-exp-generator
esta ferramenta pode gerar um exp para cve-2017-8486, é desenvolvida em python
 ab0x90/cve-2021-44228_poc
Prova de conceito em Python para CVE-2021-44228 (Log4Shell) que automatiza a exploração por meio de um payload Java elaborado, com opções de argparse…
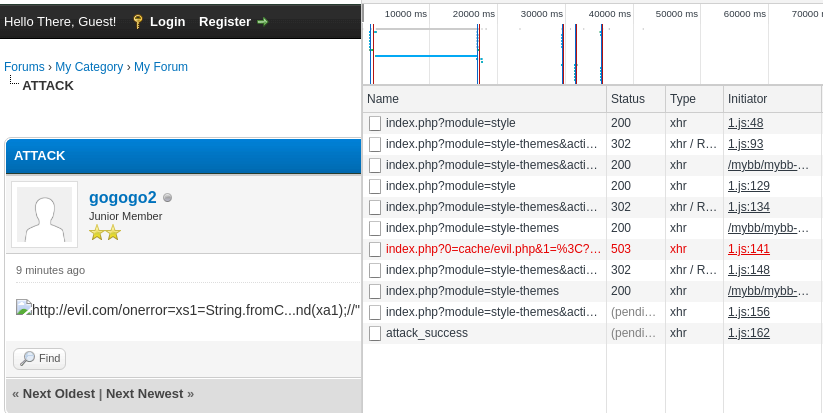 xiaopan233/mybb-xss_sql_rce-poc
Mybb associa CVE-2021-27890 & CVE-2021-27889 a RCE poc
 asaotomo/cve-2021-42013-apache-rce-poc-exp
Ferramenta de detecção em massa de execução remota de código no Apache (CVE-2021-42013): O Apache HTTP Server é um servidor web de código aberto…
 kirinse/cve-2023-42115
Gerador de exploit e payload de reverse shell baseado em Python para CVE-2023-42115, com modos de varredura e exploração e criação de payload…
 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
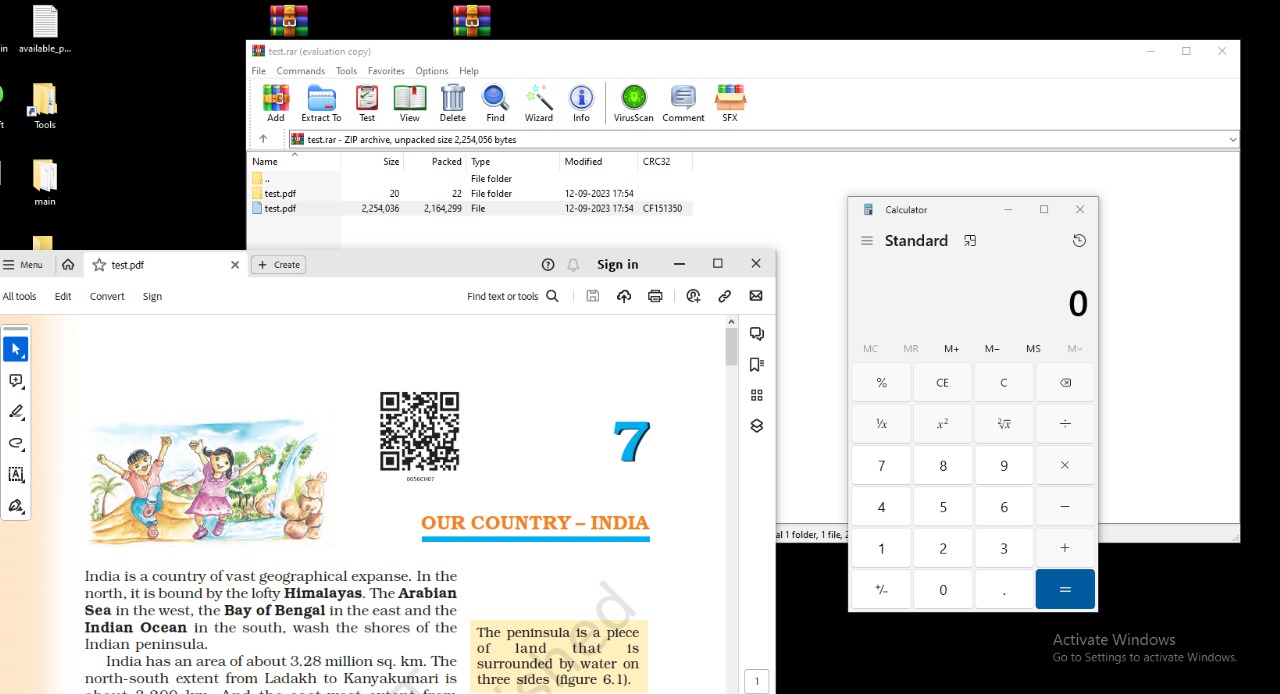 malwareman007/cve-2023-38831
Gerador de Exploit WinRaR CVE-2023-38831
 nu11secur1ty/vulnerable-pdf
Arquivos PDF educacionais que demonstram técnicas de exploração no lado do cliente, incluindo execução de calculadora e navegação de diretórios, para…
 dr-iman/cve-2018-7600-drupal-0day-rce
Exploit de execução remota de código baseado em Perl que visa a CVE-2018-7600 no CMS Drupal, permitindo o upload de payloads e o comprometimento do…
 marcourbano/cve-2021-44228
PoC para CVE-2021-44228.
 yasinyilmaz/vuln-chm-hijack
Potencial execução de código malicioso via sequestro de CHM (CVE-2019-9896)
 hydragyrum/evil-rmi-server
Um servidor RMI malicioso que pode executar um comando arbitrário. Pode ser útil para CVE-2021-44228.
 0x7n6/cve-2022-24500
Exploit autónomo para CVE-2022-24500 que apunta a Windows SMB, generando y ejecutando shellcode para entregar una carga útil de Meterpreter inverso.
 lighird/cve-2018-2628
Kit de exploração CVE-2018-2628








