
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit

 vin01/poc-cve-2024-38396
PoC para iTerm2 CVEs CVE-2024-38396 e CVE-2024-38395 que permitem execução de código
 acheong08/cve-2025-55182-poc
Detecção e exploração reais do CVE-2025-55182. LLMs sem enrolação.
 ckkok/spring4shell-poc
Exploit de prova de conceito para Spring4Shell (CVE-2022-22965) que implanta um webshell JSP através de requisições HTTP elaboradas para aplicações…
 0dayninja/cve-2021-3560
Exploit de Bypass de Autenticação do D-Bus do Polkit
 0xcan1337/cve-2025-47812-poc
Exploit simples para RCE no Wing FTP Server (CVE-2025-47812) para executar comandos e obter uma reverse shell. Apenas para uso educacional.
 sunnyvale-it/cve-2021-44228-poc
Prova de Conceito do CVE-2021-44228 (Log4Shell)
 ianxtianxt/discuz-ml-rce
Sistemas e versões afetados: Discuz!ML V3.2-3.4 Discuz!x V3.2-3.4
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
Descrição e exploração de CVE-2023-33831 afetando o software de Visualização de Processos baseado na web FUXA (SCADA/HMI/Dashboard).
 zemarkhos/cve-2025-55315-poc-exploit
Exploit de PoC do CVE-2025-55315
 abbarhissarh/follinaxploit
Uma ferramenta em Python baseada em linha de comando para explorar a vulnerabilidade zero-day no MSDT (Microsoft Support Diagnostic Tool), também…
 twseptian/cve-2022-22947
Injeção de Código SpEL na API Actuator do Spring Cloud Gateway (CVE-2022-22947)
 ahmed-fa7im/cve-2023-38831-winrar-expoit-simple-poc
CVE-2023-38831 gerador de exploit winrar e obter shell reverso
 immunityinc/log4j-jndiserver
Este projeto ajudará a testar a vulnerabilidade Log4j CVE-2021-44228.
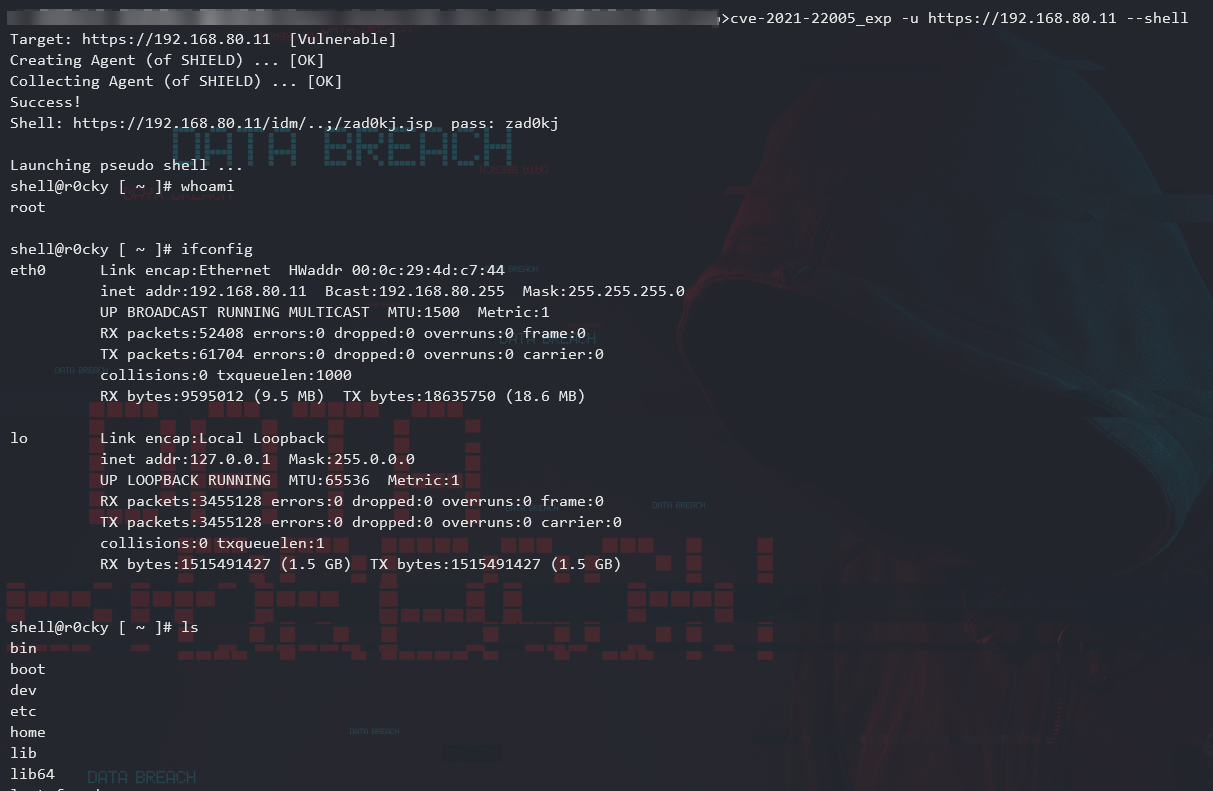 crackercat/cve-2021-22006
CVE-2021-22005 - VMWare vCenter Server: Upload de Arquivo para RCE
 momos1337/log4j-rce
Log4j RCE - (CVE-2021-44228)
 jaychouzzk/cve-2019-5475-nexus-repository-manager-
Payload de exploit para CVE-2019-5475 no Nexus Repository Manager, permitindo execução remota de código através de configuração maliciosa de…
 aslitsecurity/zimbra-cve-2022-30333
Vulnerabilidade unrar do Zimbra. Agora já existem POC disponíveis, é seguro liberar nosso POC.
 exploit-io/cve-2021-41349
Ferramenta de exploração para CVE-2021-41349 que gera um formulário HTML para entregar payloads de XSS a servidores Microsoft Exchange, permitindo a…








