
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit

 cyb3r-techie/pezor-docker
Com a ajuda desta imagem Docker, você pode acessar facilmente o PEzor no seu sistema!
 ycdxsb/cve-2020-0668
Faça o exploit CVE-2020-0668 funcionar para versão < win10 v1903 e versão >= win10 v1903
 r3kind1e/log4shell-obfuscated-payloads-generator
Gere payloads ofuscados primários ou secundários dos CVEs CVE-2021-44228 ou CVE-2021-45046 para evadir a detecção de WAF.
 murataydemir/cve-2017-9822
[CVE-2017-9822] DotNetNuke Cookie Deserialization Remote Code Execution (RCE)
 amoloht/cve-2022-33891
「💥」CVE-2022-33891 - Injeção de Comandos no Apache Spark
 securelayer7/wordpresshell
PoC de RCE pré-autenticação para CVE-2026-63030 / CVE-2026-60137 (núcleo do WordPress)
 bigsizeme/cve-2018-2893
Gerador de reverse shell
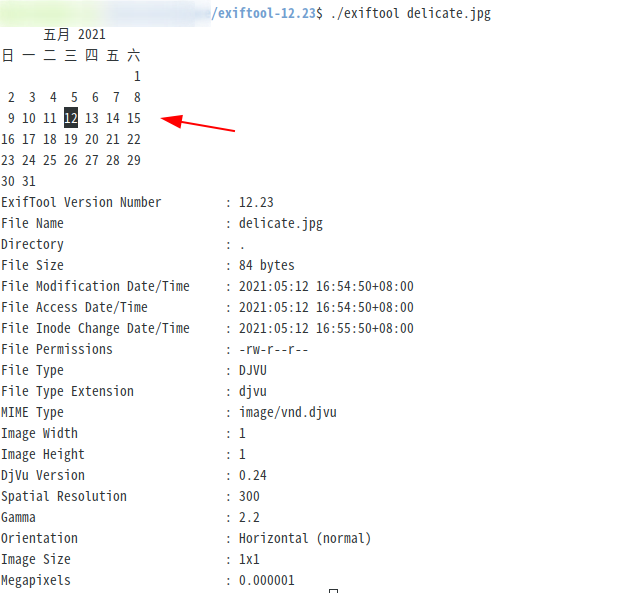 se162xg/cve-2021-22204
vulnerabilidade de execução de código arbitrário do exiftool
 iss4cf0ng/eden-rat
Uma ferramenta de acesso remoto de código aberto baseada em GUI para Linux, desenvolvida em C# com um payload em Python, destinada a tarefas…
 noxtal/follina
Tudo sobre CVE-2022-30190, também conhecida como follina, que é uma vulnerabilidade de RCE que afeta as Ferramentas de Diagnóstico e Suporte da…
 eversinc33/nimnightmare
CVE-2021-1675 LPE PoC em Nim (PrintNightmare Escalação Local de Privilégios)
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Plataforma Avançada de Pesquisa de Red Team para LLMs com Algoritmo PAIR e Avaliação LLM-como-Juiz
 vulnbe/burpsuite-copy-as-xmlhttprequest
Extensão do BurpSuite que converte requisições HTTP em código JavaScript XMLHttpRequest para geração simplificada de provas de conceito XSS e testes…
 youcannotseemeagain/cve-2023-22515_rce
Confluence后台rce
 0x00-0x00/-cve-2017-9805
Script de exploit para Apache Struts2 REST Plugin XStream RCE (CVE-2017-9805)
 jas502n/java-compressed-file-security
Vulnerabilidade de segurança em arquivos compactados Java Web
 lanzt/cve-2020-14321
Exploração autenticada para Moodle 3.9 que eleva privilégios de professor para papel de gerente e alcança execução remota de código via upload de…
 j0ey17/cve-2022-22963_reverse-shell-exploit
CVE-2022-22963 é uma vulnerabilidade no Spring Cloud Function Framework para Java que permite execução remota de código. Este script Python…








