
 #1
Ferramentas para recuperar senhas de hashes, fontes criptografadas ou através de ataques de força bruta/dicionário.
Recomendado pelo Kitploit
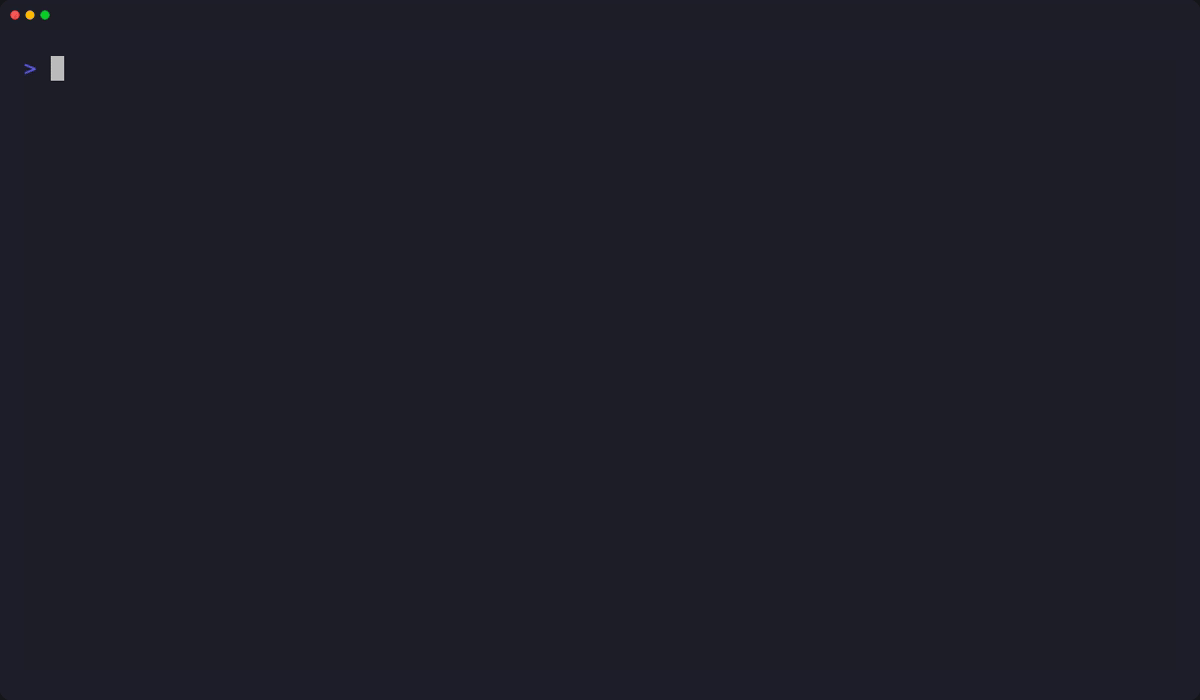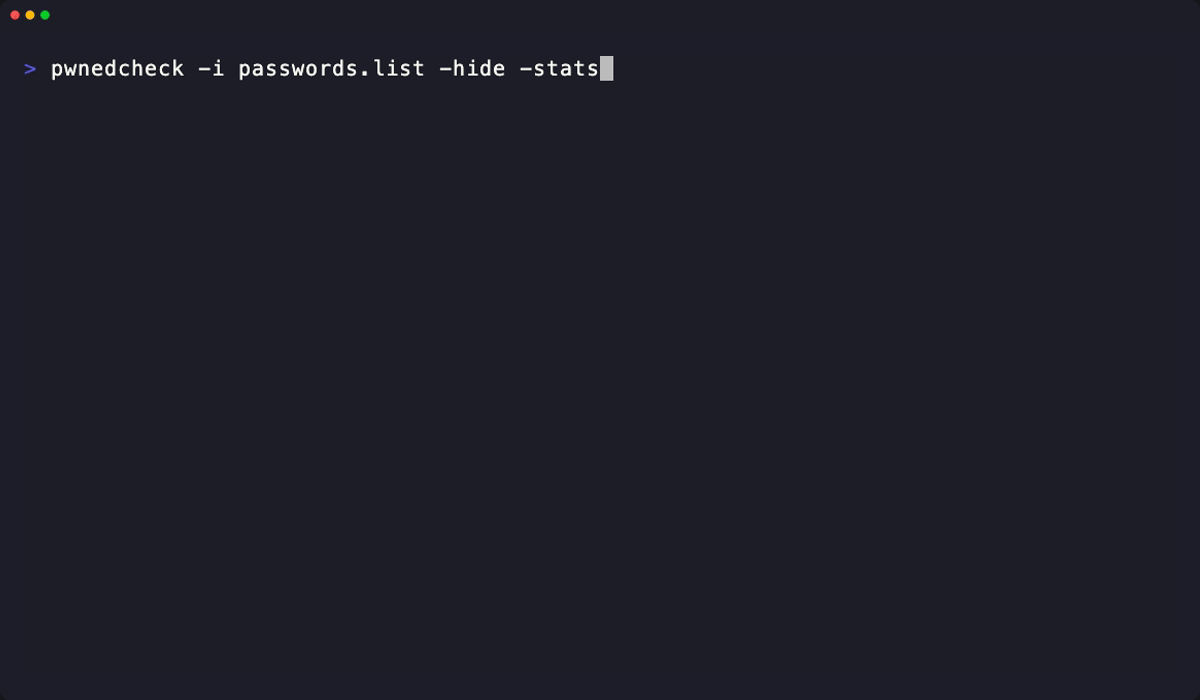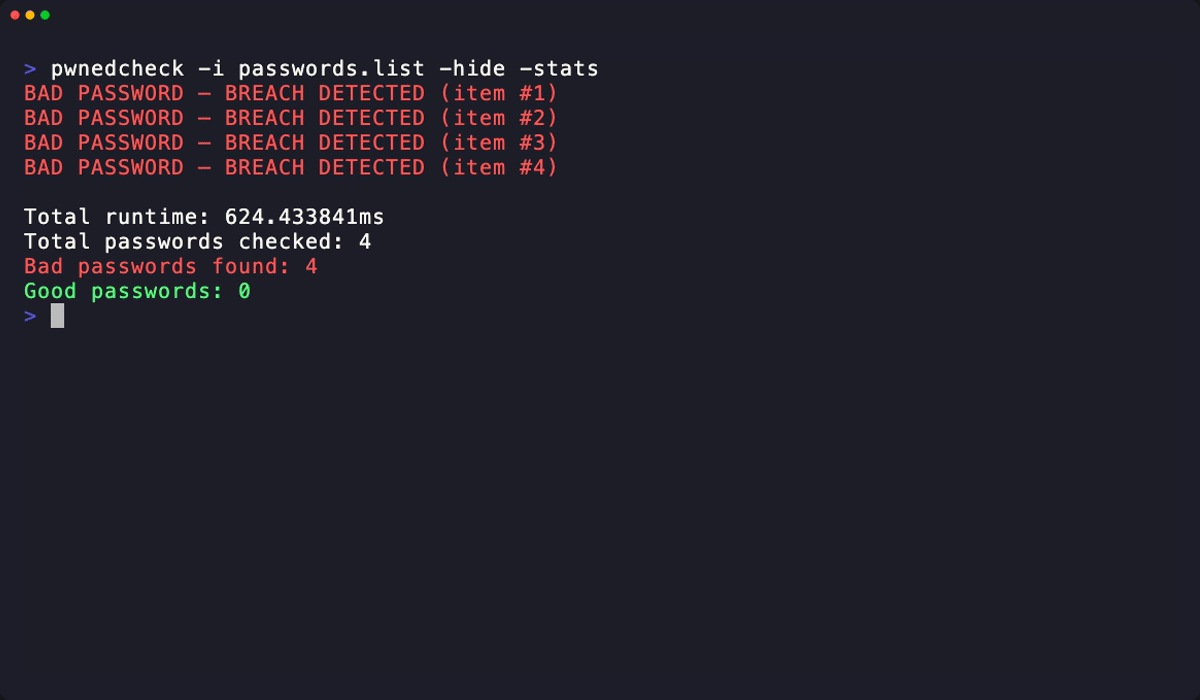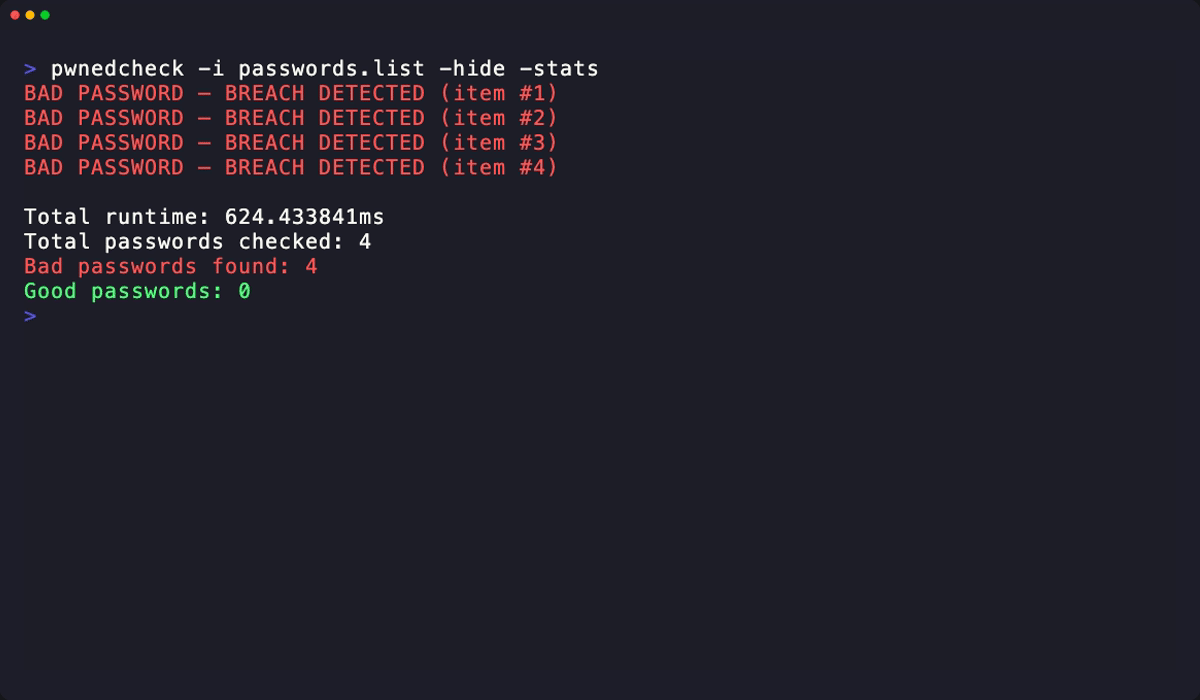
 mohamedation/pwnedcheck
Uma ferramenta de linha de comando para verificar se senhas foram expostas em vazamentos de dados usando a API Have I Been Pwned (HIBP).
 faceless0x7/cve-2026-89012
Exploit em Python para CVE-2026-89012, um bypass da denylist de filtros SQL do Dolibarr que usa um oráculo blind-boolean para extrair hashes de senha…
 s3l33/cve-2022-25012
Versão atualizada deste script de criptografia de senha fraca
 wiire-a/cve-2017-9476
AP Oculto com Credenciais Determinísticas
 usethisname1419/pdfcrack
PDF Crack é uma ferramenta GUI usada para quebrar senhas de PDF. inclui 3 opções de quebra.
 ehabhussein/snmpvlan
Scanner SNMP e força bruta direcionado a switches Cisco Nexus (5000/6000) para explorar CVE-2014-3341, enumerar VLANs, quebrar strings de comunidade…
 wellingtonespindula/ssi-cve-2022-21661
Estude e explore a vulnerabilidade CVE-2022-21661 que permite Injeções SQL através de requisições POST de plugins em versões do WordPress abaixo de…
 e-m-e-k-a/moniker-link-lab-setup
Laboratório de teste de penetração demonstrando a exploração do link moniker CVE-2024-21413 para roubo de credenciais NTLM, incluindo execução do…
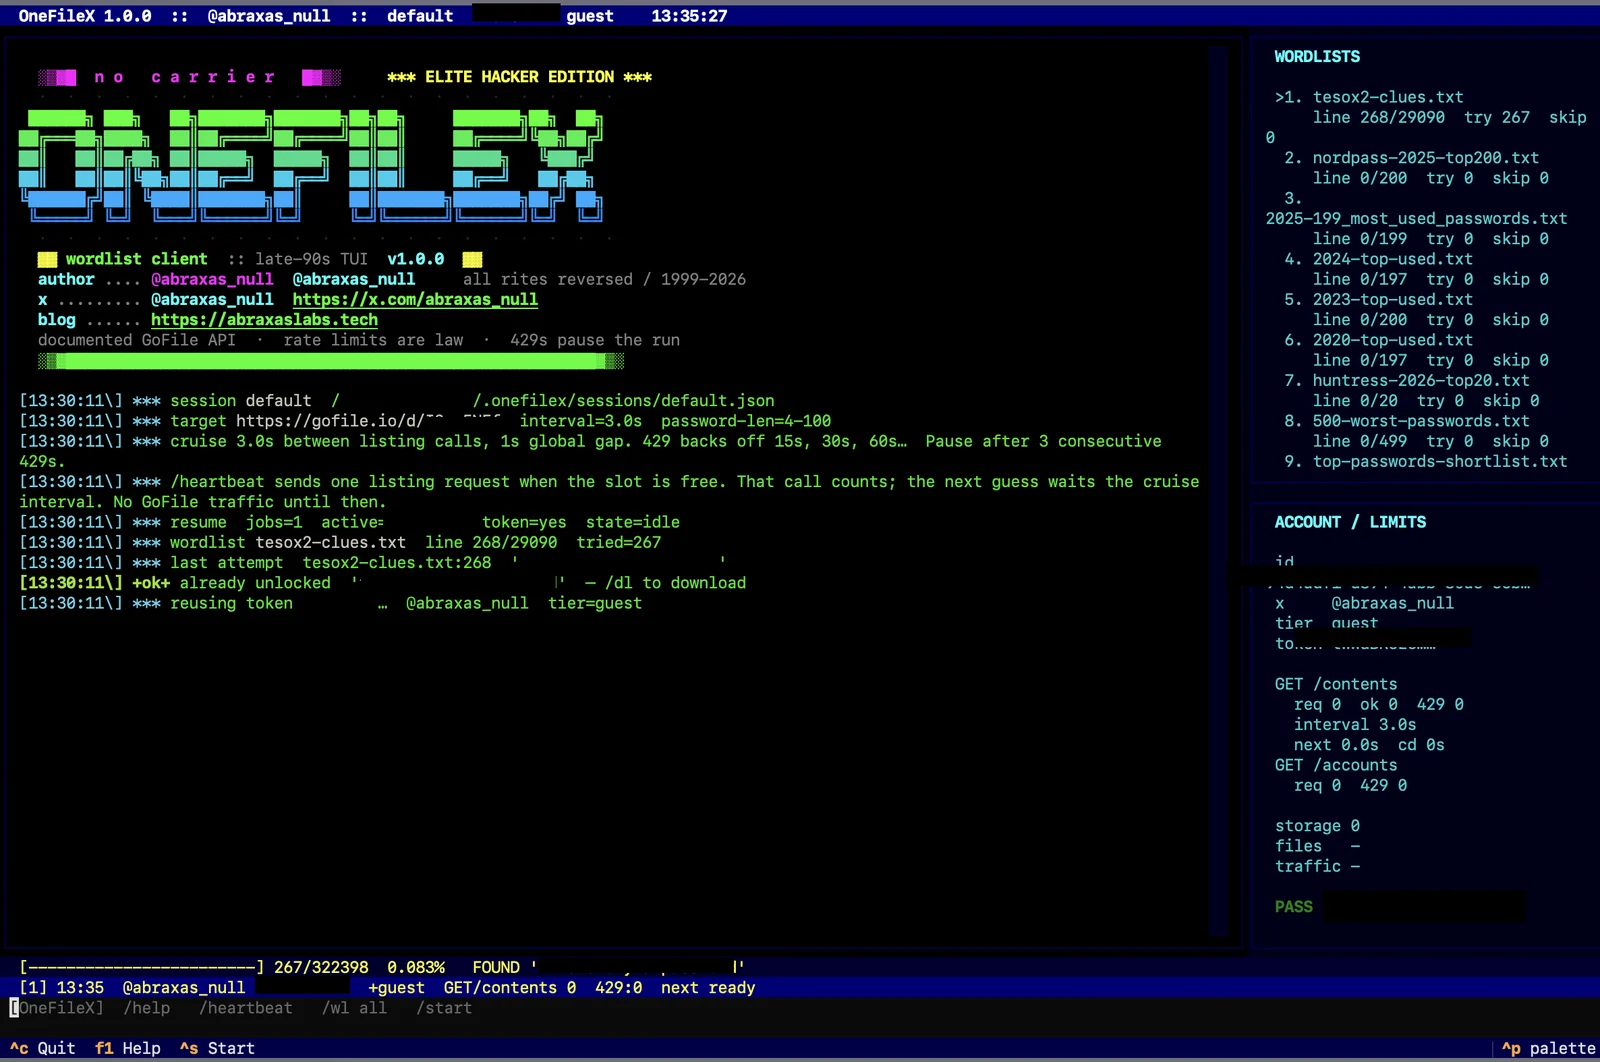 abraxas/gofilex
Força-bruta de Wordlist para Senhas de Download do GoFile (gofile.io)
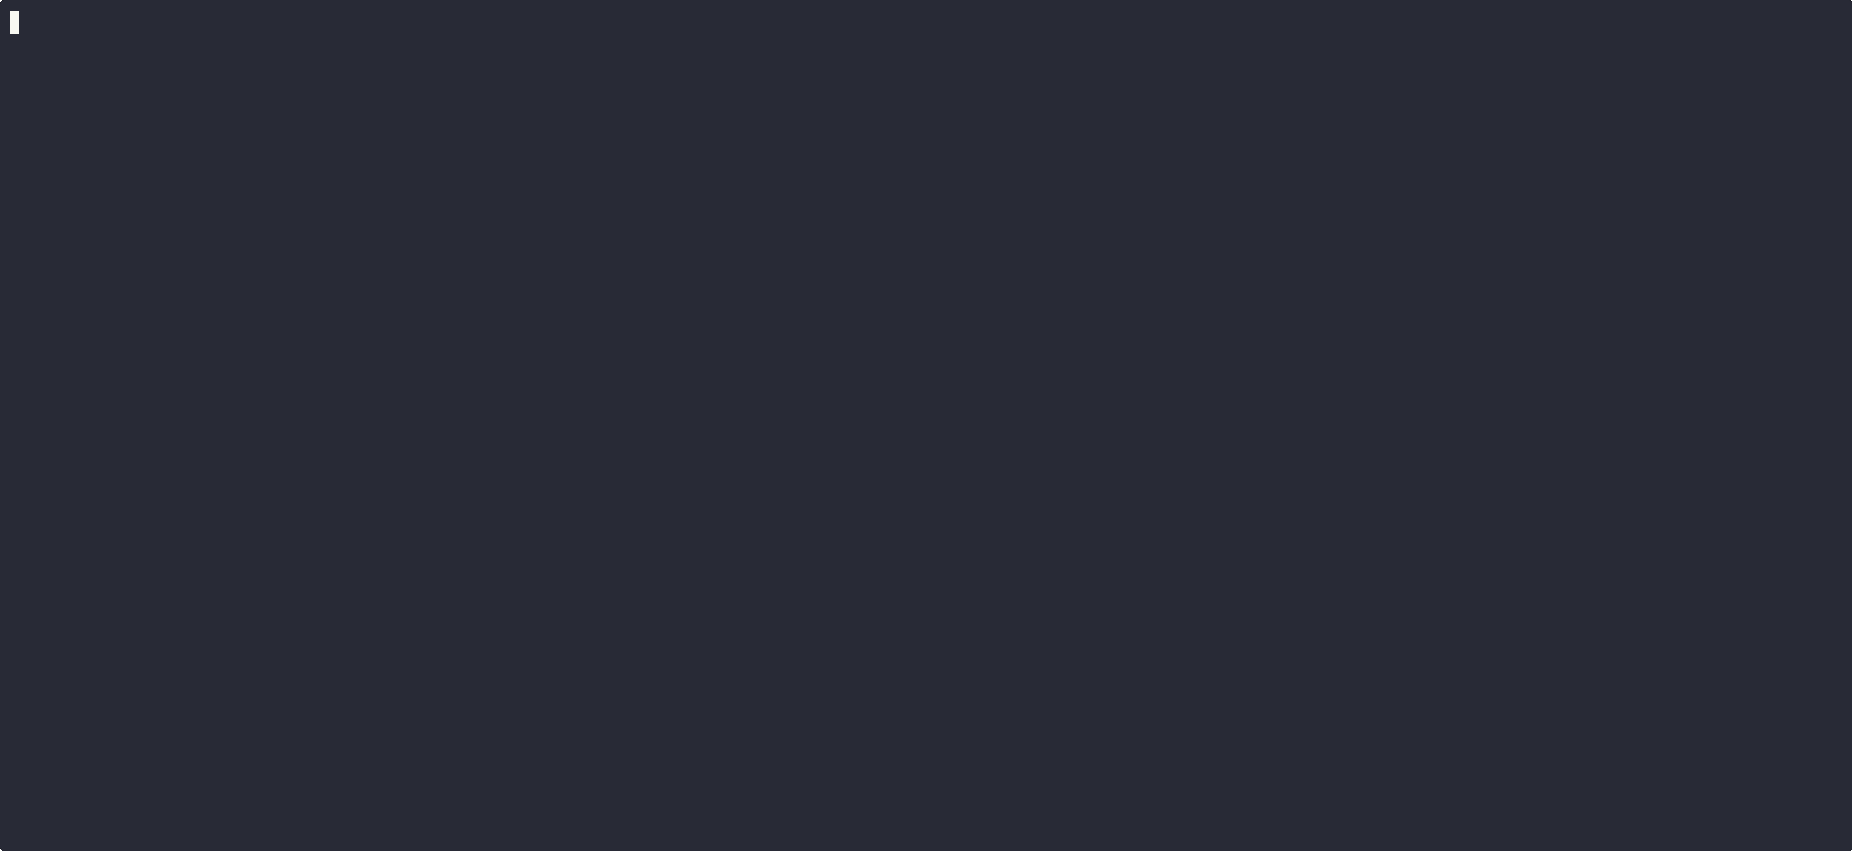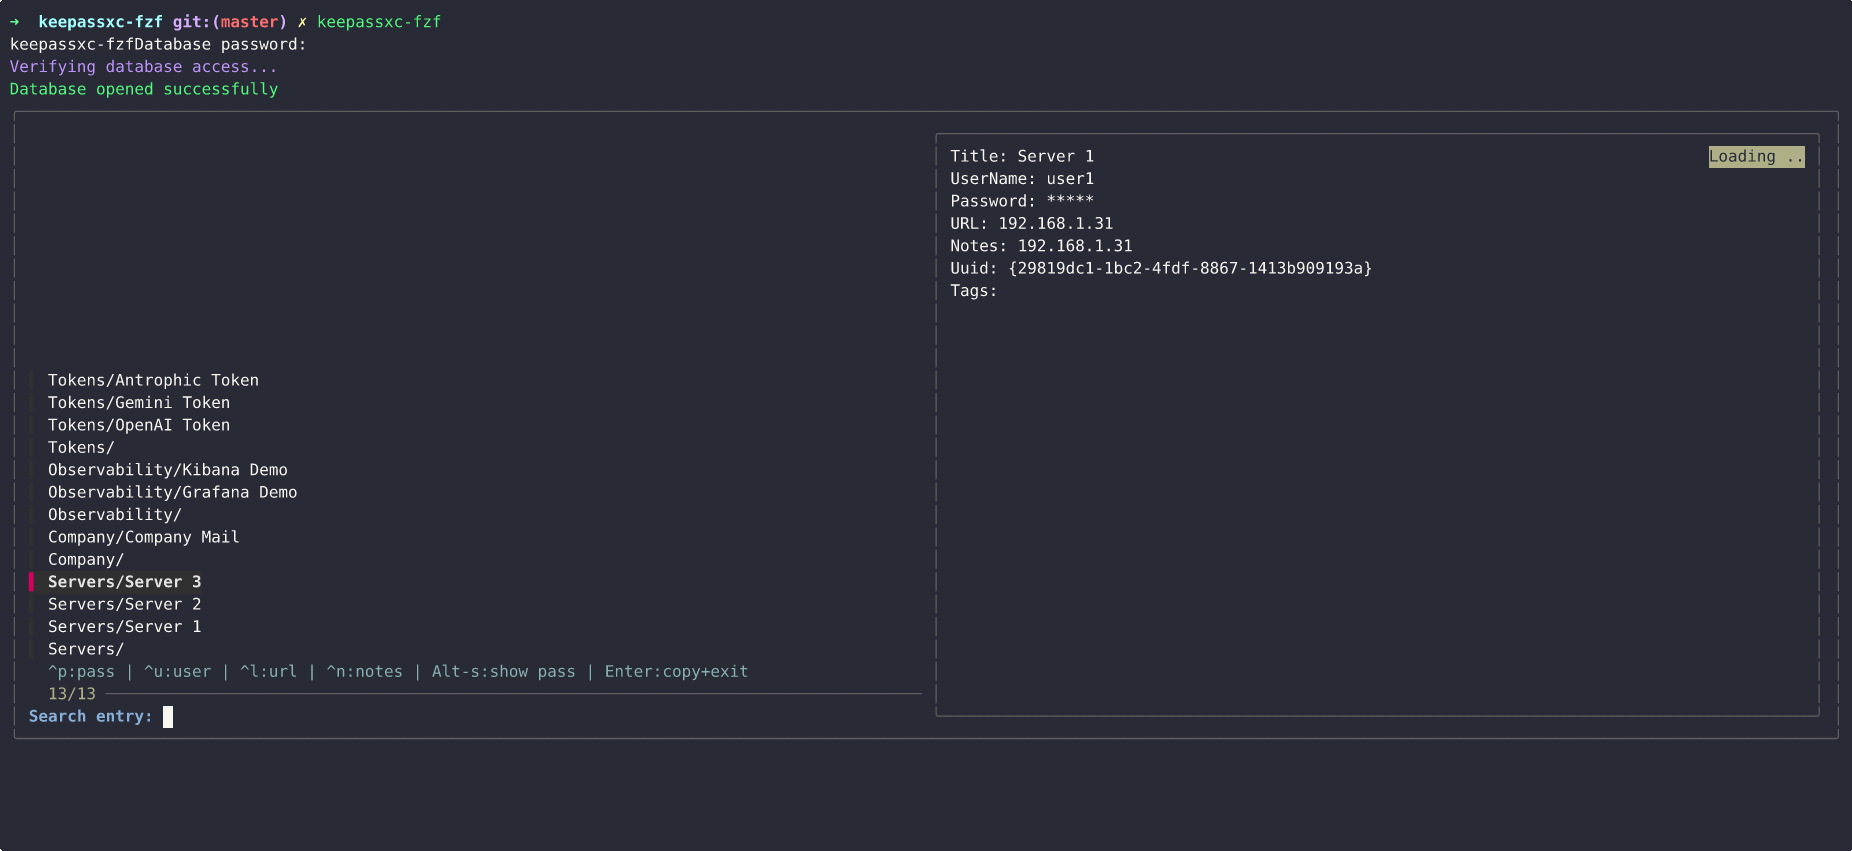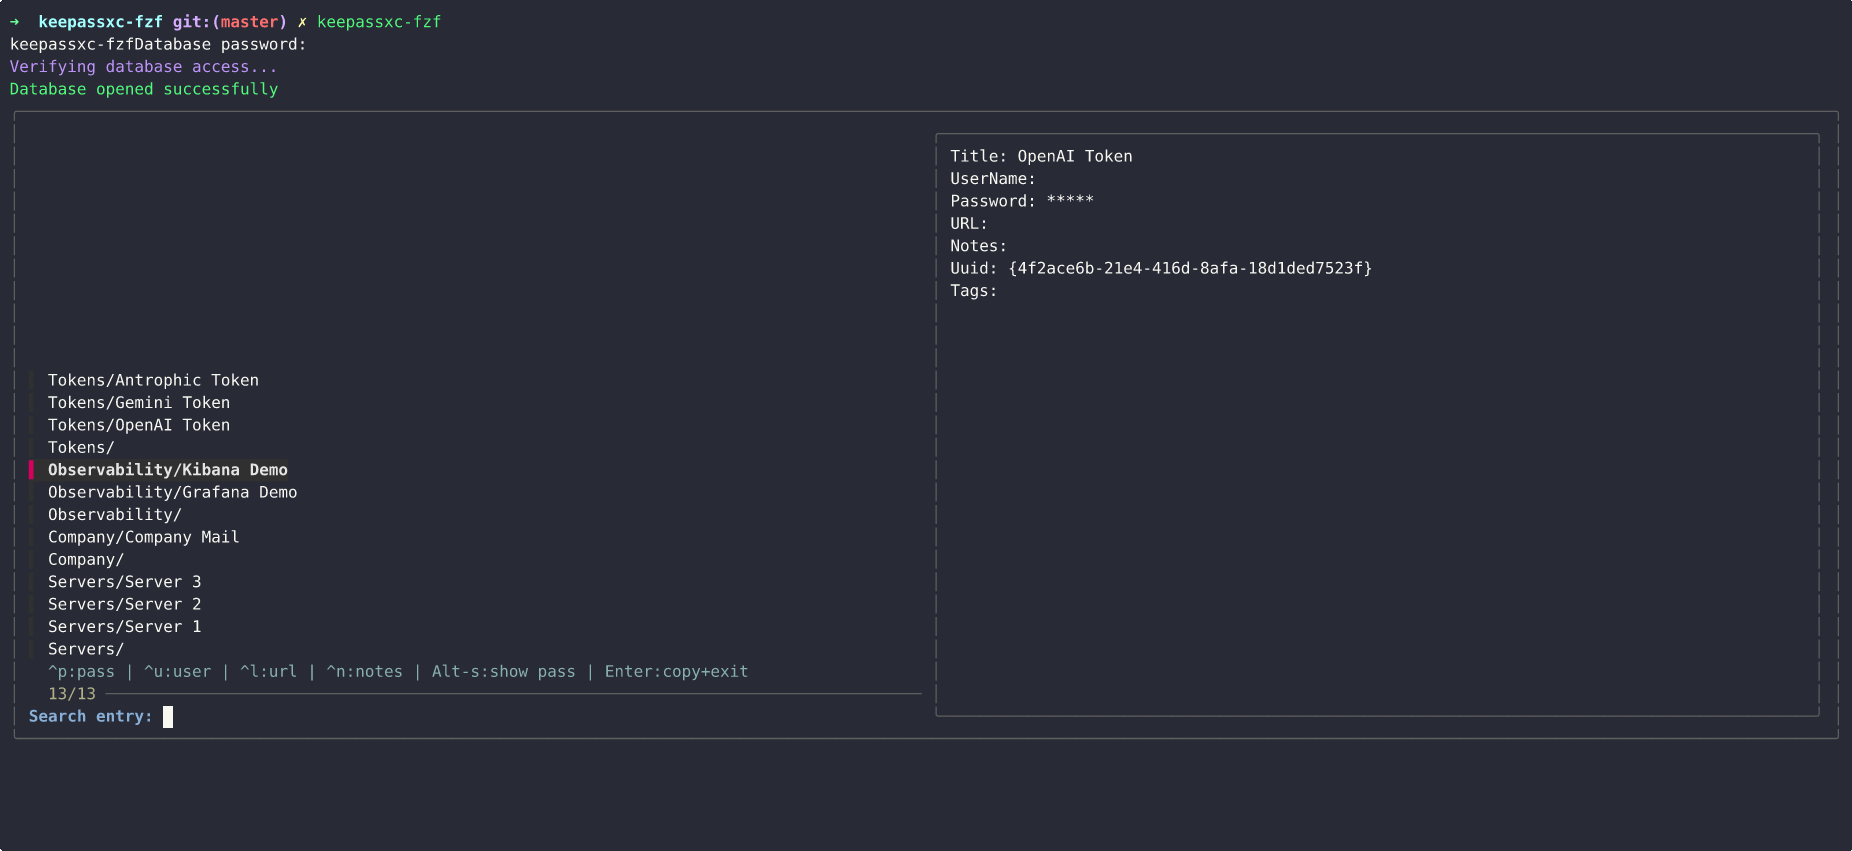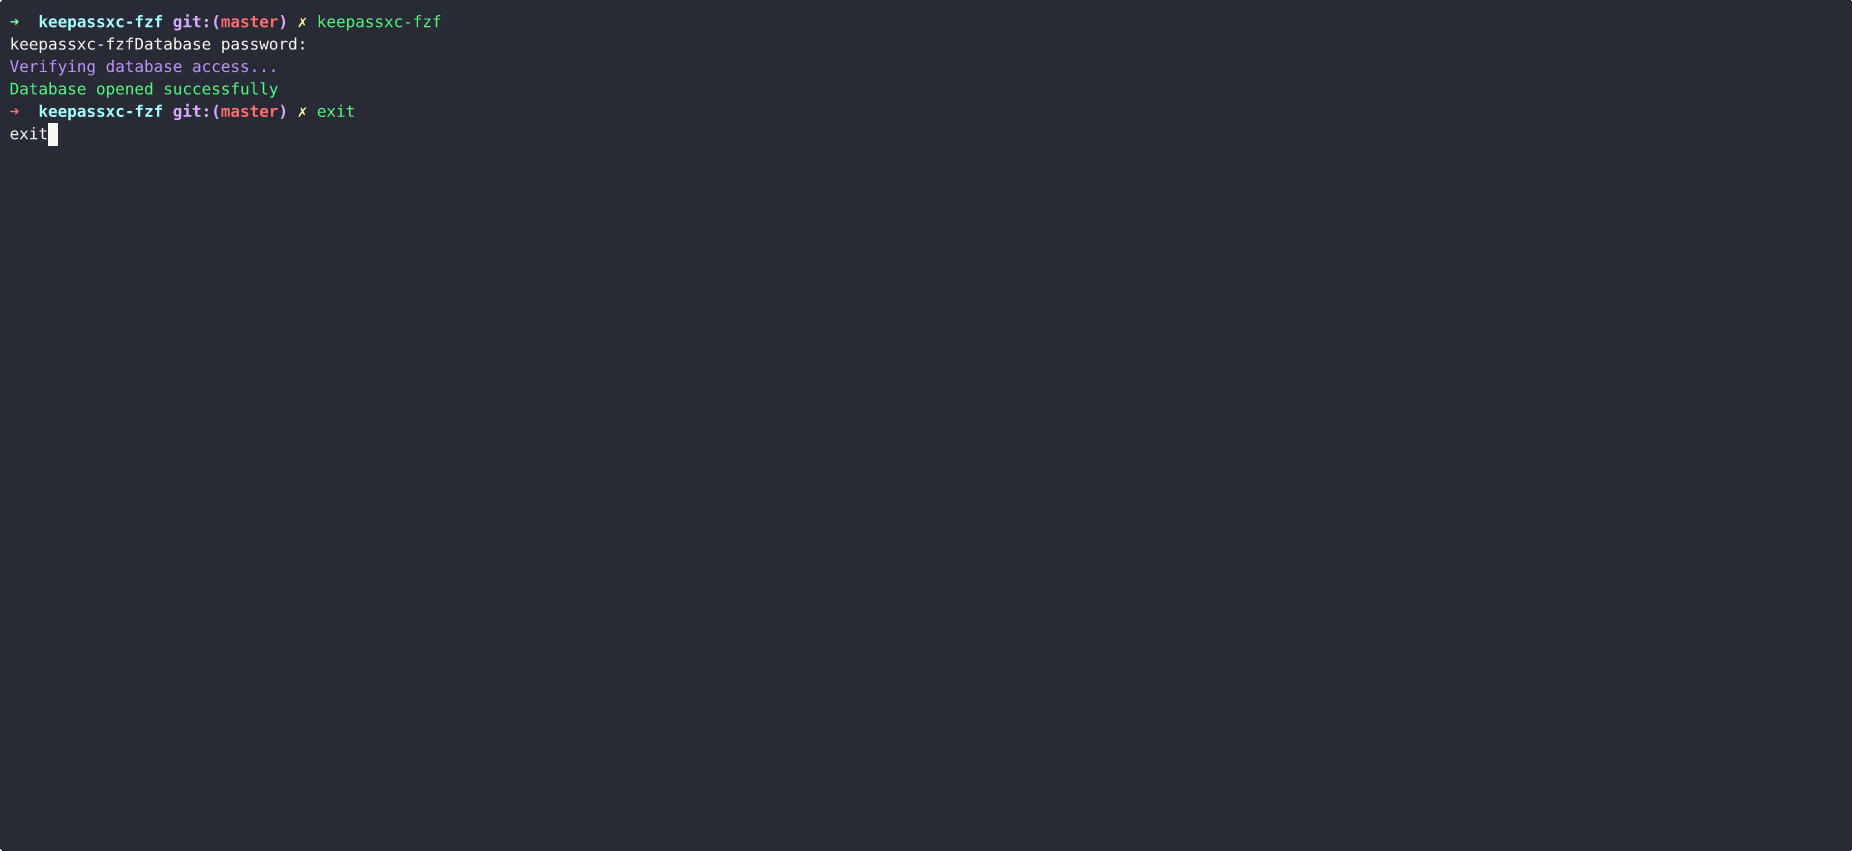 creusvictor/keepassxc-fzf
Uma ferramenta CLI leve para pesquisar e acessar interativamente suas entradas do banco de dados KeePassXC usando fzf. Rápida, segura e centrada no…
 freakyclown/rpdscan
Decodificador de senhas do Remmina e scanner
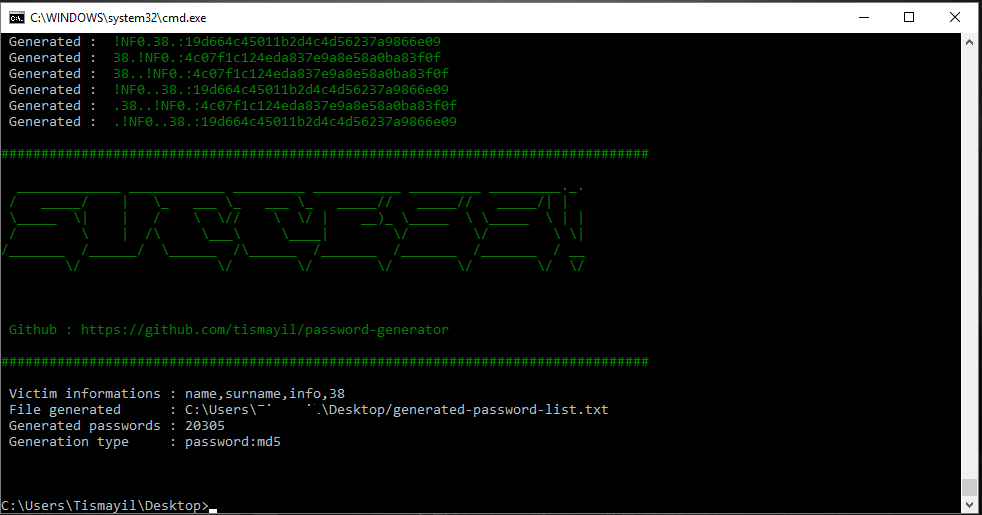 tismayil/password-generator
Gerador de Lista de Senhas para Força Bruta.
 voidsecsoftwares/voidsec-proxy
Kit de ferramentas de segurança ofensiva multi-módulo para encadeamento de proxy SOCKS5, varredura de portas, enumeração de DNS, quebra de hash,…
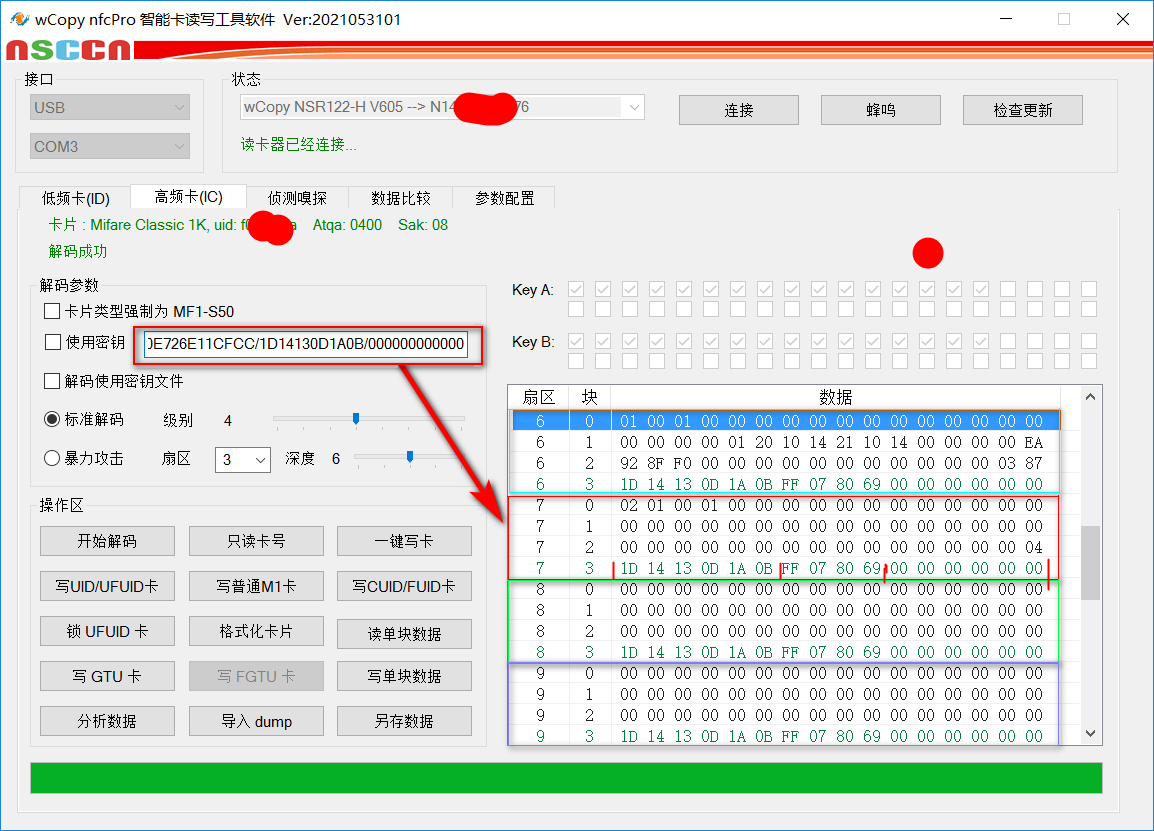 jas502n/nfc-ic-keys-dict
chaves para ic
 hotpotcookie/cve-2022-44877-white-box
Utilitários de Red Team para configurar payload CWP CentOS 7 e reverse shell (Red Team 9 - CW2023)
 farinap5/a-xex
Este projeto faz parte de um trabalho escolar focado em segurança de redes.
 renich/genclave
Enclave de identidade criptográfica centralizada com suporte de hardware TPM 2.0 e ponte multiprotocolo para Linux (FIDO2/CTAP2 WebAuthn Passkeys,…
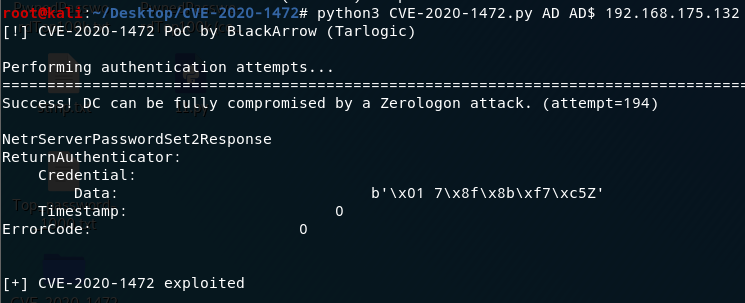 naxg/cve-2020-1472
Processo de reprodução do CVE-2020-1472








