 mohamedation/pwnedcheck
Uma ferramenta de linha de comando para verificar se senhas foram expostas em vazamentos de dados usando a API Have I Been Pwned (HIBP).

PwnedCheck é uma ferramenta de linha de comando para verificar se senhas apareceram em vazamentos de dados conhecidos usando a API do Have I Been Pwned e oferece suporte a exportações de cofres Bitwarden criptografados.


-hashed-bw-hide-v-statsVocê pode baixar um binário estático pré-compilado adaptado ao seu sistema operacional diretamente na página de releases:
pwnedcheck_x.x.x_linux_amd64.tar.gz (ou arm64)pwnedcheck_x.x.x_darwin_amd64.tar.gz (ou arm64)pwnedcheck_x.x.x_windows_amd64.zipLinux / macOS: Abra o terminal dentro do diretório extraído, torne o binário executável e execute-o:
chmod +x pwnedcheck
./pwnedcheck -h
Windows: não testado, mas feedback é bem-vindo
Abra o PowerShell ou o Prompt de Comando dentro da pasta que contém o pwnedcheck.exe extraído e execute:
.\pwnedcheck.exe -h
Instale a CLI no seu diretório bin do Go:
go install github.com/mohamedation/PwnedCheck/cmd/pwnedcheck@latest
git clone https://github.com/mohamedation/PwnedCheck.git
cd PwnedCheck
make install
Isso instala o binário do host atual no seu diretório bin do Go.
Use o Makefile para produzir binários de release para Linux ou macOS:
make build-linux
make build-macos
Os binários são gravados em dist/ com a sua arquitetura Go atual no nome do arquivo.
Se você quiser que o binário seja copiado para o seu diretório bin do Go com um nome específico do sistema operacional, use:
make install-linux
make install-macos
Esses comandos instalam como pwnedcheck.
Executar a partir do código-fonte:
go run ./cmd/pwnedcheck -v god
Ou execute o binário instalado:
pwnedcheck -i passwords.list -stats
Verificar uma única senha:
pwnedcheck password123
Verificar várias senhas:
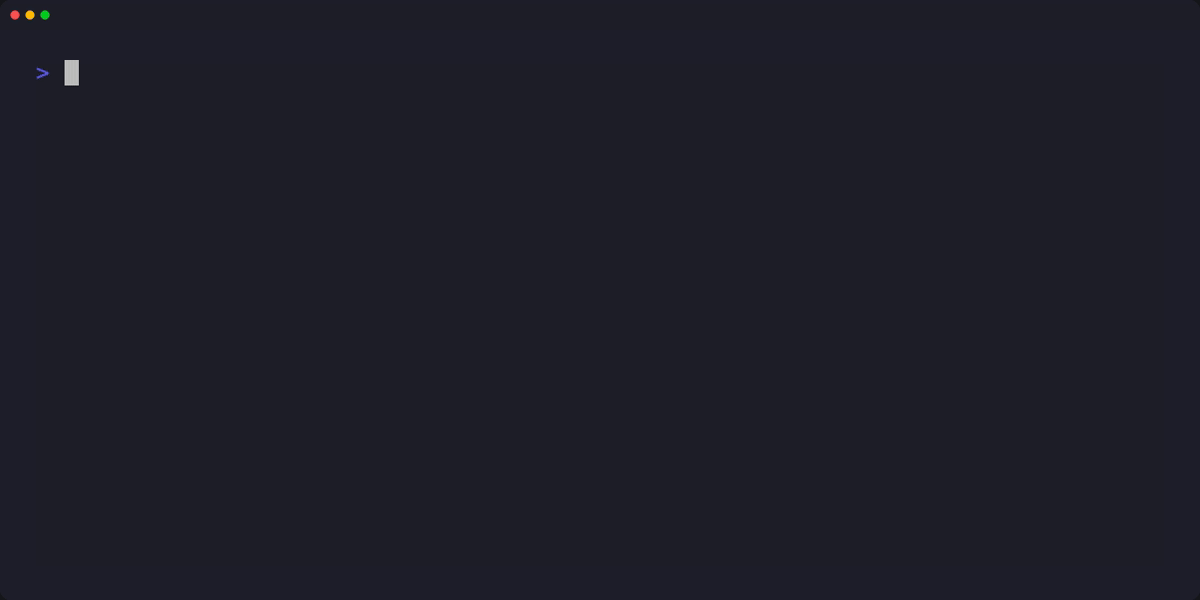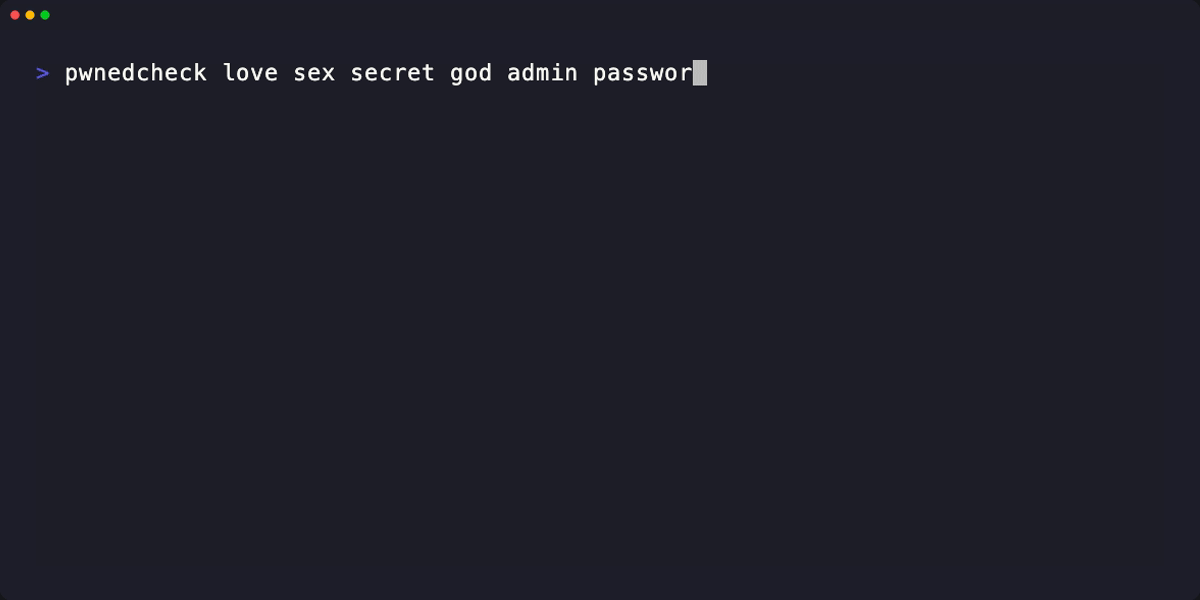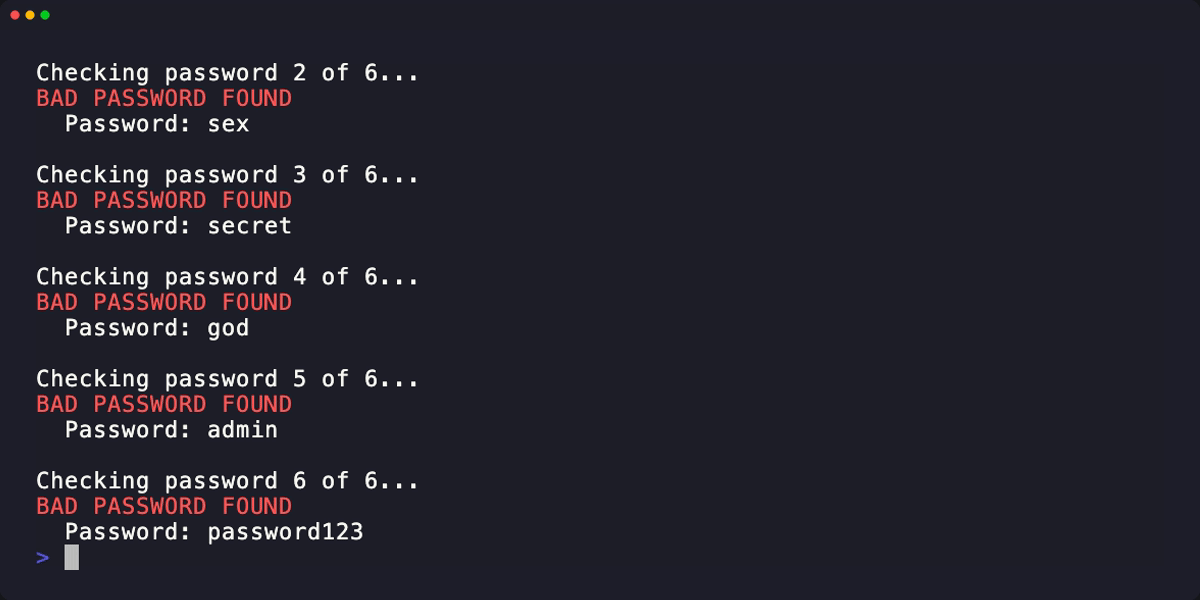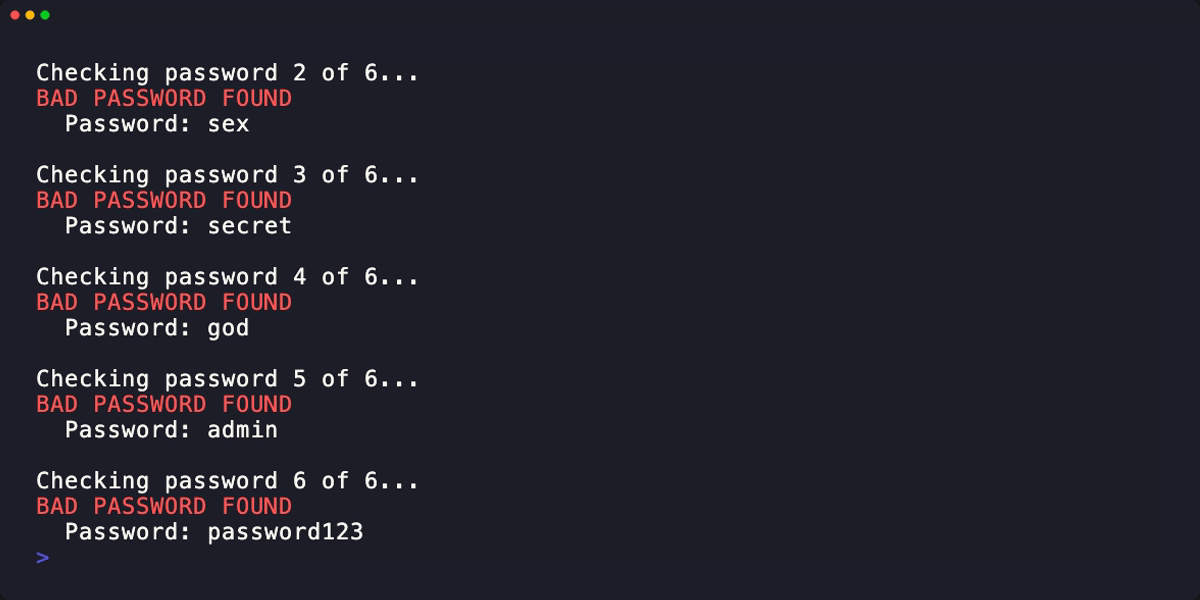
pwnedcheck love sex secret god
Verificar senhas a partir de um arquivo:
pwnedcheck -i passwords.list
Verificar valores SHA-1 pré-calculados:
pwnedcheck -hashed -i passwords.list
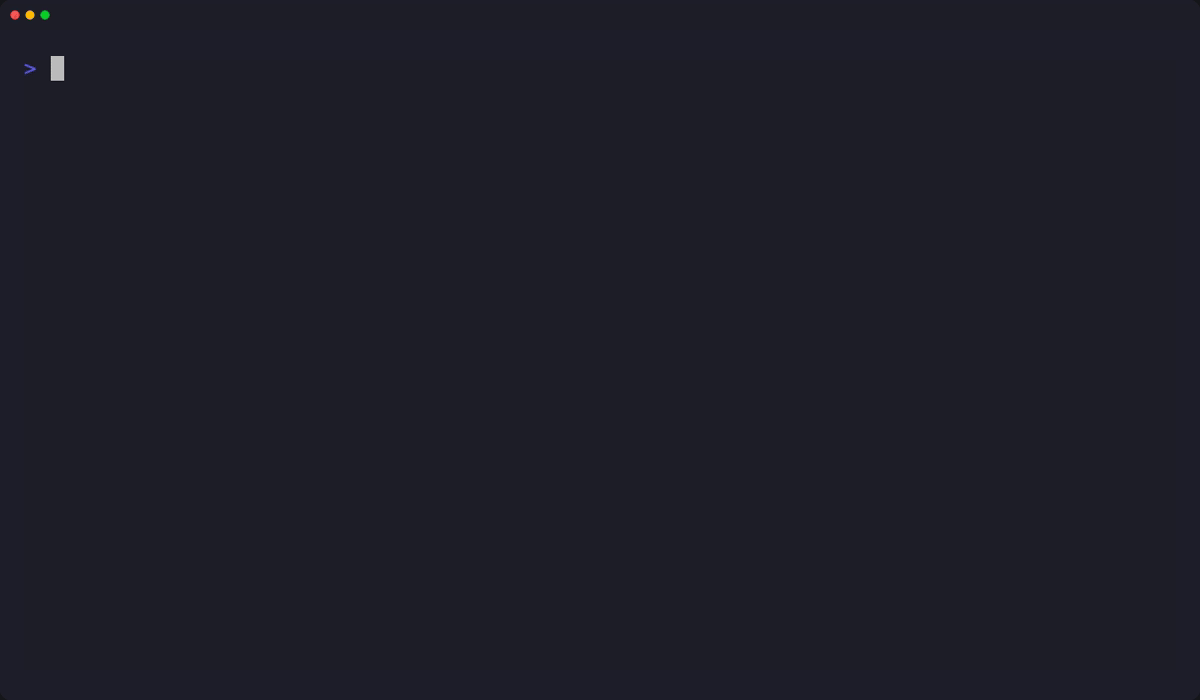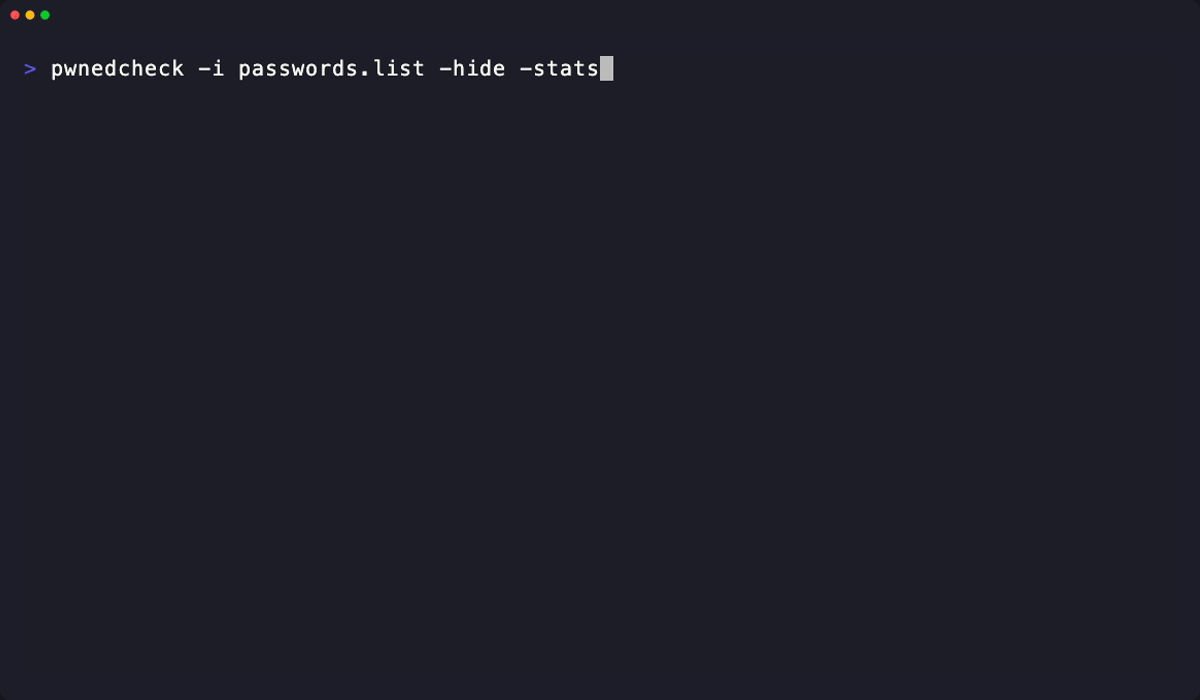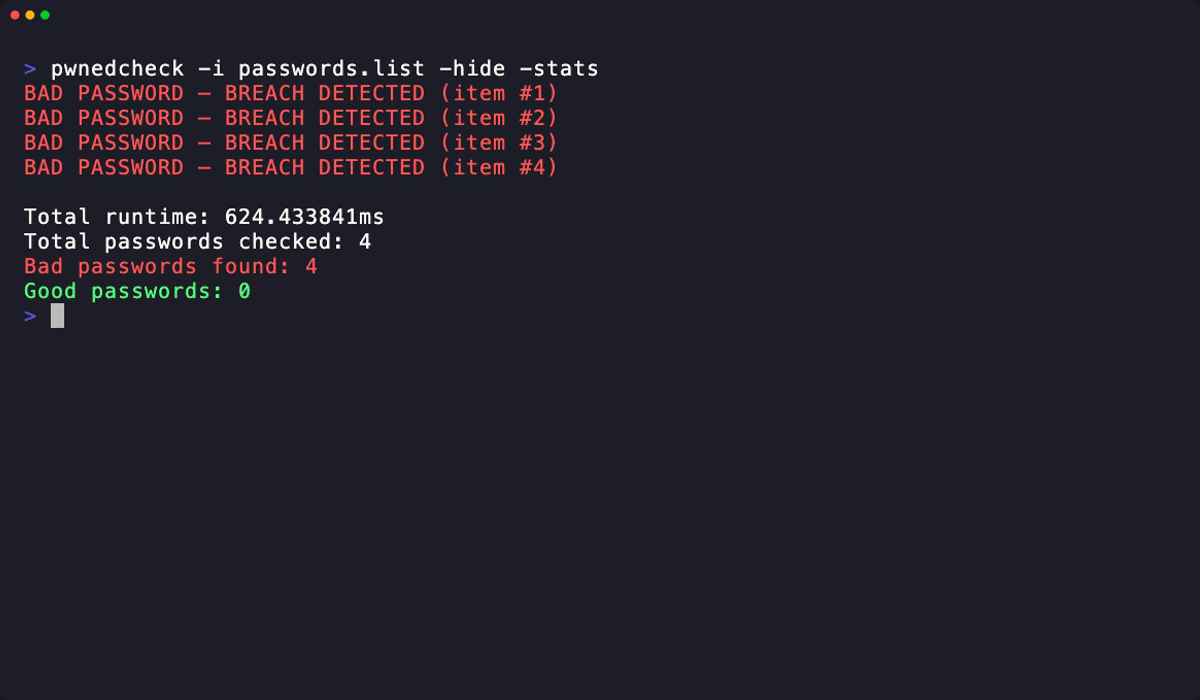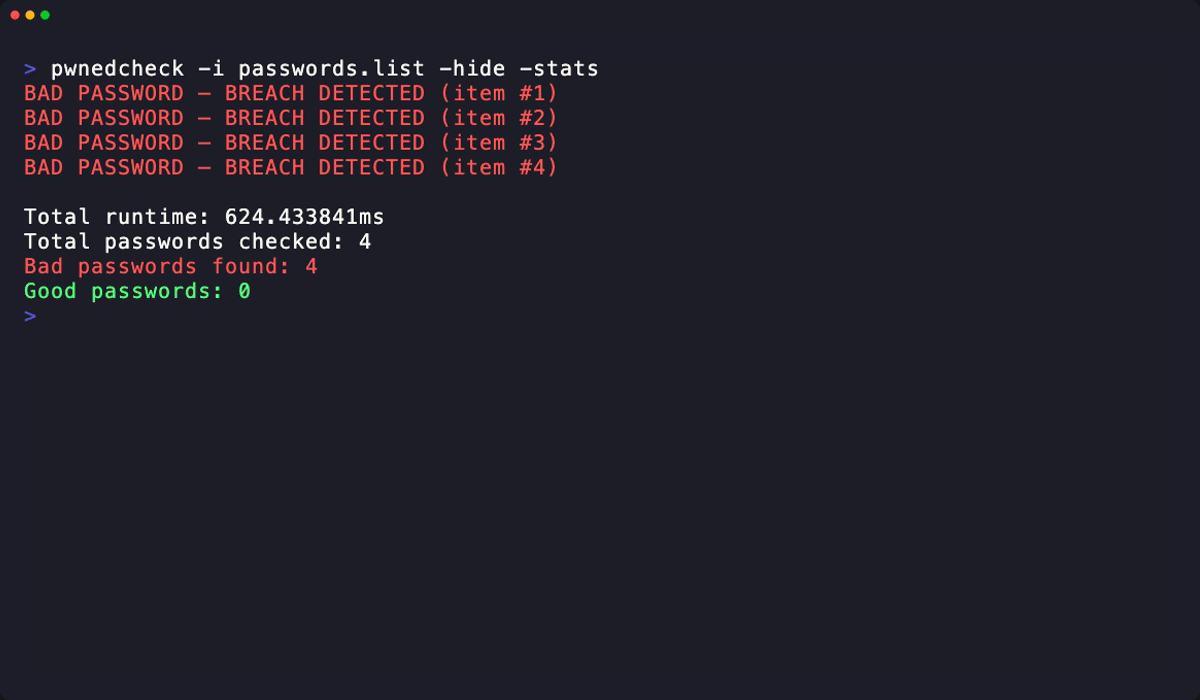
Verificar uma exportação criptografada do Bitwarden:
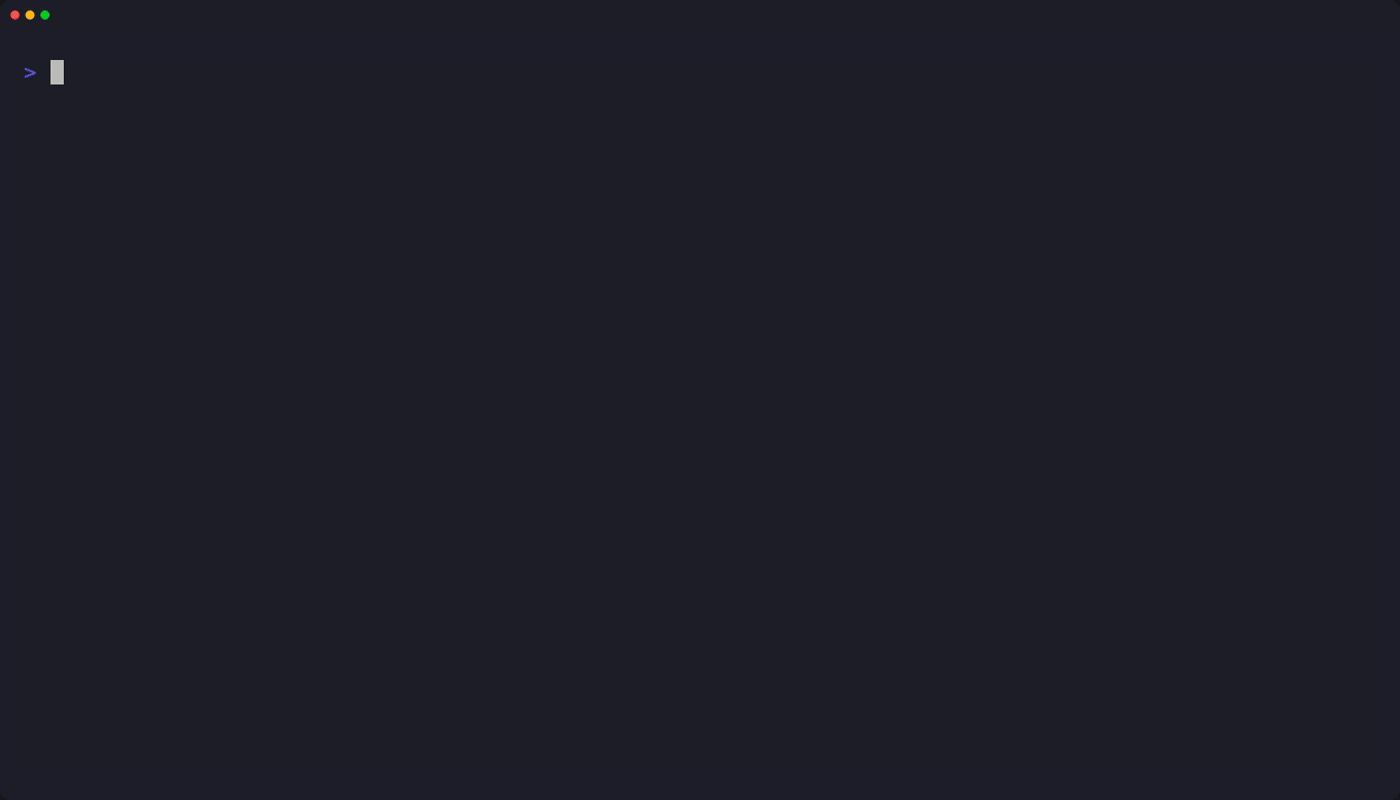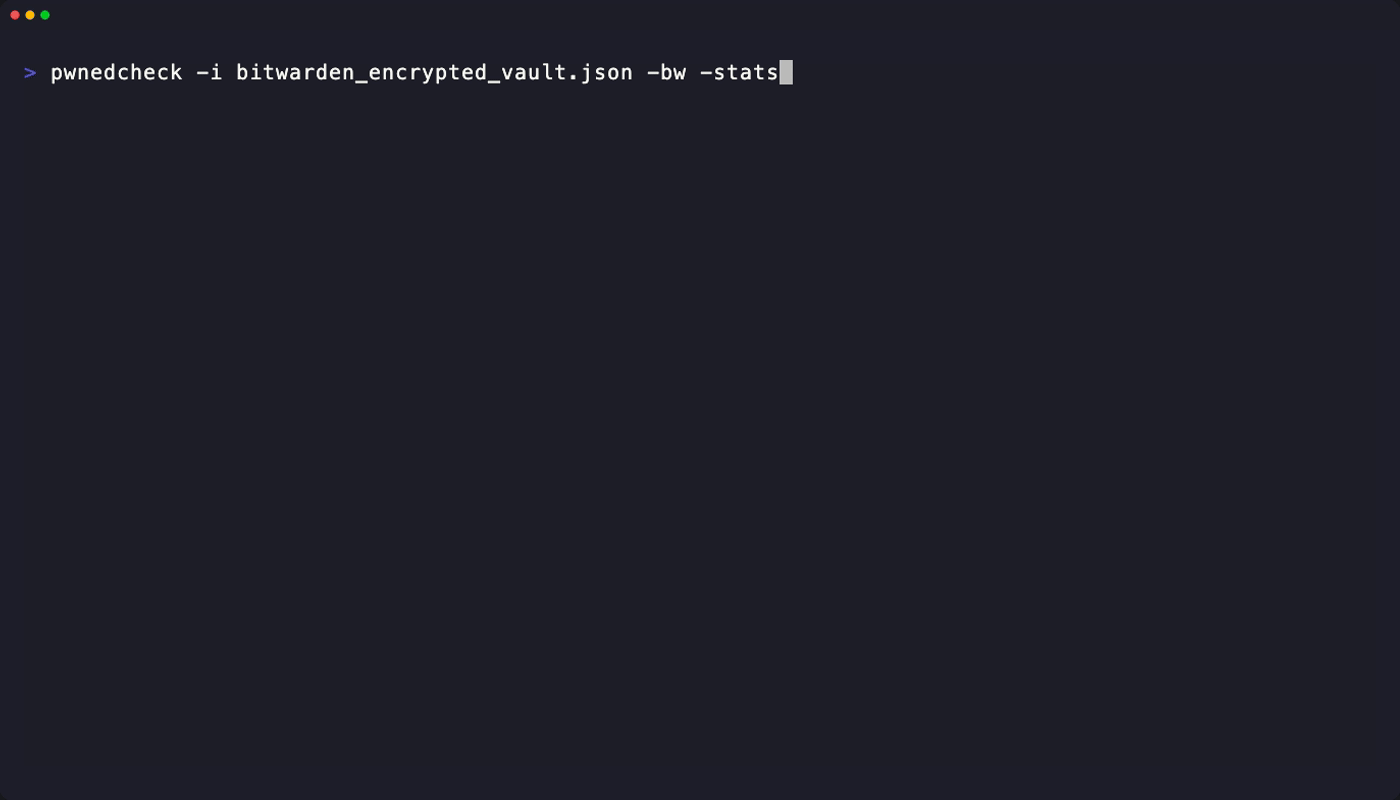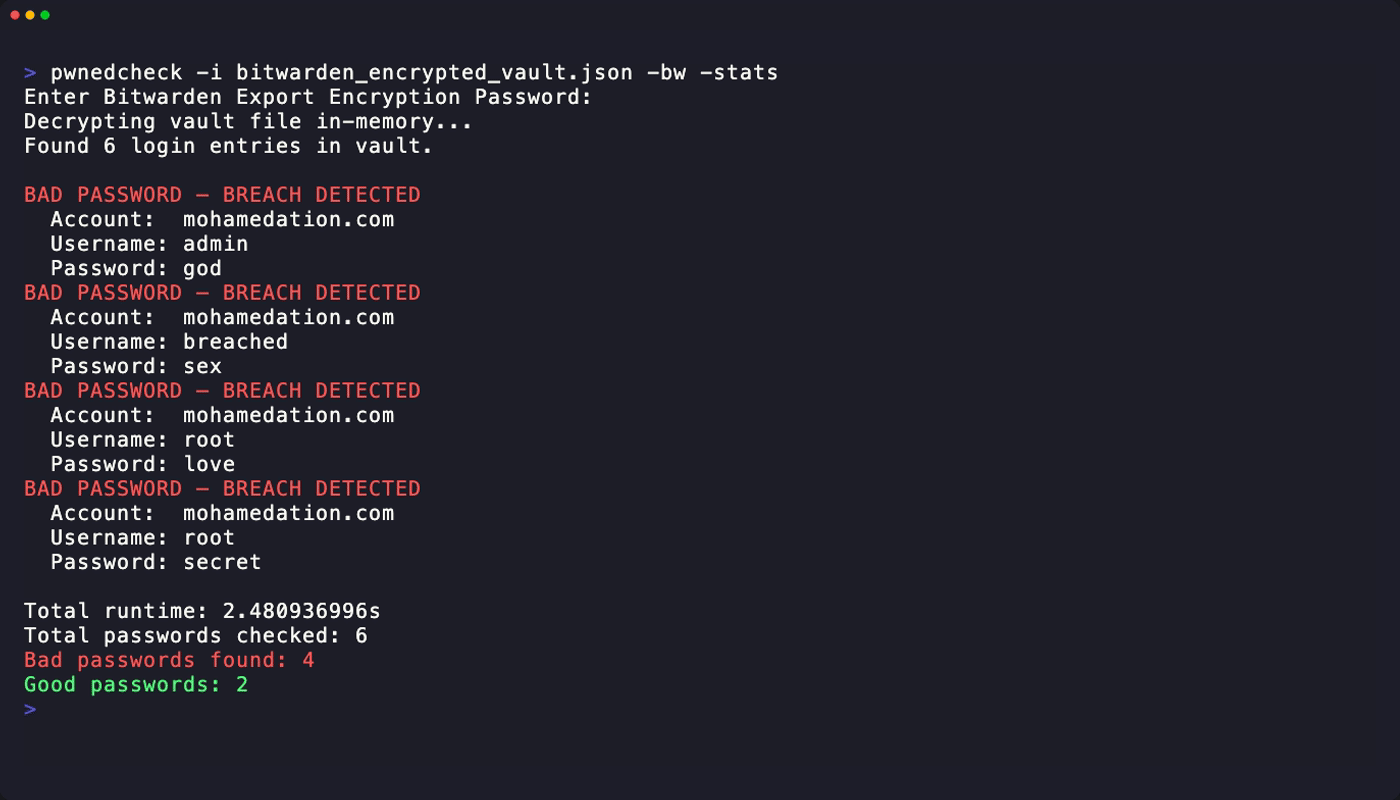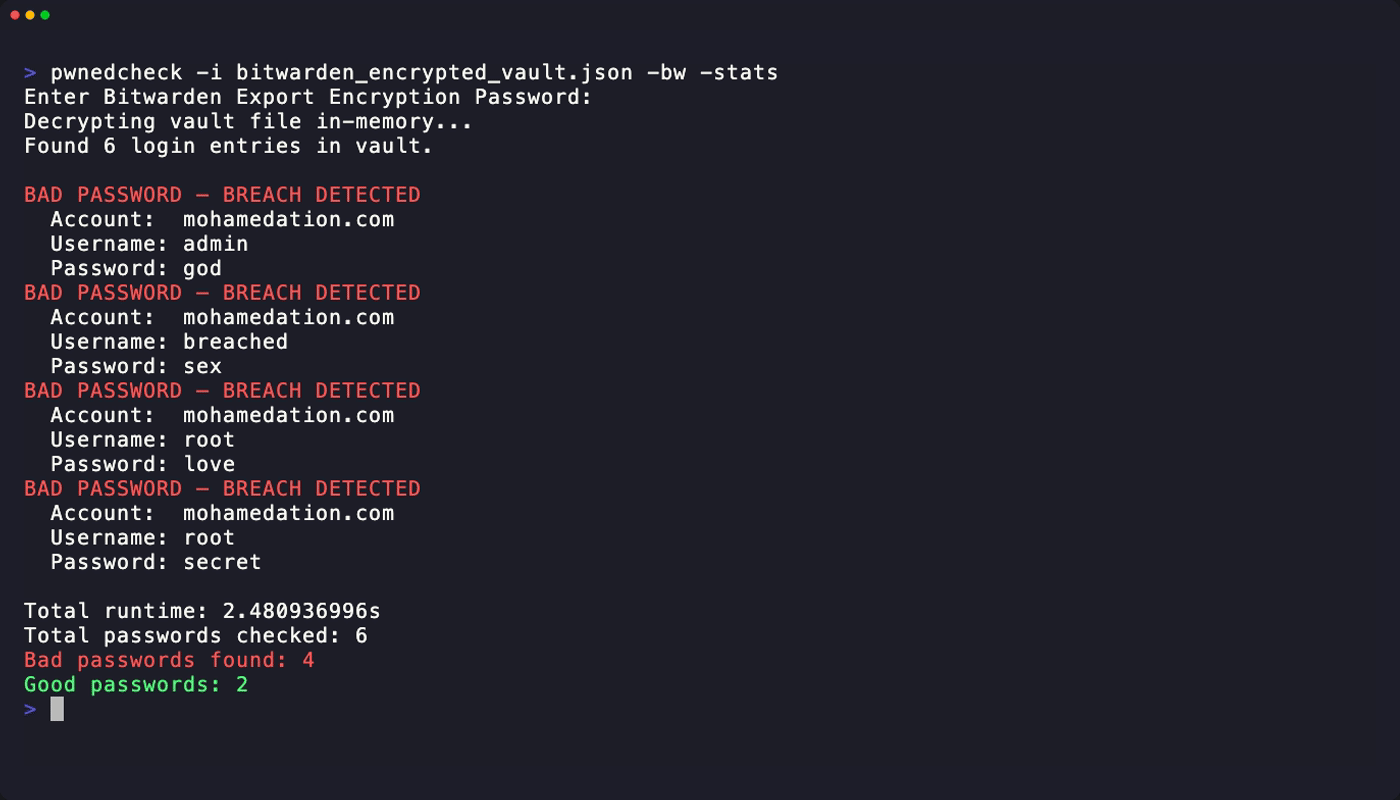
pwnedcheck -bw -i bitwarden_encrypted_export.json -hide -stats
Ativar o log detalhado de requisições ao HIBP:
pwnedcheck -v password123
-i, --input <string> : Arquivo de entrada contendo senhas ou exportação JSON (padrão "passwords.txt")-bw, --bitwarden : Tratar o arquivo de entrada como uma exportação JSON criptografada e protegida por senha do Bitwarden-H, --hashed : Tratar a entrada como hashes SHA-1 pré-calculados em vez de texto claro-x, --hide : Ocultar senhas em texto claro da saída do console-s, --stats : Mostrar resumo de tempo de execução e resultados após a conclusão-v, --verbose : Imprimir cada requisição ao HIBP e o status da resposta para mostrar diagnósticos da API-c, --credits : Mostrar créditos-h, --help : Mostrar ajudaO PwnedCheck usa a abordagem de k-anonimato utilizada pelo HIBP:
[1/2] Checking...
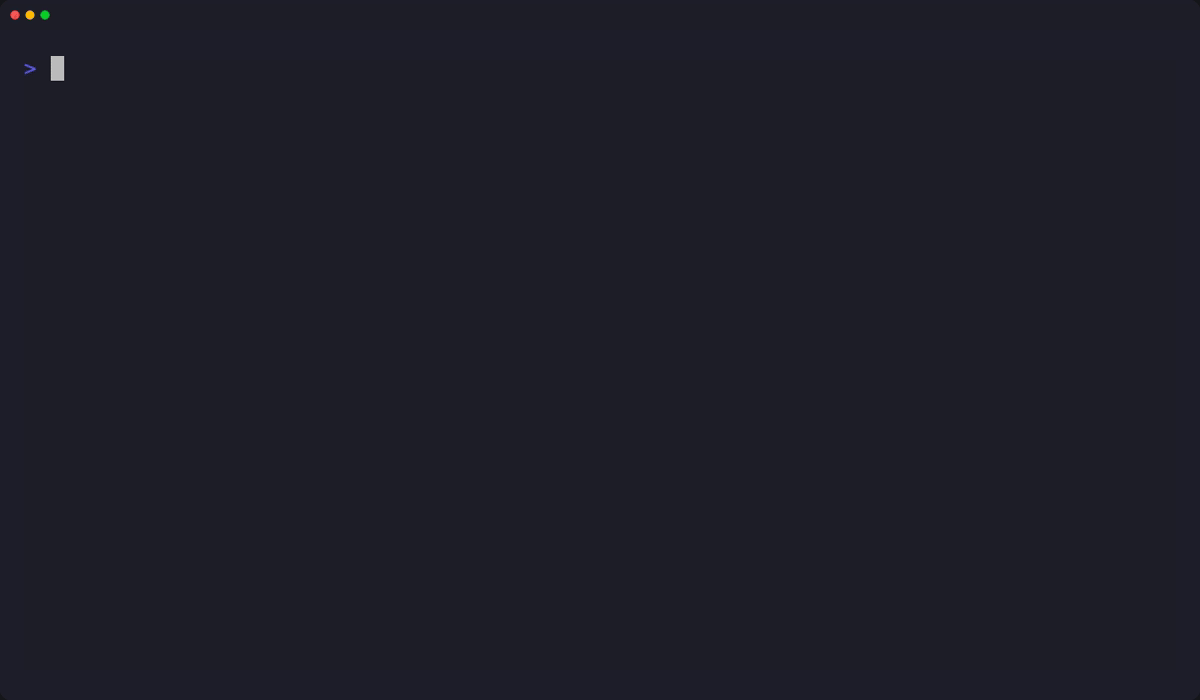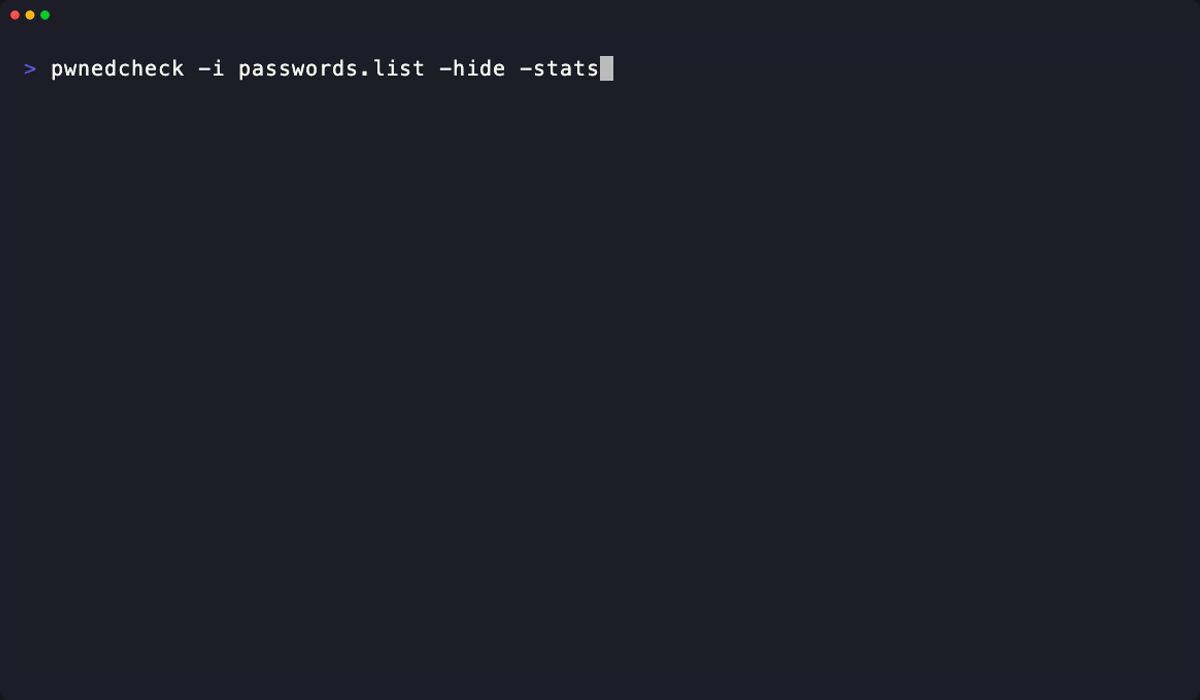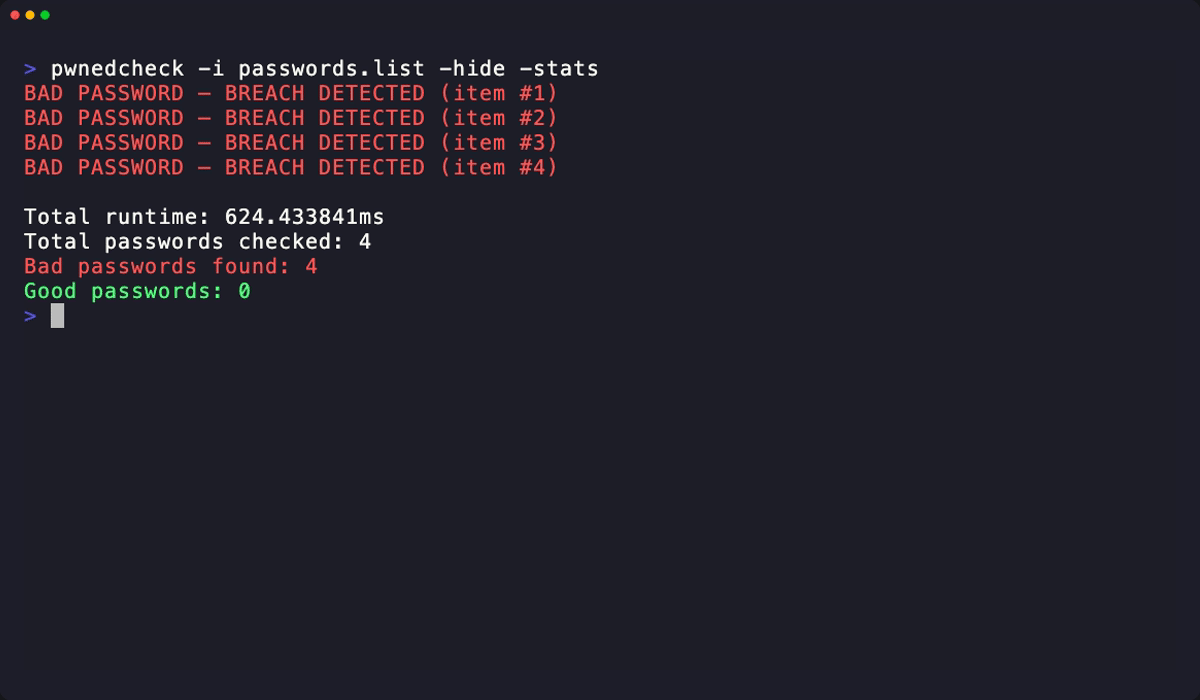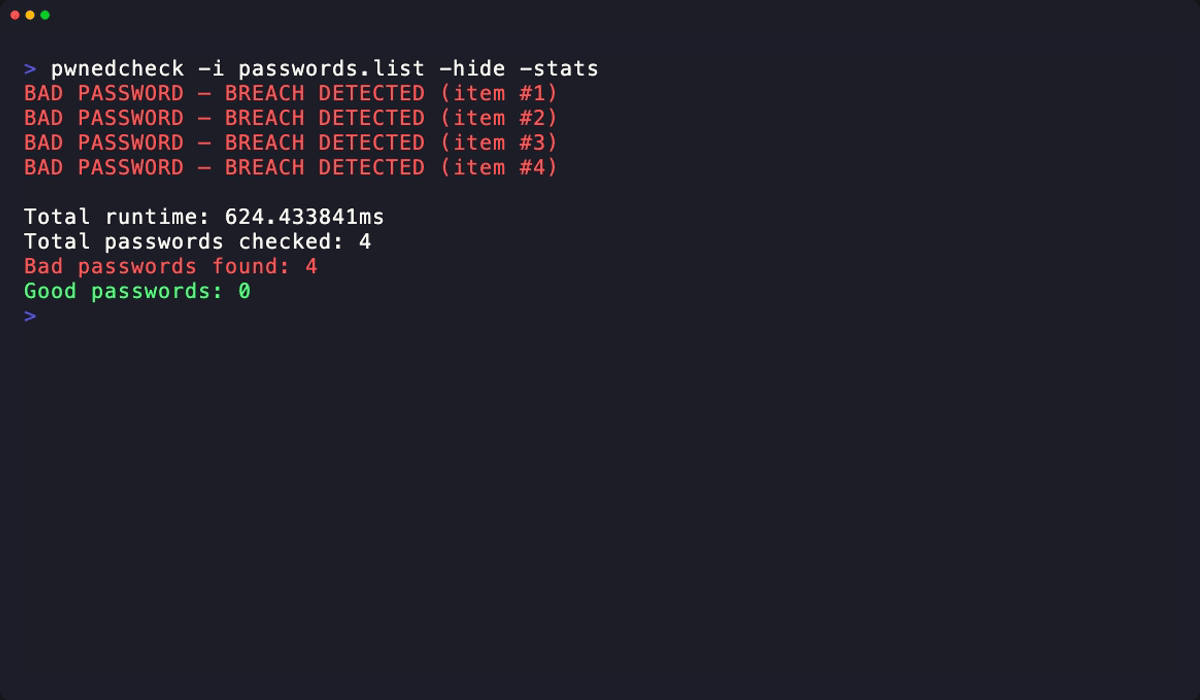
BAD PASSWORD — BREACH DETECTED (item #1)
	Password: 123456

Total runtime: 1.5s
Total passwords checked: 2
Bad passwords found: 1
Good passwords: 1
cmd/pwnedcheck: ponto de entrada da CLI e análise de flagsinternal/checker: loop de execução e formatação da saídainternal/hibp: cliente HIBP e hash de senhasinternal/bitwarden: descriptografia de exportações do Bitwardenmake test # run unit tests
make cover # run tests with coverage summary
Docs: pkg.go.dev · Cobertura: Codecov
