
 #1
Papers de segurança, projetos de pesquisa, referências técnicas e material reproduzível para análise defensiva ou autorizada.
Recomendado pelo Kitploit

 hibanitt/cve-2024-38063
Análise técnica aprofundada e prova de conceito para CVE-2024-38063, uma RCE crítica no kernel IPv6 do Windows. Inclui detalhamento da causa raiz,…
 oscerd/cve-2026-59230
Reprodutores de prova de conceito para injeção de cabeçalho MimeMultipart do Apache Camel camel-mail (CVE-2026-59230), demonstrando SSRF via injeção…
 dingo97/cve-2026-20516
Write-up e prova de conceito em ADB para CVE-2026-20516, uma falha de confused deputy no MiracastService de Android TV da MediaTek que permite…
 oscerd/cve-2026-60093
Reprodutores de prova de conceito da vulnerabilidade de path traversal no Apache Camel (CVE-2026-60093) no camel-azure-storage-datalake, demonstrando…
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 CVE-2017-8890 pesquisa de exploit e jornada de desbloqueio do bootloader
 ak777177/dirty-frag-analysis
Dirty Frag (CVE-2026-43284/43500) - Análise Técnica Profunda de LPE no Kernel Linux por Bomb
 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
Advisory de Segurança: DoS de Loop Infinito no Parser MIME do facil.io (Limite Parcial)
 harshrajsinghania/cve-2026-86547-mrubyc-op-enter
Prova de conceito autónoma para CVE-2026-86547, uma desreferenciação de ponteiro NULL em mrubyc op_enter() até à versão 4.0.0.
 brunoteixeira1996/cve-2023-36250
Prova de conceito para injeção de CSV no GNOME Time Tracker 3.0.2, demonstrando execução arbitrária de código por meio de arquivos .tsv criados sob…
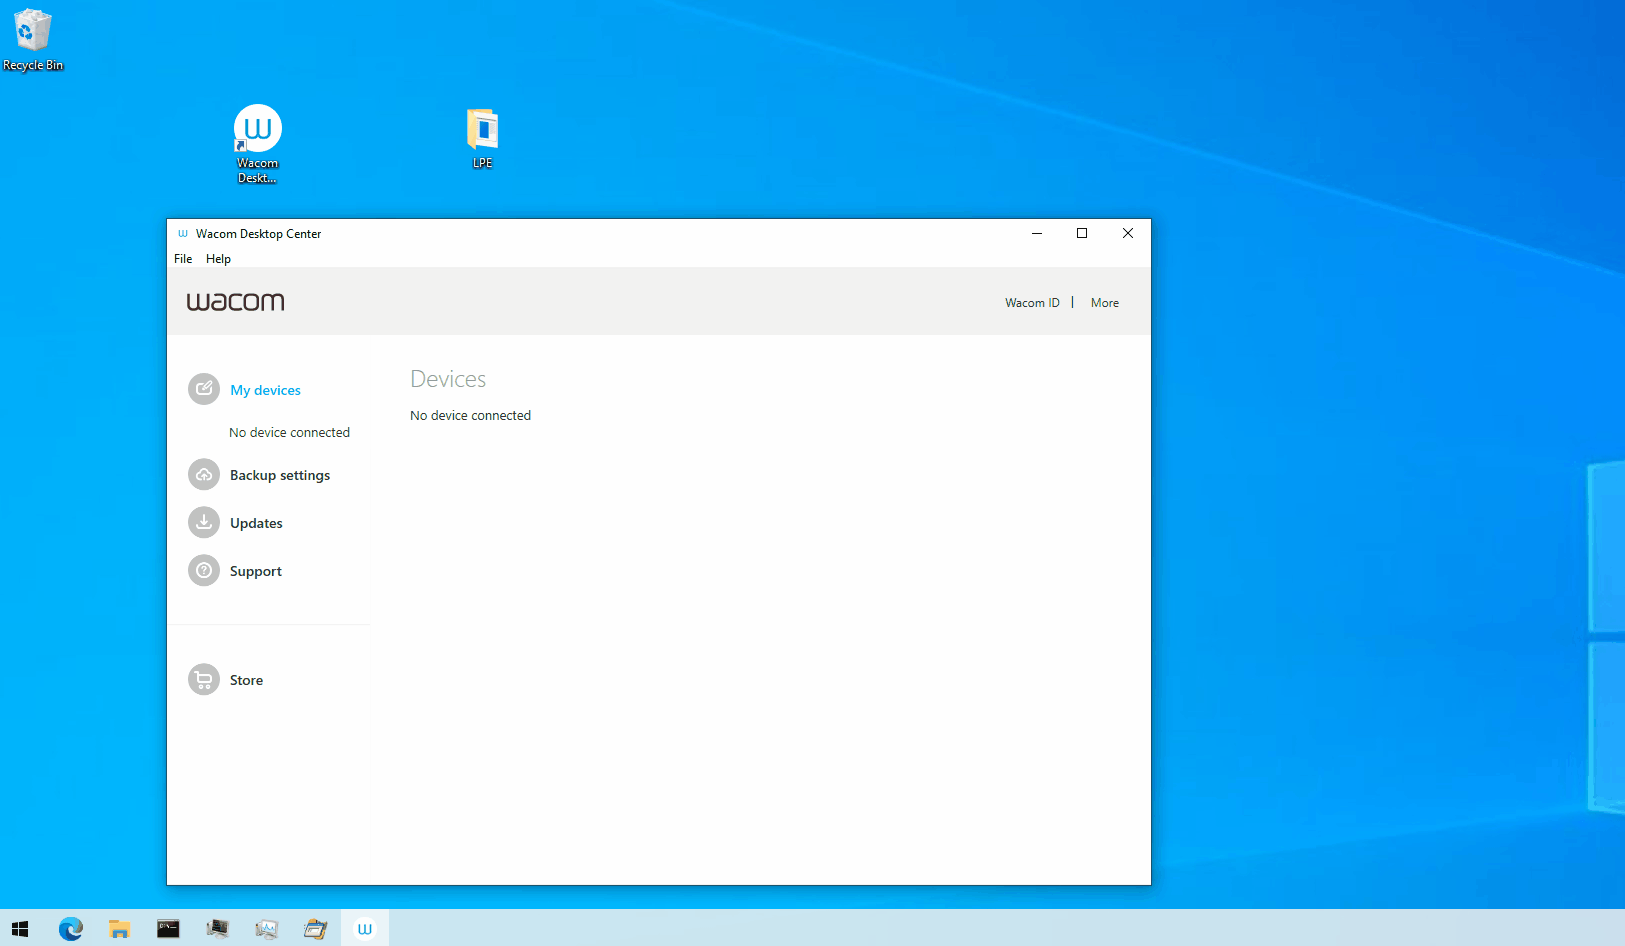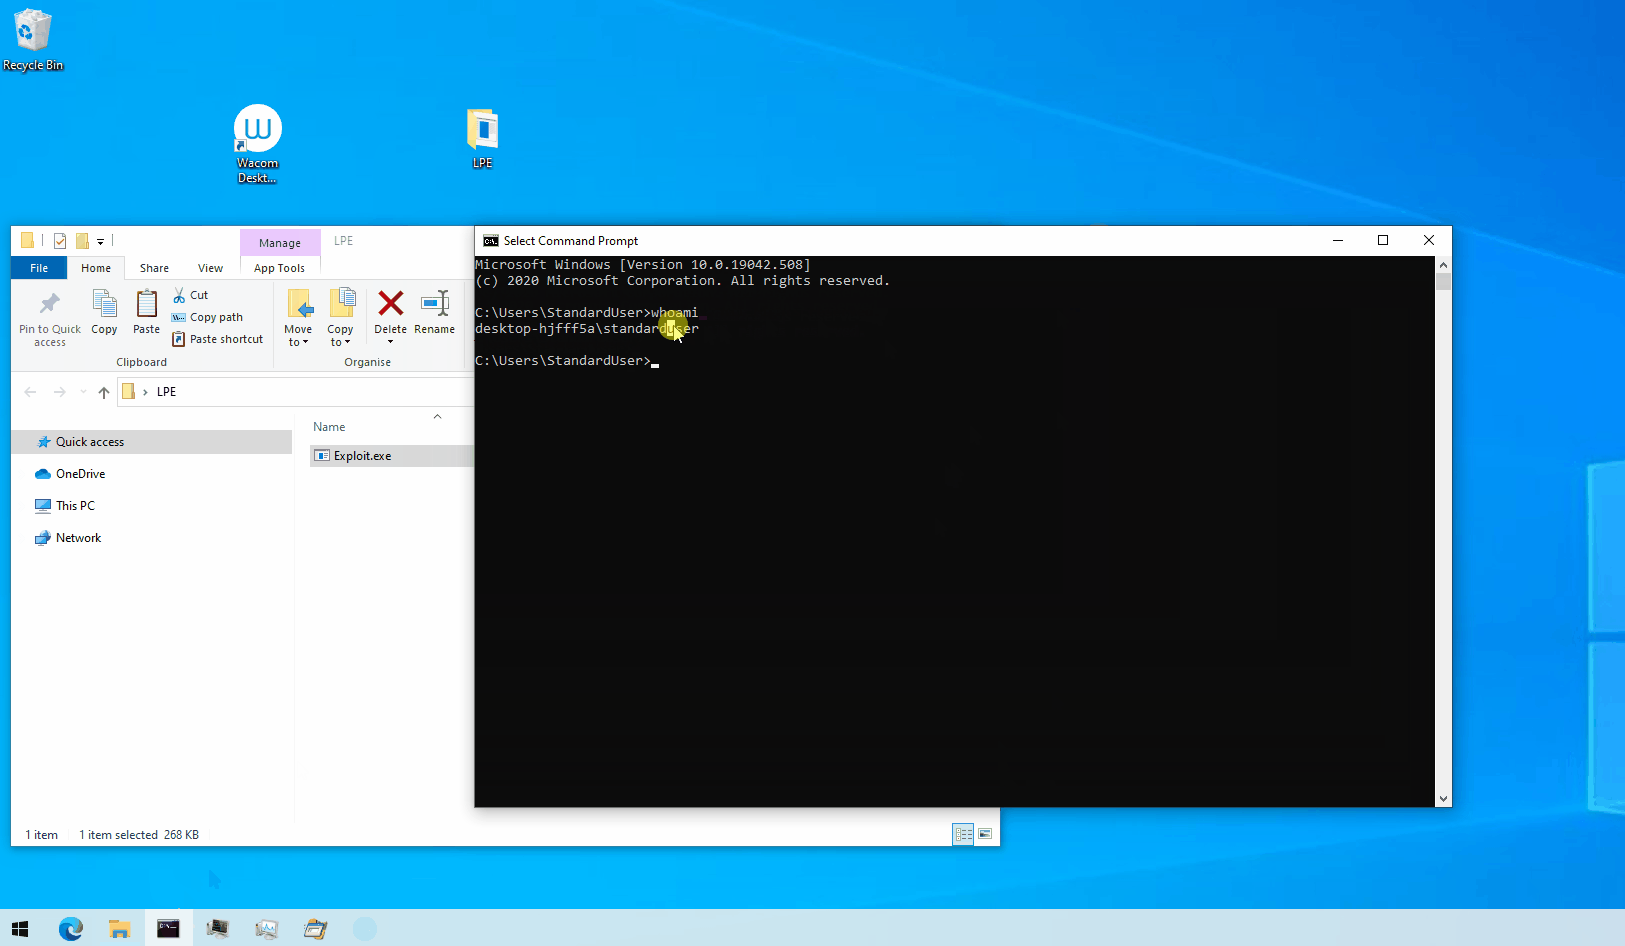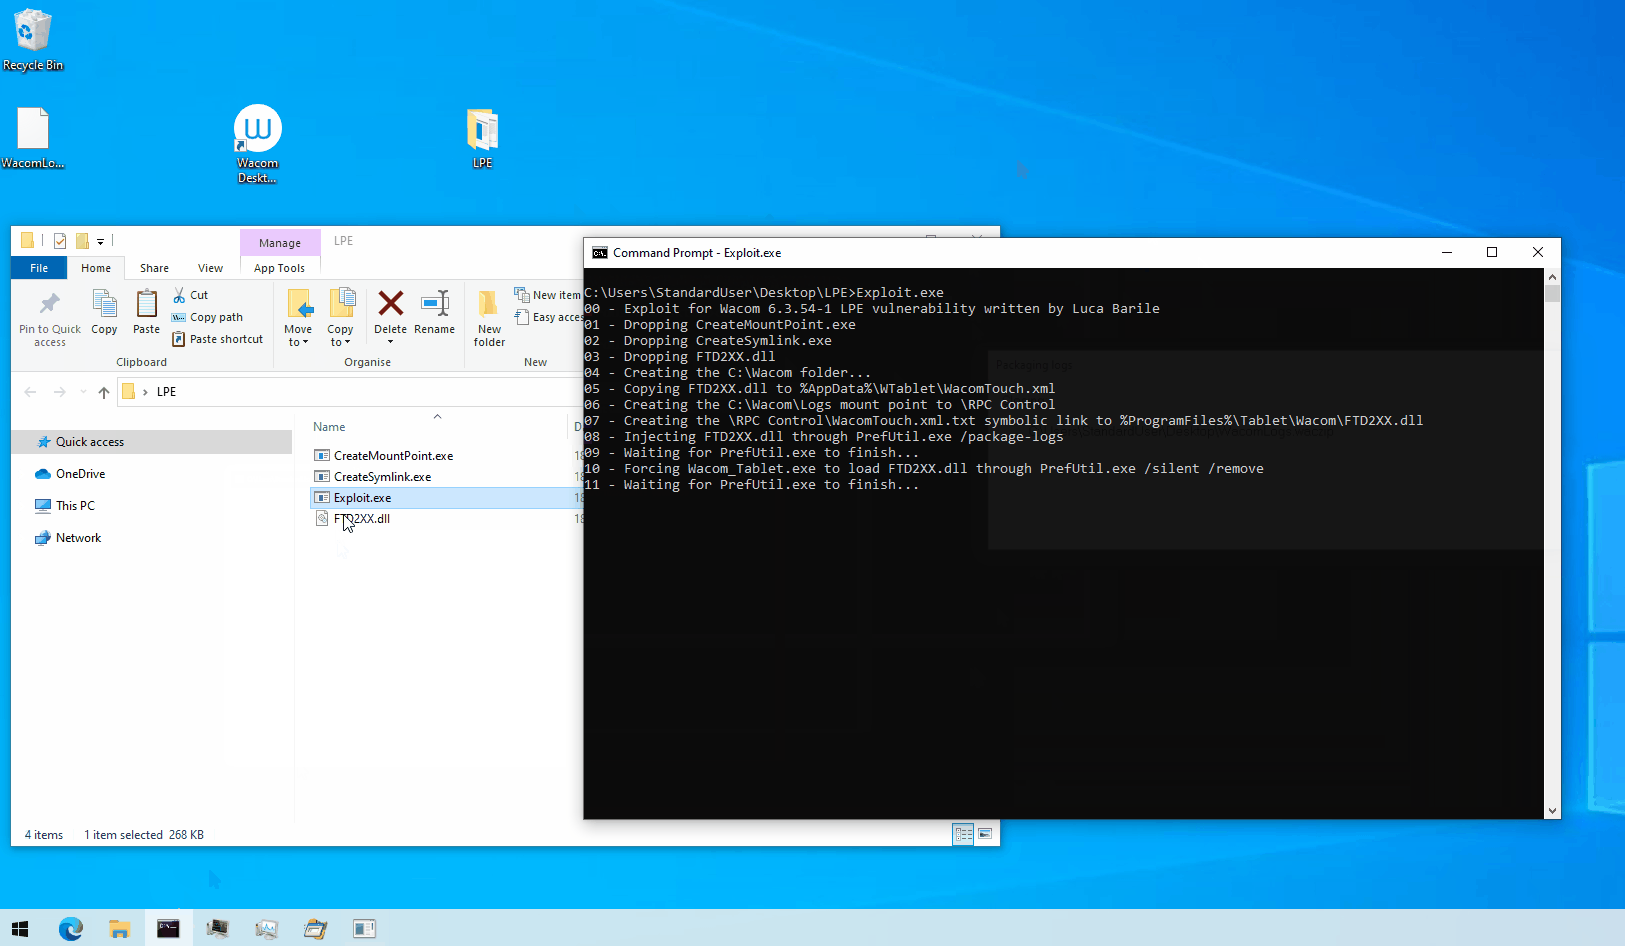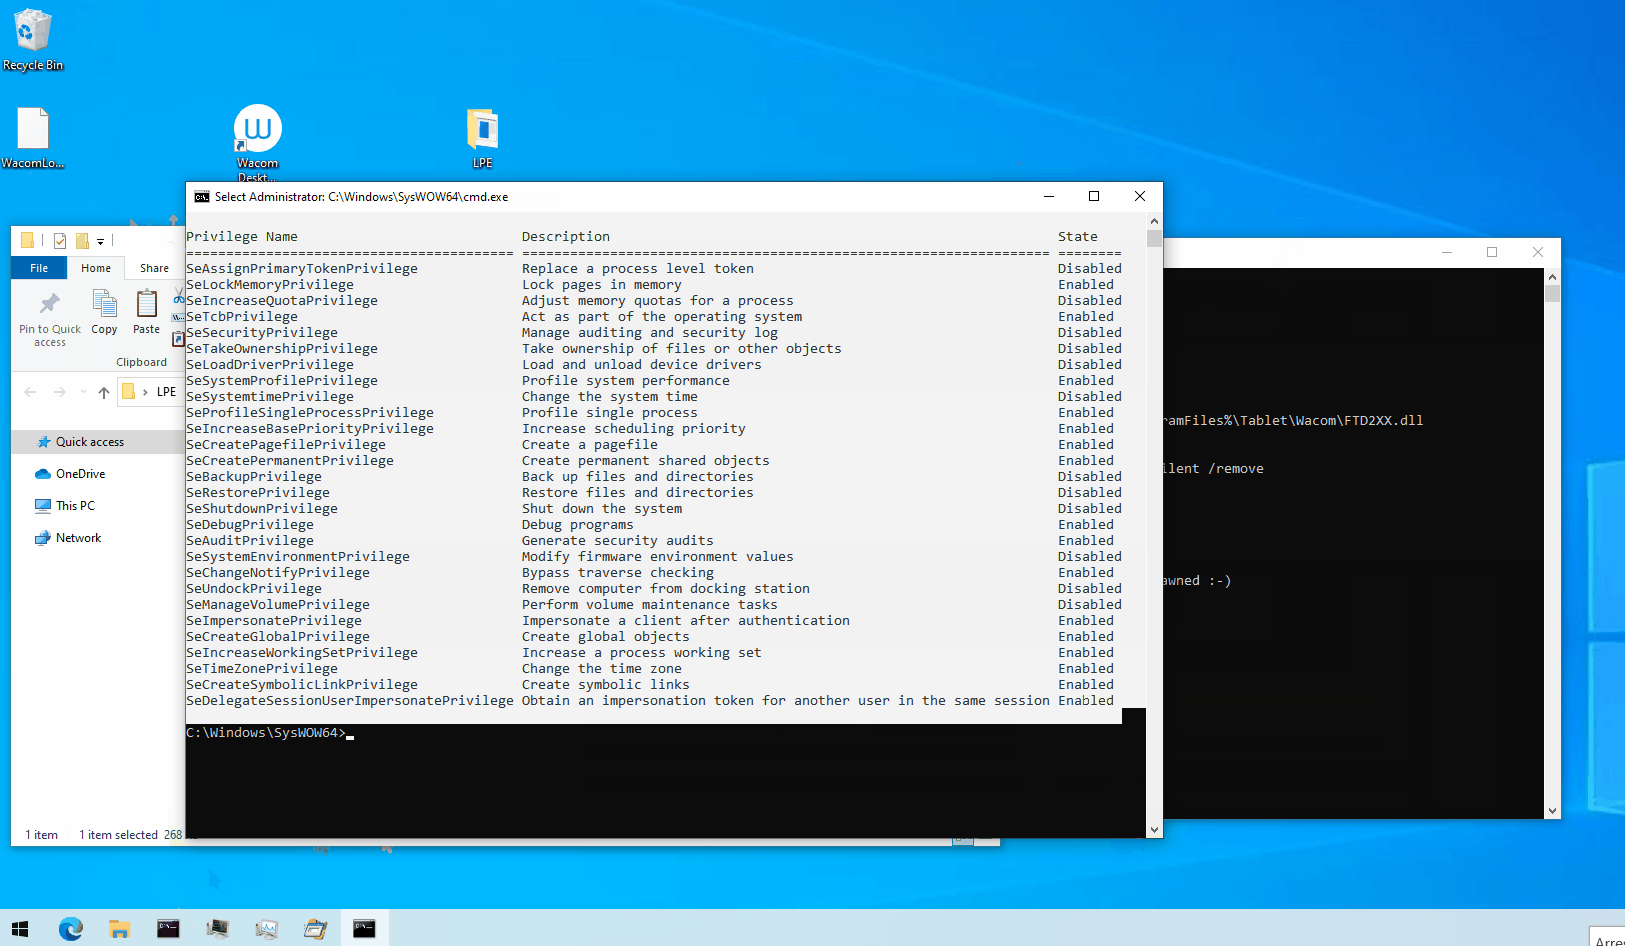 lucabarile/zdi-can-16857
Exploit e relatório para CVE-2023-32163
 velessecurity/cve-2021-1675-printnightmare-analysis
Artigo técnico e análise do PrintNightmare (CVE-2021-1675 / CVE-2021-34527), abordando exploração RCE/LPE, detecção por meio de logs de eventos do…
 itres-labs/cve-2023-3350
Exploit para vulnerabilidade de problema criptográfico no IBERMATICA RPS [CVE-2023-3350]
 l0lsec/cve-2021-3262
CVE-2021-3262 - Injeção SQL cega no parâmetro editOEN do TripSpark VEO Transportation / NovusEDU. Sem autenticação, exposto à internet. Payloads,…
 skoveit/cve-2026-34200
Prova de conceito demonstrando a tomada de controle entre origens não autenticada do Nhost MCP Server, permitindo exfiltração de banco de dados,…
 k0nnect/cve-2026-21440-writeup-poc
poc e writeup para cve-2026-21440: uma vulnerabilidade crítica de path traversal no @adonisjs/bodyparser que permite escrita arbitrária de arquivos
 paparojonathan/cve-2026-9335-keras-hdf5-externallink
CVE-2026-9335: KerasFileEditor e load_weights seguem ExternalLinks do h5py, divulgando conteúdos arbitrários de arquivos HDF5 locais no keras ≤…
 gabrielftanaka/cve-2026-82221-poc
PoC para Cross-Site Scripting (XSS) Refletido Não Autenticado no Plugin RegistrationMagic para WordPress
 oscerd/cve-2026-63039
Prova de conceito para CVE-2026-63039, demonstrando injeção SQL ORDER BY no AuditAlertRule do Apache InLong via orderField/orderType, com reprodutor…








