
 #1
Papers de segurança, projetos de pesquisa, referências técnicas e material reproduzível para análise defensiva ou autorizada.
Recomendado pelo Kitploit
 eynaexp/copy-fail-cve-2026-31431-modernized
Prova de conceito de exploit para CVE-2026-31431, modernizada a partir do exploit original Copy Fail PE. Demonstra a vulnerabilidade para fins…
 squeeze440/linux-entra-sso-poc
PoC — erro de validação de origem que permite a exfiltração do cookie SSO PRT do Entra ID no linux-entra-sso (GHSA-g9vc-5j77-f2cm, CVE-2026-87005,…
 squeeze440/code-graph-rag-poc
PoC — seguir link simbólico para leitura/escrita arbitrária de ficheiros fora da raiz do projeto em code-graph-rag (GHSA-85gg-2gfq-q95m,…
 oscerd/cve-2026-63621
Reprodutores de prova de conceito para a injeção de cabeçalho em CloudEvent estruturado do Apache Camel camel-knative (CVE-2026-63621), demonstrando…
 vinukalana/dirtypipe-cve-2022-0847
Este repositório foi desenvolvido para analisar e entender o exploit DirtyPipe CVE-2022-0847
 mrk336/breaking-the-update-chain-inside-cve-2025-59287-and-the-wsus-rce-threat
Análise técnica e exploit de prova de conceito para CVE-2025-59287, uma RCE crítica no Windows Server Update Services por meio de desserialização…
 01luyicheng/cve-2026-99999-exploit
PoC funcional para CVE-2026-99999 — escape real de VM para a falha csum_start do kernel Linux (CVSS 9.3). Vazamento de heap de Guest para Host. Veja…
 bombobombone/cve-2026-73312
Prova de conceito e artigo técnico para CVE-2026-73312, uma vulnerabilidade de repetição de token de atualização OAuth2 no XenForo anterior à versão…
 oscerd/cve-2026-71300
Reprodutor de prova de conceito para injeção de cabeçalho de despacho do Apache Camel camel-atmosphere-websocket (CVE-2026-71300), demonstrando como…
 oscerd/cve-2026-46590
Reprodutor para CVE-2026-46590: desserialização insegura do ciclo de vida de chaves do Apache Camel camel-pqc (migração legada de .key do…
 romain-deperne/cve-2026-34975
Prova de conceito e análise técnica da injeção de cabeçalhos de e-mail via CRLF na construção de MIME bruto do Plunk, demonstrando injeção de Bcc e…
 amnsecurity/litellm-command-injection-security-assessment
Relatório profissional de avaliação de vulnerabilidades para risco de injeção de comandos no LiteLLM, incluindo resumo executivo, impacto técnico,…
 itssixtyn3in/cve-2023-42222
Exploit de prova de conceito para CVE-2023-42222 no WebCatalog, demonstrando execução arbitrária de URL via shell.openExternal do Electron para…
 vudangducminh/cve-2022-0847
Proof-of-concept de exploit para CVE-2022-0847 (Dirty Pipe), uma condição de corrida no kernel do Linux que permite escritas não privilegiadas em…
 squeeze440/terrapod-poc
PoC — autorização ausente no armazenamento de âncoras de confiança GPG de toda a plataforma no Terrapod (GHSA-6qrc-597p-mrp9, CVE-2026-87006, CVSS…
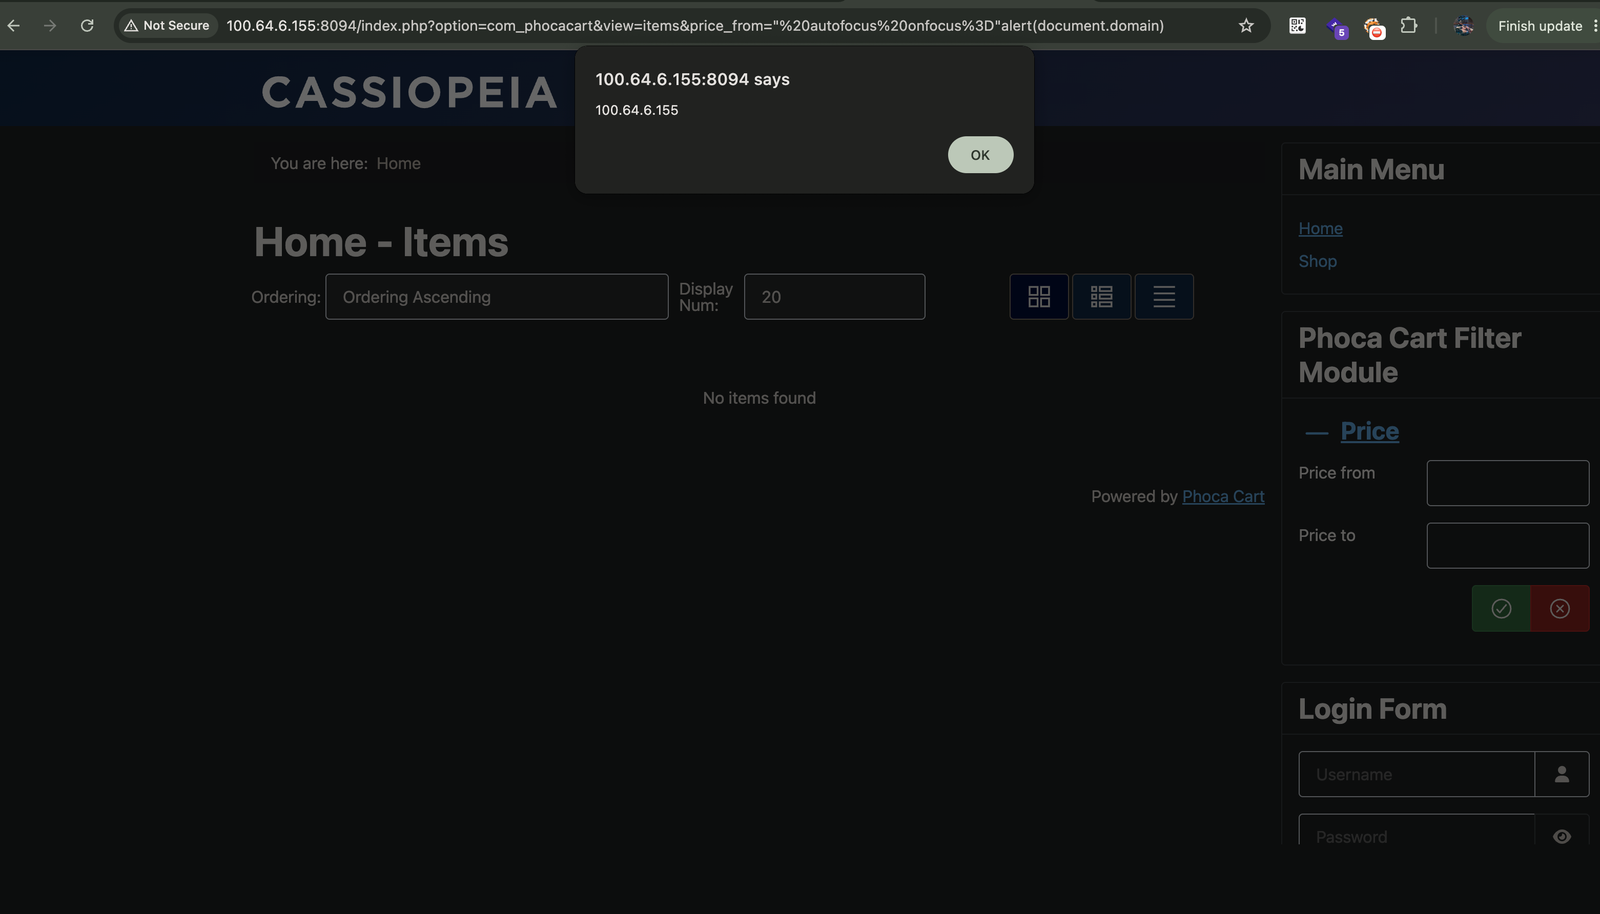 toanln-cov/cve-2026-76565
XSS Refletido através dos Parâmetros de Filtro price_from & price_to no PhocaCart
 oscerd/cve-2026-46584
Reprodutor para CVE-2026-46584: injeção de cabeçalho mail.smtp.* do camel-mail do Apache Camel permitindo roubo de credenciais via interceptação…
 atsukisato/pgm-attack
Código de pesquisa para ataques de envenenamento no PGM-index, demonstrando como criar dados adversariais para degradar o desempenho de índices…








