
 #1
Papers de segurança, projetos de pesquisa, referências técnicas e material reproduzível para análise defensiva ou autorizada.
Recomendado pelo Kitploit

 rndhouse/vcamper
PoC: identificar patches de segurança silenciosos antes do CVE
 sangsheng2026/honor-90gt-mag-an00-root-research
Kit de ferramentas de pesquisa de root no kernel Android para o Honor 90 GT: sondagem de dispositivos SELinux, validação de primitivas de slab spray…
 sanjith1236/cve-2026-8206-kirki-exploit-analysis
Reconstrução técnica e prova de conceito para CVE-2026-8206, uma tomada de conta não autenticada no plugin Kirki do WordPress, com orientações de…
 0xblackash/cve-2026-98432
Aviso técnico e análise defensiva da CVE-2026-98432, uma vulnerabilidade use-after-free no IPv4 TCP do kernel Linux, com versões afetadas, comandos…
 ryh1218/occ
Segmentação de Itens Proibidos via Modelagem de Duas Camadas Ciente de Oclusão (ICME 2025)
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Análise técnica, writeup e regras YARA para uma campanha de DLL Sideloading disfarçada de HWMonitor
 686f6c61/poc-wp-core-cve-2026-93485
Laboratório pedagógico do CVE-2026-93485 (Comment2Shell): XSS armazenado não autenticado no WordPress core via wpautop -> RCE, com demonstração da…
 uiuc-kang-lab/persistbd
Código de pesquisa para treinar adaptadores que fazem backdoors de agentes LLM sobreviverem a fine-tuning benigno, com pontuação de taxa de disparo,…
 0xblackash/cve-2026-76461
Repositório de pesquisa para CVE-2026-76461, uma injeção SQL crítica no Cisco Secure Email Gateway que leva a RCE como root, com regras de detecção,…
 sbamit/exponentiated-gradient-descent-llm-attack
Um novo ataque adversarial em LLM baseado na técnica de Exponentiated Gradient Descent.
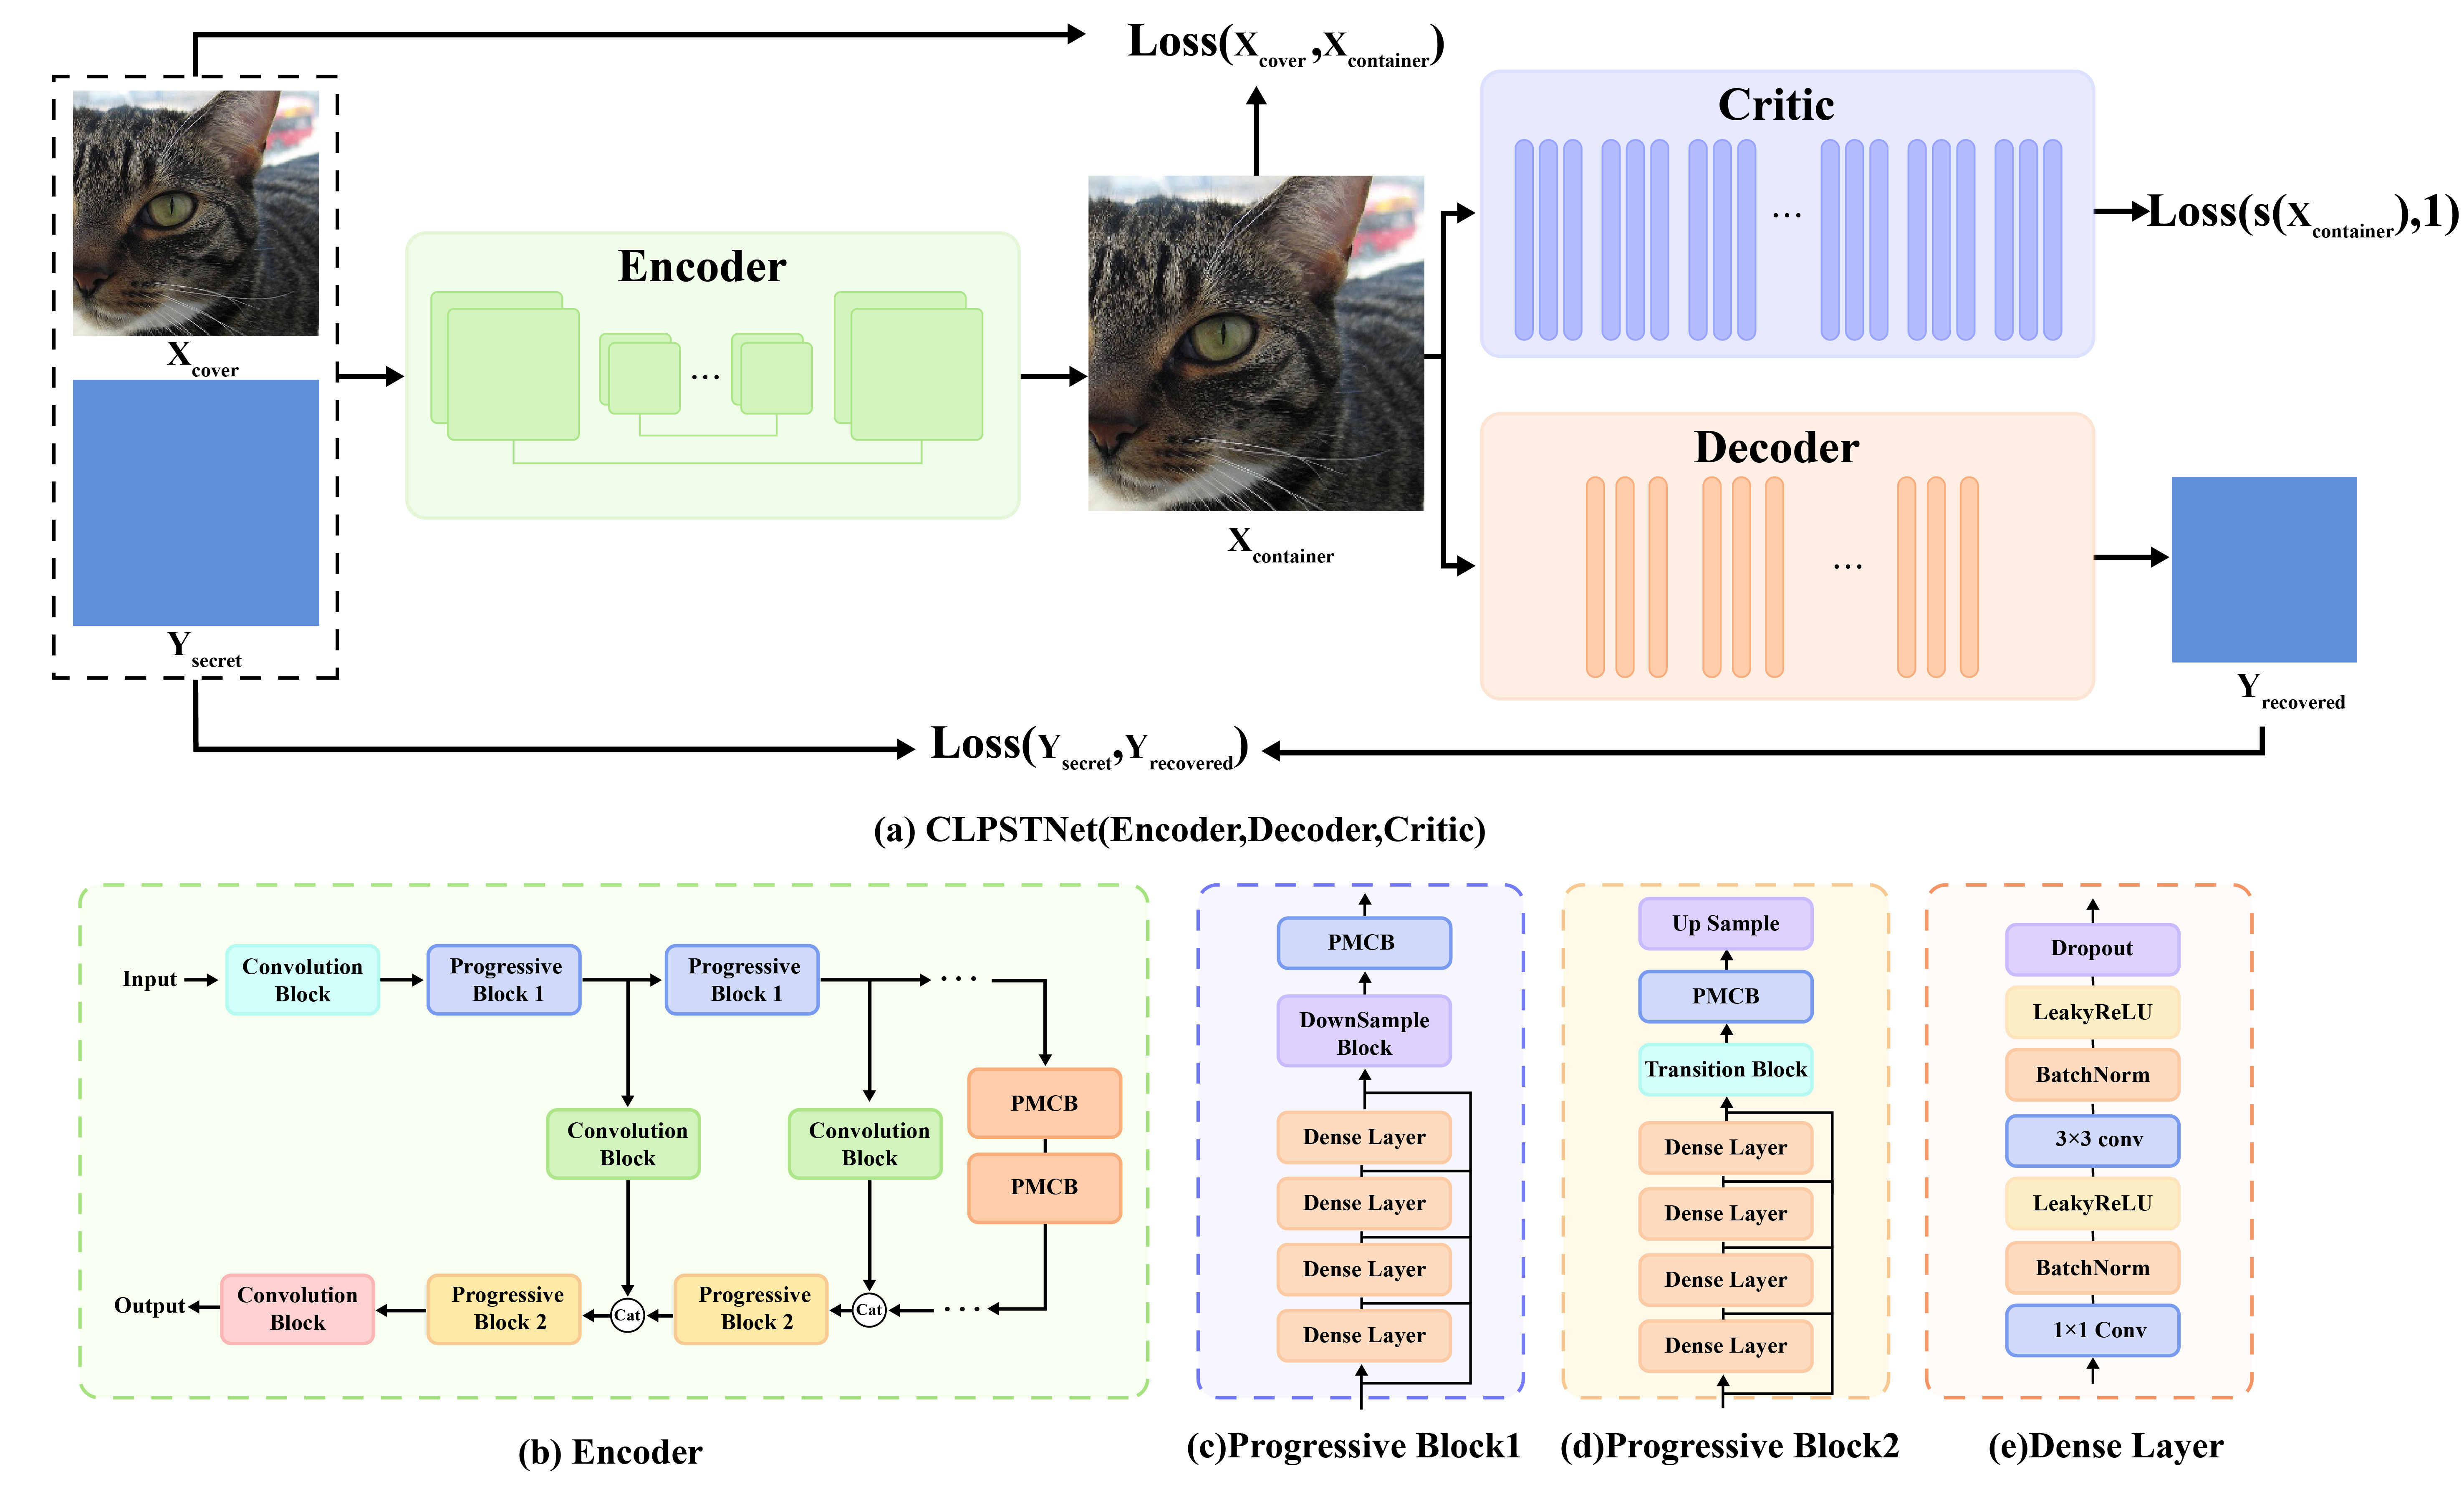 chaos-boops/clpstnet
CLPSTNet: Um Modelo Progressivo de Esteganografia Convolucional Multi-Escala Integrando Aprendizagem por Currículo
 jawh3/striatum-ctf
Artefatos de pesquisa para um agente LLM baseado em MCP que resolve desafios CTF de forma autônoma, incluindo dados de ablação, scripts de análise e…
 j-dahl7/mcp-attack-detection-sentinel
Laboratório de detecção Sentinel para cadeias de ataque MCP: roubo de token SSRF (CVE-2026-26118), envenenamento de ferramentas, exfiltração entre…
 xh4h/cve-2023-34840
XSS no angular-ui-notification
 ife-ella/cve-vulnerability
Repositório que faz referência à CVE-2026-0322; não há README, documentação ou detalhes de código disponíveis para descrever seu conteúdo ou…
 vettrivel007/cve-disclosures
Um repositório que documenta vulnerabilidades de segurança descobertas em Software Livre e de Código Aberto (FOSS) por VETTRIVEL U
 dinosn/proftpd-cve-2026-42167-analysis
Reprodução independente, análise de causa-raiz em nível de código e relatório de exposição realista para CVE-2026-42167 (bypass de is_escaped_text()…
 snailsploit/cve-2026-3288
Passo a passo: Injeção de Configuração no ingress-nginx via Anotação rewrite-target








