 0xblackash/cve-2026-98432
Aviso técnico e análise defensiva da CVE-2026-98432, uma vulnerabilidade use-after-free no IPv4 TCP do kernel Linux, com versões afetadas, comandos de detecção e orientações de correção.

Vulnerabilidade de Corrupção de Memória em TCP IPv4 do Kernel Linux
Análise Técnica • Pesquisa de Vulnerabilidades • Segurança Defensiva
Visão Geral • Análise • Versões Afetadas • Detecção • Mitigação
CVE-2026-98432 é uma vulnerabilidade crítica de Use-After-Free (UAF) que afeta o subsistema de rede IPv4 do kernel Linux.
A vulnerabilidade resulta do gerenciamento inadequado do tempo de vida da memória durante o processamento concorrente de solicitações de conexão TCP.
Em condições específicas, a memória do kernel que contém opções de socket IPv4 pode ser liberada enquanto outro caminho de execução ainda a está acessando.
Isso cria uma condição potencial de corrupção de memória que pode resultar em:
| Propriedade | Detalhes |
|---|---|
| CVE ID | CVE-2026-98432 |
| Produto | Linux Kernel |
| Componente | Rede IPv4 |
| Vulnerabilidade | Use-After-Free |
| CWE | CWE-825 |
| CVSS v3.1 | 9.8 Crítica |
| Vetor de Ataque | Rede |
| Complexidade do Ataque | Baixa |
| Privilégios Necessários | Nenhum |
| Interação do Usuário | Nenhuma |
| Protocolo | IPv4 / TCP |
| Introduzida em | Linux Kernel 4.4 |
| Publicada em | 15 de outubro de 2026 |
| Arquivos Afetados | net/ipv4/af_inet.c, net/ipv4/tcp_ipv4.c |
A vulnerabilidade envolve a propriedade e a desalocação de estruturas de opções de socket IPv4.
Durante o estabelecimento de conexões TCP, a função:
tcp_v4_syn_recv_sock()
transfere a propriedade de:
ireq->ireq_opt
ao socket filho:
newinet->inet_opt
A transferência ocorre sem copiar a estrutura subjacente.
Outra CPU pode processar simultaneamente uma solicitação SYN retransmitida e acessar as mesmas opções por meio de caminhos de leitura protegidos por RCU.
Se a memória associada for liberada usando kfree() comum enquanto os leitores ainda a estiverem acessando, uma condição de Use-After-Free pode ocorrer.
| Função | Propósito |
|---|---|
tcp_v4_syn_recv_sock() | Cria sockets TCP filhos |
tcp_v4_send_synack() | Envia respostas TCP SYN-ACK |
inet_csk_route_req() | Processa o roteamento de sockets de solicitação |
ip_options_build() | Constrói opções IPv4 |
inet_sock_destruct() | Destrói sockets de internet |
tcp_v4_reqsk_destructor() | Destrói sockets de solicitação TCP |
O comportamento problemático de desalocação:
kfree(opt);
A correção upstream usa desalocação com reconhecimento de RCU:
kfree_rcu(opt, rcu);
Isso atrasa a recuperação de memória até que o período de carência RCU relevante tenha decorrido, permitindo que os leitores existentes terminem com segurança.
A principal preocupação de segurança é o acesso indevido à memória dentro do kernel.
As consequências potenciais incluem instabilidade do sistema, corrupção de memória e exploração mais grave, dependendo do ambiente de execução.
A vulnerabilidade foi introduzida no kernel Linux 4.4.
As seguintes versões upstream contêm as correções correspondentes:
| Ramo do Kernel | Versão Corrigida |
|---|---|
| 5.10 | 5.10.272 |
| 5.15 | 5.15.223 |
| 6.1 | 6.1.190 |
| 6.6 | 6.6.159 |
| 6.12 | 6.12.113 |
| 6.18 | 6.18.56 |
| 7.2 | 7.2.10 |
| 7.3 | 7.3 |
Importante: Os fornecedores de distribuições podem fazer backport de correções de segurança. Uma versão de kernel aparentemente mais antiga não significa automaticamente que o pacote instalado seja vulnerável.
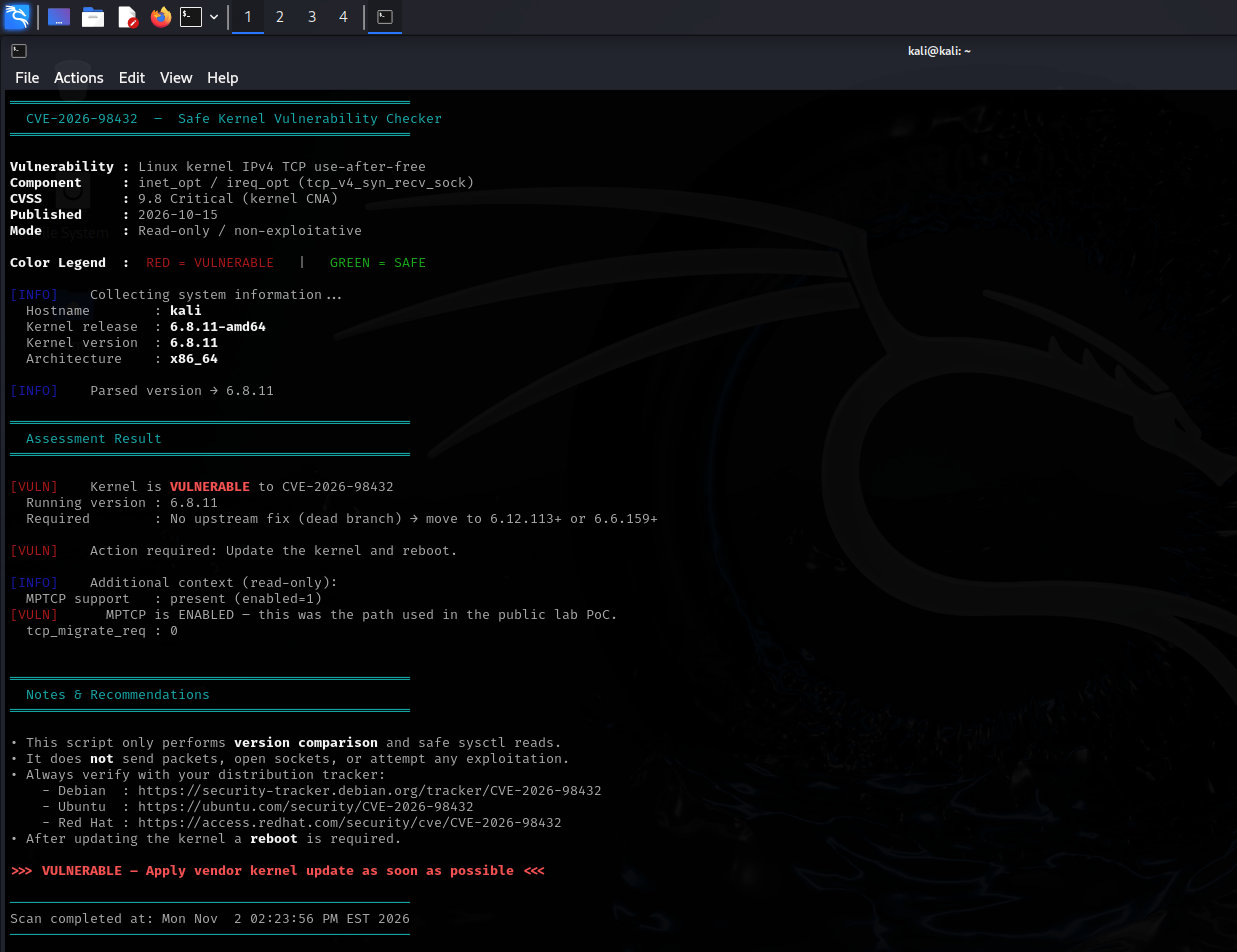
Os comandos a seguir destinam-se à inspeção defensiva e não exploram a vulnerabilidade.
uname -r
cat /etc/os-release
uname -a
Debian / Ubuntu / Kali:
dpkg -l | grep linux-image
RHEL / Fedora:
rpm -qa | grep '^kernel'
sysctl net.ipv4.tcp_migrate_req
Essas verificações fornecem informações do sistema, mas não confirmam de forma independente o status de vulnerabilidade. Verifique o pacote instalado em relação ao aviso de segurança da sua distribuição.
Debian / Ubuntu / Kali Linux:
sudo apt update
sudo apt full-upgrade
RHEL / Fedora:
sudo dnf update kernel
Reinicie após instalar o kernel atualizado:
sudo reboot
Verifique a versão em execução:
uname -r
Nota: As restrições de rede são medidas de defesa em profundidade, não substitutos para a aplicação do patch do kernel.
O kernel Linux resolve esse problema usando desalocação de memória ciente de RCU nos destrutores afetados.
| Ramo do Kernel | Commit de Correção |
|---|---|
| 5.10 | b3b027ef0cd322bfa839b9aaf5b27551eea54cf6 |
| 5.15 | 95a8c8fa9f27dce64c40c41c062de7728bf34ab5 |
| 6.1 | 89b5b1eb7d633c33832b7ff2c02e19a144705036 |
| 6.6 | 742f73df544e03744f2981c467d6542fe8172a2a |
| 6.12 | 11a03ce3c4a62d84c10ccdfe47f8075006498568 |
| 6.18 | a47406c769f72c070386985488f1c4d057df86b2 |
| 7.2 | 26d4c36d318cffbbd160884a0e4cec0da4da4936 |
| 7.3 | e3f33b0a1d89d738e2b913dab519226eaf76e15b |
Para sistemas em produção, prefira atualizações completas do kernel suportadas pelo fornecedor em vez de aplicar manualmente commits individuais.
Referências oficiais de segurança:
