
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Sniffing e Análise de Pacotes — Página 6 | Kitploit
Categorias

Sniffing e Análise de Pacotes

Ferramentas para capturar, inspecionar e analisar o tráfego de rede em tempo real ou a partir de arquivos de captura.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
wireshark preview#1

wireshark

GitHubwireshark/wireshark
10.1khá 5h 54m
scapy preview#2

scapy

GitHubsecdev/scapy
12.5khá 1 dia
zeek preview#4

zeek

GitHubzeek/zeek
7.8khá 16h 30m
suricata preview#5

suricata

GitHuboisf/suricata
6.5khá 4 dias
ntopng preview#6

ntopng

GitHubntop/ntopng
8.1khá 16h 36m
arkime preview#7

arkime

GitHubarkime/arkime
7.4khá 1 dia
bettercap preview#8

bettercap

GitHubbettercap/bettercap
19.8khá 2 meses
netsniff-ng preview#9

netsniff-ng

GitHubnetsniff-ng/netsniff-ng
1.4khá 1 ano
libpcap preview#10

libpcap

GitHubthe-tcpdump-group/libpcap
3.2khá 3 dias
gopacket preview#11

gopacket

GitHubgoogle/gopacket
6.8khá 1 ano
Mais recentesRelevânciaMais popularesAtualizadas recentemente
396 resultados
rtl8812au preview

rtl8812au

GitHubastsam/rtl8812au

Driver RTL8812AU/21AU e RTL8814AU com modo monitor e injeção de quadros
packet-sniffing-analysiswi-fi-auditinginformation-gathering+3
382há 9 anos
L0p4Map preview

L0p4Map

GitHubhaxl0p4/l0p4map

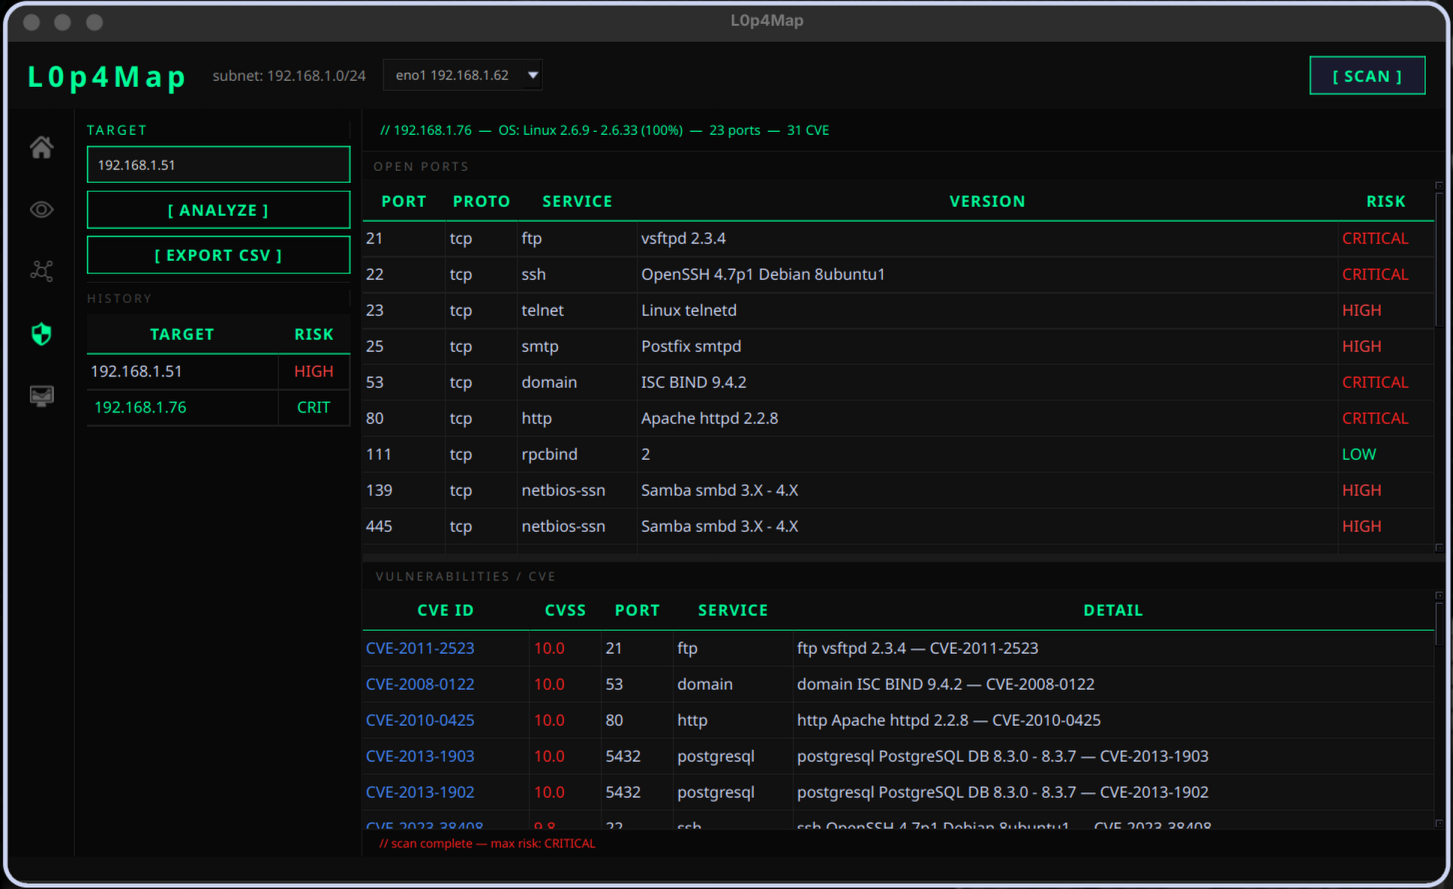
Ferramenta profissional de monitoramento e visualização de rede. O L0P4Map combina descoberta ARP de alta velocidade com integração completa do nmap…

packet-sniffing-analysisreconnaissancevulnerability-scanners+6
587há 2 meses
facedancer preview

facedancer

GitHubgreatscottgadgets/facedancer

Implemente seu próprio dispositivo USB em Python, com suporte de um periférico de hardware como Cynthion ou GreatFET

embedded-systems-securitypacket-sniffing-analysisreverse-engineering+5
1.0khá 5 meses
CapTipper preview

CapTipper

GitHubomriher/captipper

Explorador de tráfego HTTP malicioso

packet-sniffing-analysisexploit-frameworksnetwork-forensics+5
725há 6 anos
BTLE preview

BTLE

GitHubjiaoxianjun/btle

Sniffer de pacotes e transmissor Bluetooth Low Energy (BLE) para formatos padrão e não padrão (bit bruto) baseado em Rádio Definido por Software…
packet-sniffing-analysisbluetooth-securityiot-security+1
949há 4 meses
usbpcap preview

usbpcap

GitHubdesowin/usbpcap

Captura de pacotes USB para Windows

packet-sniffing-analysisforensicshardware-security
1.1khá 1 ano
arp-scan preview

arp-scan

GitHubroyhills/arp-scan

Scanner de rede rápido baseado em ARP para descoberta e fingerprinting de hosts IPv4 em redes locais, com consulta de fabricante, taxas de varredura…

packet-sniffing-analysisreconnaissancenetwork-mapping+2
1.3khá 1 ano
Sniffle preview

Sniffle

GitHubnccgroup/sniffle

Sniffer Bluetooth 5 e 4.x LE para hardware TI CC1352/CC26x2 com suporte para advertising estendido, todos os modos PHY, filtragem MAC/RSSI e…
embedded-systems-securitypacket-sniffing-analysisbluetooth-security+5
1.2khá 1 ano
EKFiddle preview

EKFiddle

GitHubjeromesegura/ekfiddle

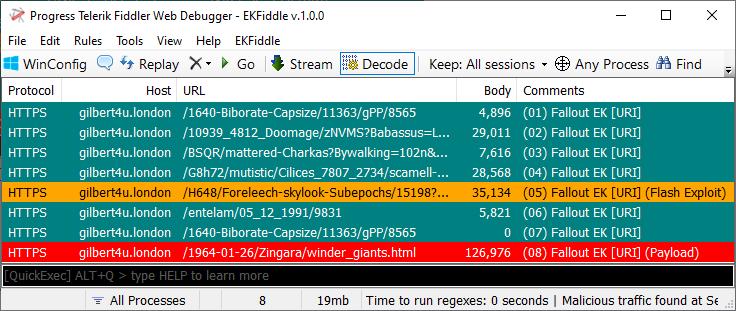
O seu canivete suíço para analisar tráfego web malicioso baseado no popular depurador web Fiddler.

osintpacket-sniffing-analysisweb-security+3
642há 1 ano
Malcolm preview

Malcolm

GitHubidaholab/malcolm

Malcolm é um conjunto de ferramentas poderoso e facilmente implantável para análise de tráfego de rede, voltado para artefatos de captura completa de…
defensive-toolspacket-sniffing-analysisnetwork-forensics+8
476há 21 dias
killerbee preview

killerbee

GitHubriverloopsec/killerbee

Kit de Pesquisa em Segurança IEEE 802.15.4/ZigBee
packet-sniffing-analysisreconnaissanceiot-security+7
845há 4 anos
morpheus preview

morpheus

GitHubr00t-3xp10it/morpheus

Morpheus - Automatizando o Ettercap TCP/IP (Ferramenta de MITM-hijacking)
packet-sniffing-analysisphishing-toolsreconnaissance+7
882há 7 anos
imaginaryC2 preview

imaginaryC2

GitHubfelixweyne/imaginaryc2

Imaginary C2 é uma ferramenta Python que tem como objetivo auxiliar na análise comportamental (de rede) de malware. O Imaginary C2 hospeda um…
packet-sniffing-analysisdynamic-analysis-sandboxingforensics+5
446há 3 anos
sniffglue preview

sniffglue

GitHubkpcyrd/sniffglue

Sniffer de pacotes multithread seguro

packet-sniffing-analysisdynamic-analysis-sandboxingfuzzing+3
1.3khá 6 meses
fatt preview

fatt

GitHub0x4d31/fatt

FATT /fingerprintAllTheThings - um script baseado em pyshark para extrair metadados de rede e impressões digitais de arquivos pcap e tráfego de rede…
packet-sniffing-analysisnetwork-forensicsthreat-intelligence
684há 4 anos
kamene preview

kamene

GitHubphaethon/kamene

Ferramenta de segurança para criação/inspeção/manipulação/visualização de pacotes de rede e arquivos pcap. Originalmente bifurcada do scapy em 2015 e…
packet-sniffing-analysisnetwork-mappingvulnerability-analysis+3
873há 5 anos
wirespy preview

wirespy

GitHubaress31/wirespy

Framework projetado para automatizar vários ataques a redes sem fio (o projeto foi apresentado na toolbox da Pentester Academy TV em 2017).
packet-sniffing-analysiswi-fi-auditingwireless-security+2
659há 4 anos
esp32_bluetooth_classic_sniffer preview

esp32_bluetooth_classic_sniffer

GitHubmatheus-garbelini/esp32_bluetooth_classic_sniffer

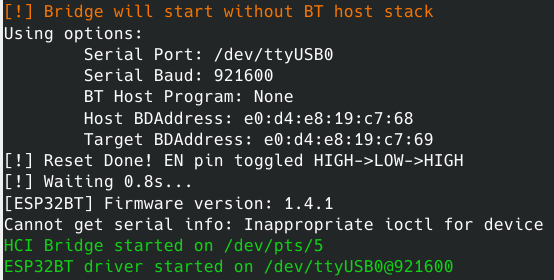
Sniffer/Injetor Bluetooth BR/EDR ativo tão barato quanto qualquer placa ESP32 pode ser. Funciona com Scapy ;-)


embedded-systems-securitypacket-sniffing-analysisbluetooth-security+3
598há 3 anos
Anterior1…567…22Próximo






