
 #1
Ferramentas para capturar, inspecionar e analisar o tráfego de rede em tempo real ou a partir de arquivos de captura.
Recomendado pelo Kitploit

 projectdiscovery/proxify
Um proxy versátil e portátil para capturar, manipular e reproduzir tráfego HTTP/HTTPS em qualquer lugar.
 samyk/keysweeper
KeySweeper é um dispositivo furtivo baseado em Arduino, camuflado como um carregador de parede USB funcional, que espiona, descriptografa, registra e…
 mehrdadrad/mylg
Ferramenta de Diagnóstico de Rede
 appneta/tcpreplay
Edite e reproduza o tráfego de rede capturado em velocidades arbitrárias — um conjunto de ferramentas pcap para *NIX e Windows.
 mozillazg/ptcpdump
Analisador de pacotes baseado em eBPF que captura tráfego de rede com anotação automática de metadados de processos, contêineres e pods Kubernetes,…
 simsong/tcpflow
Demultiplexador de pacotes TCP/IP. Baixar de:
 syssec-kaist/ltesniffer
Um espião open-source de downlink/uplink LTE
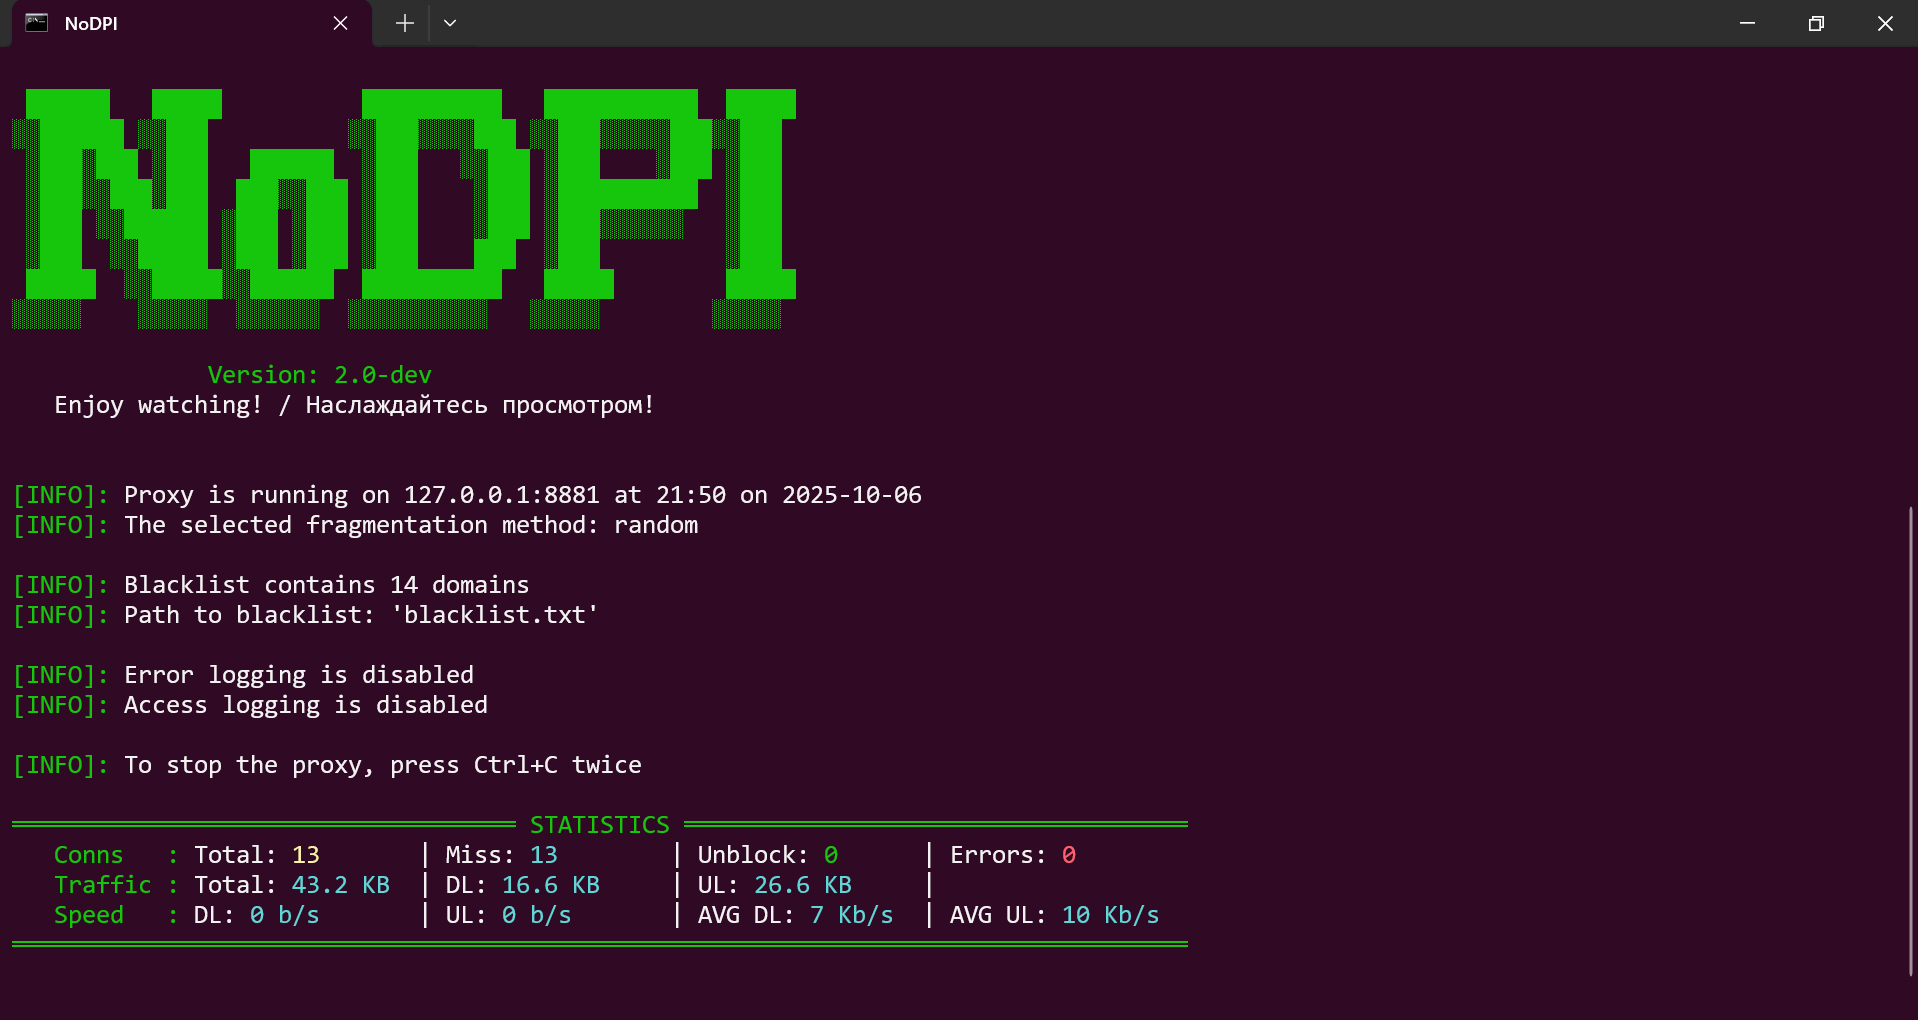 gvcoder09/nodpi
Proxy local que contorna a Inspeção Profunda de Pacotes fragmentando pacotes TLS ClientHello, permitindo acesso a sites bloqueados sem exigir…
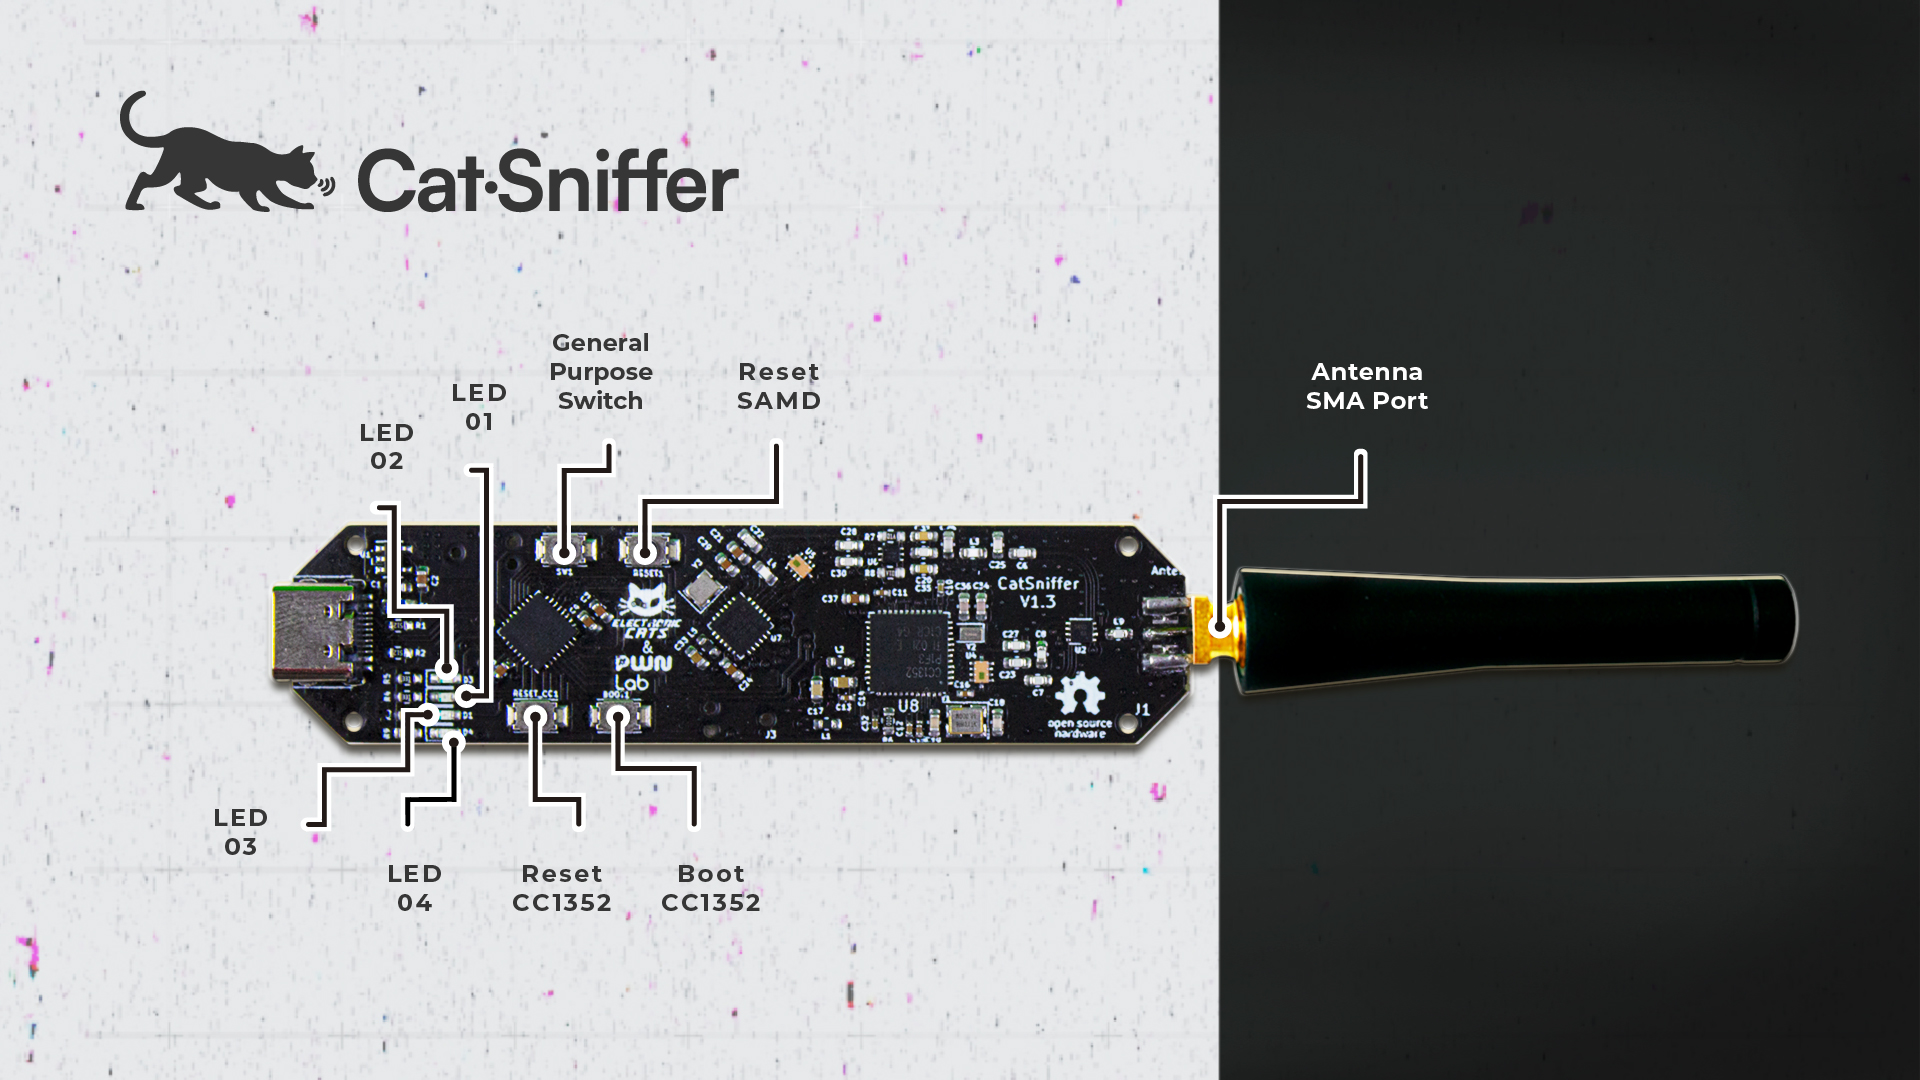 electroniccats/catsniffer
CatSniffer is an original multiprotocol and multiband board for sniffing, communicating, and attacking IoT (Internet of Things) devices using the…
 0ct0sec/m5porkchop
Oh não! Alguém colocou um RPG em um sniffer de pacotes
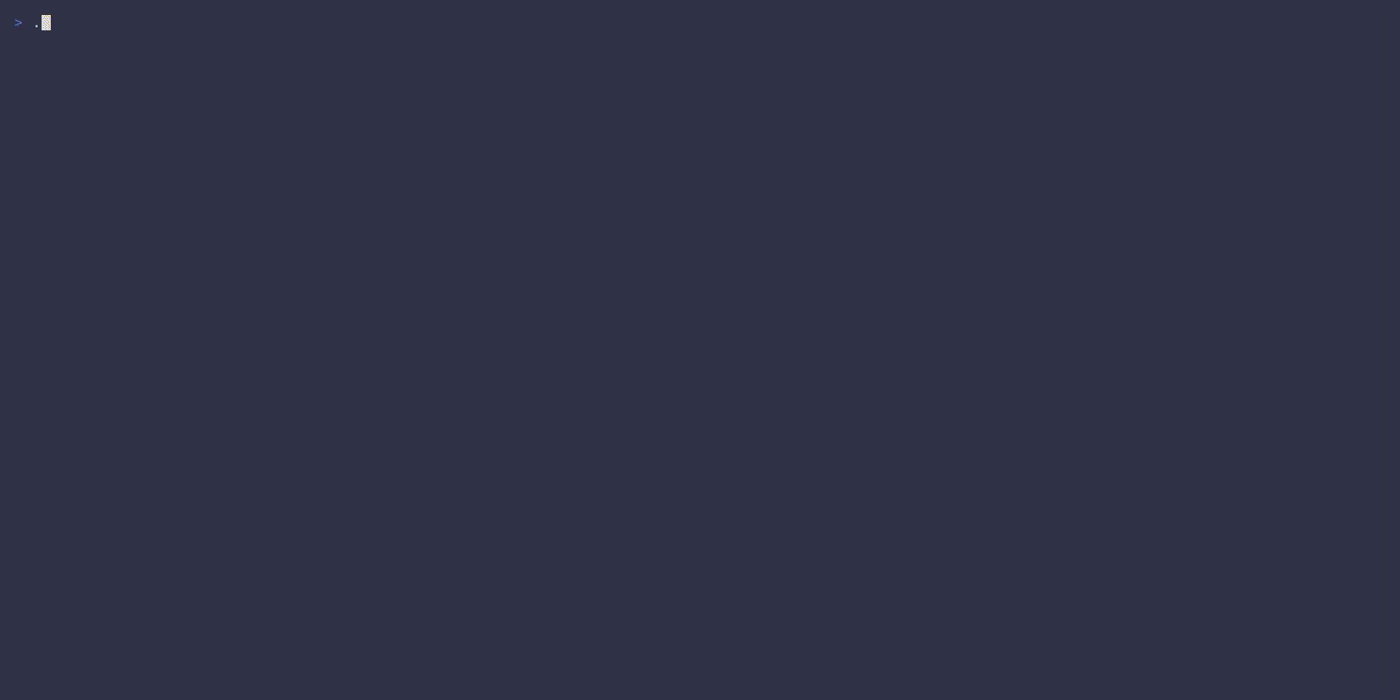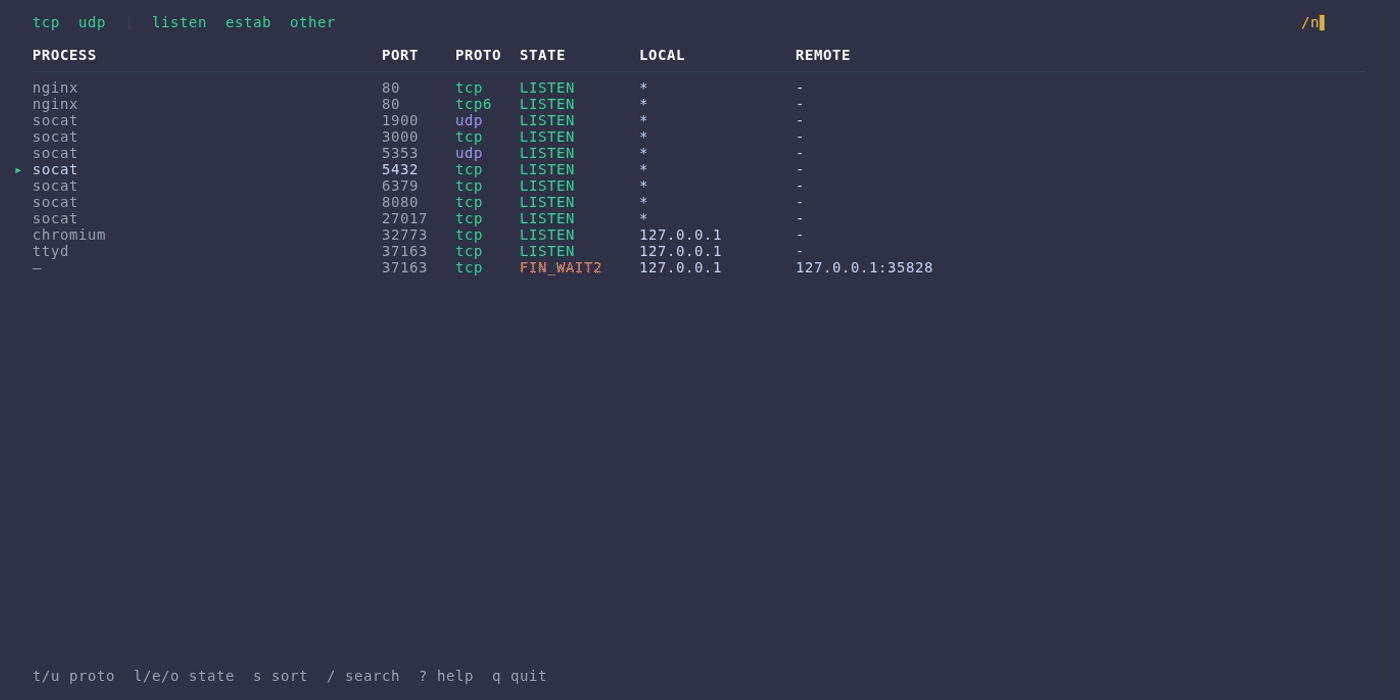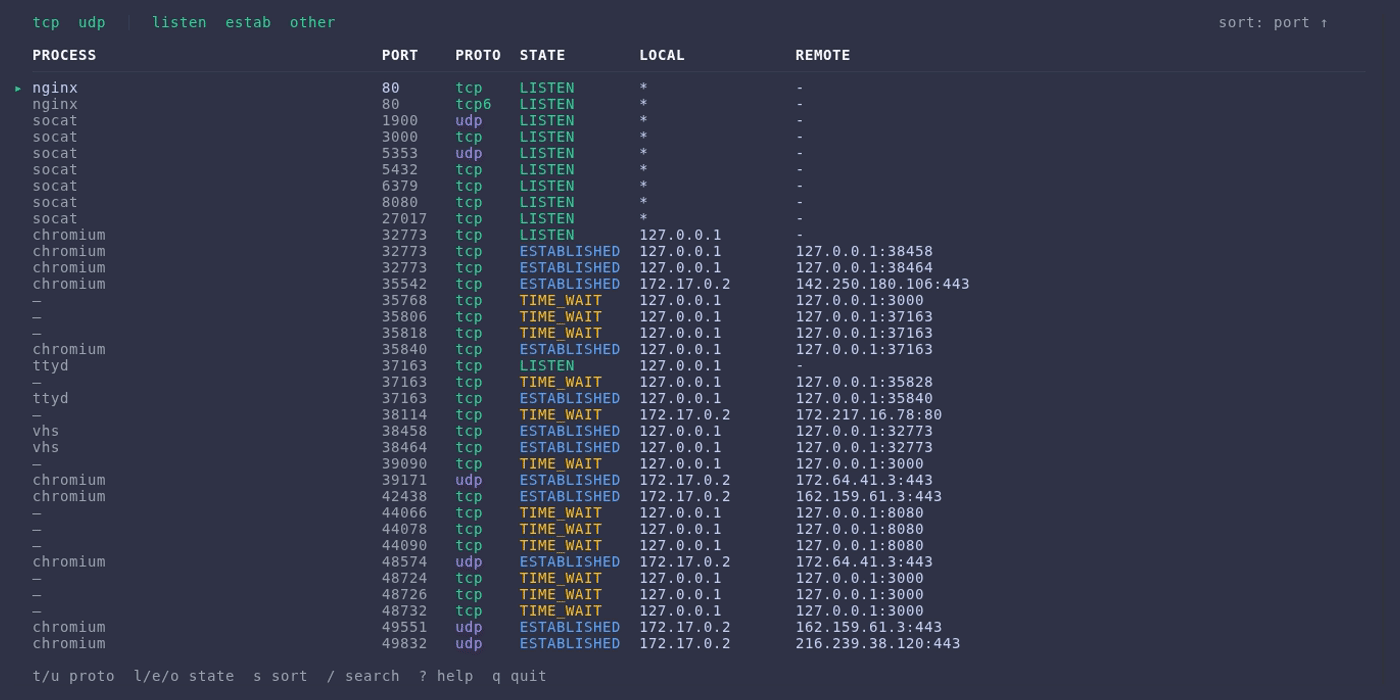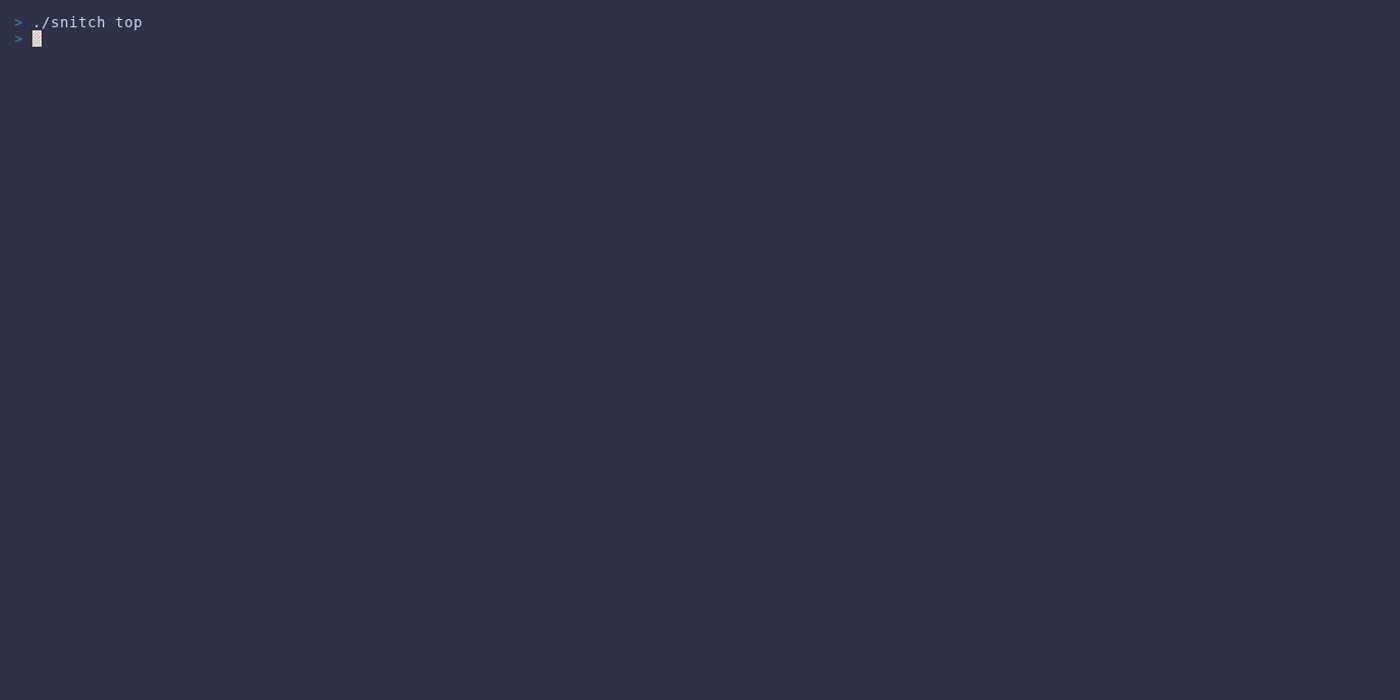 karol-broda/snitch
uma forma mais elegante de inspecionar conexões de rede
 cisco/joy
Um pacote para capturar e analisar dados de fluxo de rede e dados intra-fluxo, para pesquisa de rede, perícia forense e monitoramento de segurança.
 netsniff-ng/netsniff-ng
Um canivete suíço para o seu encanamento diário de rede Linux.
 m4n3dw0lf/pythem
framework de pentest
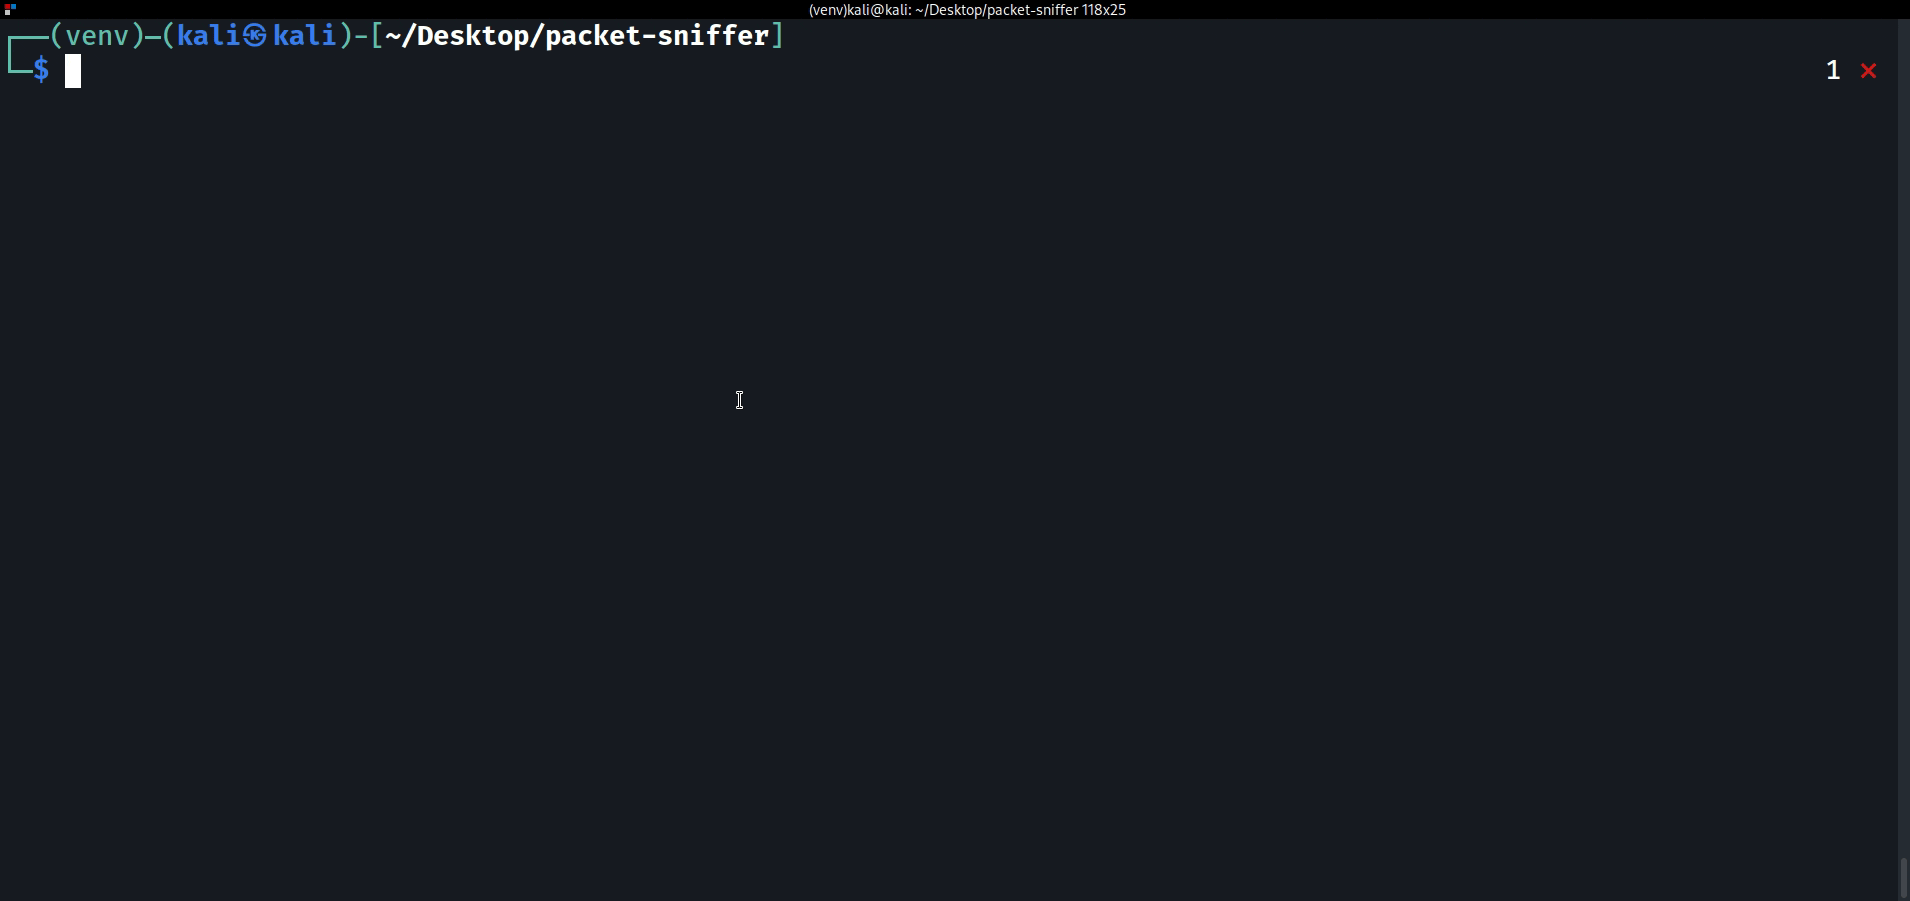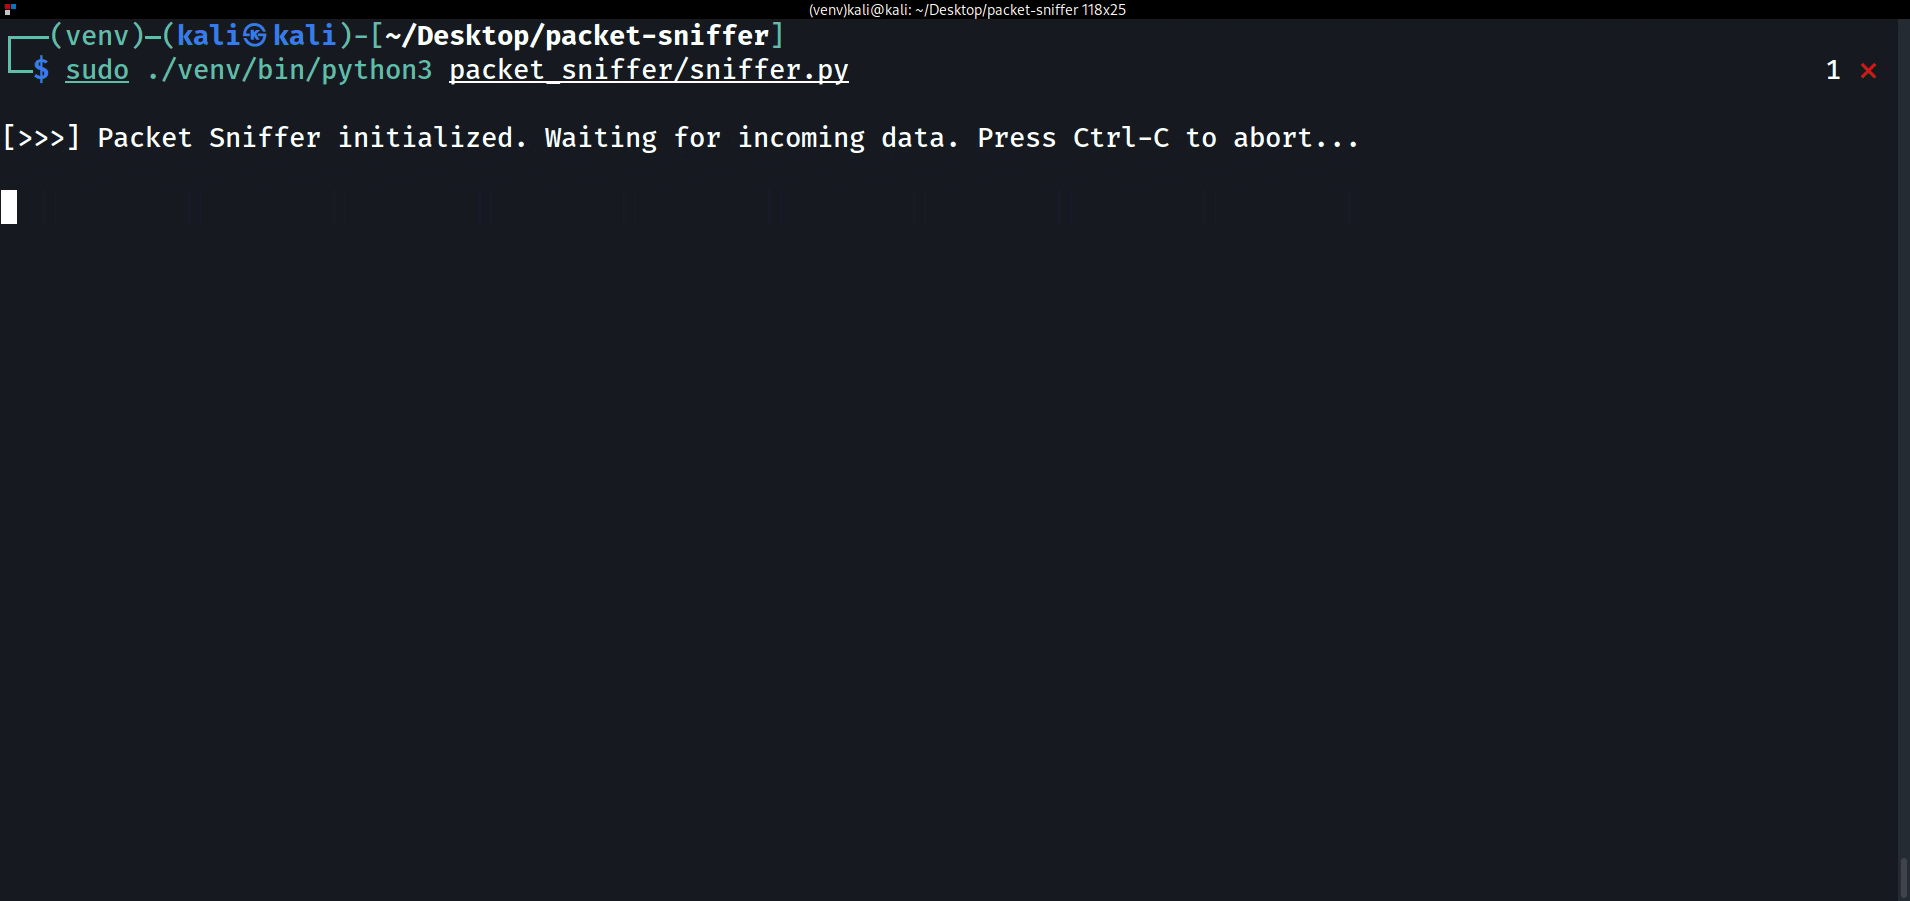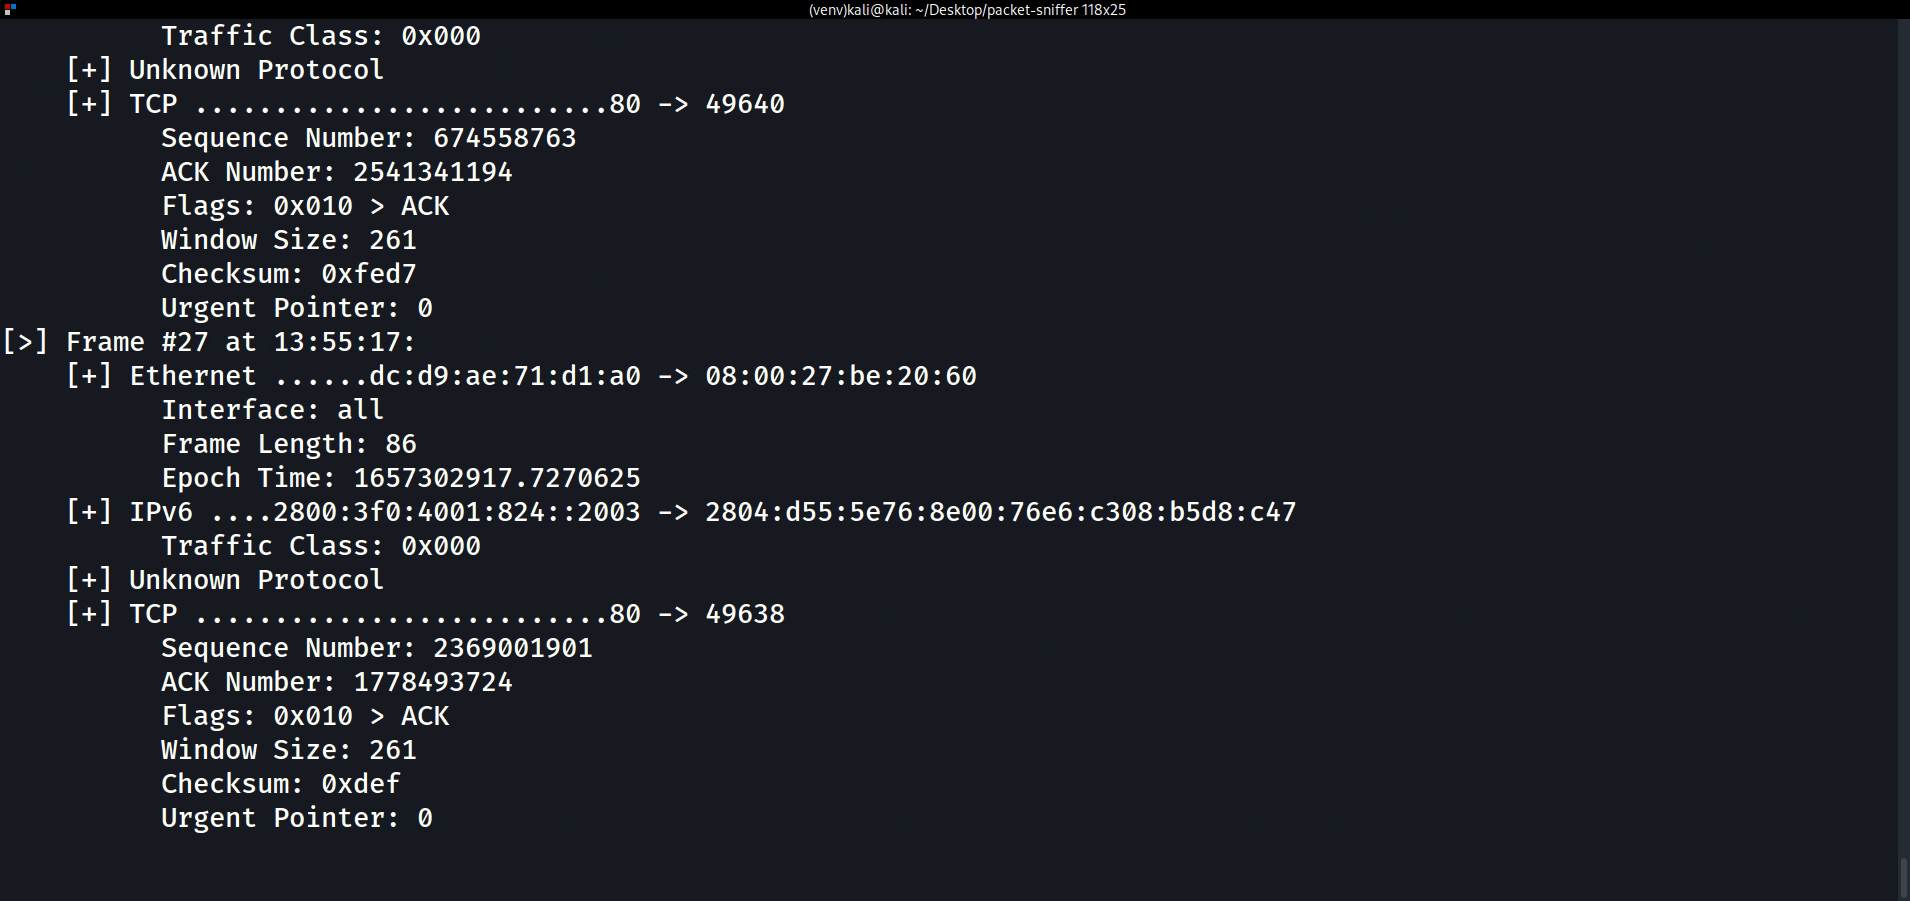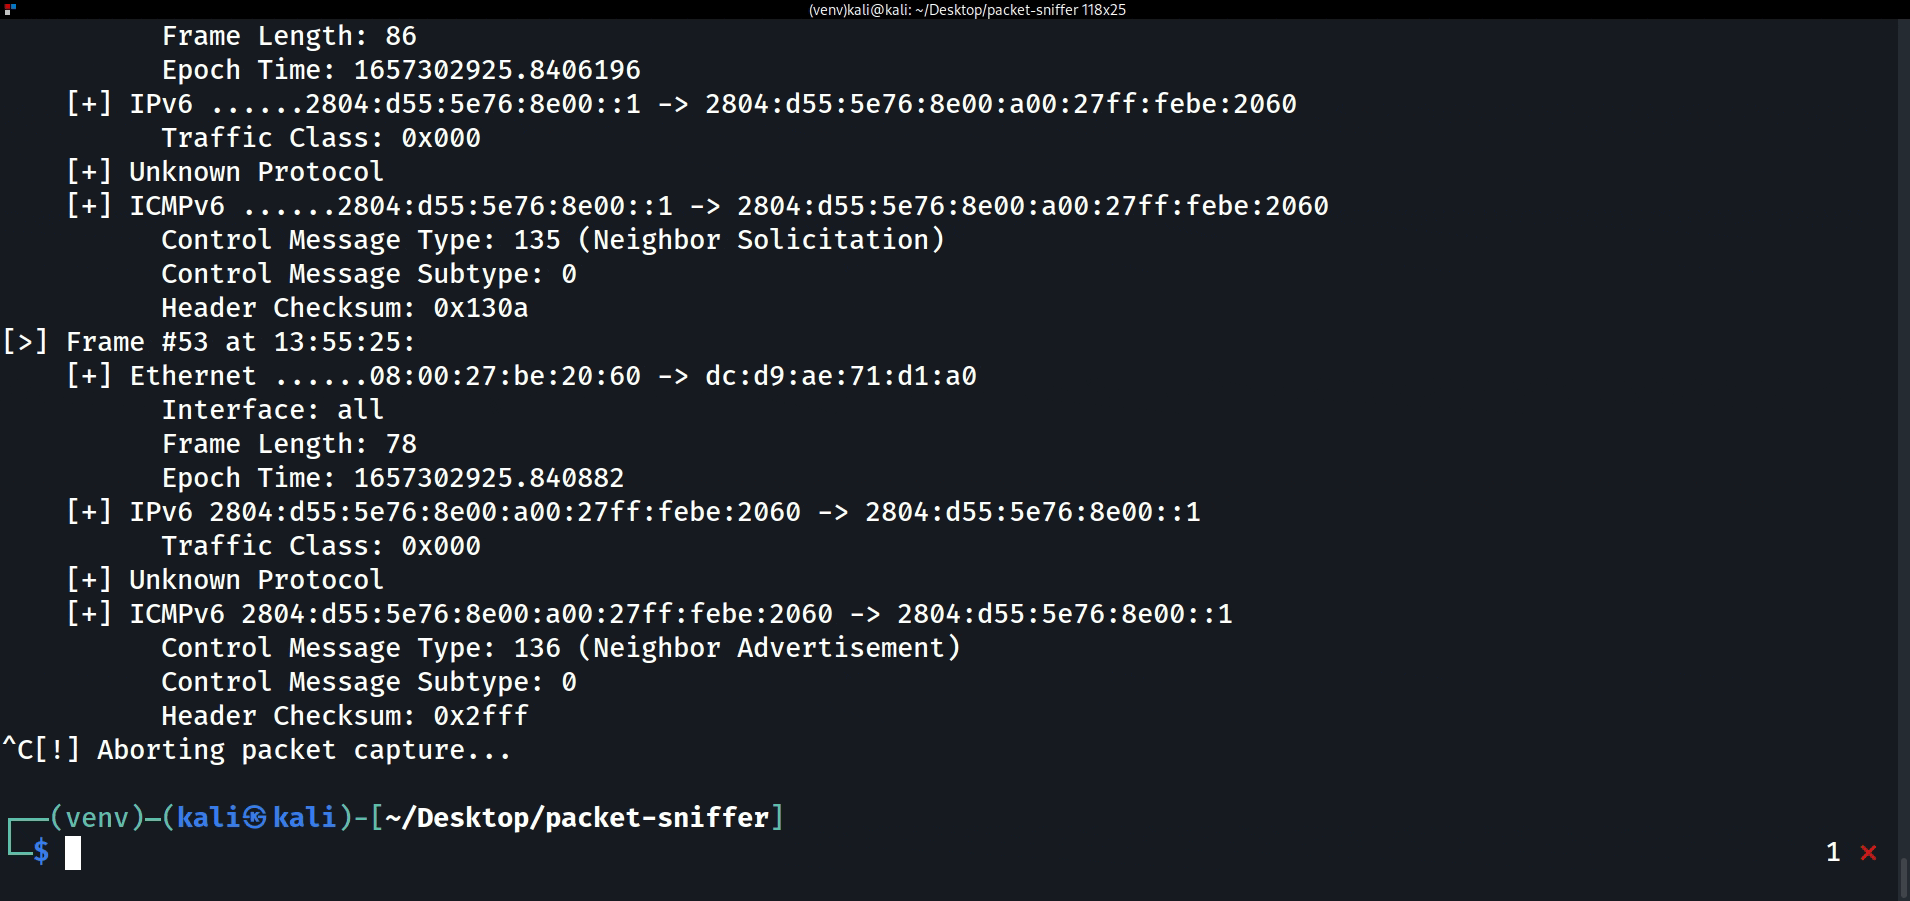 eonraider/packet-sniffer
Sniffer de pacotes de rede baseado em socket bruto que captura e desmonta pacotes TCP/IP de interfaces de rede para análise de segurança e uso…
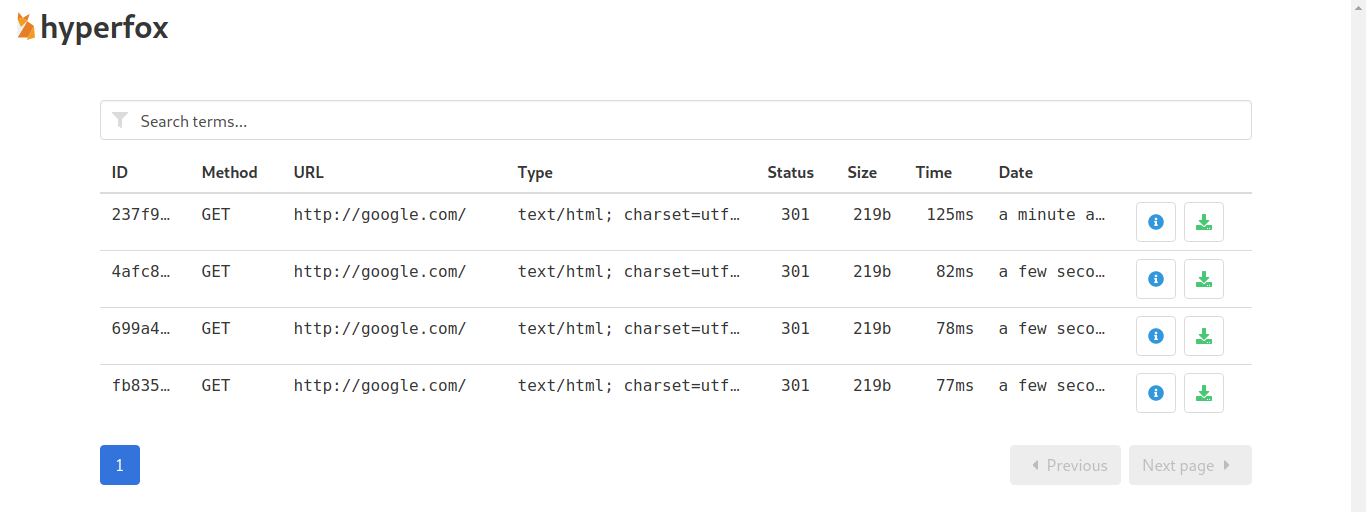 malfunkt/hyperfox
Proxy MITM HTTP/HTTPS e gravador.
 qmonnet/rbpf
Máquina virtual Rust e compilador JIT para programas eBPF







