#1
Ferramentas para capturar, inspecionar e analisar o tráfego de rede em tempo real ou a partir de arquivos de captura.
Recomendado pelo Kitploit
 jlinebau/cve-2025-55315-scanner-monitor
Scripts Rápidos e Simples para Escanear Servidores Vulneráveis e Monitores de Nível de Pacote
 initconf/cve-2020-16898-bad-neighbor
Detecção do Zeek para CVE-2020-16898-"Bad Neighbor"
 jenderal92/ddos-traffic-monitor
Uma ferramenta de monitoramento de tráfego em tempo real que detecta e exibe o volume de tráfego de rede por endereço IP para identificar possíveis…
 aelshimony-cloud/openwire-cve-2023-46604-investigation
Passo a passo de resposta a incidentes analisando a exploração de CVE-2023-46604 no Apache ActiveMQ via OpenWire, incluindo análise de PCAP,…
 ivoalbacete/kali-metasploitable
Escaneamento de vulnerabilidades, análise de tráfego com Wireshark e exploração controlada do CVE-2011-2523 (vsftpd 2.3.4) em ambiente de rede segura.
 themson/shellshock
scripts associados à vulnerabilidade de análise de função EVN do bourne shell CVE-2014-6271
 alexanderortizscript/evillcode
Ferramenta de auditoria e análise de redes para Kali Linux.
 aidilzlkfli/scanning
Análise dos resultados de varredura de rede, vulnerabilidades de serviços, identificação de sistema operacional e descobertas críticas do Nessus,…
 nicholasc03/dns-poisoning-triage-lab
Triagem forense de envenenamento de cache DNS em hardware legado. Inclui análise de PCAP de injeções de registros não solicitados de 839 bytes,…
 jip-0-0-0-0-0/cve-2024-38063-scanner
Uma ferramenta Python que utiliza Shodan e Scapy para identificar e explorar sistemas Windows vulneráveis ao CVE-2024-38063, permitindo ataques…
 lixiang957/cve-2021-33959
Prova de conceito de exploit para CVE-2021-33959 demonstrando ataque de amplificação por reflexão UDP contra o Plex Media Server por meio de pacotes…
 siddharth2440/network-detection-engine
Motor leve de detecção de intrusão em rede capturando tráfego ao vivo com libpcap. Detecta inundações SYN/ICMP, varreduras de portas e ataques web…
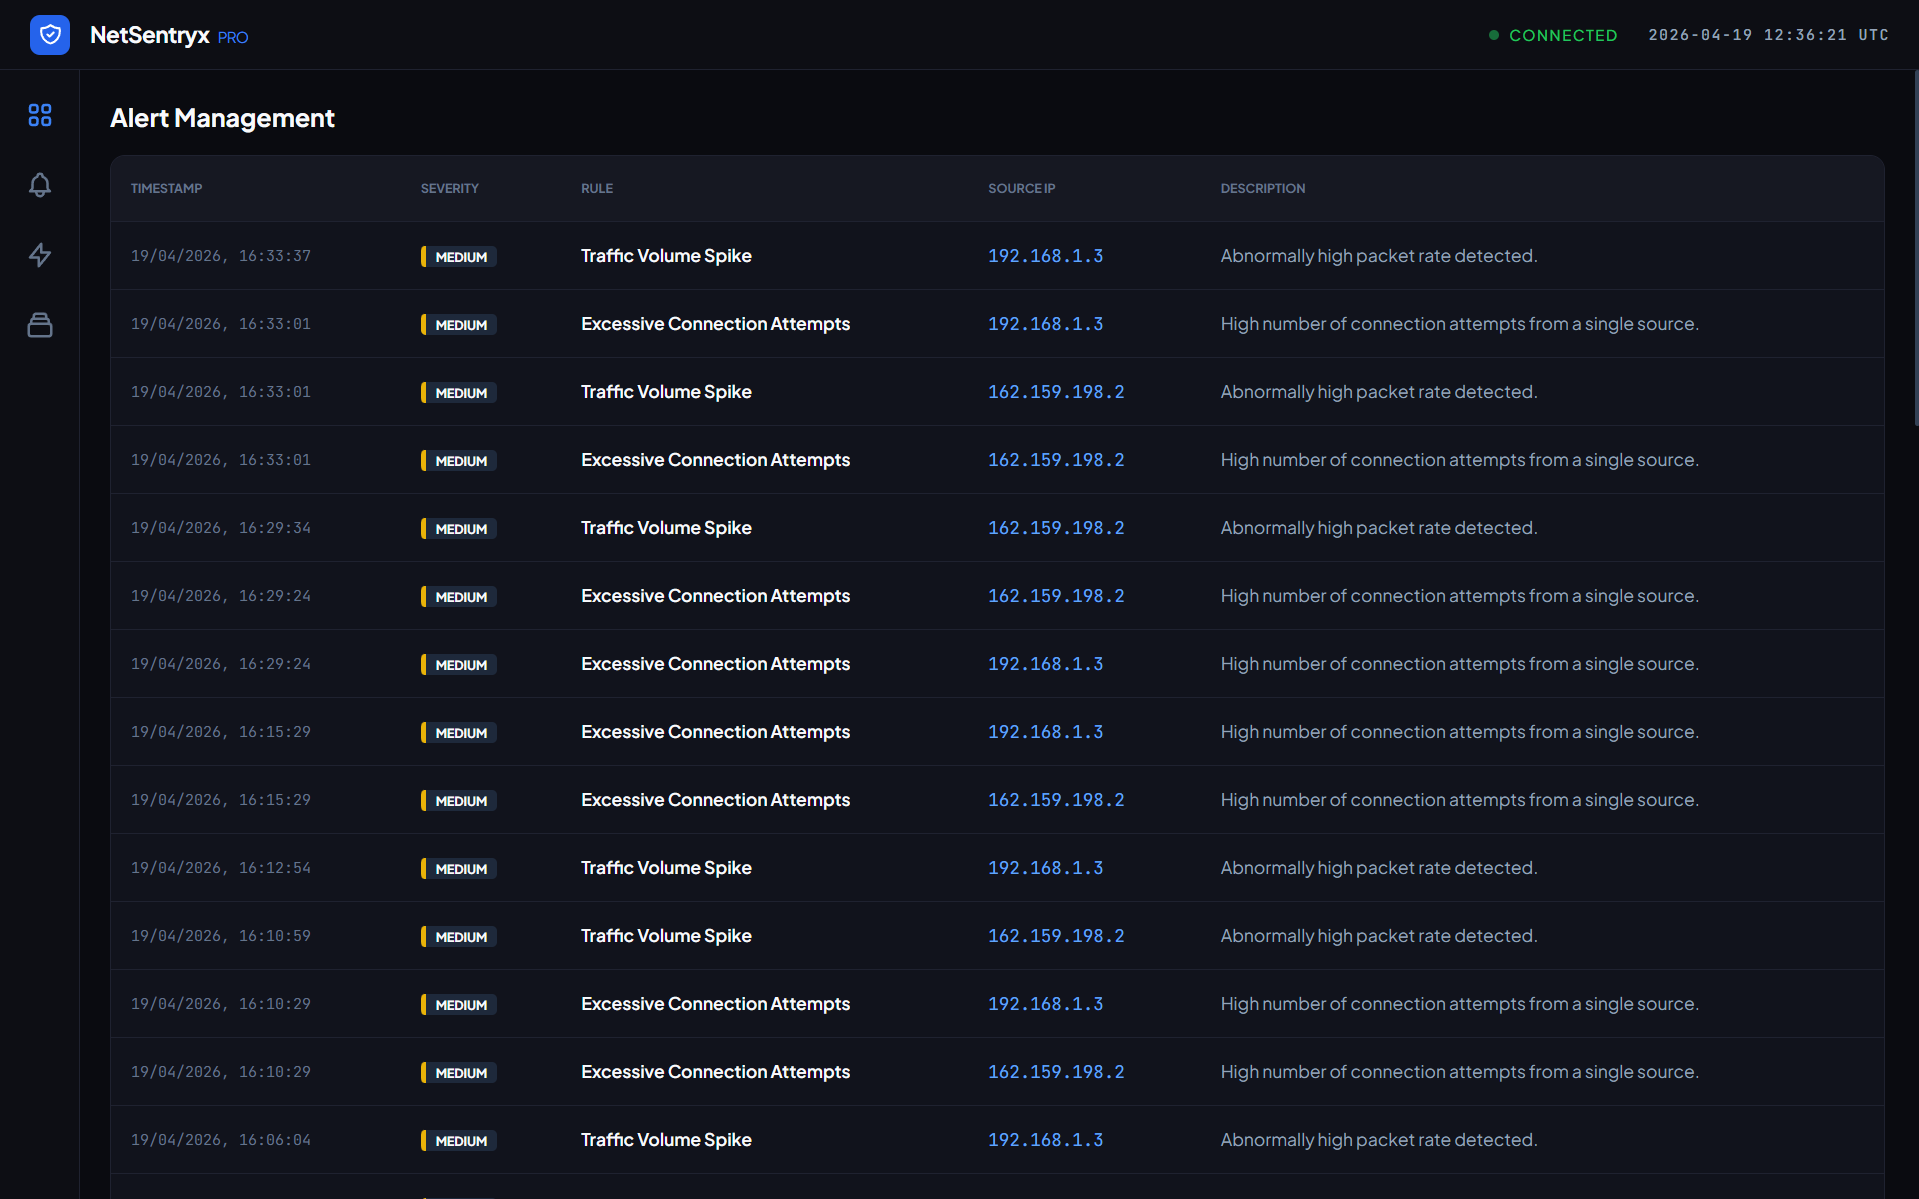 aman-sharma-dev/netsentryx
Uma plataforma de monitorização de rede orientada a eventos que realiza captura de pacotes em tempo real (Npcap), análise de tráfego de baixa…
 s_r_e_e_r_a_j/netraptor
NetRaptor é uma ferramenta de envenenamento ARP baseada em GUI, construída com Python, que permite escanear uma rede, selecionar um alvo e um…
 apipia/log4j-pcap-activity
Uma atividade divertida usando um arquivo de captura de pacotes do exploit do log4j (CVE-2021-44228)
 emilebarnard242/pentest-metasploitable2
Laboratório estruturado de teste de penetração documentando uma cadeia completa de ataque desde reconhecimento de rede até exploração de root do…
 d0rb/packetpirate
Um proxy MITM headless, scriptável e baseado em linha de comando, projetado para interceptação, análise e modificação de tráfego de rede em sistemas…
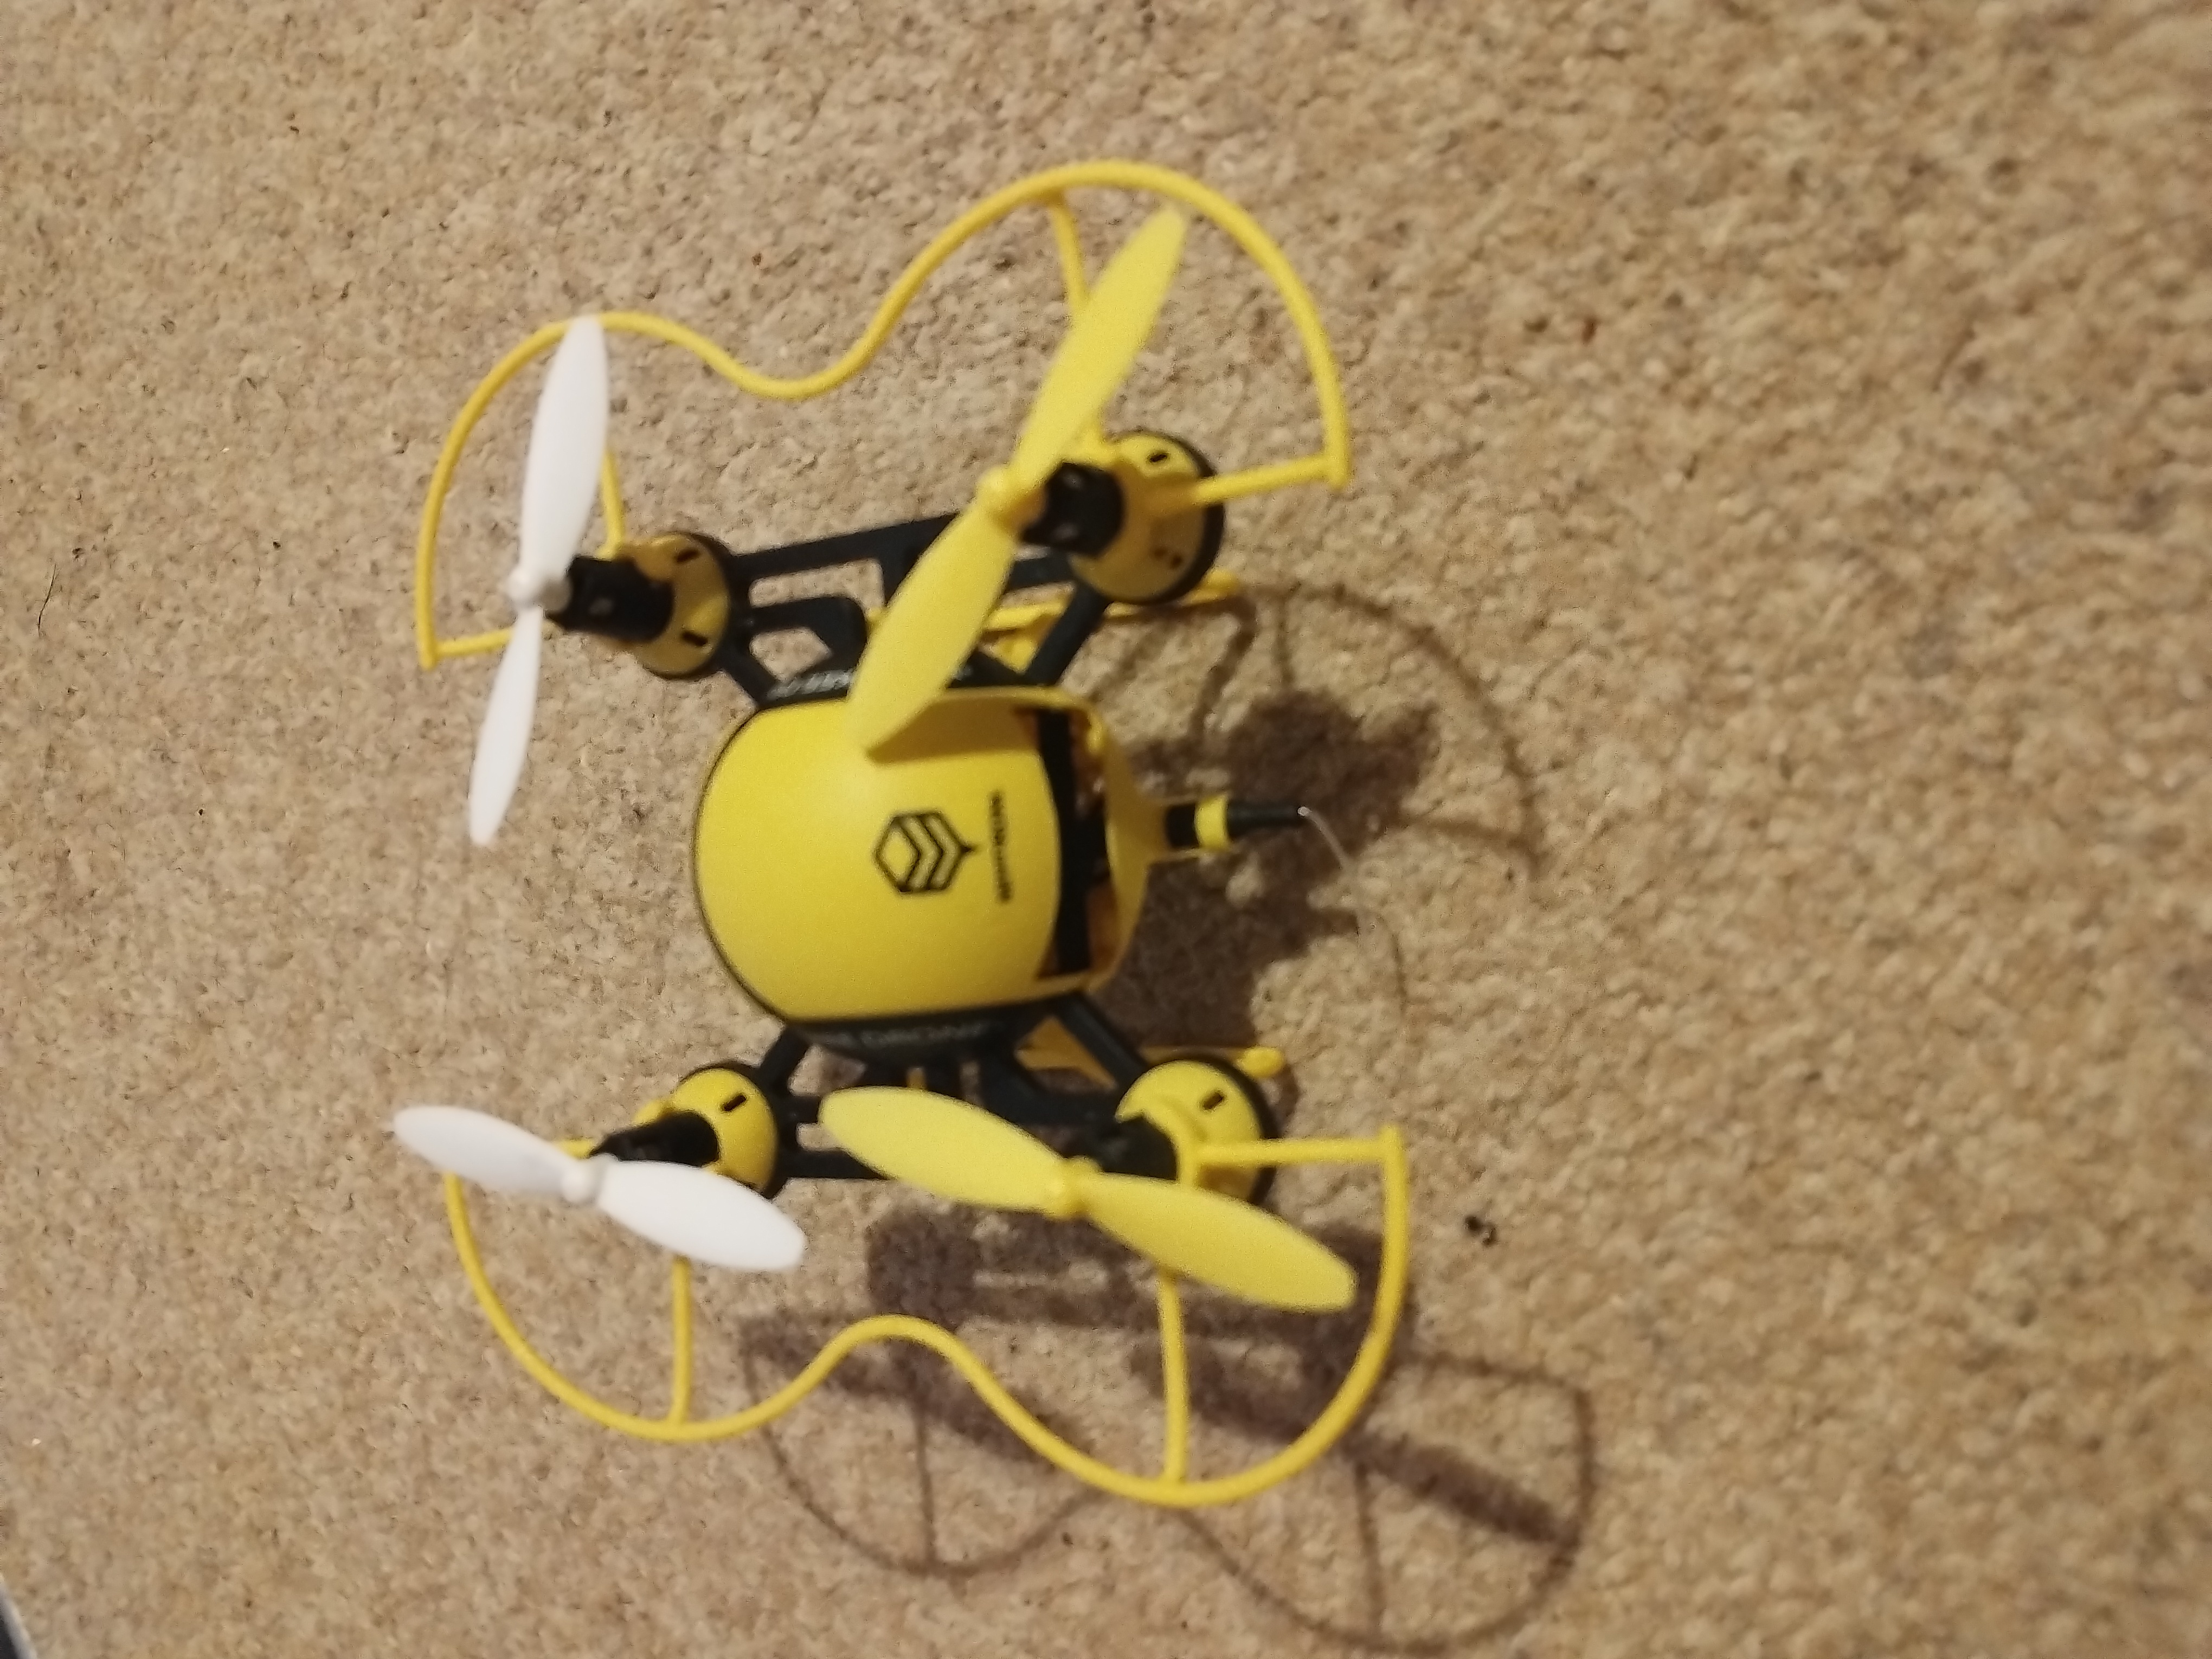 mretallack/dronecamera
Aplicativo de vídeo FPV do drone HASAKEE para Android