
 #1
Ferramentas para capturar, inspecionar e analisar o tráfego de rede em tempo real ou a partir de arquivos de captura.
Recomendado pelo Kitploit

 ntop/ndpi
Kit de Software de Inspeção Profunda de Pacotes Open Source
 tanprathan/mobileapp-pentest-cheatsheet
O Mobile App Pentest cheat sheet foi criado para fornecer uma coleção concisa de informações de alto valor sobre tópicos específicos de testes de…
 interceptsuite/proxybridge
Forçar Proxy para qualquer tráfego TCP e UDP de aplicações Windows/MacOS/Linux
 malwaredllc/byob
Um framework de pós-exploração de código aberto para estudantes, pesquisadores e desenvolvedores.
 emanuele-f/pcapdroid
Monitor de rede sem root, firewall e dumpador de PCAP para Android
 nmap/npcap
Biblioteca de captura e transmissão de pacotes para Windows do Projeto Nmap
 the-tcpdump-group/tcpdump
o dissecador de rede TCPdump
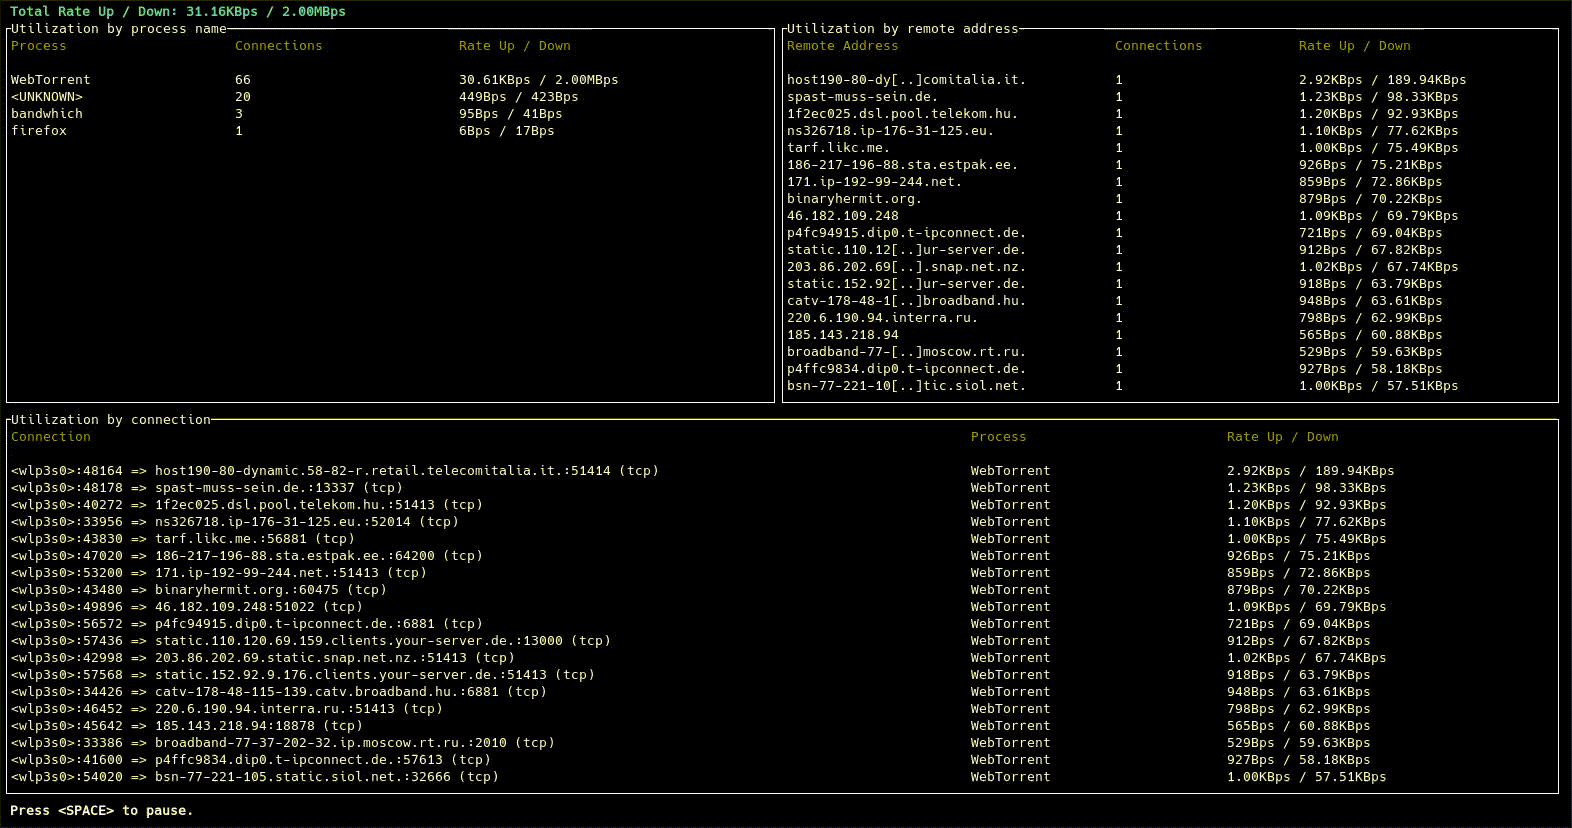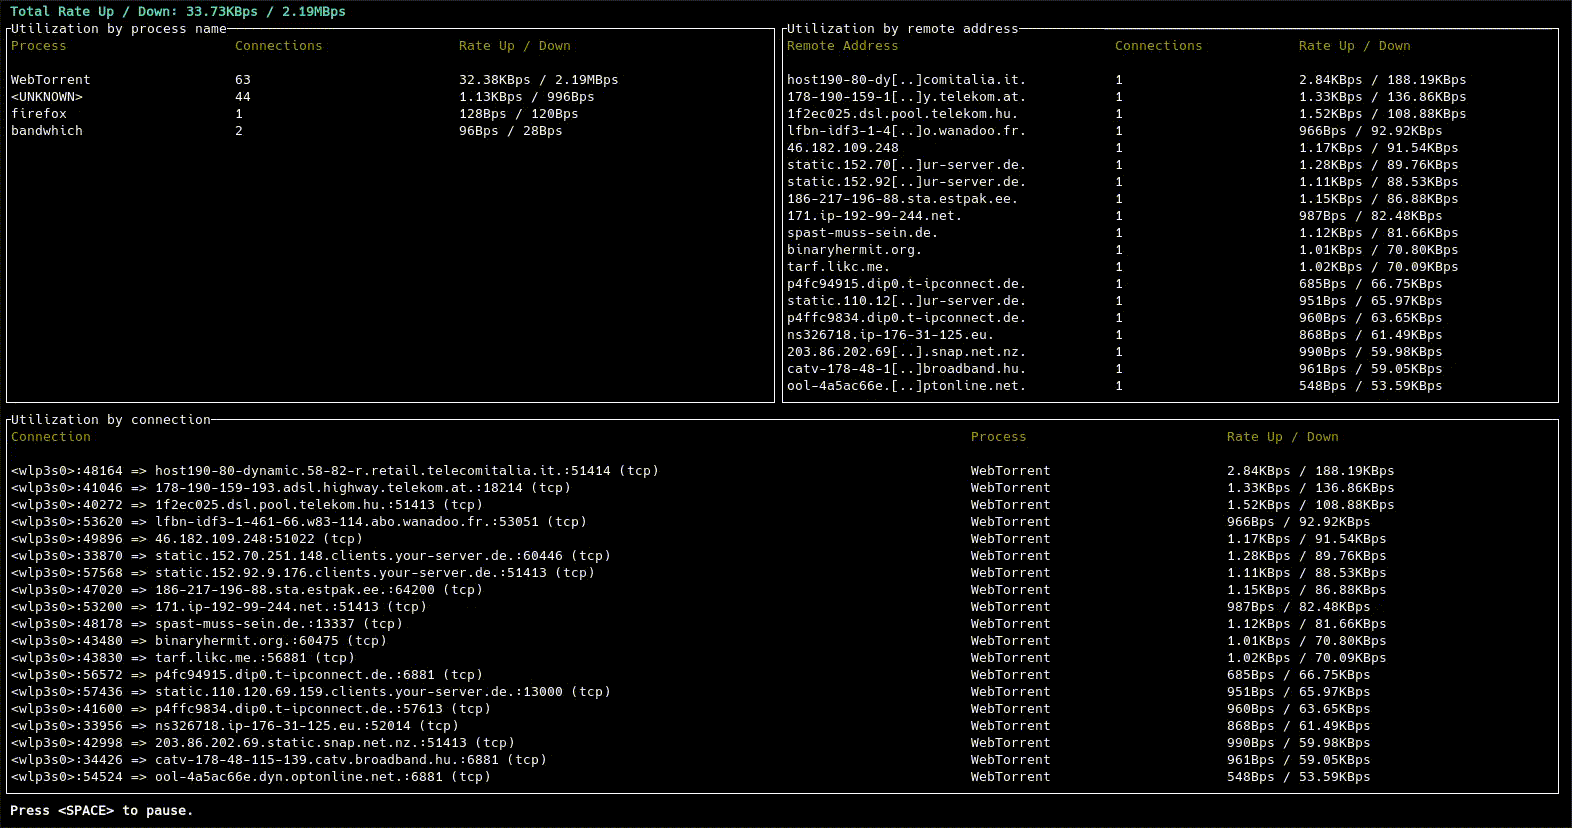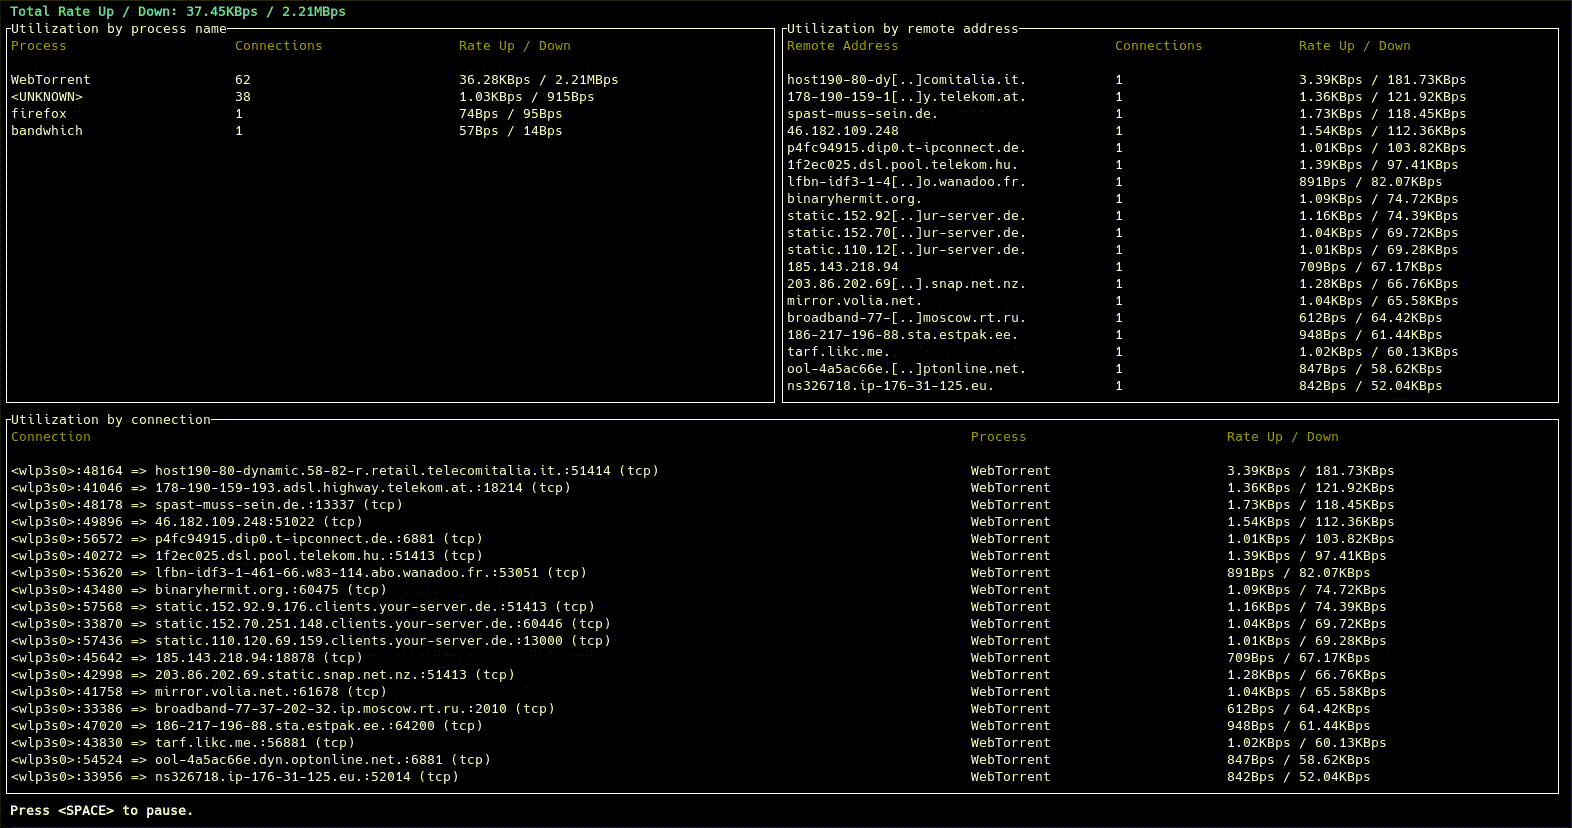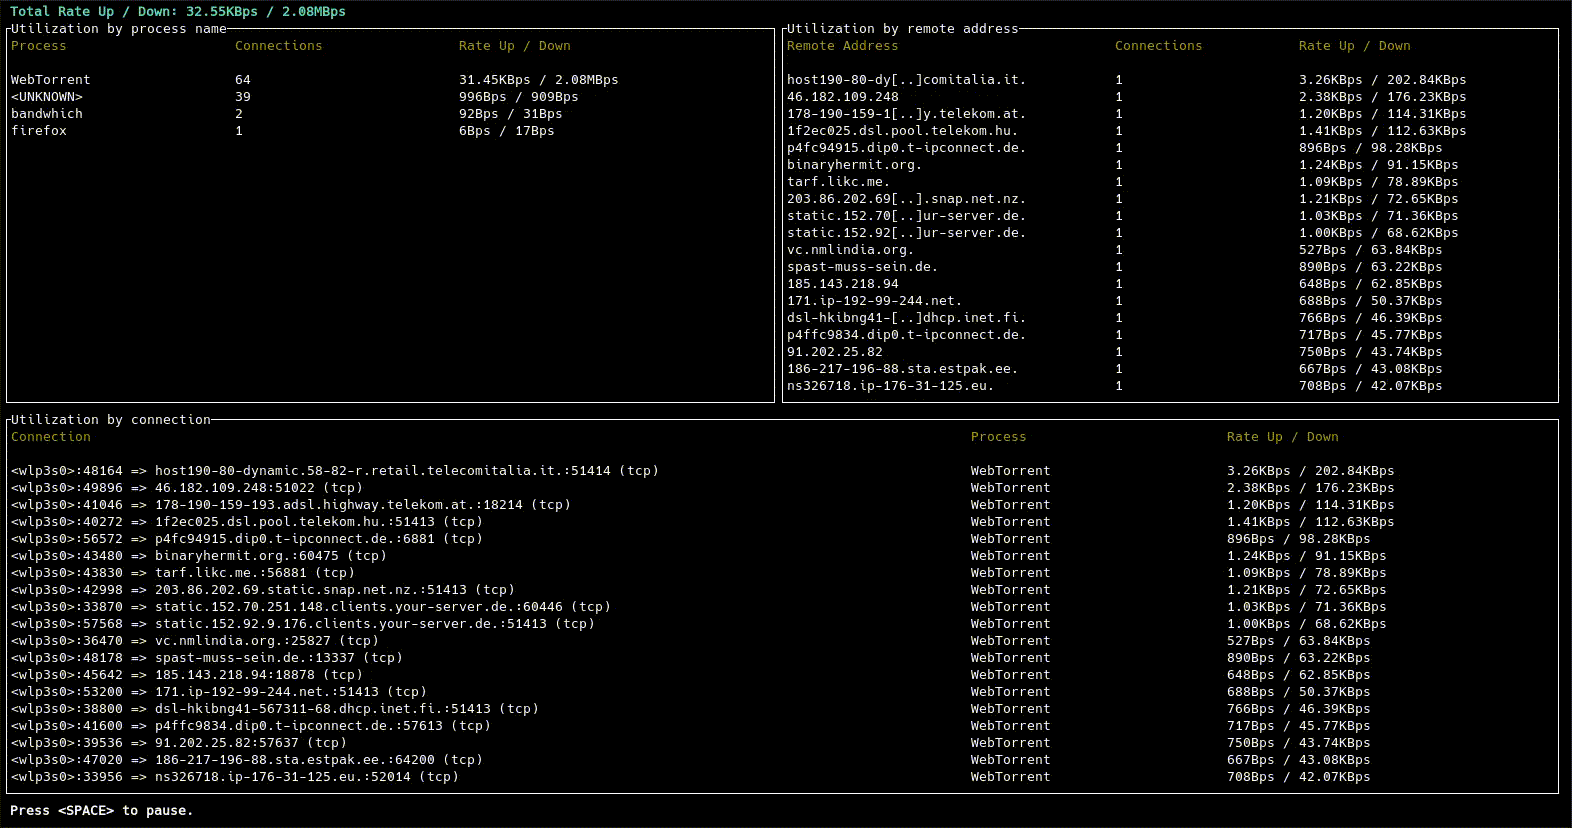 imsnif/bandwhich
Ferramenta de utilização de largura de banda no terminal
 the-tcpdump-group/libpcap
Biblioteca independente de sistema para captura e filtragem de pacotes em nível de usuário. Fornece uma estrutura portátil para monitoramento de rede…
 security-onion-solutions/securityonion
Plataforma de monitoramento de segurança de código aberto para caça a ameaças, detecção de intrusões, gerenciamento de logs, resposta a incidentes e…
 seladb/pcapplusplus
Biblioteca C++ multiplataforma para captura, análise, construção e parsing de pacotes de rede de alto desempenho. Suporta libpcap, DPDK, AF_XDP,…
 seemoo-lab/nexmon
O framework de patch de firmware baseado em C para chips WiFi Broadcom/Cypress que permite Monitor Mode, Frame Injection e muito mais
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 pavel-odintsov/fastnetmon
Sensor DDoS muito rápido com suporte a sFlow/Netflow/IPFIX/SPAN
 gcla/termshark
Uma interface de terminal para o tshark, inspirada no Wireshark
 google/gopacket
Fornece capacidades de processamento de pacotes para Go
 darkoperator/dnsrecon
Script de Enumeração de DNS
 cisagov/malcolm
Suíte containerizada de análise de tráfego de rede que ingere PCAP, logs do Zeek e alertas do Suricata para normalização, enriquecimento e correlação…






