
 #1
Ferramentas para coletar e analisar informações disponíveis publicamente de fontes online.
Recomendado pelo Kitploit
 jerlendds/osintbuddy
Grafos de nós, mineração de dados OSINT e plugins. Conecte dados não estruturados e públicos para obter insights transformadores. A reescrita pode…
 a3h1nt/sububy
Suíte modular de enumeração de subdomínios com transparência de certificados, brute-force de DNS e descoberta baseada em API. Inclui módulos…
 thehappydinoa/awesome-censys-queries
Uma coleção de consultas de pesquisa fascinantes e bizarras do Censys
 fetchfox/fetchfox
Biblioteca de raspagem web e extração de dados alimentada por IA que extrai informações estruturadas de qualquer página web usando instruções em…
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
Demonstra captura de hashes NTLM via Responder e execução de e-mails de phishing explorando CVE-2024-21413 para comprometer sistemas.
 chaudharyarjun/jwtxposer
Uma ferramenta avançada de extração e decodificação de JWT para caçadores de recompensas de bugs! 🏴☠️
 xorbit01/webpalm
Rastreador web multi-threaded para mapeamento estruturado de sites e extração de dados baseada em regex. Exporta resultados em JSON, XML ou TXT para…
 0xsha/cloudbrute
Descubra a infraestrutura em nuvem, arquivos e aplicativos de um alvo nos principais provedores (AWS, Azure, GCP) usando enumeração não autenticada…
 rival420/cve-2020-14181
POC para CVE-2020-1481 - Enumerador/Validador de Nomes de Usuário do Jira
 spiralbl0ck/cve-2024-31320-
Obter a Geolocalização do Dispositivo Explorado usando CVE-2024-31320 e Bluetooth
 jayy001/search-that-hash
🔎Pesquisa APIs de hash para quebrar seu hash rapidamente🔎 Se o hash não for encontrado, redireciona automaticamente para o HashCat⚡
 eth0izzle/needl
Retome a sua privacidade. Perca-se no palheiro.
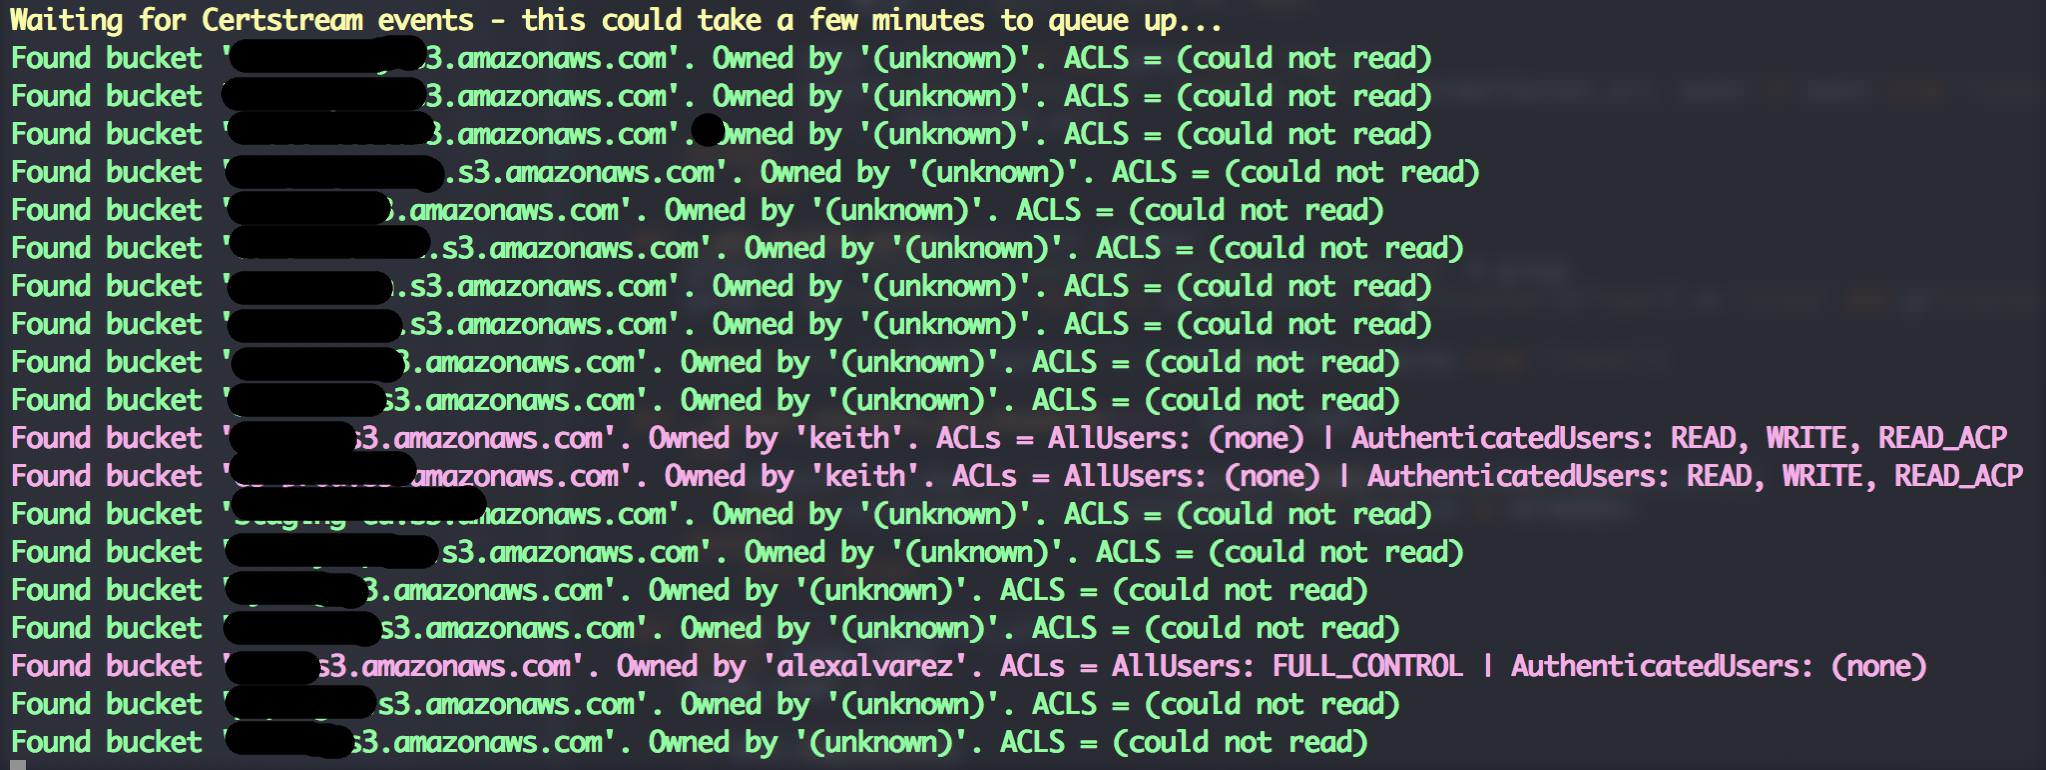 eth0izzle/bucket-stream
Encontre buckets interessantes do Amazon S3 monitorando logs de transparência de certificados.
 eth0izzle/the-endorser
Uma ferramenta OSINT que permite traçar relações entre pessoas no LinkedIn por meio de recomendações/habilidades.
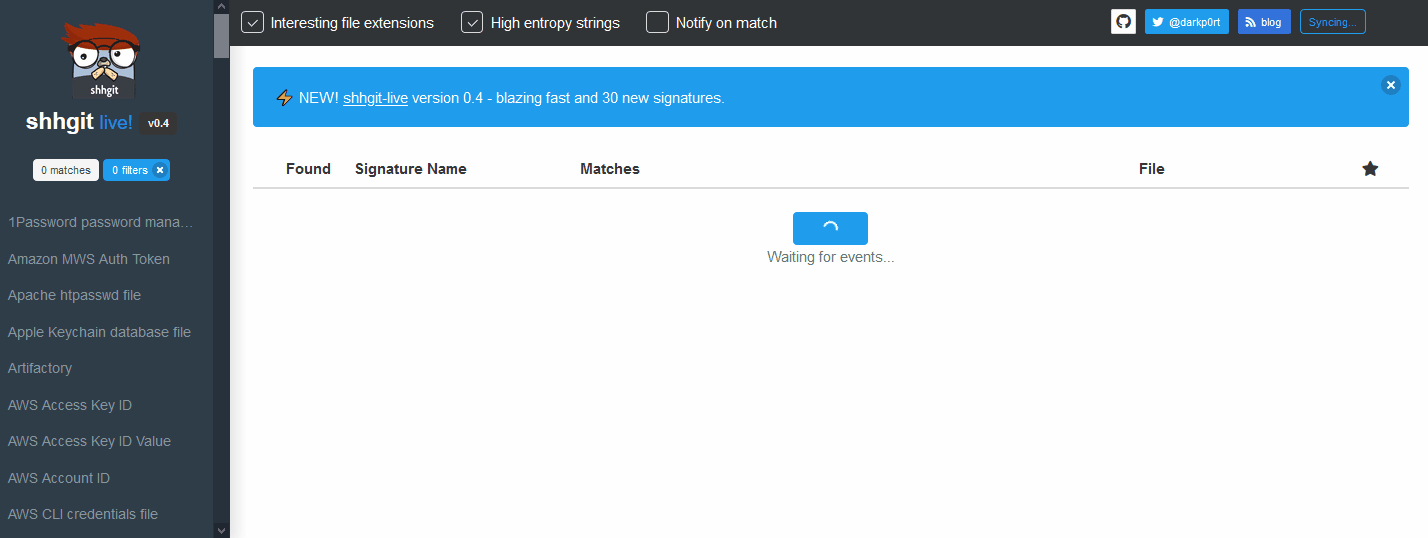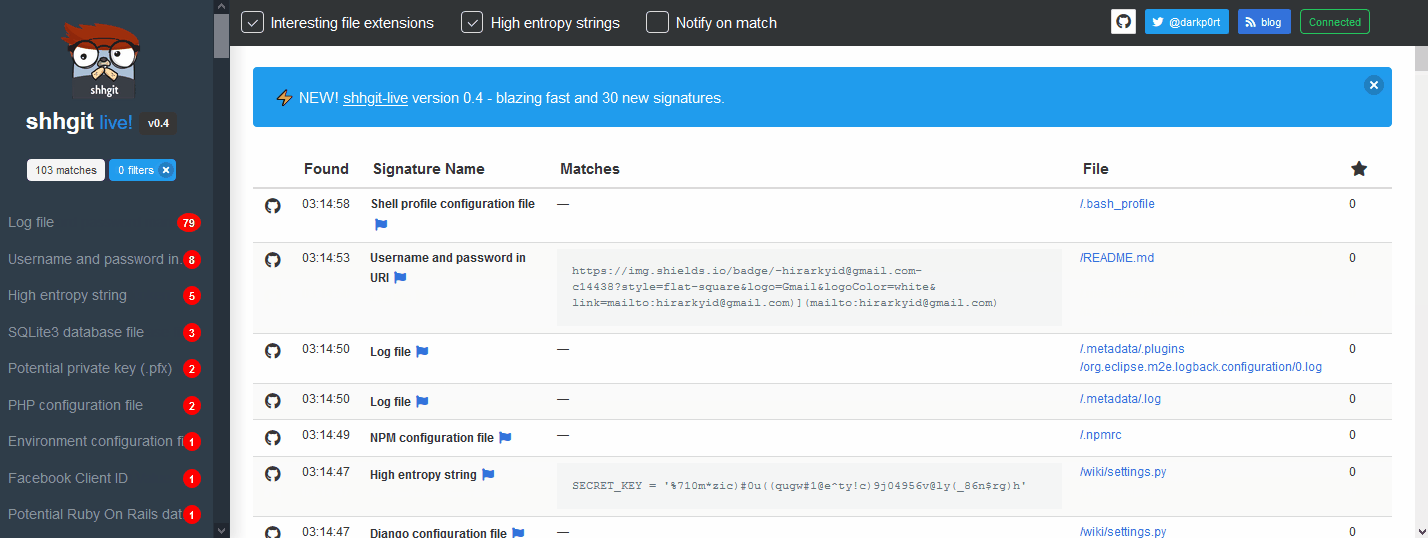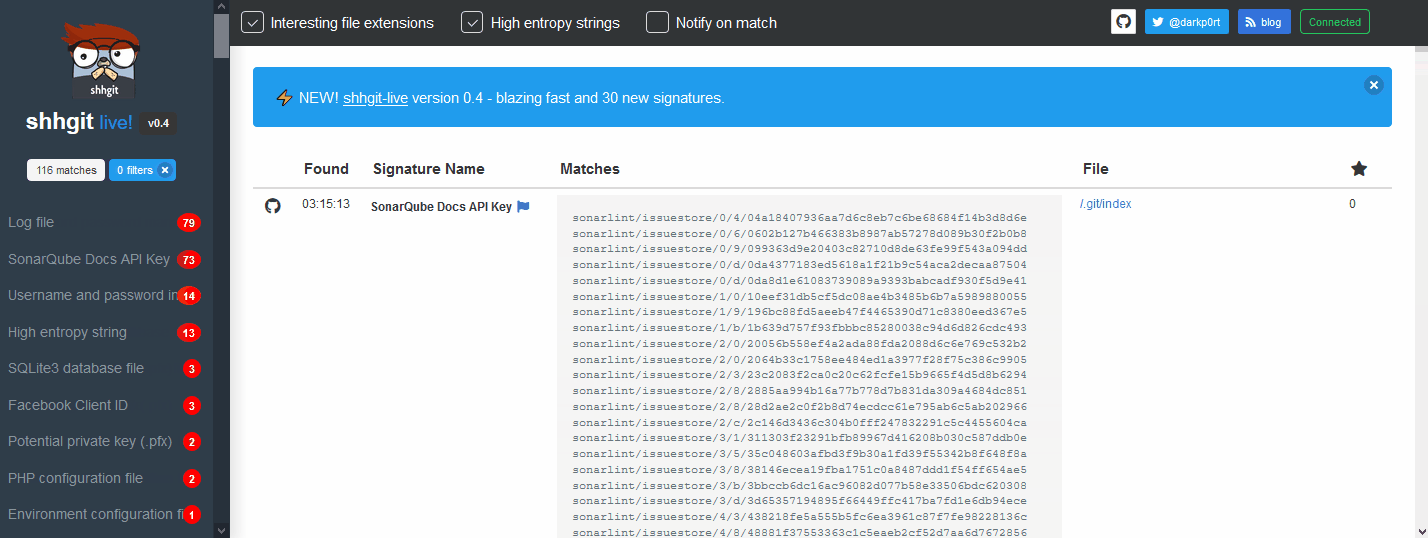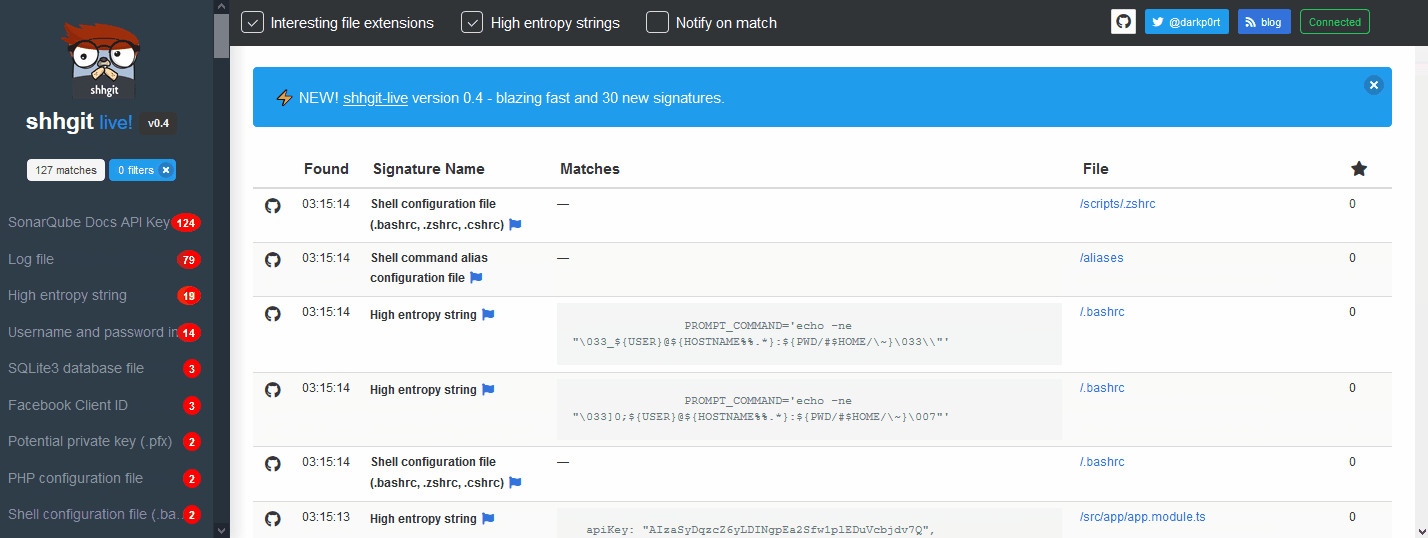 eth0izzle/shhgit
Ah shhgit! Encontre segredos no seu código. Detecção de segredos para seus repositórios GitHub, GitLab e Bitbucket.
 gmh5225/dark_ledger
Um repositório que preserva dados de mercados da darknet, incluindo listas de vendedores, chaves PGP, anúncios e muito mais para fins de pesquisa e…
 dream434/cve-2017-5487
Exploit para CVE-2017-5487 para enumerar contas de usuários do WordPress através da API REST, extraindo informações confidenciais de instalações…
 kabiri-labs/cve-2024-4367-poc
Esta Prova de Conceito (PoC) demonstra a exploração da vulnerabilidade CVE-2024-4367, que envolve ataques de Cross-Site Scripting (XSS).








