
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Needl — Retome a sua privacidade. Perca-se no palheiro. | Kitploit

Ferramentas/GitHubGitHub/eth0izzle/needl
OSINT (Inteligência de Fontes Abertas)Scripting e AutomaçãoColeta de InformaçõesPrivacidade
GitHubeth0izzle/needl

Needl

Retome a sua privacidade. Perca-se no palheiro.

Ver Repositório
5625134há 1 anoRevisado pelo Kitploit
Compartilhar
Site

🚨 Needl não é mais mantido. Se precisar de suporte ou consultoria para seus esforços de privacidade, envie um e-mail para [email protected] 🚨

Needl

Recupere sua privacidade. Perda-se no palheiro.

Seu provedor de internet está provavelmente rastreando seus hábitos de navegação e vendendo-os para agências de marketing (embora anonimizados). Ou pior, disponibilizando seu histórico de navegação para as autoridades ao menor sinal de uma intimação. Needl vai gerar tráfego de internet aleatório na tentativa de ocultar seu tráfego legítimo, tornando seus dados a agulha no palheiro e, portanto, mais difíceis de encontrar. O objetivo é dificultar que seu provedor, governo, etc., rastreiem seu histórico e hábitos de navegação.

Não é perfeito. Mas é um começo. Tem uma ideia? Envolva-se!
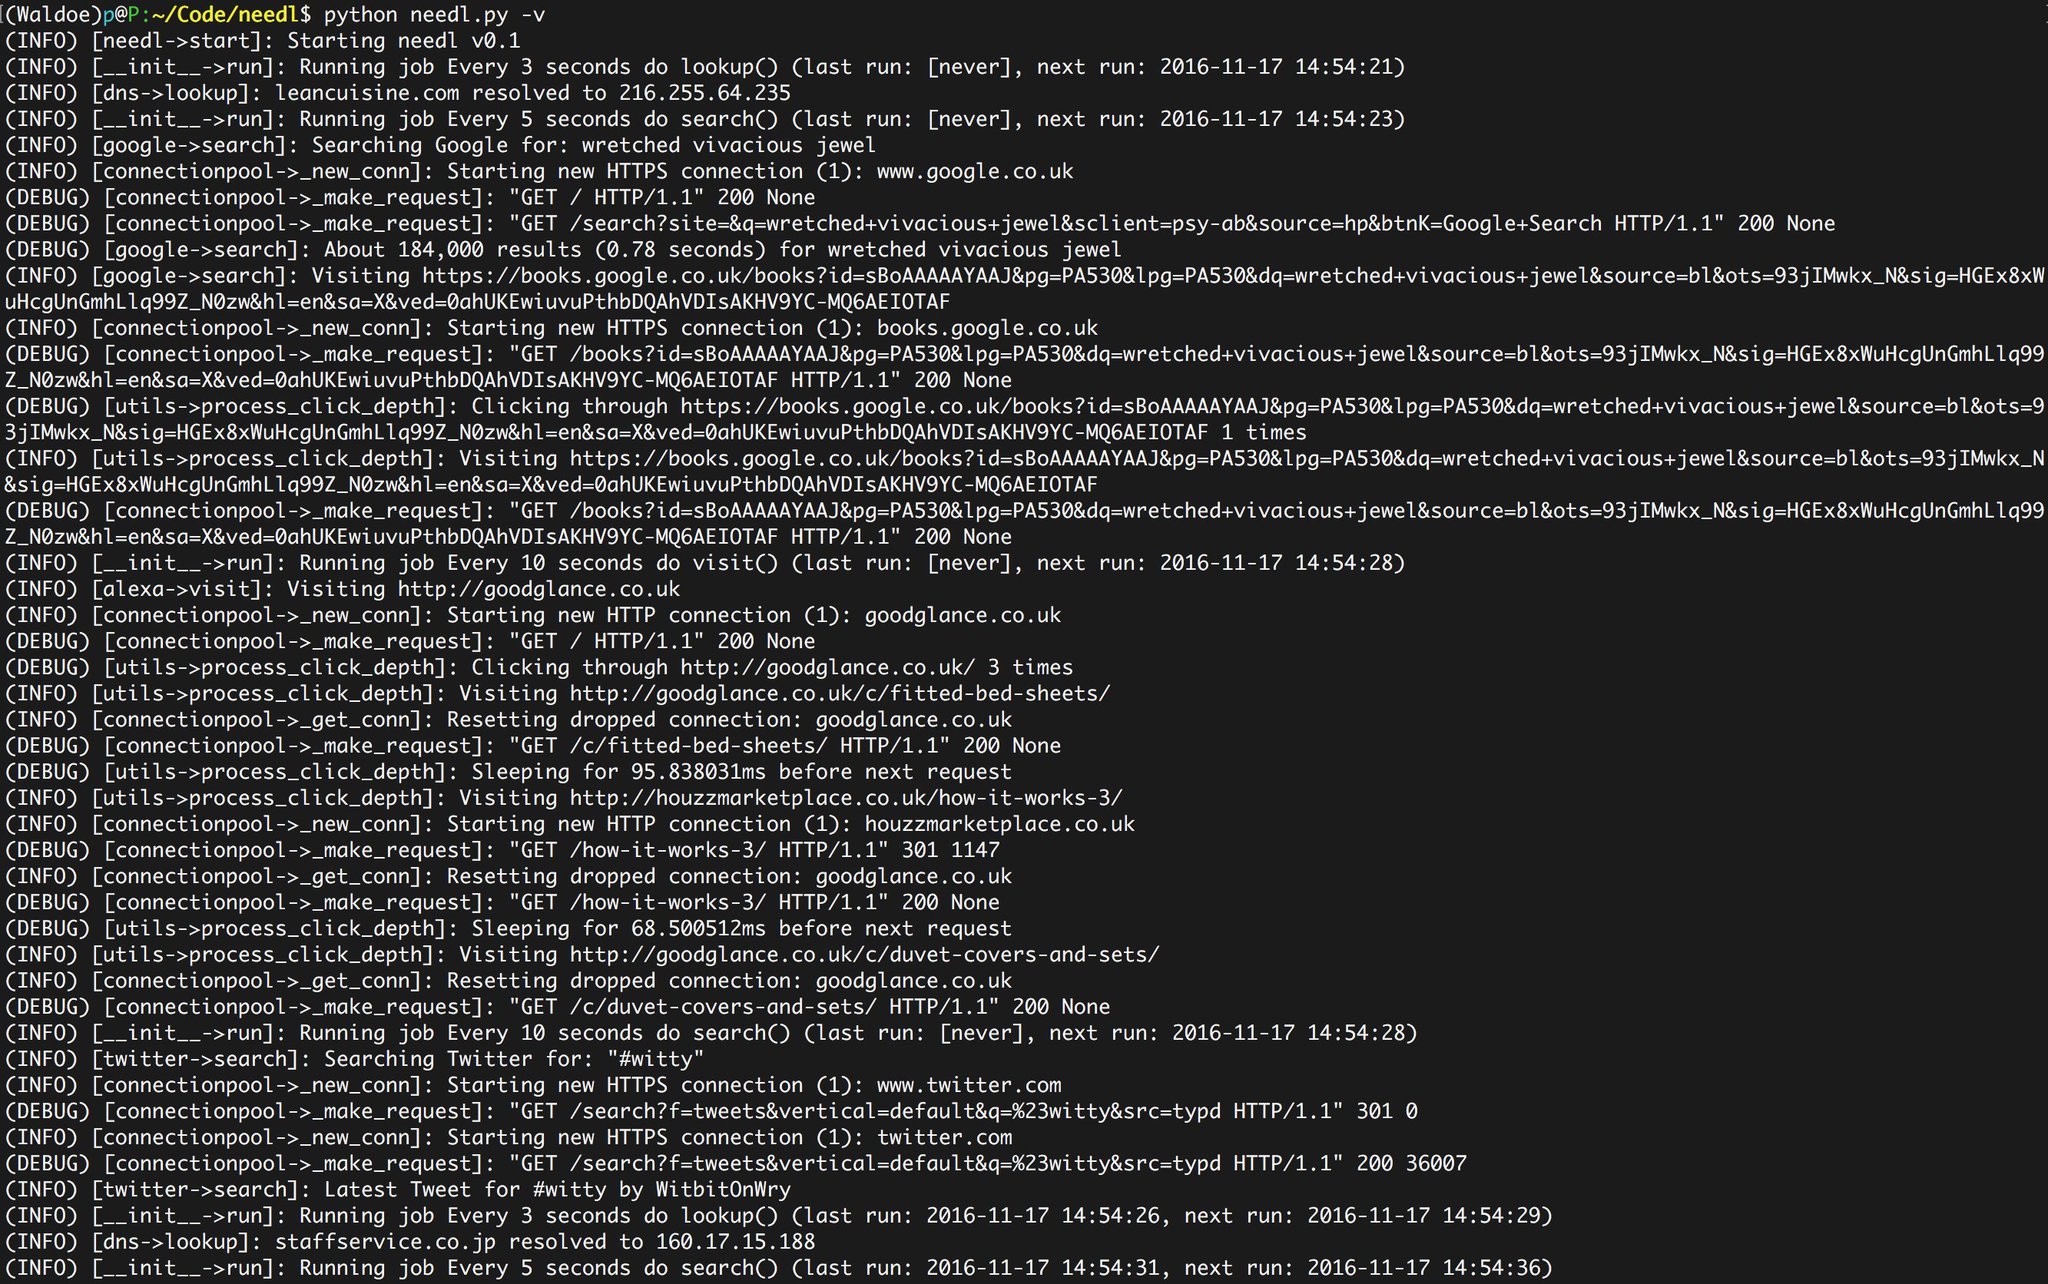
Demo

Módulos implementados:

  • Google: gera uma string de pesquisa aleatória, pesquisa no Google e clica em um resultado aleatório.
  • Alexa: visita um site da lista Alexa Top 1 Million. (aviso: contém muitos sites pornográficos)
  • Twitter: gera um nome popular em inglês e visita o perfil; realiza pesquisas aleatórias por palavras-chave
  • DNS: produz consultas DNS aleatórias da lista Alexa Top 1 Million.
  • Spotify: pesquisas aleatórias por artistas do Spotify

Ideias de módulos:

  • WhatsApp
  • Facebook Messenger

Instalação

Needl deve funcionar em praticamente qualquer sistema Linux com Python 3.0+ instalado.

  1. cd /opt
  2. git clone https://github.com/eth0izzle/needl.git
  3. pip3 install -r requirements.txt
  4. Baixe o ChromeDriver para sua plataforma (requer Chrome) e coloque em ./data.
  5. python3 needl.py

Uso

Needl é executado como um daemon e ficará feliz em ficar em segundo plano consumindo recursos 24/7, 365 dias. Cada módulo (tarefa) tem ações agendadas, por exemplo, consultas DNS aleatórias ocorrem a cada 1 a 3 minutos. Você pode configurar os intervalos em ./data/settings.yaml.

usage: needl.py [-h] [--datadir DATADIR] [-d] [-v] [--logfile LOGFILE]
                [--pidfile PIDFILE]

Recupere sua privacidade. Perda-se no palheiro.

argumentos opcionais:
  -h, --help         mostra esta mensagem de ajuda e sai
  --datadir DATADIR  Diretório de dados
  -d, --daemon       Executar como um daemon
  -v, --verbose      Aumentar o registro de log
  --logfile LOGFILE  Registrar neste arquivo. Padrão é stdout.
  --pidfile PIDFILE  Salvar o PID do processo neste arquivo. Padrão é /tmp/needl.pid.
                     Válido somente quando executado como daemon.

Perguntas Frequentes

  1. Por que não usar apenas uma VPN/Tor? E você deveria! Needl não protege seu tráfego legítimo de forma alguma. Ele simplesmente gera mais.

  2. Usando Needl, meu tráfego legítimo será ocultado/protegido/seguro? Não. Este não é o objetivo do Needl. Seu propósito é gerar mais tráfego para tornar mais difícil identificar seu tráfego legítimo. Não há evidências que sugiram que isso realmente funcione - é uma prova de conceito.

  3. [insira serviço aqui] consegue diferenciar entre o tráfego do Needl e minhas solicitações legítimas? Em teoria, sim. [insira serviço aqui] pode rastreá-lo com cookies, dados de sessão ou algoritmos. Needl abordará isso no futuro.

  4. Onde estão seus testes?!? Envie um pull request. Por favor.

Contribuindo

Confira o rastreador de issues e veja o que te agrada.

  1. Faça um fork, baby!
  2. Crie sua branch de funcionalidade: git checkout -b my-new-feature
  3. Commit suas alterações: git commit -am 'Adicionar tal funcionalidade'
  4. Envie para a branch: git push origin my-new-feature
  5. Submeta um pull request

Licença

MIT. Veja LICENSE

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






