
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
JWTXposer — Uma ferramenta avançada de extração e decodificação de JWT para caçadores de recompensas de bugs! 🏴‍☠️ | Kitploit
Ferramentas/GitHubGitHub/chaudharyarjun/jwtxposer
OSINT (Inteligência de Fontes Abertas)ReconhecimentoColeta de InformaçõesSegurança Web
GitHubchaudharyarjun/jwtxposer

JWTXposer

Uma ferramenta avançada de extração e decodificação de JWT para caçadores de recompensas de bugs! 🏴‍☠️

Ver Repositório
4715117há 1 anoRevisado pelo Kitploit
Compartilhar

JWTXposer

Ferramenta Automatizada de Descoberta e Análise de JWT para Caçadores de Bug Bounties e Red Teamers

O que é JWTXposer?
image

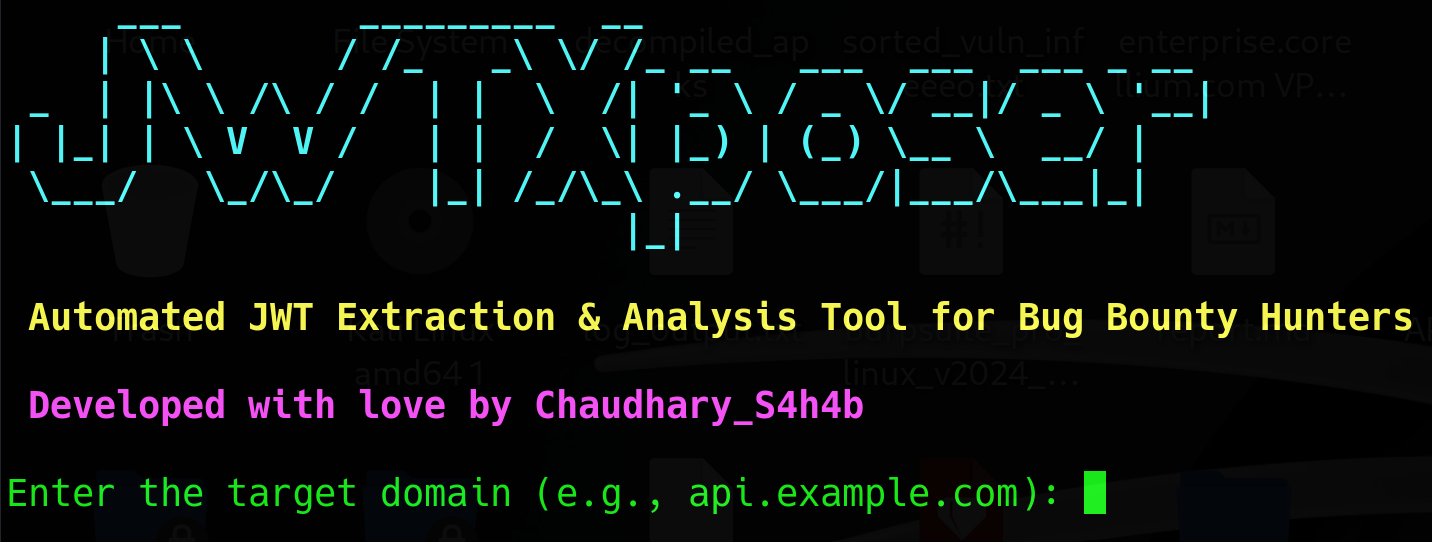
JWTXposer é uma ferramenta automatizada de reconhecimento que varre arquivos públicos como a Wayback Machine, extrai tokens JWT vazados e os decodifica para identificar informações potencialmente exploráveis.

Construída especificamente para caçadores de bug bounties, red teamers e jogadores de CTF, o JWTXposer elimina a caça manual de JWTs e destaca claims suculentas como userId, access_token, scope, authType, etc. Realiza reconhecimento passivo automatizado, análise de endpoints ativos e decodificação de JWT para extrair tokens suculentos que podem levar a:

  • 🔓 Controle de acesso quebrado
  • 🔐 Escalação de privilégios
  • 🕵️‍♂️ Ataques de repetição de token
  • 🧬 Descoberta de chave de assinatura fraca

🔍 Por que o JWTXposer Existe

Muitas aplicações expõem JWTs:

  • Em endpoints antigos e arquivados (ex.: via Wayback Machine)
  • Dentro de parâmetros de consulta ou caminhos de API
  • Incorporados em URLs, arquivos JS ou redirecionamentos

Esses tokens ainda podem:

  • Ser válidos para repetição
  • Conter claims sensíveis (como papéis, IDs de usuário, tokens de acesso)
  • Ser validados incorretamente (alg: none, tokens expirados aceitos)

Funcionalidades

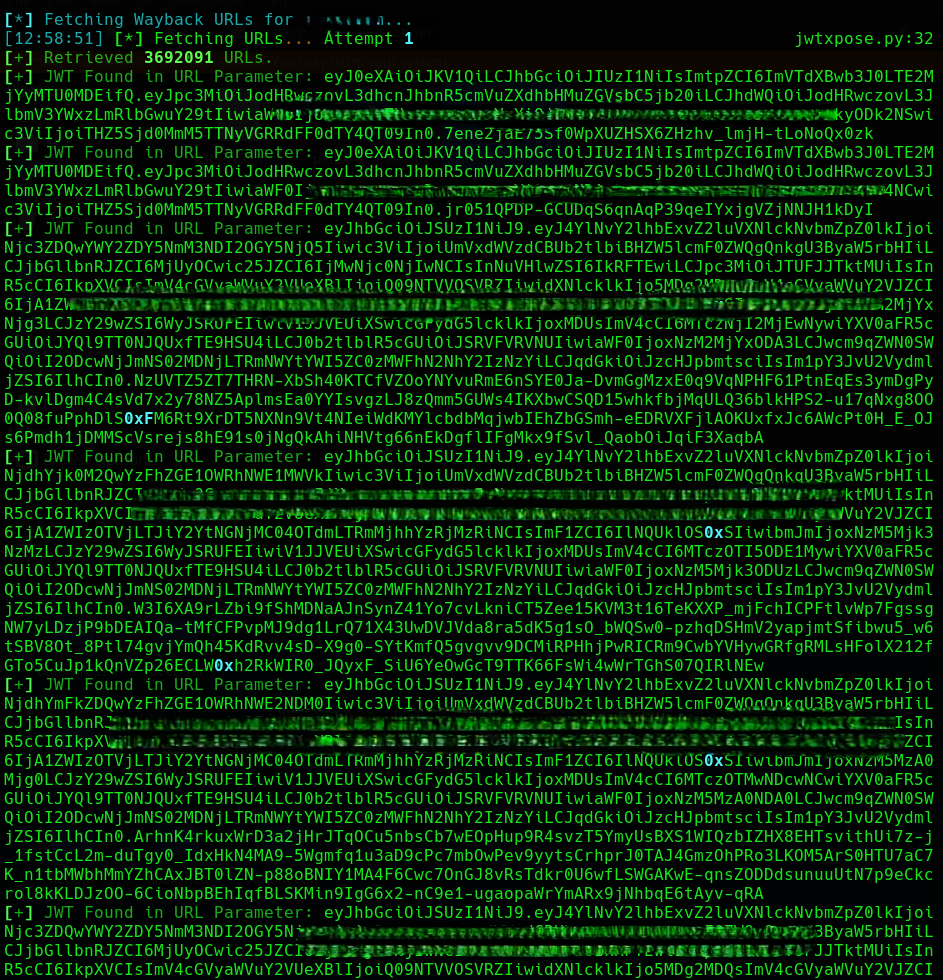
  • Varre a Wayback Machine em busca de endpoints arquivados
  • Extrai JWTs de URLs, strings de consulta e parâmetros de caminho
  • Decodifica automaticamente JWTs (nenhuma chave secreta necessária)
  • Destaca claims JWT sensíveis** (userId, scope, authType, etc.)
  • Verifica endpoints ativos que ainda estão acessíveis
  • Usa multi-threading para velocidade (configurável!)
  • Salva resultados em saída JSON estruturada
  • Exibe tabela resumida colorida usando rich

Demonstração

Veja o JWTXposer em ação: JWTXP jwt2
Instalação

Clone o repositório

git clone https://github.com/yourusername/JWTXposer.git
cd JWTXposer

Instale as Dependências

pip install -r requirements.txt

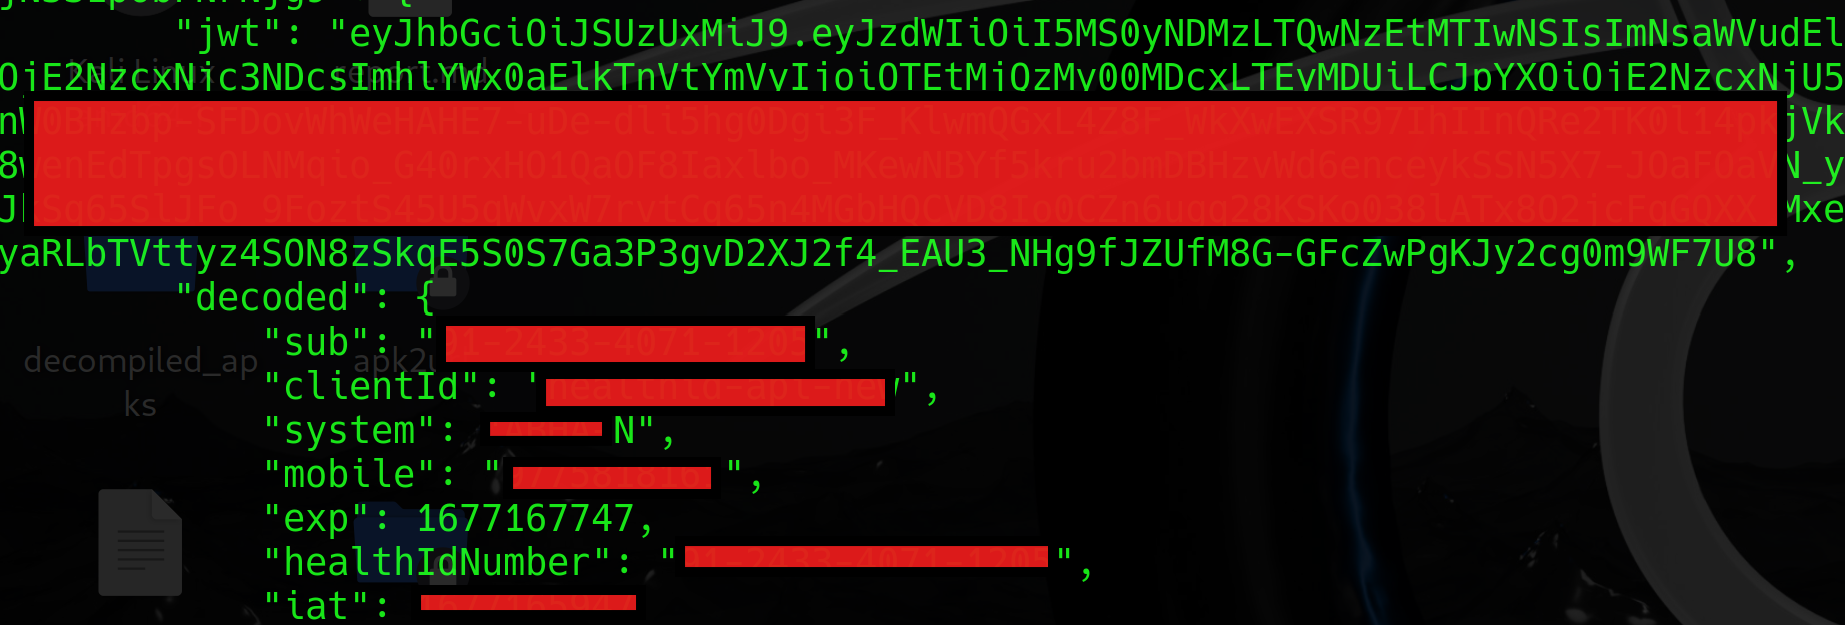
Saída

Os resultados são salvos em:

jwt_results.json
Jwtxposer_Output

Funcionalidades Futuras

  • Teste de repetição de token (automático)
  • Modo plugin para Burp Suite
  • Módulo de dorking no GitHub / Google
  • Fuzzing de JWT (role, alg, scope)
  • Detecção de anomalias em tokens (baseada em ML)
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    266

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →








