
 #1
Ferramentas para coletar e analisar informações disponíveis publicamente de fontes online.
Recomendado pelo Kitploit
 expel-io/expel-intel
Esta é a casa do Expel Intel Team. Aqui, compartilharemos IOCs e outras informações que não são adequadas para outros meios ou que são exclusivamente…
 0x4m4/hexstrike-ai
Servidor MCP que permite que agentes de IA executem autonomamente mais de 150 ferramentas de cibersegurança para testes de penetração automatizados,…
 nullpxl/banrays
Óculos para detectar smart-glasses que têm câmeras. Ray-BANNED
 jamalrfordii-arch/vanguard-map
Mapa de inteligência tática multi-domínio em 3D — navios, voos, satélites, cabos e clima espacial ao vivo no navegador. Varredura temporal, replay de…
 b3rito/oopso
Um construtor de consultas OSINT no lado do cliente, fácil de usar, para descobrir gerenciadores de arquivos expostos em mecanismos de busca.
 6abd/horus
Uma ferramenta de OSINT / perícia digital construída em Python
 deepfield/public-research
Pesquisa sobre botnets DDoS e indicadores de comprometimento da Nokia Deepfield ERT
 enaqx/awesome-pentest
Uma coleção de excelentes recursos e ferramentas de teste de penetração
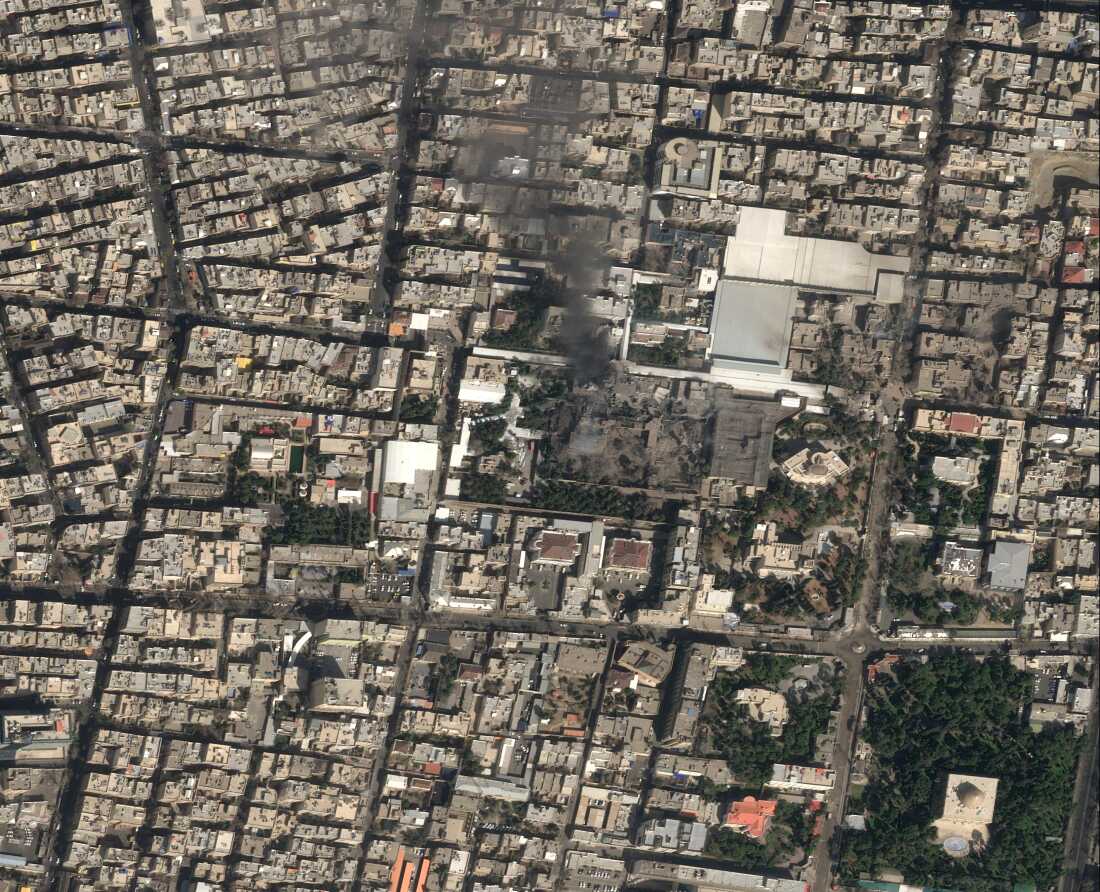 albintouma/iran-war-media
O Iran War Media Monitor coleta artigos de notícias que cobrem a guerra EUA-Israel contra o Irã e aplica análise de sentimento para descobrir quem…
 0xshe/fuck-cdn
Habilidade automatizada de descoberta de IP de origem de CDN para o Claude Code que executa mais de 40 métodos OSINT priorizados, valida candidatos…
 tanasescualexandrugabriel/vulnerability-assessment-and-osint-cve-2012-1823
Este repositório documenta o processo de identificação, análise e coleta de Inteligência de Fontes Abertas (OSINT) sobre uma vulnerabilidade de…
 zavikhttak/follina-msdt-threat-investigation
🔵 Relatório de análise de ameaças para Follina (CVE-2022-30190) — zero-day RCE no Microsoft MSDT explorado ativamente em ataques reais. Abrange…
 kennbroorg/iky
Projeto OSINT. Coletar informações de um e-mail. Coletar. Perfil. Linha do tempo.
 pixelbubble/protosint
ProtOSINT é um script Python que ajuda você a investigar contas do Proton Mail.
 momenbasel/htb-writeups
Coleção estruturada de mais de 500 writeups de máquinas do Hack The Box, mais de 400 soluções de desafios e ferramentas de aprendizagem interativas,…
 mebus/cupp
Perfilador de senhas interativo que gera wordlists direcionadas ao coletar detalhes pessoais de um usuário, usado para testes de penetração e…
 alectrocute/honeyprompt
Estrutura de decepção centrada em LLM: "O honeypot que responde!™"
 agent-hellboy/ltm
ltm é um depurador de histórico de máquina para Linux. Ele registra metadados de processos, arquivos, rede, memória e E/S de bloco via eBPF, e então…








