
 #1
Ferramentas para coletar e analisar informações disponíveis publicamente de fontes online.
Recomendado pelo Kitploit

 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 bluscreenofjeff/red-team-infrastructure-wiki
Wiki para reunir recursos de endurecimento de infraestrutura de Red Team
 timborin0/log4j-dork-scanner
Um script para pesquisar, fazer scraping e escanear arquivos afetados pelo Apache Log4j CVE-2021-44228 usando Google dorks
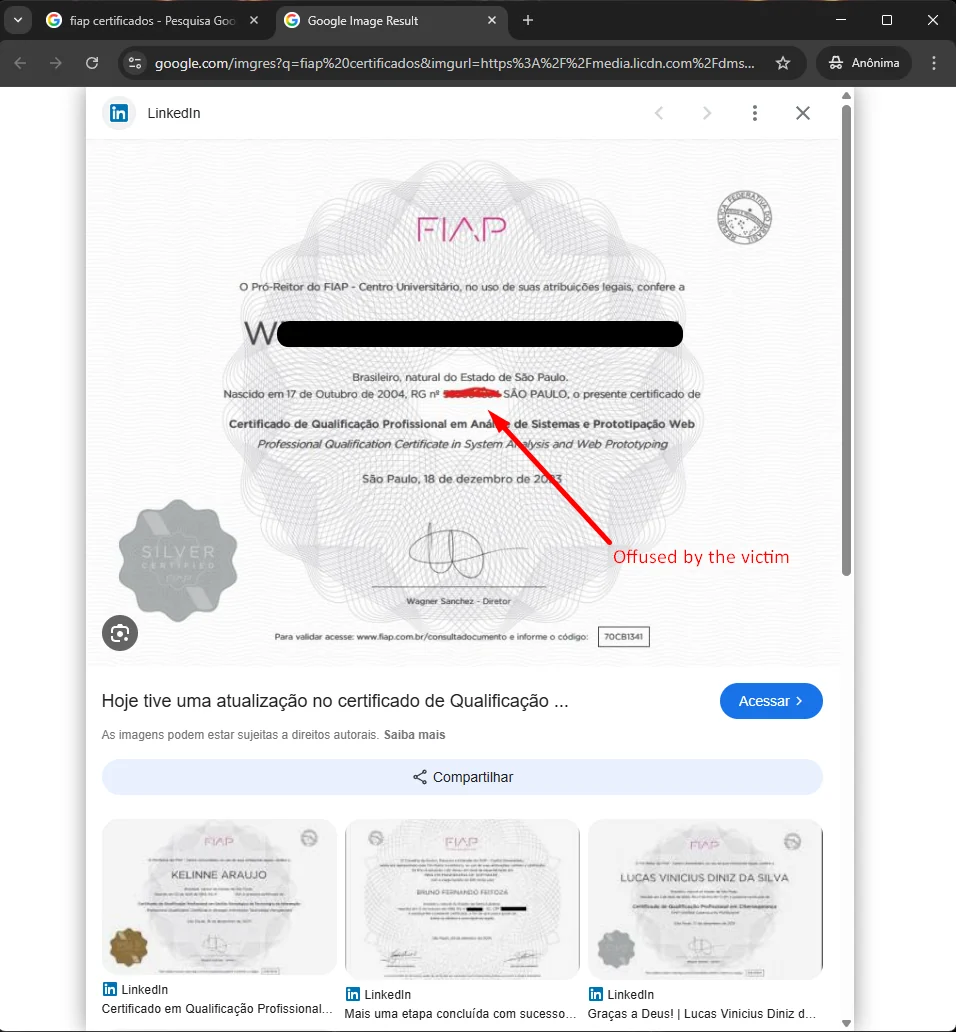 rrespxwnss/cve-2026-36374
Demonstra uma vulnerabilidade de enumeração não autenticada em um endpoint público de consulta de certificados, expondo dados pessoais como CPF e RG.…
 nate0634034090/bug-free-memory
Repositório curado de inteligência de ameaças que fornece fontes OSINT validadas, relatórios de ameaças e indicadores de comprometimento para apoiar…

 toxy4ny/rinhit
Coleta artefatos de macOS e iOS para construir linhas do tempo de atividade de rede, identidade entre dispositivos e correlação de localização física…
 gnomeman/badbanana-threat-observatory
Observatório de inteligência de ameaças que agrega feeds da CISA KEV, ThreatFox, URLhaus e MalwareBazaar, com busca, rastreamento de alterações e…
 ph4l4nx/ctf-s-tools
Repositório para indexar ferramentas úteis para CTFs.
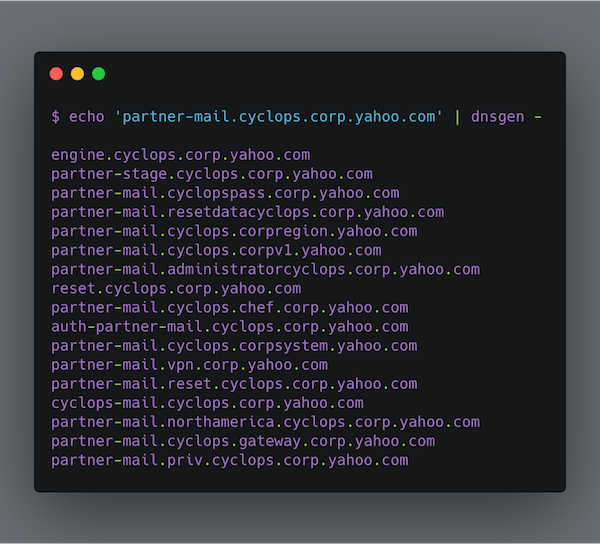 alephnullsk/dnsgen
Gera permutações de nomes de domínio para enumeração de subdomínios e reconhecimento, suportando wordlists personalizadas, padrões de nuvem e modo…
 trickest/github-logs
Extraindo Insights de OSINT de 15TB de Logs de Eventos do GitHub
 hslatman/awesome-threat-intelligence
Diretório curado de fontes de inteligência de ameaças, feeds, frameworks, ferramentas e pesquisas para equipes de SOC/CTI—cobrindo IOCs, formatos…
 jiep/offensive-ai-compilation
Uma lista selecionada de recursos úteis que cobrem IA Ofensiva.
 hakluke/hakrevdns
Ferramenta pequena e rápida para realizar consultas DNS reversas em massa.
 misp/misp-galaxy
Clusters e elementos para anexar a eventos ou atributos MISP (como atores de ameaças)
 webbreacher/whatsmyname
Arquivado em nov. de 2026. Conjunto de dados final de 691 sites para encontrar contas por nome de usuário. Não é mais mantido.
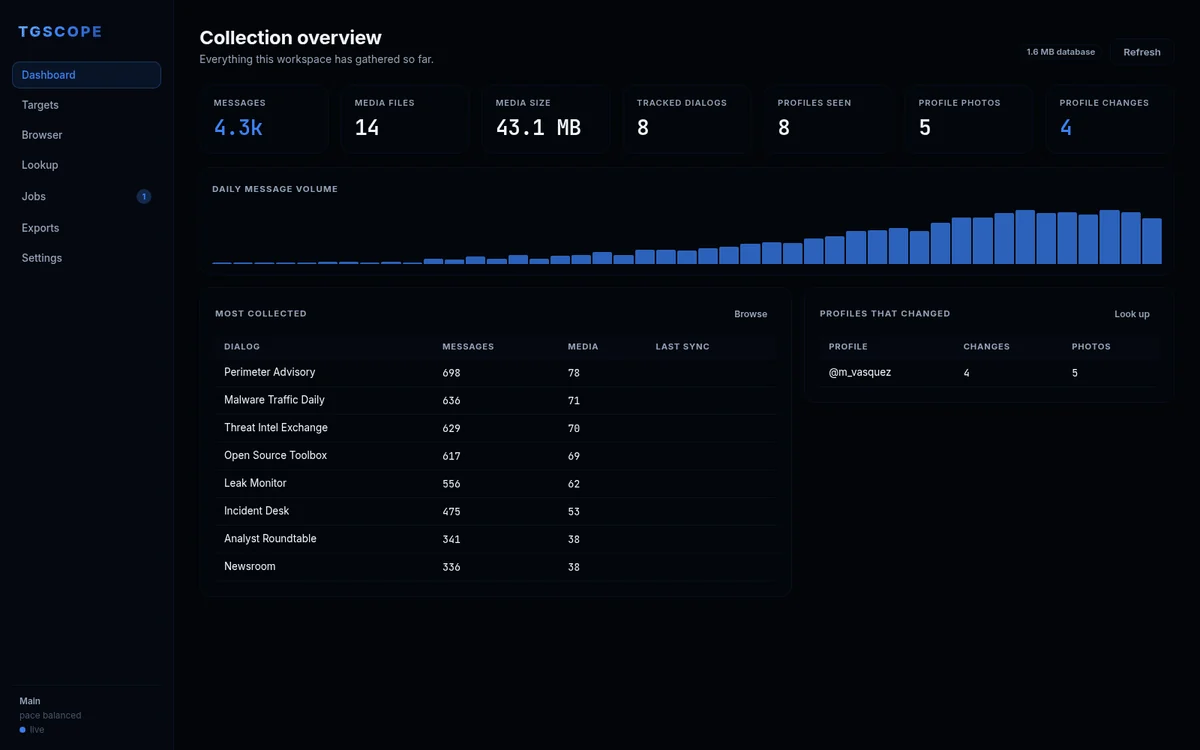 itsmoorgrove/tgscope
Telegram OSINT, scraping e arquivamento como um aplicativo web local. Coleta multi-conta, pesquisa de perfil com fotos históricas e diffs de…
 qyvora/qyvora-toha3ee
Framework de exploração de rede e MITM baseado em Go para testes de penetração autorizados, reconhecimento de rede, interceptação de tráfego, testes…
 enriquenegri-cyberlaw/boa-cve-2009-4496-analysis
Análise defensiva da CVE-2009-4496: injeção de sequências de escape de terminal nos logs do servidor web Boa — revisão do código-fonte, análise do…








