corelight/corelightforsecops
Parser de Chronicle para CORELIGHT e informações relacionadas.

Este documento descreve como você pode coletar logs do Corelight Sensor configurando o Corelight Sensor e um encaminhador do Chronicle. Este documento também lista os tipos de log suportados e as versões do Corelight suportadas.
Para mais informações, consulte Data ingestion to Chronicle.
O diagrama de arquitetura de implantação a seguir ilustra como um Corelight Sensor é configurado para enviar logs ao Google Security Operations usando duas arquiteturas de ingestão diferentes. É importante observar que cada implantação de cliente pode variar em relação a esta representação e pode ser mais complexa.
Um rótulo de ingestão identifica o parser que normaliza os dados de log brutos para o formato UDM estruturado. As informações neste documento se aplicam ao parser com o rótulo de ingestão CORELIGHT.
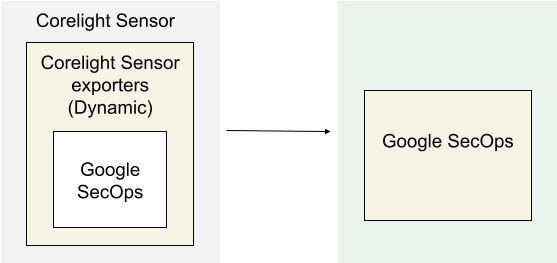
O diagrama de arquitetura mostra os seguintes componentes:
Corelight Sensor: O sistema que executa o Corelight Sensor .
Exportadores do Corelight Sensor: O exportador do Corelight Sensor coleta dados de log do Sensor e os encaminha ao Google Security Operations.
Google Security Operations: O Google Security Operations retém e analisa os logs do Corelight Sensor.
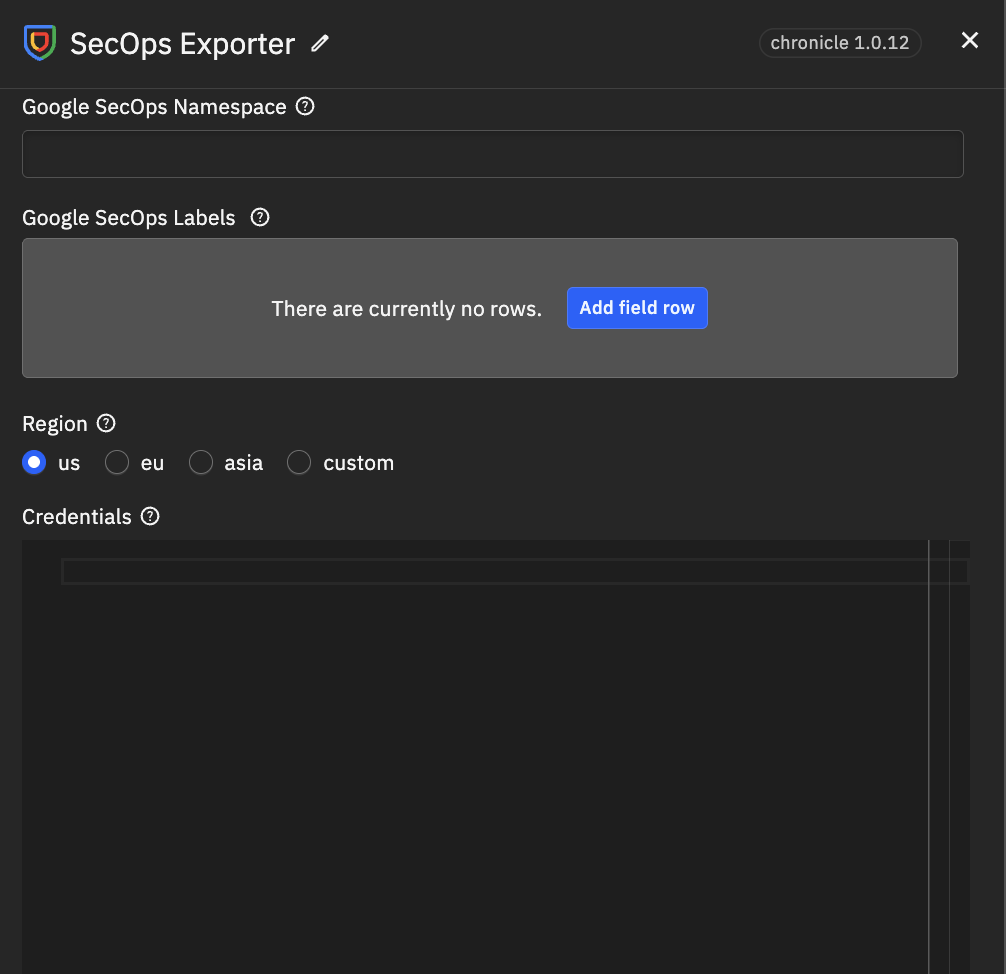
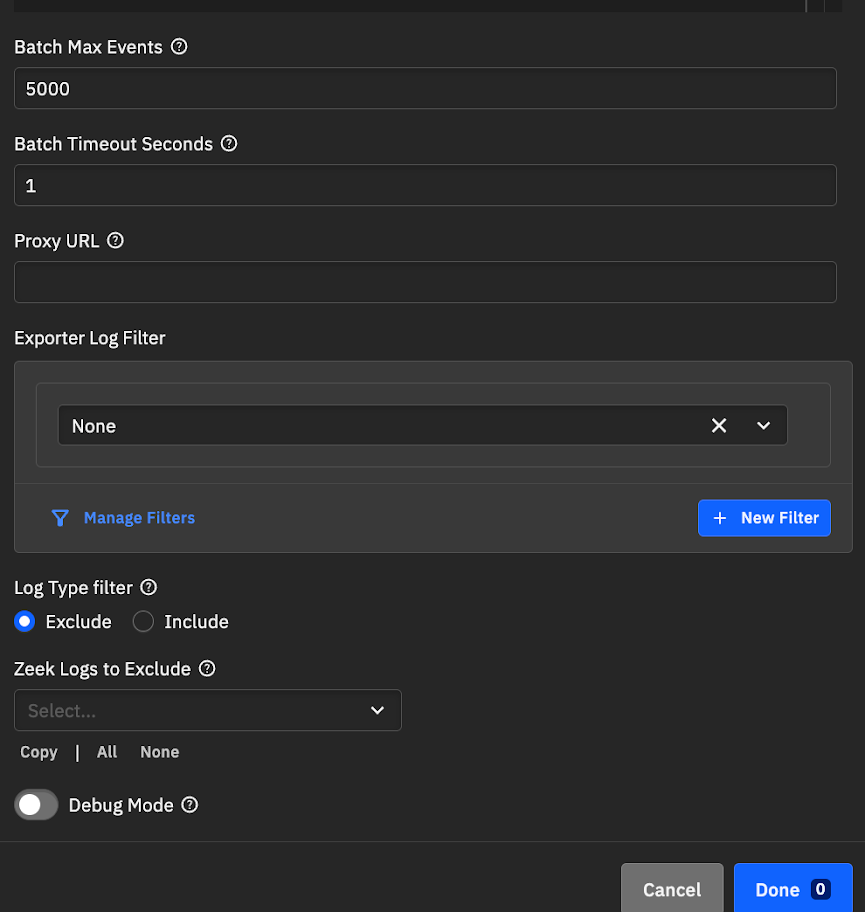
Use a interface web do Sensor ou do Fleet Manager para configurar o exportador do Google SecOps. Esta configuração usa as credenciais de API da sua instância do Google SecOps para estabelecer a conexão segura.
Faça login na interface web do Fleet Manager ou do Sensor do Corelight Sensor como administrador.
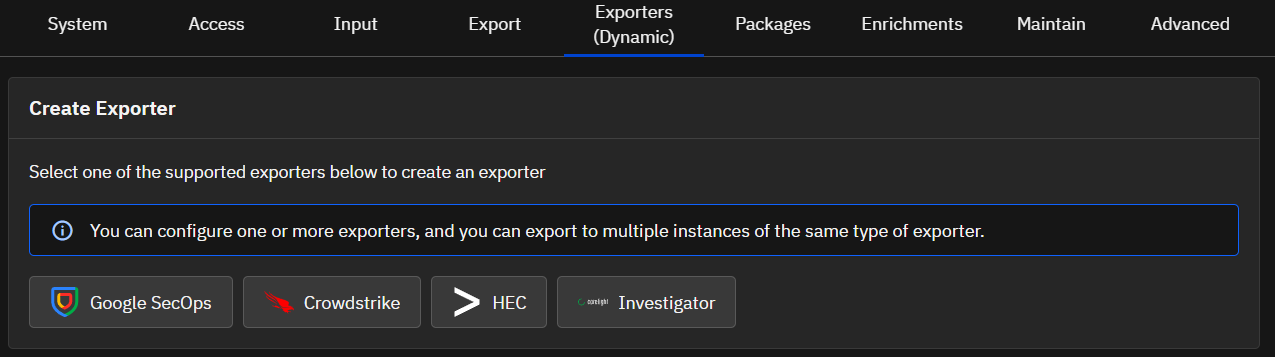
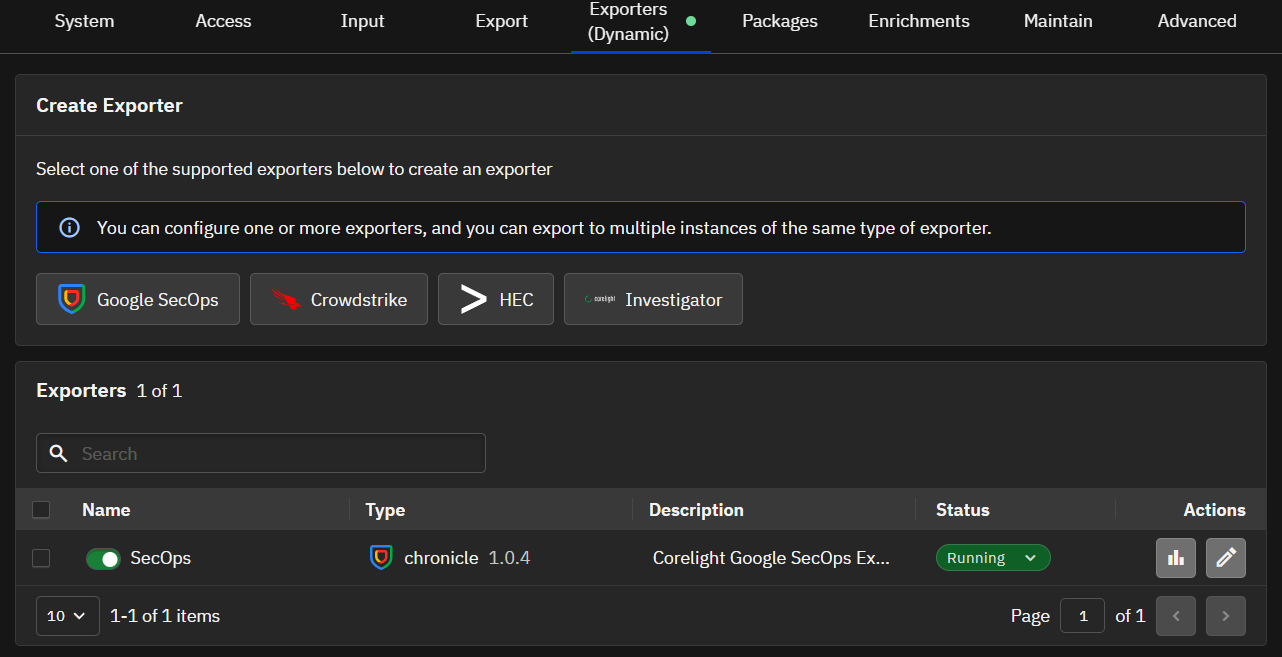
Navegue até a área de configuração do exportador:
Na seção Create Exporter, clique em Google SecOps.
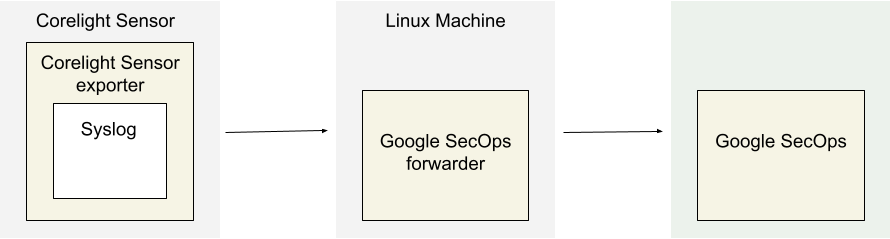
O diagrama de arquitetura mostra os seguintes componentes:
Corelight Sensor: O sistema que executa o Corelight Sensor .
Corelight Sensor exporter: O Corelight Sensor exporter coleta dados de log do Sensor e os encaminha para o forwarder do Google Security Operations.
Google Security Operations forwarder: O forwarder do Google Security Operations é um componente de software leve, implantado na rede do cliente, que oferece suporte a syslog. O forwarder do Google Security Operations encaminha os logs para o Google Security Operations.
Google Security Operations: O Google Security Operations retém e analisa os logs do Corelight Sensor.
Para configurar o forwarder do Google Security Operations, faça o seguinte:
Configure um forwarder do Google Security Operations. Consulte Install and configure the forwarder on Linux.
Configure o forwarder do Google Security Operations para enviar logs ao Google Security Operations.
  collectors:
    - syslog:
        common:
          enabled: true
          data_type:  CORELIGHT
          data_hint:
          batch_n_seconds: 10
          batch_n_bytes: 1048576
        tcp_address: <Chronicle forwarder listening IP:Port>
        tcp_buffer_size: 524288
        udp_address: <Chronicle forwarder listening IP:Port>
        connection_timeout_sec: 60