
 #1
Ferramentas para analisar, monitorar e proteger infraestruturas e protocolos de rede.
Recomendado pelo Kitploit

 lu1sdv/wafmeow
As assinaturas do wafw00f. Velocidade do Go. Nativo para pipelines. Detecção de WAF a partir de HTTP em tempo real e capturas offline.
 nccgroup/ebpf
eBPF - ferramentas de filtro de pacotes Berkeley estendido
 owasp/honeysap
HoneySAP: honeypot de pesquisa de baixa interação para SAP
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 em Assembly x64 sem arquivos com pivô de protocolo ICMP/DNS de canal duplo, execução direta de syscall e injeção de processo baseada em…
 xiaolichan/redcaddy
C2 redirector baseado em caddy
 nicmx/fort-validator
RPKI Relying Party e servidor RTR que valida autorizações de origem de rotas BGP e fornece dados validados aos roteadores por meio do protocolo RTR.
 codextf2/openmalleablec2
Implementação de código aberto do Malleable C2 do Cobalt Strike
 torque59/nosqlpot
O Framework de Honeypot NoSQL
 pion/handoff
Inicie WebRTC no navegador—execute-o em outro lugar
 epi052/cve-2018-15473
Enumeração de nomes de usuário multithread, com suporte a IPv6, wordlists/usuário único via CVE-2018-15473
 cbuijs/sdproxy
Proxy DNS simples e rápido com funcionalidades não tão simples. Focado em encaminhamento DNS roteado, filtragem e controle parental.
 v-p-b/pecloakcapstone
Fork do peCloak independente de plataforma baseado no Capstone
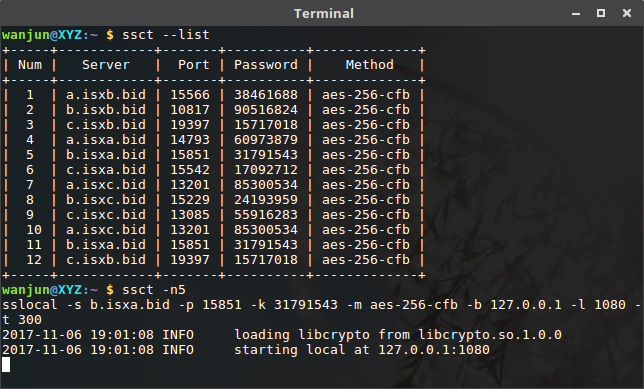 wanjunzh/ssct
Uma ferramenta wrapper para shadowsocks para contornar firewalls consistentemente.
 lnxg33k/webhandler
Simulador de Bash para controlar um servidor usando funções de sistema do PHP.

 deeptempo/socbench
Um Harness Aberto e Benchmark para IA em Operações de Cibersegurança.

 mhaskar/fsquirtcplpoc
PoC para gerar o módulo bthprops.cpl projetado para ser carregado pelo Fsquirt.exe LOLBin








