Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
chomtesh — CHOMTE.SH é um poderoso script de shell projetado para automatizar tarefas de reconhecimento durante testes de penetração. Ele utiliza várias ferramentas baseadas em Go para coletar informações e identificar a superfície de ataque, tornando-se um recurso valioso para caçadores de recompensas e testadores de penetração. | Kitploit
Ferramentas/GitHubGitHub/mr-rizwan-syed/chomtesh
OSINT (Inteligência de Fontes Abertas)Frameworks de Testes de PenetraçãoReconhecimentoScanners de VulnerabilidadesEscaneamento de PortasEnumeração de DNS e SubdomíniosColeta de InformaçõesSegurança Web

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →

Sobre

CHOMTE.SH é um poderoso script de shell projetado para automatizar tarefas de reconhecimento durante testes de penetração. Ele utiliza várias ferramentas baseadas em Go para coletar informações e identificar a superfície de ataque, tornando-se um recurso valioso para caçadores de recompensas e testadores de penetração.

Testes de Penetração
Enumeração de Subdomínios
GitHubmr-rizwan-syed/chomtesh

chomtesh

Ver Repositório
1342327há 7 mesesRevisado pelo Kitploit
Compartilhar

CHOMTE.SH

Não se esqueça de :star: este repositório para se manter atualizado sobre o progresso diário!

Twitter Follow YouTube Subscribe GitHub Follow

O CHOMTE.SH é um framework versátil projetado para automatizar tarefas de reconhecimento em testes de penetração. É útil para caçadores de bugs e testadores de penetração em ambientes de rede internos e externos. Suas principais funcionalidades incluem coleta de subdomínios, brute force de subdomínios DNS, varredura rápida de portas, sondagem HTTP, enumeração de serviços e geração de relatórios em vários formatos. Além disso, realiza descoberta de conteúdo, identifica configurações incorretas e vulnerabilidades comuns, conduz reconhecimento profundo na internet, fornece transparência de comandos e é especializado em reconhecimento de JavaScript. Os usuários podem personalizar os argumentos da ferramenta modificando o arquivo flags.conf.

chomtesh_usage

Principais Funcionalidades

Aqui estão algumas das principais funcionalidades que tornam o CHOMTE.SH indispensável para profissionais de segurança:

  1. Descoberta de Subdomínios: Reúna subdomínios facilmente com a ajuda da robusta ferramenta subfinder.
  2. Brute Force de Subdomínios DNS: Reforce a segurança do seu DNS realizando brute force de subdomínios com a ferramenta dmut.
  3. Varredura Rápida de Portas: Identifique rapidamente possíveis vulnerabilidades realizando varreduras de portas usando Naabu.
  4. Sondagem HTTP: Gere relatórios detalhados, incluindo techdetect e webanalyze, usando projectdiscovery HTTPX.
  5. Enumeração de Serviços: Descubra portas e serviços abertos usando Nmap, focando apenas no que é relevante.
  6. Relatórios: Crie relatórios abrangentes nos formatos XML, NMAP, CSV e HTML, permitindo apresentar suas descobertas de forma eficaz.
  7. Descoberta de Conteúdo: Identifique arquivos sensíveis expostos em aplicações web e corrija possíveis falhas de segurança.
  8. Varredura de Vulnerabilidades: Descubra configurações incorretas e vulnerabilidades comuns em sua infraestrutura e aplicações web.
  9. Reconhecimento Profundo: Utilize Shodan e Transparência de Certificados para um reconhecimento completo em toda a internet.
  10. Transparência de Comandos: Obtenha visibilidade total dos comandos executados, suas localizações e saídas de arquivos.
  11. Extração e Validação de URLs: Colete todas as URLs, extraia arquivos JavaScript e valide-os, incluindo aqueles com parâmetros únicos.
  12. Varredura Baseada em Nuclei: Execute varreduras Nuclei com base nas tecnologias encontradas nos subdomínios e realize fuzzing de parâmetros em URLs.
  13. Reconhecimento JavaScript: Descubra credenciais hardcoded, chaves sensíveis e senhas em suas aplicações.
  14. Personalização: Adapte o comportamento da ferramenta às suas necessidades modificando o arquivo flags.conf.

CHOMTE.SH é um diferencial para profissionais de cibersegurança, oferecendo um kit de ferramentas abrangente para proteger seus ativos digitais e fortalecer as defesas de suas aplicações web. Fique à frente das ameaças, proteja sua presença online e torne o CHOMTE.SH parte do seu arsenal de segurança.
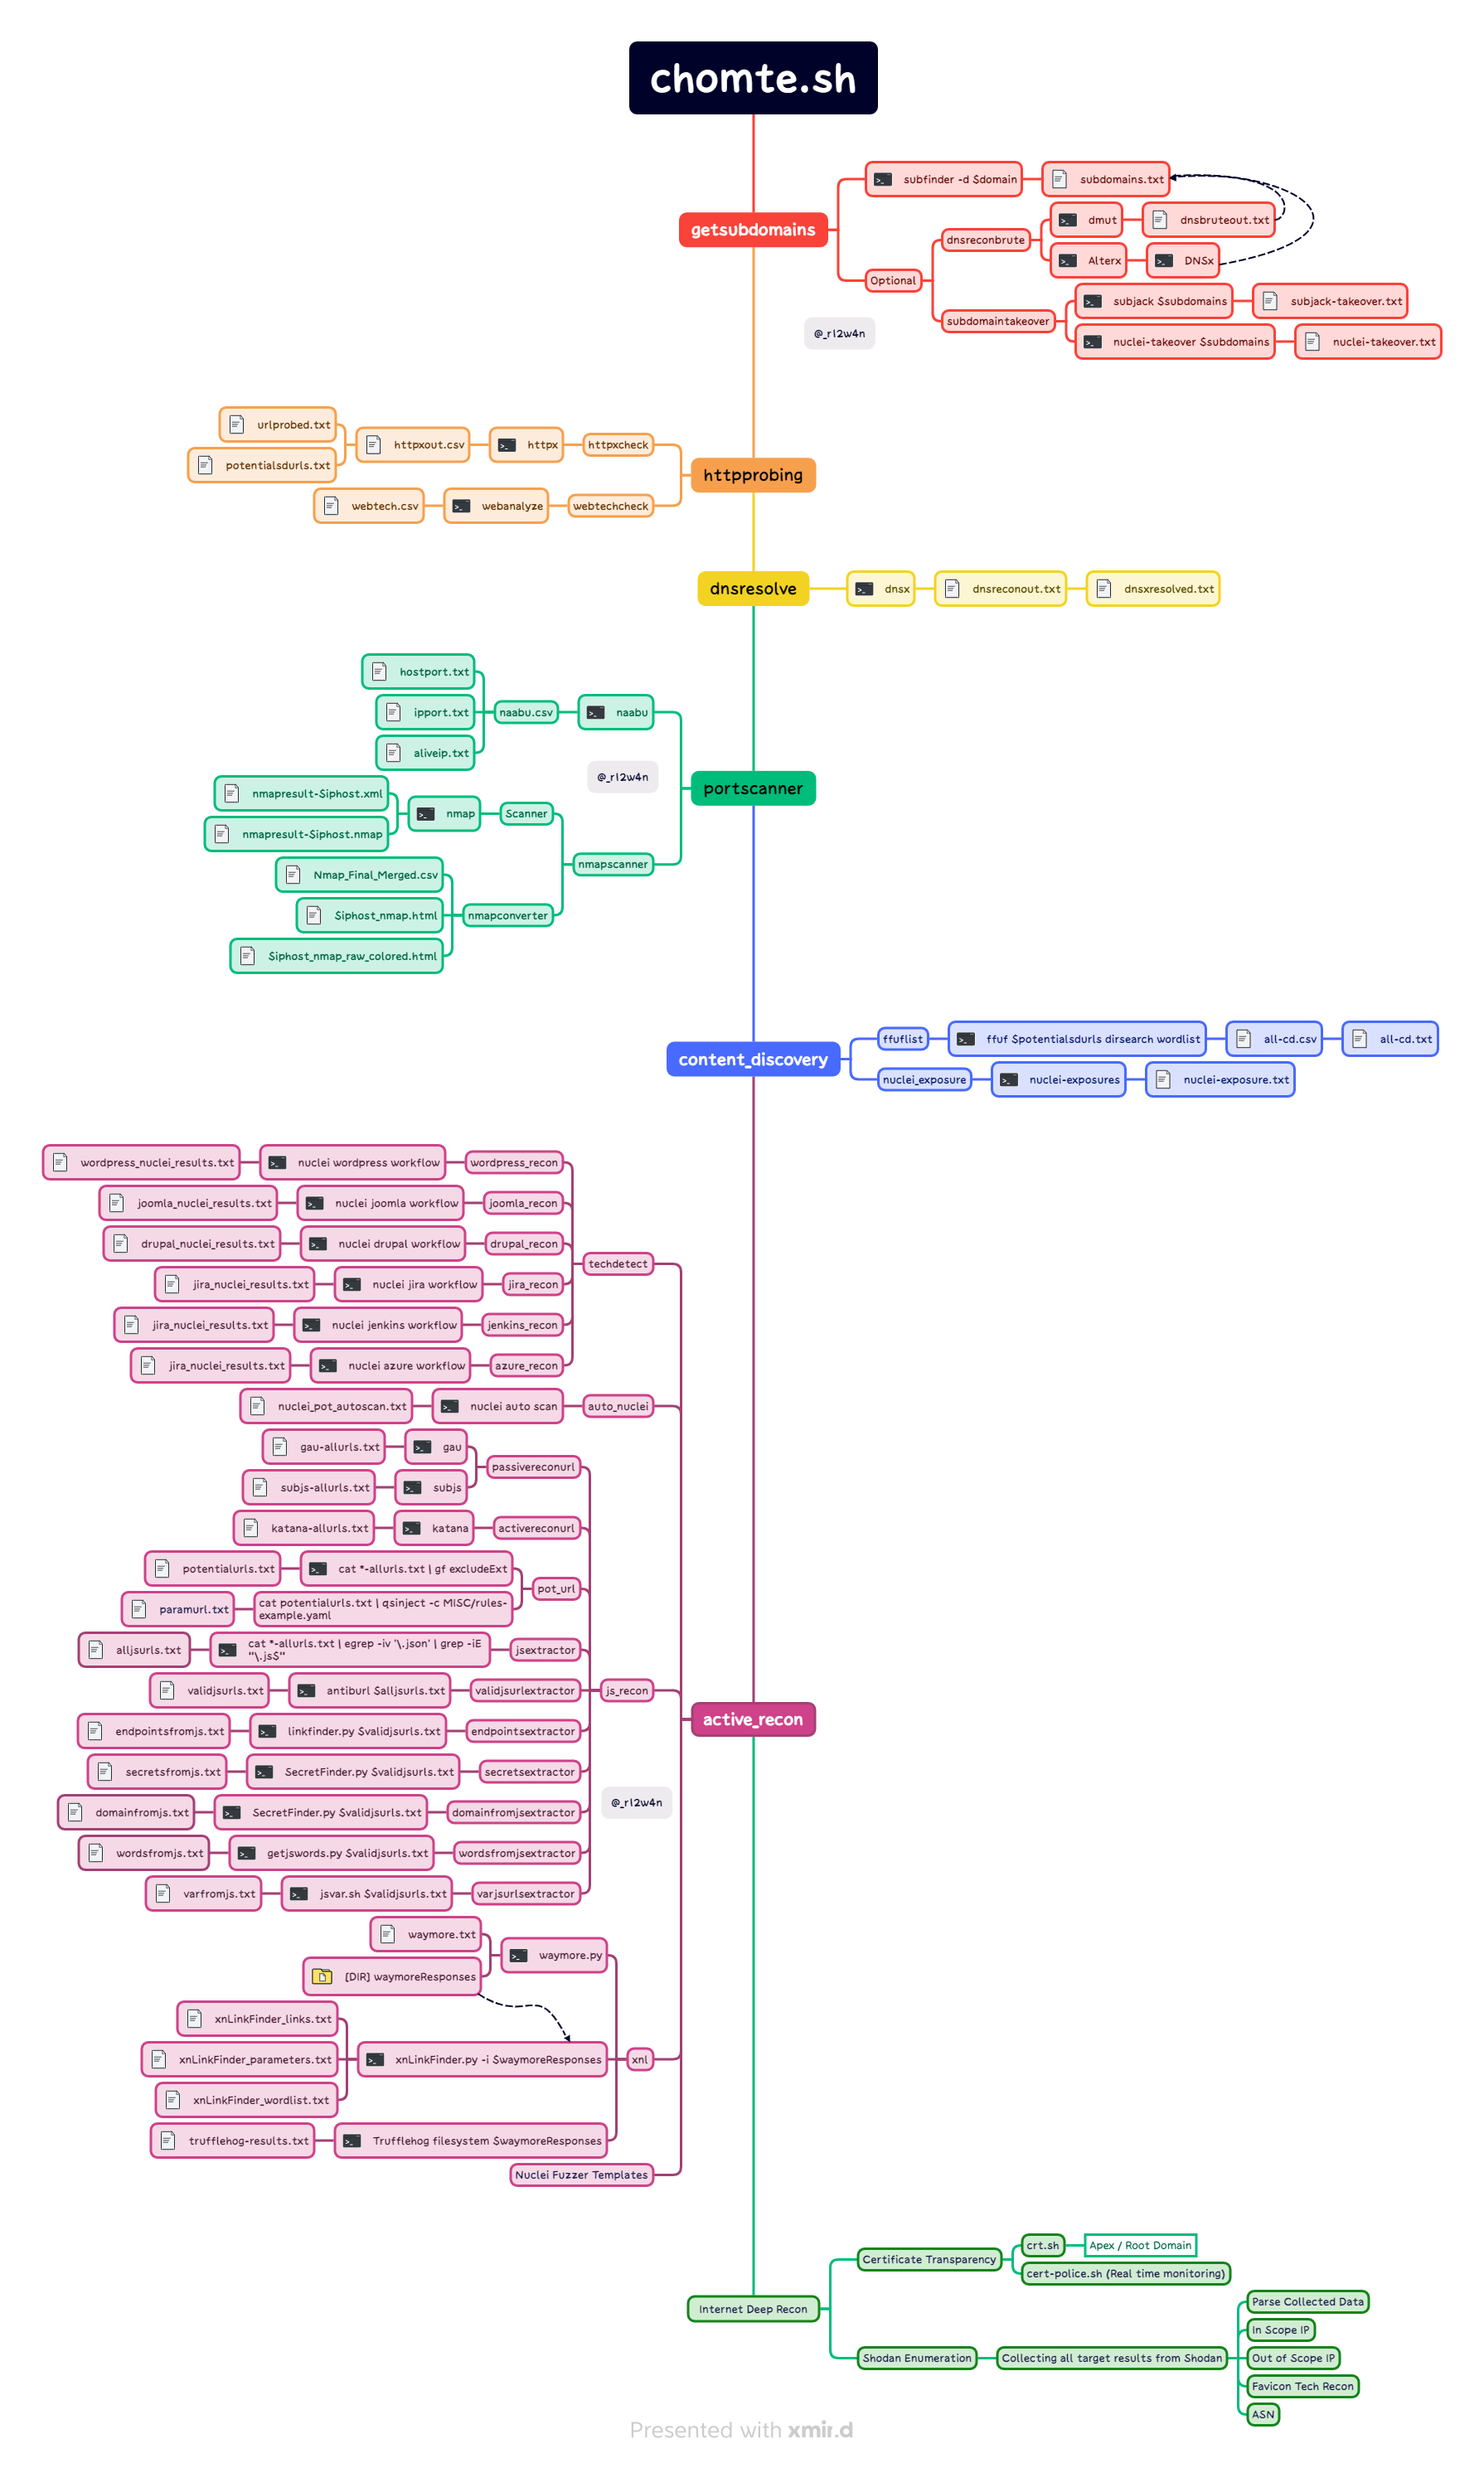
chomtesh_MindMap

Instalação

Para instalar o CHOMTE.SH, siga estes passos:

  1. Clone o repositório: git clone https://github.com/mr-rizwan-syed/chomtesh
  2. Mude para o diretório: cd chomtesh
  3. Mude para o usuário root sudo su
  4. Torne o script executável: chmod +x *.sh
  5. Execute o script de instalação: ./install.sh
  6. Execute o Chomte.sh: ./chomte.sh

Uso

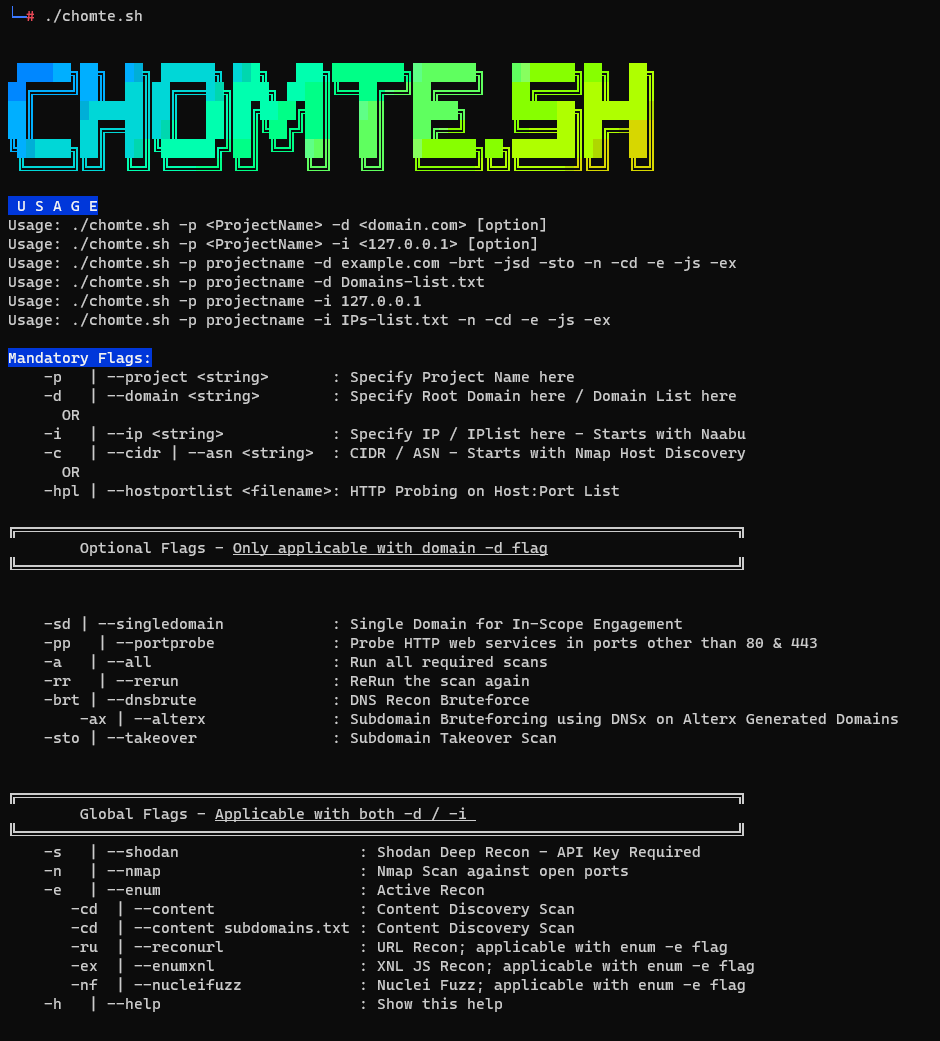
Para usar o CHOMTE.SH, execute o script com as seguintes flags:

└─# ./chomte.sh


 ██████╗██╗  ██╗ ██████╗ ███╗   ███╗████████╗███████╗   ███████╗██╗  ██╗
██╔════╝██║  ██║██╔═══██╗████╗ ████║╚══██╔══╝██╔════╝   ██╔════╝██║  ██║
██║     ███████║██║   ██║██╔████╔██║   ██║   █████╗     ███████╗███████║
██║     ██╔══██║██║   ██║██║╚██╔╝██║   ██║   ██╔══╝     ╚════██║██╔══██║
╚██████╗██║  ██║╚██████╔╝██║ ╚═╝ ██║   ██║   ███████╗██╗███████║██║  ██║
 ╚═════╝╚═╝  ╚═╝ ╚═════╝ ╚═╝     ╚═╝   ╚═╝   ╚══════╝╚═╝╚══════╝╚═╝  ╚═╝

 U S O
Uso: ./chomte.sh -p <NomeDoProjeto> -d <dominio.com> [opção]
Uso: ./chomte.sh -p <NomeDoProjeto> -i <127.0.0.1> [opção]
Uso: ./chomte.sh -p nomedoprojeto -d example.com -brt -jsd -sto -n -cd -e -js -ex
Uso: ./chomte.sh -p nomedoprojeto -d Lista-de-Dominios.txt
Uso: ./chomte.sh -p nomedoprojeto -i 127.0.0.1
Uso: ./chomte.sh -p nomedoprojeto -i Lista-de-IPs.txt -n -cd -e -js -ex

Flags Obrigatórias:
    -p   | --project <string>       : Especifique o Nome do Projeto aqui
    -d   | --domain <string>        : Especifique o Domínio Raiz aqui / Lista de Domínios aqui
      OU
    -i   | --ip <string>            : Especifique o IP / Lista de IPs aqui - Inicia com Naabu
    -c   | --cidr | --asn <string>  : CIDR / ASN - Inicia com Descoberta de Host Nmap
      OU
    -hpl | --hostportlist <filename>: Sondagem HTTP na Lista de Host:Porta

╔════════════════════════════════════════════════════════════════════════════════╗
        Flags Opcionais - Aplicáveis apenas com a flag -d de domínio
╚════════════════════════════════════════════════════════════════════════════════╝


    -sd | --singledomain            : Domínio Único para Engajamento no Escopo
    -pp   | --portprobe             : Sondar serviços web HTTP em portas diferentes de 80 e 443
    -a   | --all                    : Executar todas as varreduras necessárias
    -rr   | --rerun                 : Reexecutar a varredura novamente
    -brt | --dnsbrute               : Reconhecimento DNS por Bruteforce
        -ax | --alterx              : Bruteforce de Subdomínios usando DNSx em Domínios Gerados pelo Alterx
    -sto | --takeover               : Varredura de Takeover de Subdomínio


╔════════════════════════════════════════════════════════════════════════════════╗
        Flags Globais - Aplicáveis com -d ou -i
╚════════════════════════════════════════════════════════════════════════════════╝
    -s   | --shodan                    : Reconhecimento Profundo Shodan - Chave de API Necessária
    -n   | --nmap                      : Varredura Nmap contra portas abertas
    -e   | --enum                      : Reconhecimento Ativo
       -cd  | --content                : Varredura de Descoberta de Conteúdo
       -cd  | --content subdomains.txt : Varredura de Descoberta de Conteúdo
       -ru  | --reconurl               : Reconhecimento de URL; aplicável com a flag enum -e
       -ex  | --enumxnl                : Reconhecimento XNL JS; aplicável com a flag enum -e
       -nf  | --nucleifuzz             : Fuzzing Nuclei; aplicável com a flag enum -e
    -h   | --help                      : Mostrar esta ajuda

Flags Obrigatórias

  • -p ou --project: Especifique o nome do projeto aqui.
  • -d ou --domain: Especifique o domínio raiz aqui ou uma lista de domínios.
  • -i ou --ip: Especifique o IP/CIDR/lista de IPs aqui.
Baixar ferramenta