
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Forensia de Memória — Página 4 | Kitploit
Categorias

Forensia de Memória

Ferramentas para analisar despejos de RAM para encontrar processos em execução, conexões de rede e malware oculto.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3khá 8 dias
avml preview#3

avml

GitHubmicrosoft/avml
1.1khá 1 dia
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2khá 3 dias
LiME preview#6

LiME

GitHubjtsylve/lime
2.1khá 6 meses
community preview#7

community

GitHubvolatilityfoundation/community
378há 6 anos
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
160há 2 anos
dissect preview#9

dissect

GitHubfox-it/dissect
1.1khá 13 dias
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1khá 15h 25m
capa preview#11

capa

GitHubmandiant/capa
6.1khá 4 dias
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2khá 18h 7m
Mais recentesRelevânciaMais popularesAtualizadas recentemente
700 resultados
ReClass.NET preview

ReClass.NET

GitHubreclassnet/reclass.net

Mais do que um port do ReClass para a plataforma .NET.

dynamic-analysis-sandboxingmemory-forensicscode-analysis+4
2.2khá 3 anos
LiME preview

LiME

GitHubjtsylve/lime

Módulo de kernel para aquisição de memória volátil de dispositivos Linux e Android, produzindo capturas forense-adequadas em disco ou pela rede.
memory-forensicsforensicsmobile-forensics+2
2.1khá 6 meses
mimikatz preview

mimikatz

GitHubparrotsec/mimikatz

Ferramenta para extrair credenciais do Windows (senhas, hashes, tickets Kerberos) da memória e executar ataques pass-the-hash, pass-the-ticket e…

privilege-escalationmemory-forensicspassword-attacks+5
2.6khá 6 anos
uac preview

uac

GitHubtclahr/uac

Ferramenta de resposta a incidentes portátil e sem dependências que automatiza a coleta de artefatos forenses de sistemas Unix-like, incluindo…

memory-forensicsforensicsinformation-gathering+3
1.4khá 1 mês
dissect preview

dissect

GitHubfox-it/dissect

Dissect é um framework e conjunto de ferramentas de perícia digital e resposta a incidentes que permite acessar e analisar rapidamente artefatos…

disk-forensicsmemory-forensicsnetwork-forensics+5
1.1khá 13 dias
avml preview

avml

GitHubmicrosoft/avml

Ferramenta portátil de aquisição de RAM para Linux, voltada para perícia forense e resposta a incidentes, capturando imagens compatíveis com LiME com…
memory-forensicsforensicsdigital-forensics+1
1.1khá 1 dia
meltdown-exploit preview

meltdown-exploit

GitHubpaboldin/meltdown-exploit

Meltdown Exploit PoC

memory-forensicsvulnerability-analysisexploitation+1
949há 8 anos
JYso preview

JYso

GitHubqi4l/jyso

Framework de exploração de desserialização Java e injeção JNDI de dupla finalidade com capacidades avançadas de bypass para WAF, RASP e versões altas…
penetration-testing-frameworksexploit-frameworksmemory-forensics+5
1.8khá 4 meses
aes-finder preview

aes-finder

GitHubmmozeiko/aes-finder

Utilitário para encontrar chaves AES em processos em execução

encryption-decryption-toolsmemory-forensicsforensics+2
1.1khá 9 anos
inception preview

inception

GitHubcarmaa/inception

Inception é uma ferramenta de manipulação física de memória e hacking que explora DMA baseado em PCI. A ferramenta pode atacar através de FireWire,…

privilege-escalationmemory-forensicsexploitation+6
1.6khá 1 ano
Malware-analysis-and-Reverse-engineering preview

Malware-analysis-and-Reverse-engineering

GitHubdump-guy/malware-analysis-and-reverse-engineering

Algumas das minhas análises de malware e engenharia reversa publicamente disponíveis.
memory-forensicsexploitationreverse-engineering+8
960há 2 anos
PowerShellArsenal preview

PowerShellArsenal

GitHubmattifestation/powershellarsenal

Um Módulo PowerShell Dedicado à Engenharia Reversa
static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+6
900há 5 anos
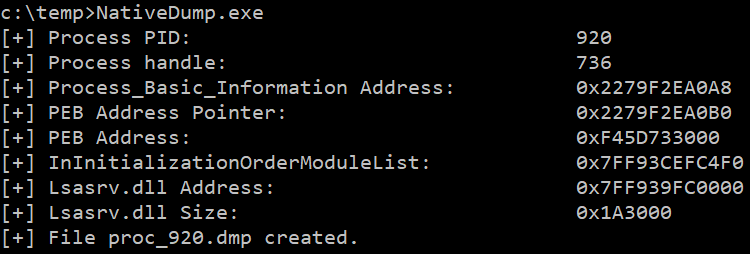
NativeDump preview

NativeDump

GitHubricardojoserf/nativedump

Despejar lsass usando apenas funções NTAPI criando manualmente arquivos Minidump (sem MiniDumpWriteDump!!!)
memory-forensicspost-exploitationred-teaming
745há 2 meses
AllTools preview

AllTools

GitHubzodiacon/alltools

Todas as ferramentas razoavelmente estáveis
general-purpose-utilitiesmemory-forensicsdebuggers+1
1.4khá 4 meses
mongobleed preview

mongobleed

GitHubjoe-desimone/mongobleed

Prova de conceito de exploração para o CVE-2025-14847, uma vulnerabilidade de descompressão zlib do MongoDB que vaza memória do servidor não…

memory-forensicsvulnerability-analysisexploitation+3
943há 9 meses
ShellGhost preview

ShellGhost

GitHublem0nsec/shellghost

Uma técnica de evasão baseada em memória que torna o shellcode invisível do início ao fim do processo.
encryption-decryption-toolsmemory-forensicsexploitation+4
1.2khá 3 anos
BLUESPAWN preview

BLUESPAWN

GitHubion28/bluespawn

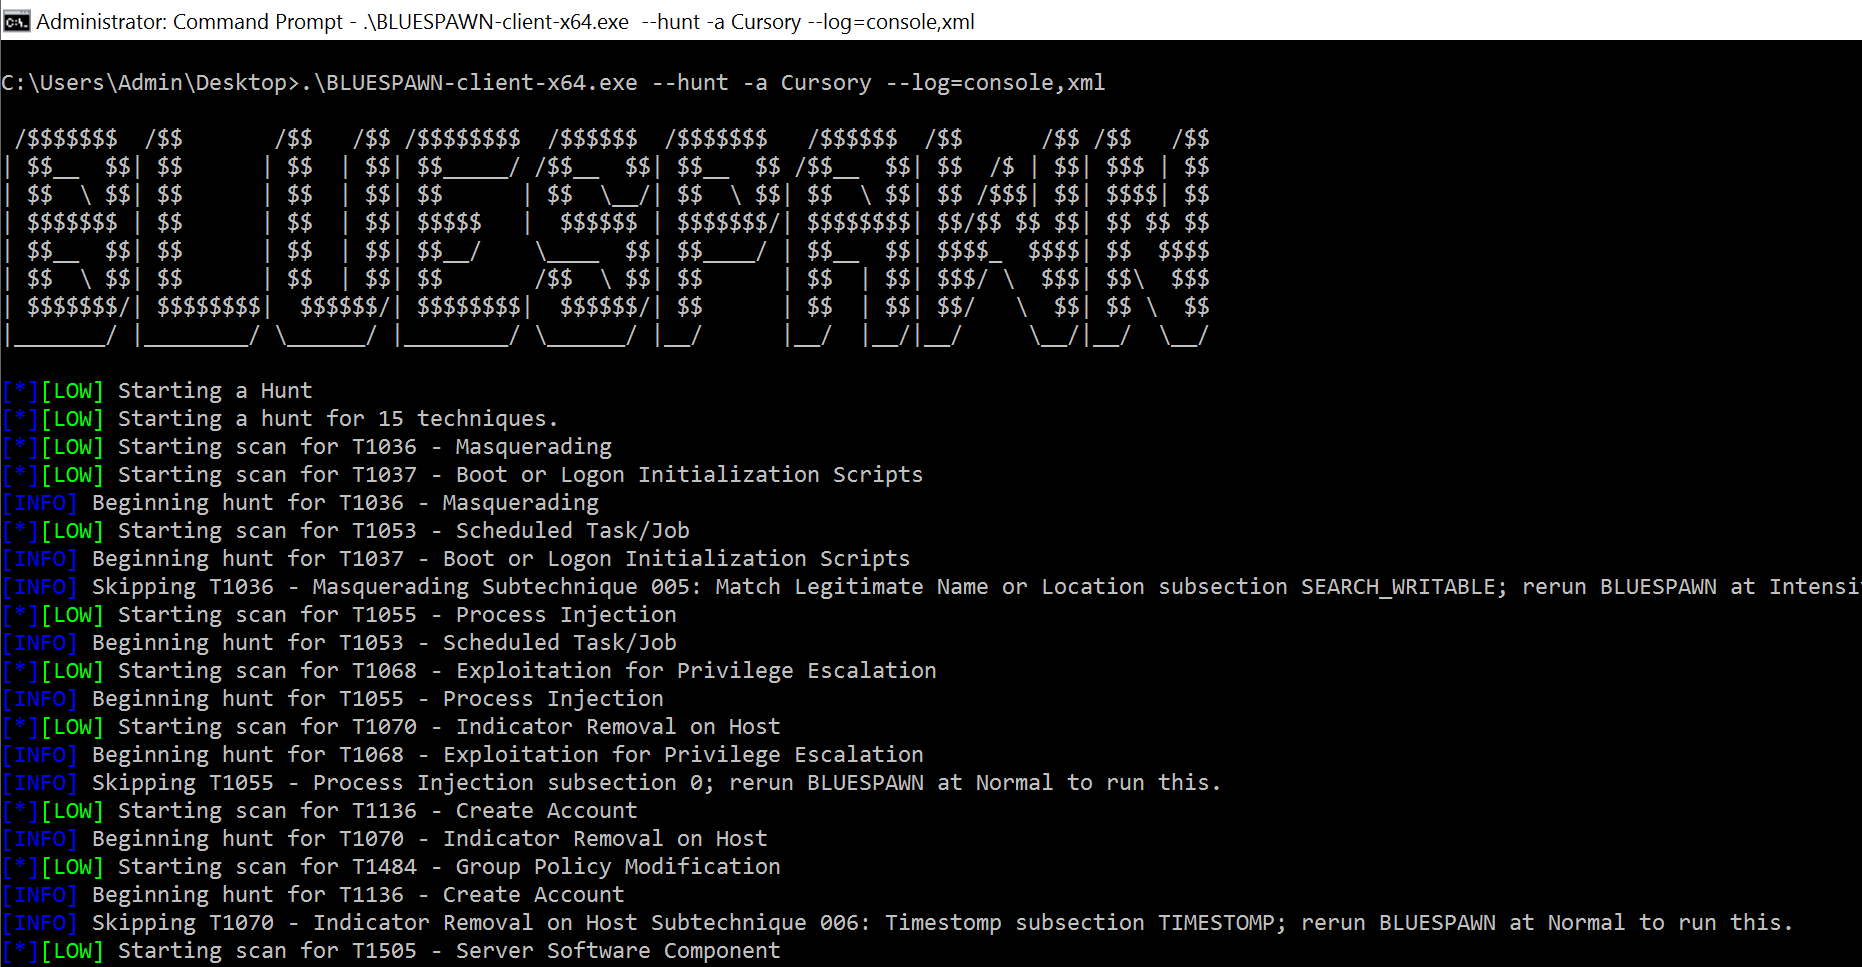
Um software de Defesa Ativa e EDR para capacitar as Blue Teams

defensive-toolsvulnerability-scannersmemory-forensics+3
1.3khá 6 meses
fridump preview

fridump

GitHubnightbringer21/fridump

Dump de memória multiplataforma usando Frida para extrair memória acessível de aplicativos iOS, Android e Windows para análise forense e testes de…


memory-forensicsforensicsinformation-gathering+3
856há 7 anos
Anterior1…345…39Próximo




