
 #1
Ferramentas para analisar despejos de RAM para encontrar processos em execução, conexões de rede e malware oculto.
Recomendado pelo Kitploit

 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC para uma técnica avançada de evasão na memória que permite ocultar melhor a alocação de memória do shellcode injetado de…
 ajmartel/irtriage
Triagem de Resposta a Incidentes - Coleta de Evidências do Windows para Análise Forense
 velocidex/winpmem
A ferramenta de aquisição de memória multi-plataforma.
 tclahr/uac
Ferramenta de resposta a incidentes portátil e sem dependências que automatiza a coleta de artefatos forenses de sistemas Unix-like, incluindo…
 sepinf-inc/iped
Ferramenta de Perícia Digital IPED. É um software de código aberto que pode ser usado para processar e analisar evidências digitais, frequentemente…
 visma-prodsec/columbo
Ferramenta de análise forense assistida por ML que automatiza a triagem de memória, disco e sistema ativo no Windows usando Volatility 3, autorunsc e…
 fboldewin/atmmalscan
Ferramenta de DFIR de linha de comando para escanear sistemas Windows ATM a fim de detectar vestígios de malware na memória de processos e no disco,…
 piat0n/baremetal-ram-dumper
Um utilitário bare-metal x86 para despejar a RAM física diretamente no disco. Construído e testado para experimentos de Cold Boot Attack em memória…
 robertmotr/zirconium
Cheat interno de jogo injetável em DLL para Plutonium BO2 zumbis
 maldev-academy/dumpbrowsersecrets
Extrai dados armazenados no navegador, como tokens de atualização, cookies, credenciais salvas, cartões de crédito, entradas de preenchimento…
 memn0ps/illusion-rs
Rusty Hypervisor - Hypervisor Tipo-1 Blue Pill UEFI para Windows em Rust (Codename: Illusion)
 isec-tugraz/meltdown
Demos de prova de conceito e biblioteca libkdump que demonstram o ataque microarquitetural Meltdown, vazando memória do kernel e memória física em…
 memn0ps/matrix-rs
Rusty Hypervisor - Hipervisor Tipo 2 Blue Pill de kernel do Windows em Rust (Codinome: Matrix)
 dbrant/bios_memimage
Utilitário de captura de imagem de RAM.
 504ensicslabs/damm
Análise Diferencial de Malware em Memória
 soteria-research/cve-2015-4843-type-confusion-phrack
Demonstra exploits de confusão de tipos e estouro de heap para CVE-2015-4843 em Java, com demonstrações para aarch64 e Morello, destacando as…
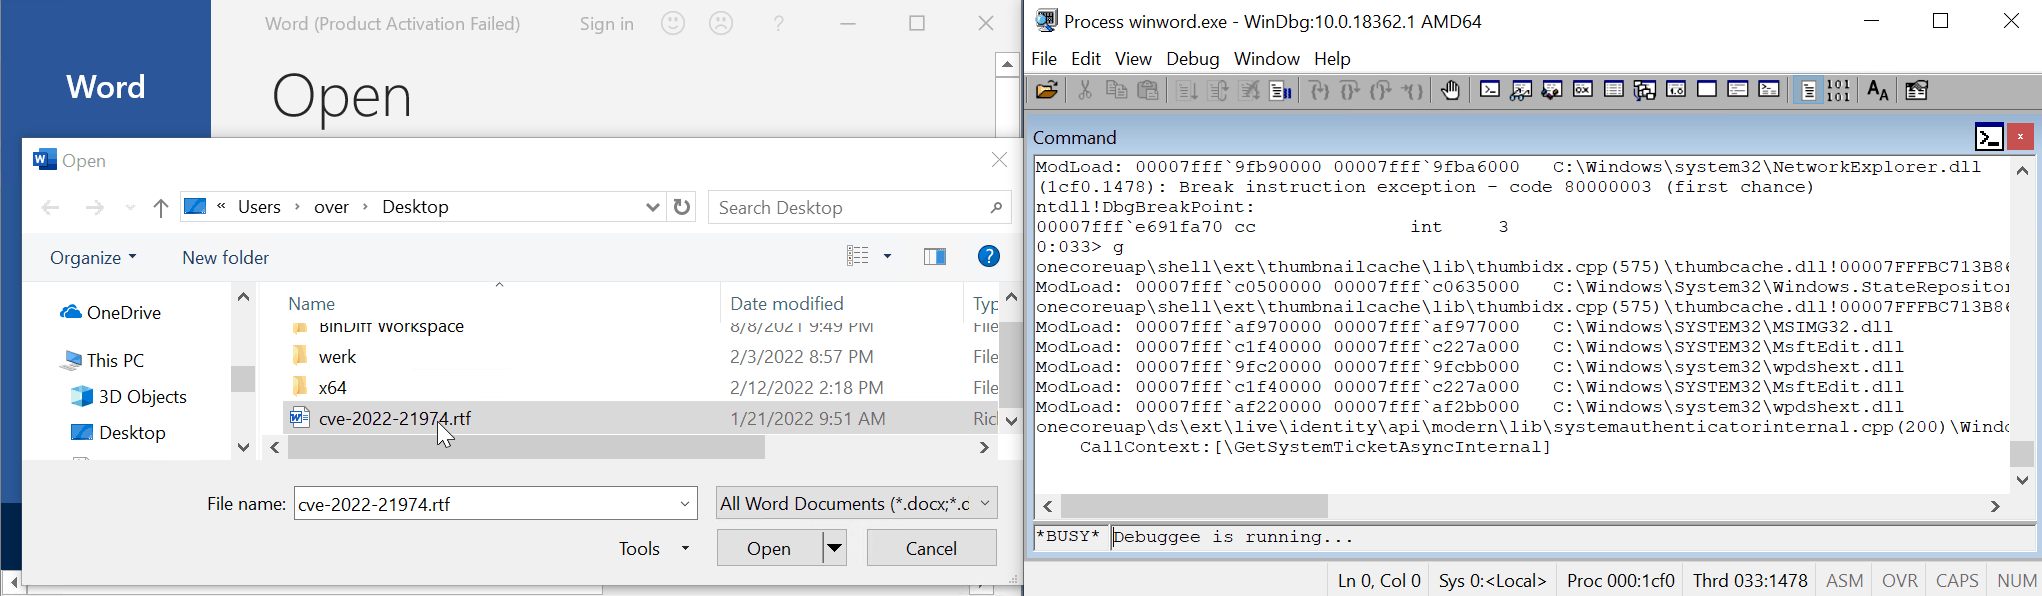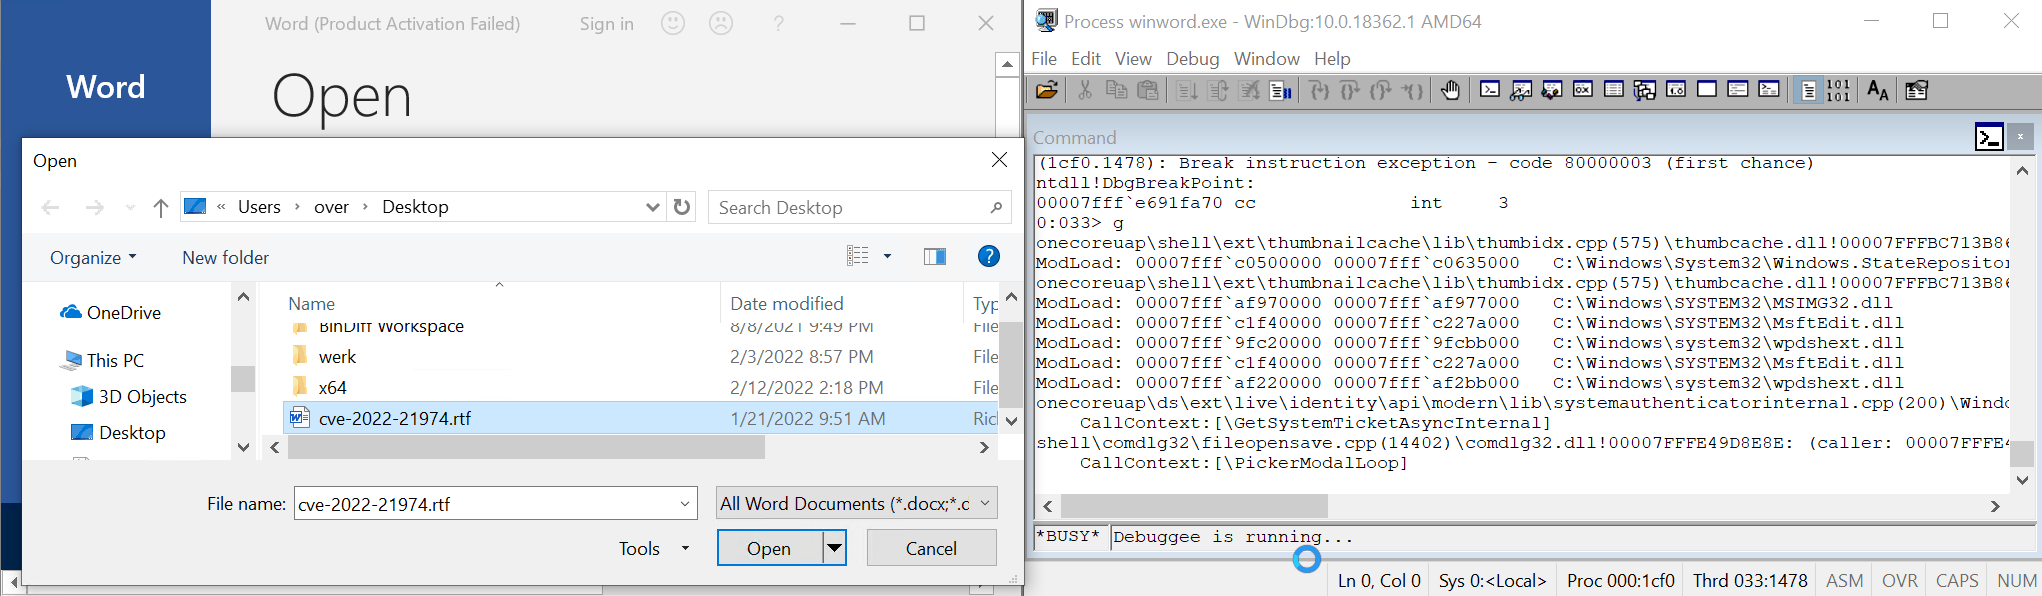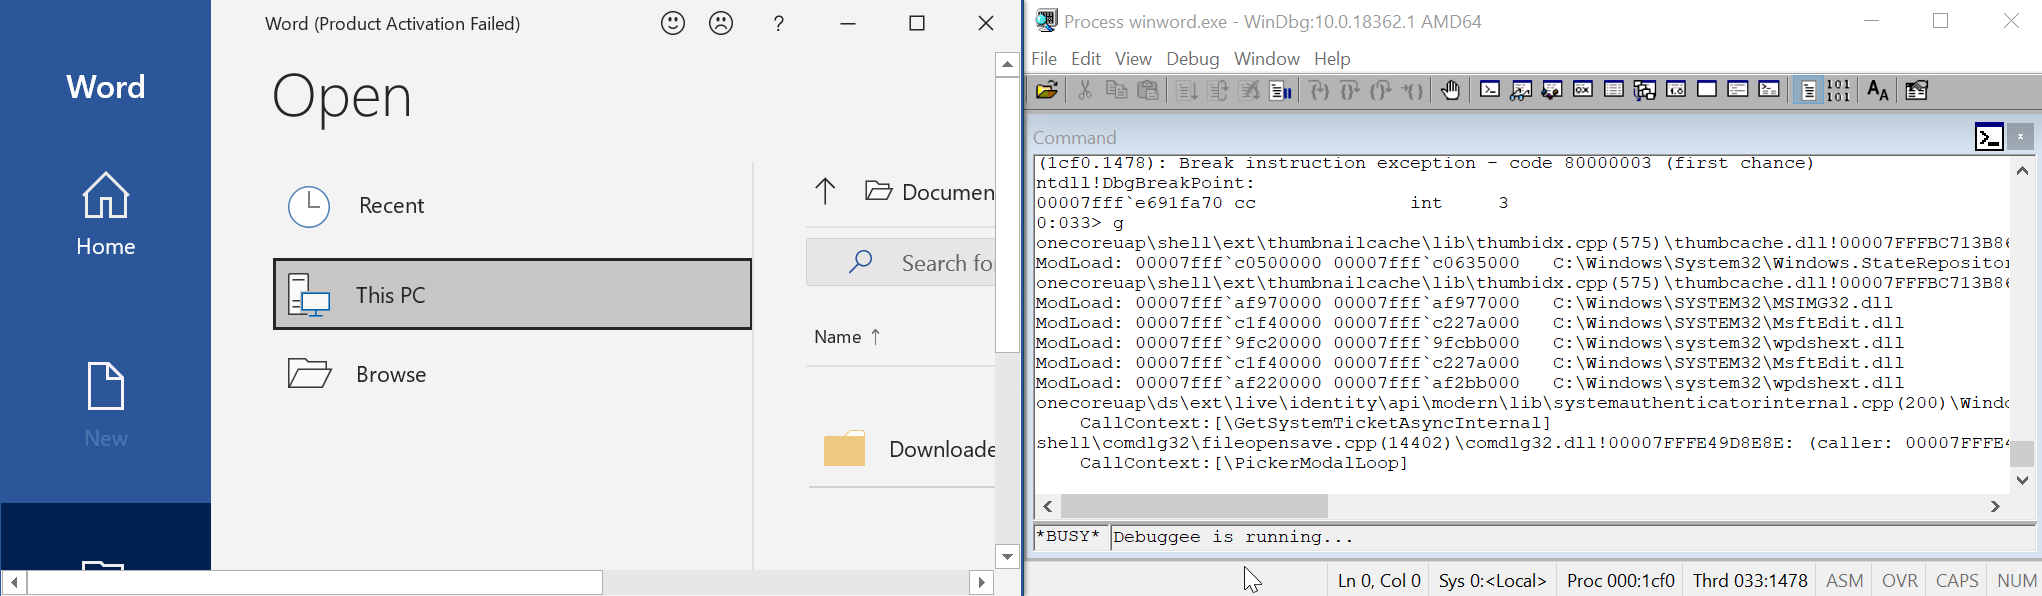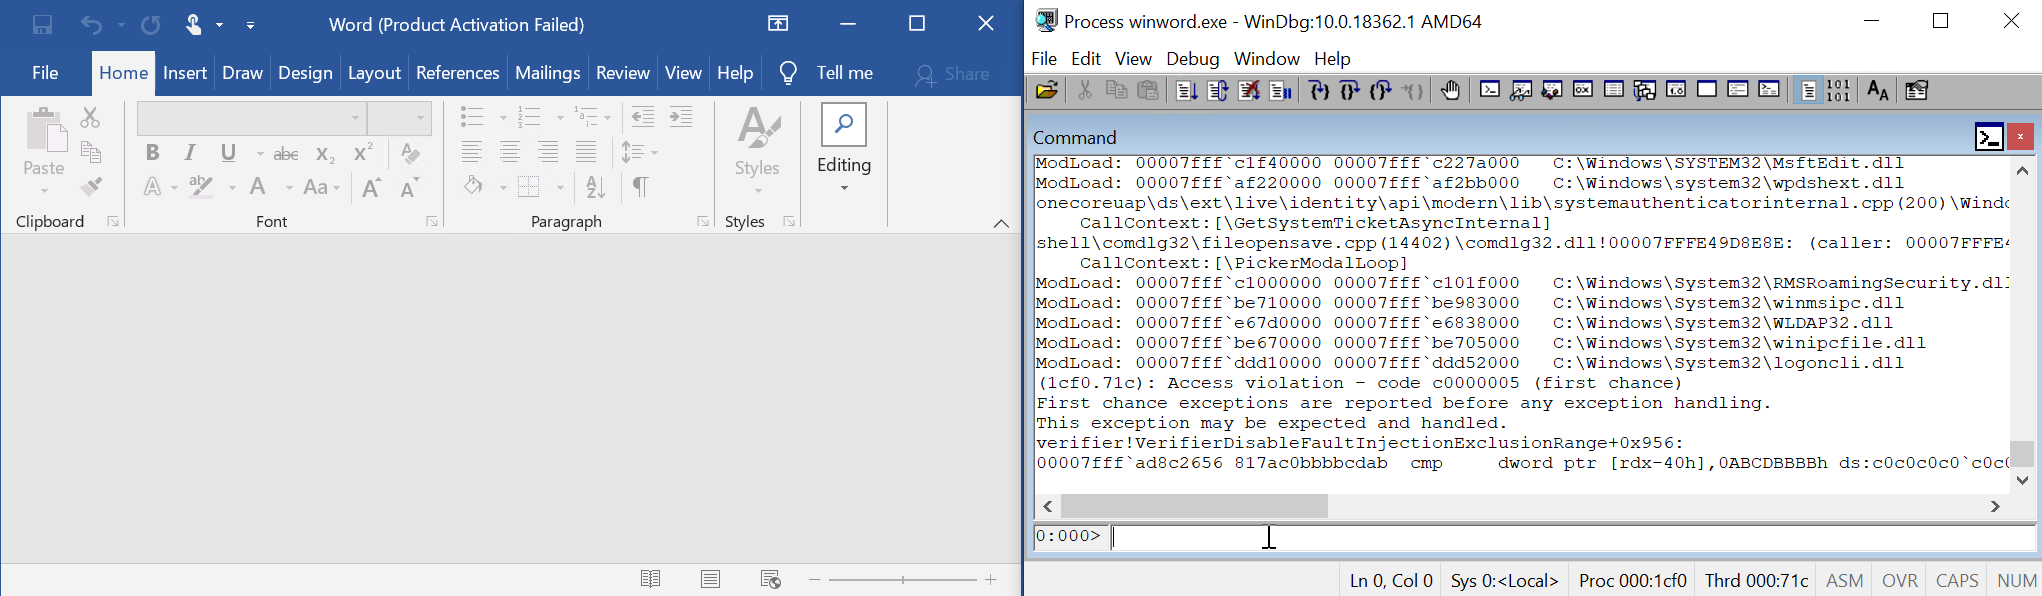 0vercl0k/cve-2022-21974
PoC para CVE-2022-21974 "Vulnerabilidade de Execução Remota de Código nos Serviços de Gerenciamento de Direitos de Segurança de Roaming"
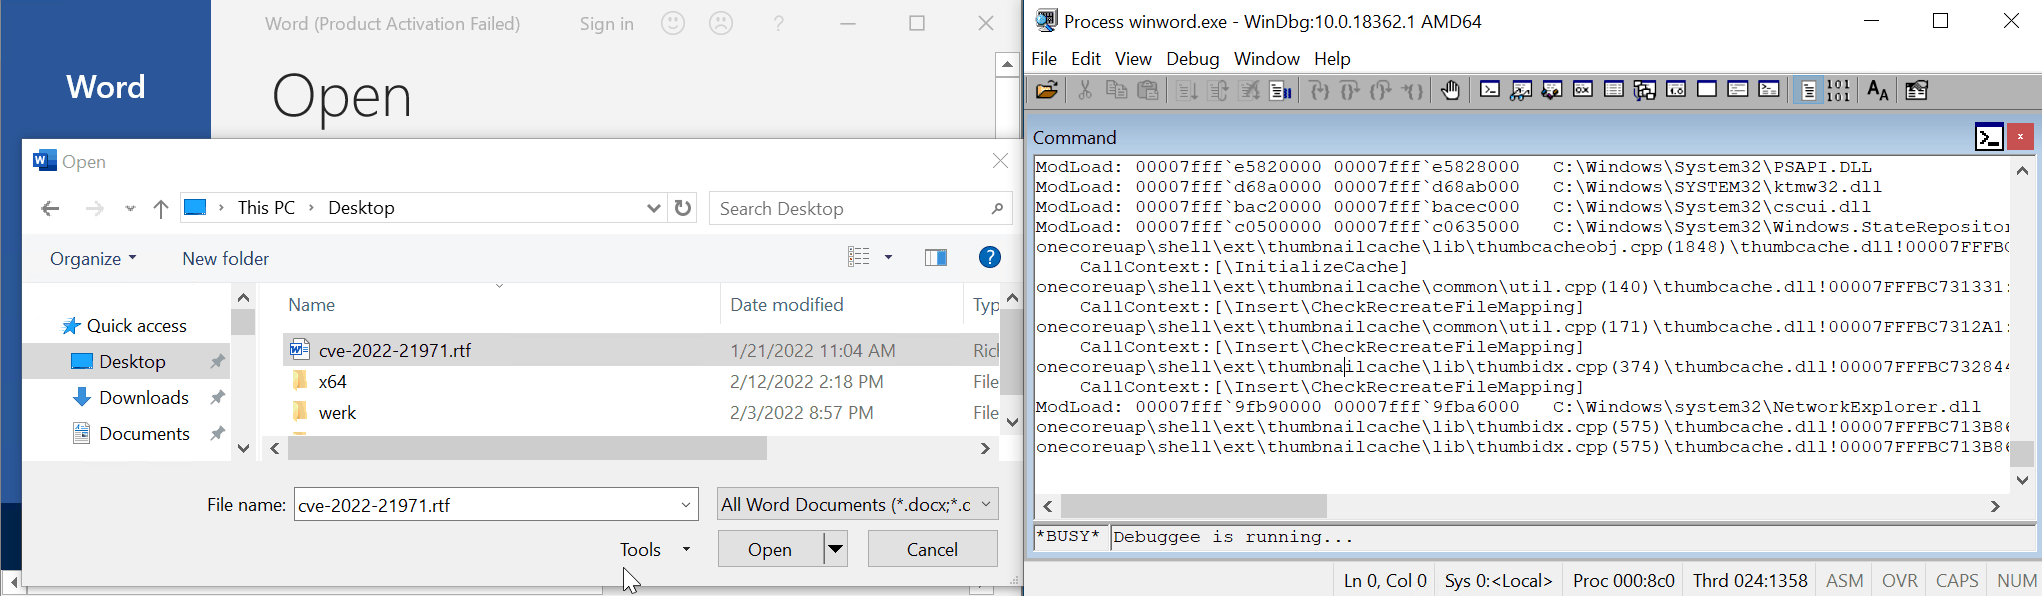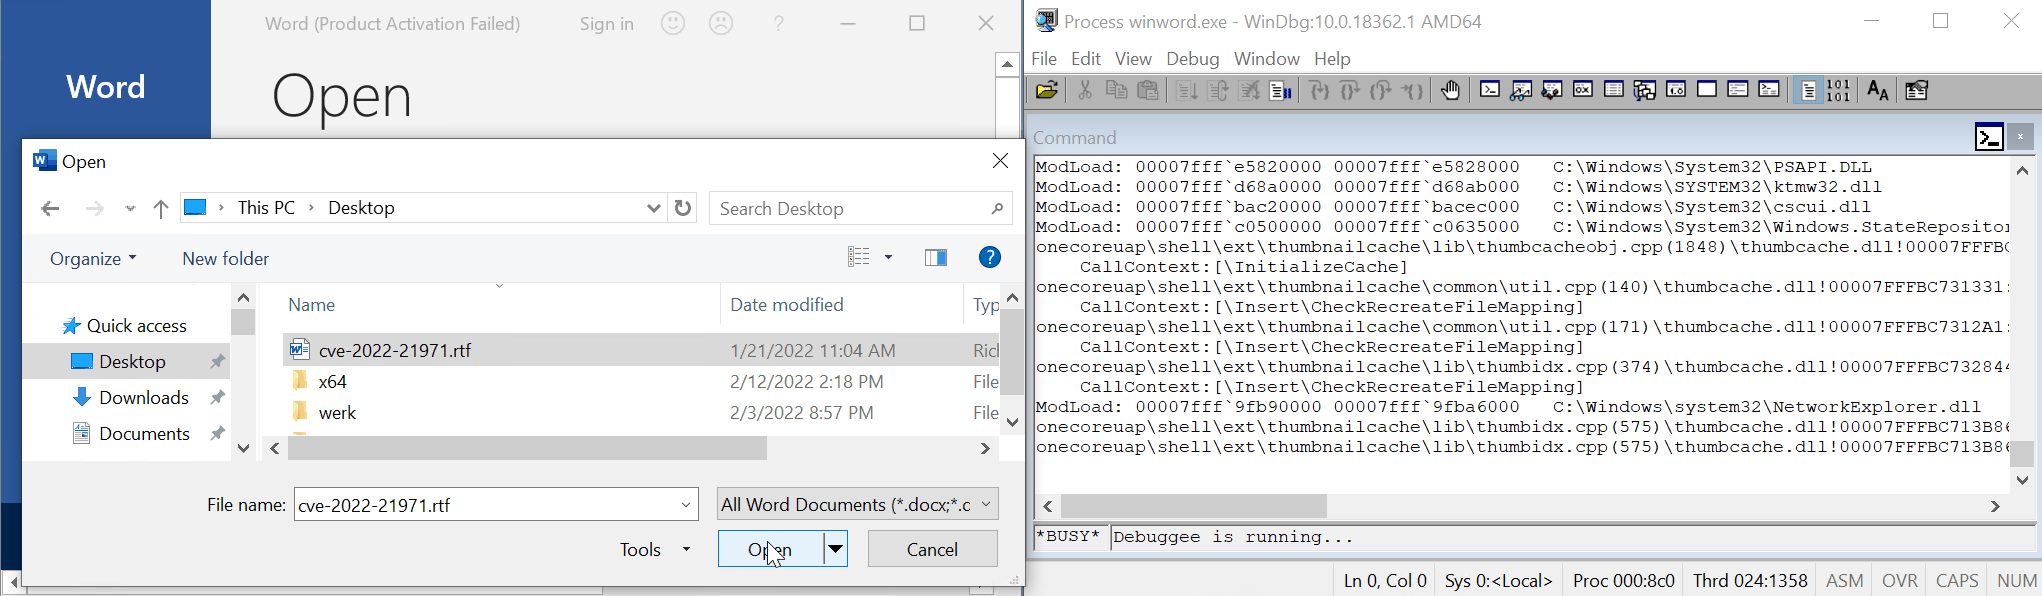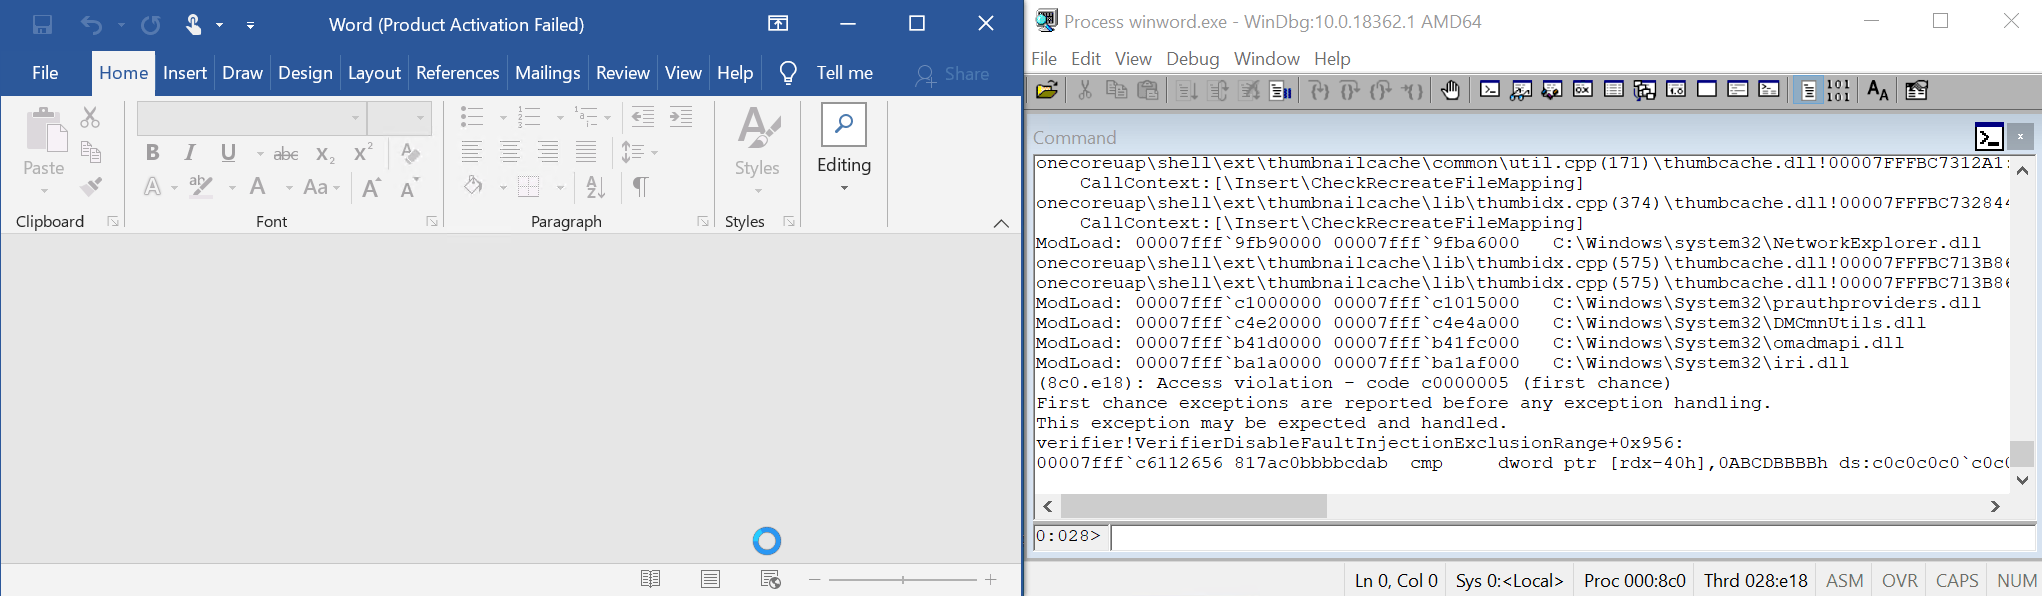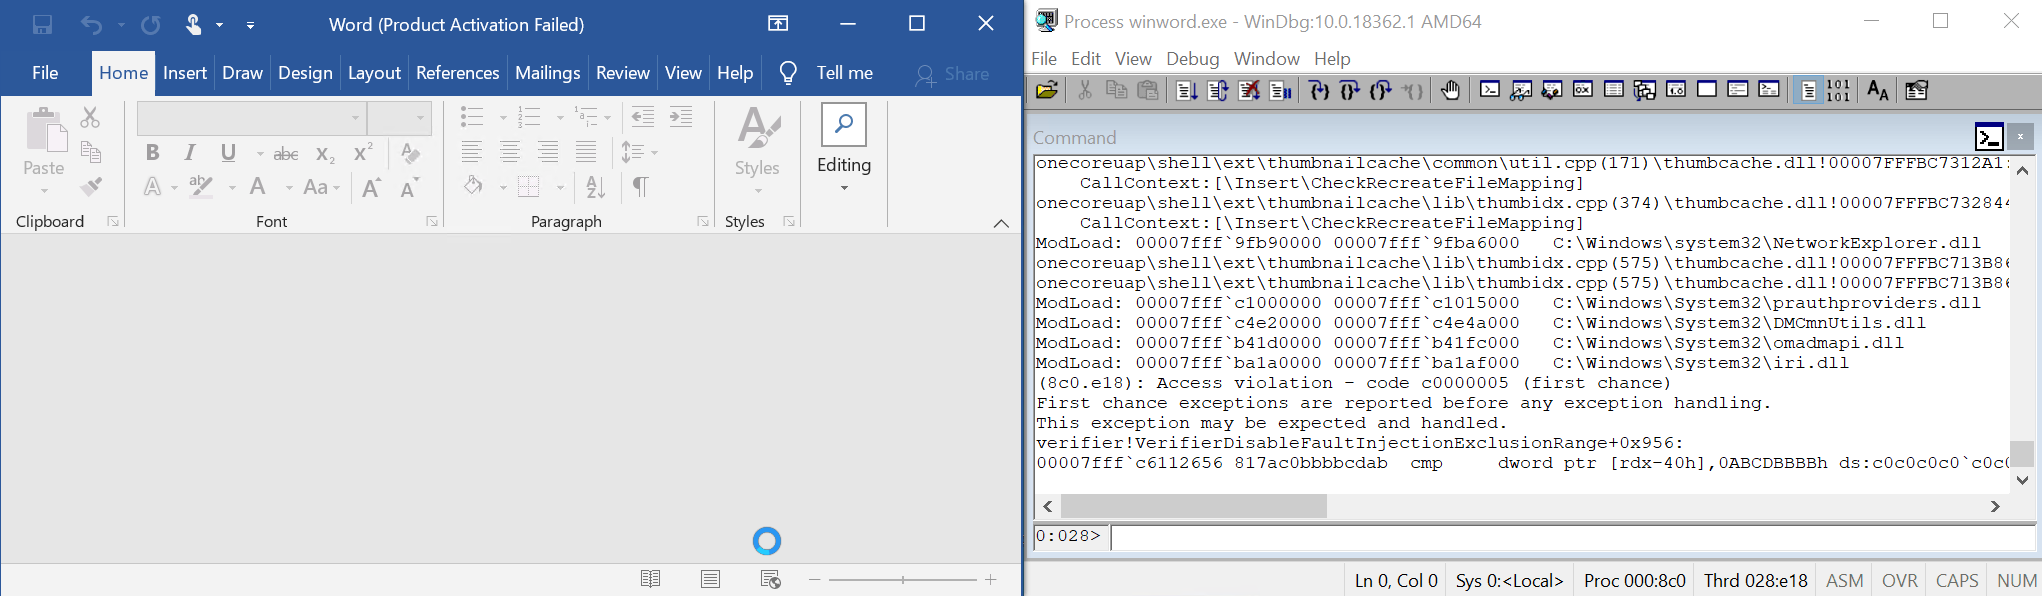 0vercl0k/cve-2022-21971
PoC para CVE-2022-21971 "Vulnerabilidade de Execução Remota de Código no Windows Runtime"








