
 #1
Ferramentas para dissecar, entender e fazer engenharia reversa do comportamento de software malicioso.
Recomendado pelo Kitploit
 m0n1x90/elfxtract
Ferramenta automatizada de análise de binários ELF para desafios CTF/PWN. Extrai mitigações de segurança, gadgets ROP, tabelas PLT/GOT e descompila…
 withsecurelabs/garbageman
GarbageMan é um conjunto de ferramentas para analisar binários .NET por meio da análise de heap.
 adibirzu/openclaw-security-monitor
Monitoramento proativo de segurança para implantações OpenClaw. Detecta ClawHavoc, AMOS stealer, CVE-2026-25253, envenenamento de memória e ataques à…
 jir4vv1t/cve-2025-43529
Exploit técnico para CVE-2025-43529, uma vulnerabilidade do compilador JIT DFG do WebKit que permite use-after-free via barreira de armazenamento…
 merces/awesome-hex-editors
Uma lista selecionada e enriquecida de incríveis editores hexadecimais para Windows, macOS e Linux.
 st0rn/siglens
Kit de ferramentas de análise de artefatos do Windows que mapeia detecções de AV para offsets de PE, seções, RVA/VA e strings, com YARA, AMSI, capa e…
 ejfkdev/dj
Extrai arquivos JavaScript carregados dinamicamente por meio da análise estática do HTML e JS do site, detectando chunks do webpack, carregamento…
 s4dp4nd4/frida-c2-mcp
Servidor MCP estilo C2 agêntico para instrumentação Frida em Android com root e iOS com jailbreak.
 ffri/shadebios
Código PoC do Shade BIOS (simplificado) apresentado no Black Hat USA 2025
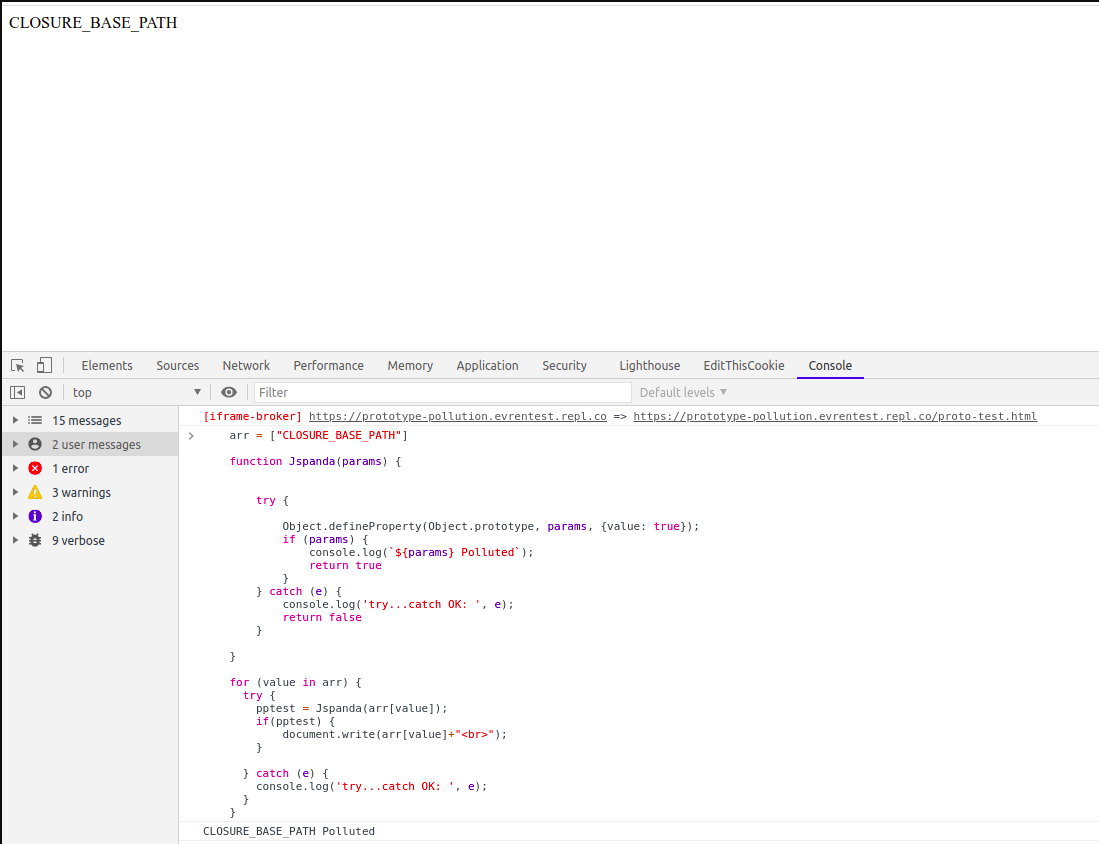 redsection/jspanda
scanner de vulnerabilidade de poluição de protótipo no lado do cliente
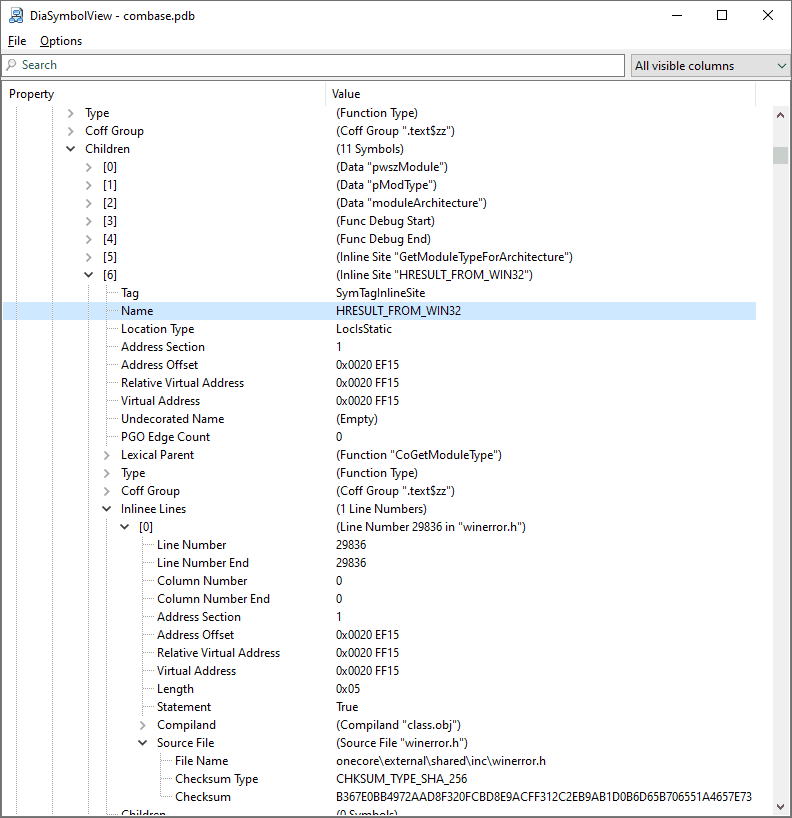 diversenok/diasymbolview
Ferramenta de inspeção de arquivos PDB
 duriantaco/ravage
Evidência primeiro teste de segurança web autônomo para alvos controlados e autorizados. Com laboratórios reproduzíveis, trilhas de auditoria,…
 1rhino2/fnprint
Corresponder funções em binários pelo que elas fazem, não pela aparência de seus bytes. Impressão digital comportamental de funções via microexecução.
 crowdstrike/xwf-yara-scanner
Scanner YARA nativo X-Tension para X-Ways Forensics, permitindo a varredura de arquivos em snapshot com suporte a RVS multi-thread, saída em tabela…
 daniomass/slivermirage
Crystal Palace PICO loader para Sliver C2 bypass de AMSI em duas camadas, silenciamento de ETW, payloads criptografados com AES-256-CBC, 6 variantes…
 sharif-bot-cmd/quantum-silicon-core-loader
Executa na fronteira do silício
 amavis/amavis
amavis é um framework de filtragem de conteúdo de e-mail de alto desempenho escrito em Perl.
 weedhashpeddler/rc4decryption
Abusa da LOLBin tlscsp.dll assinada pela Microsoft para executar criptografia/descriptografia RC4 via LsCsp_EncryptHwid, aplicando patch na chave…








