
 #1
Ferramentas para dissecar, entender e fazer engenharia reversa do comportamento de software malicioso.
Recomendado pelo Kitploit
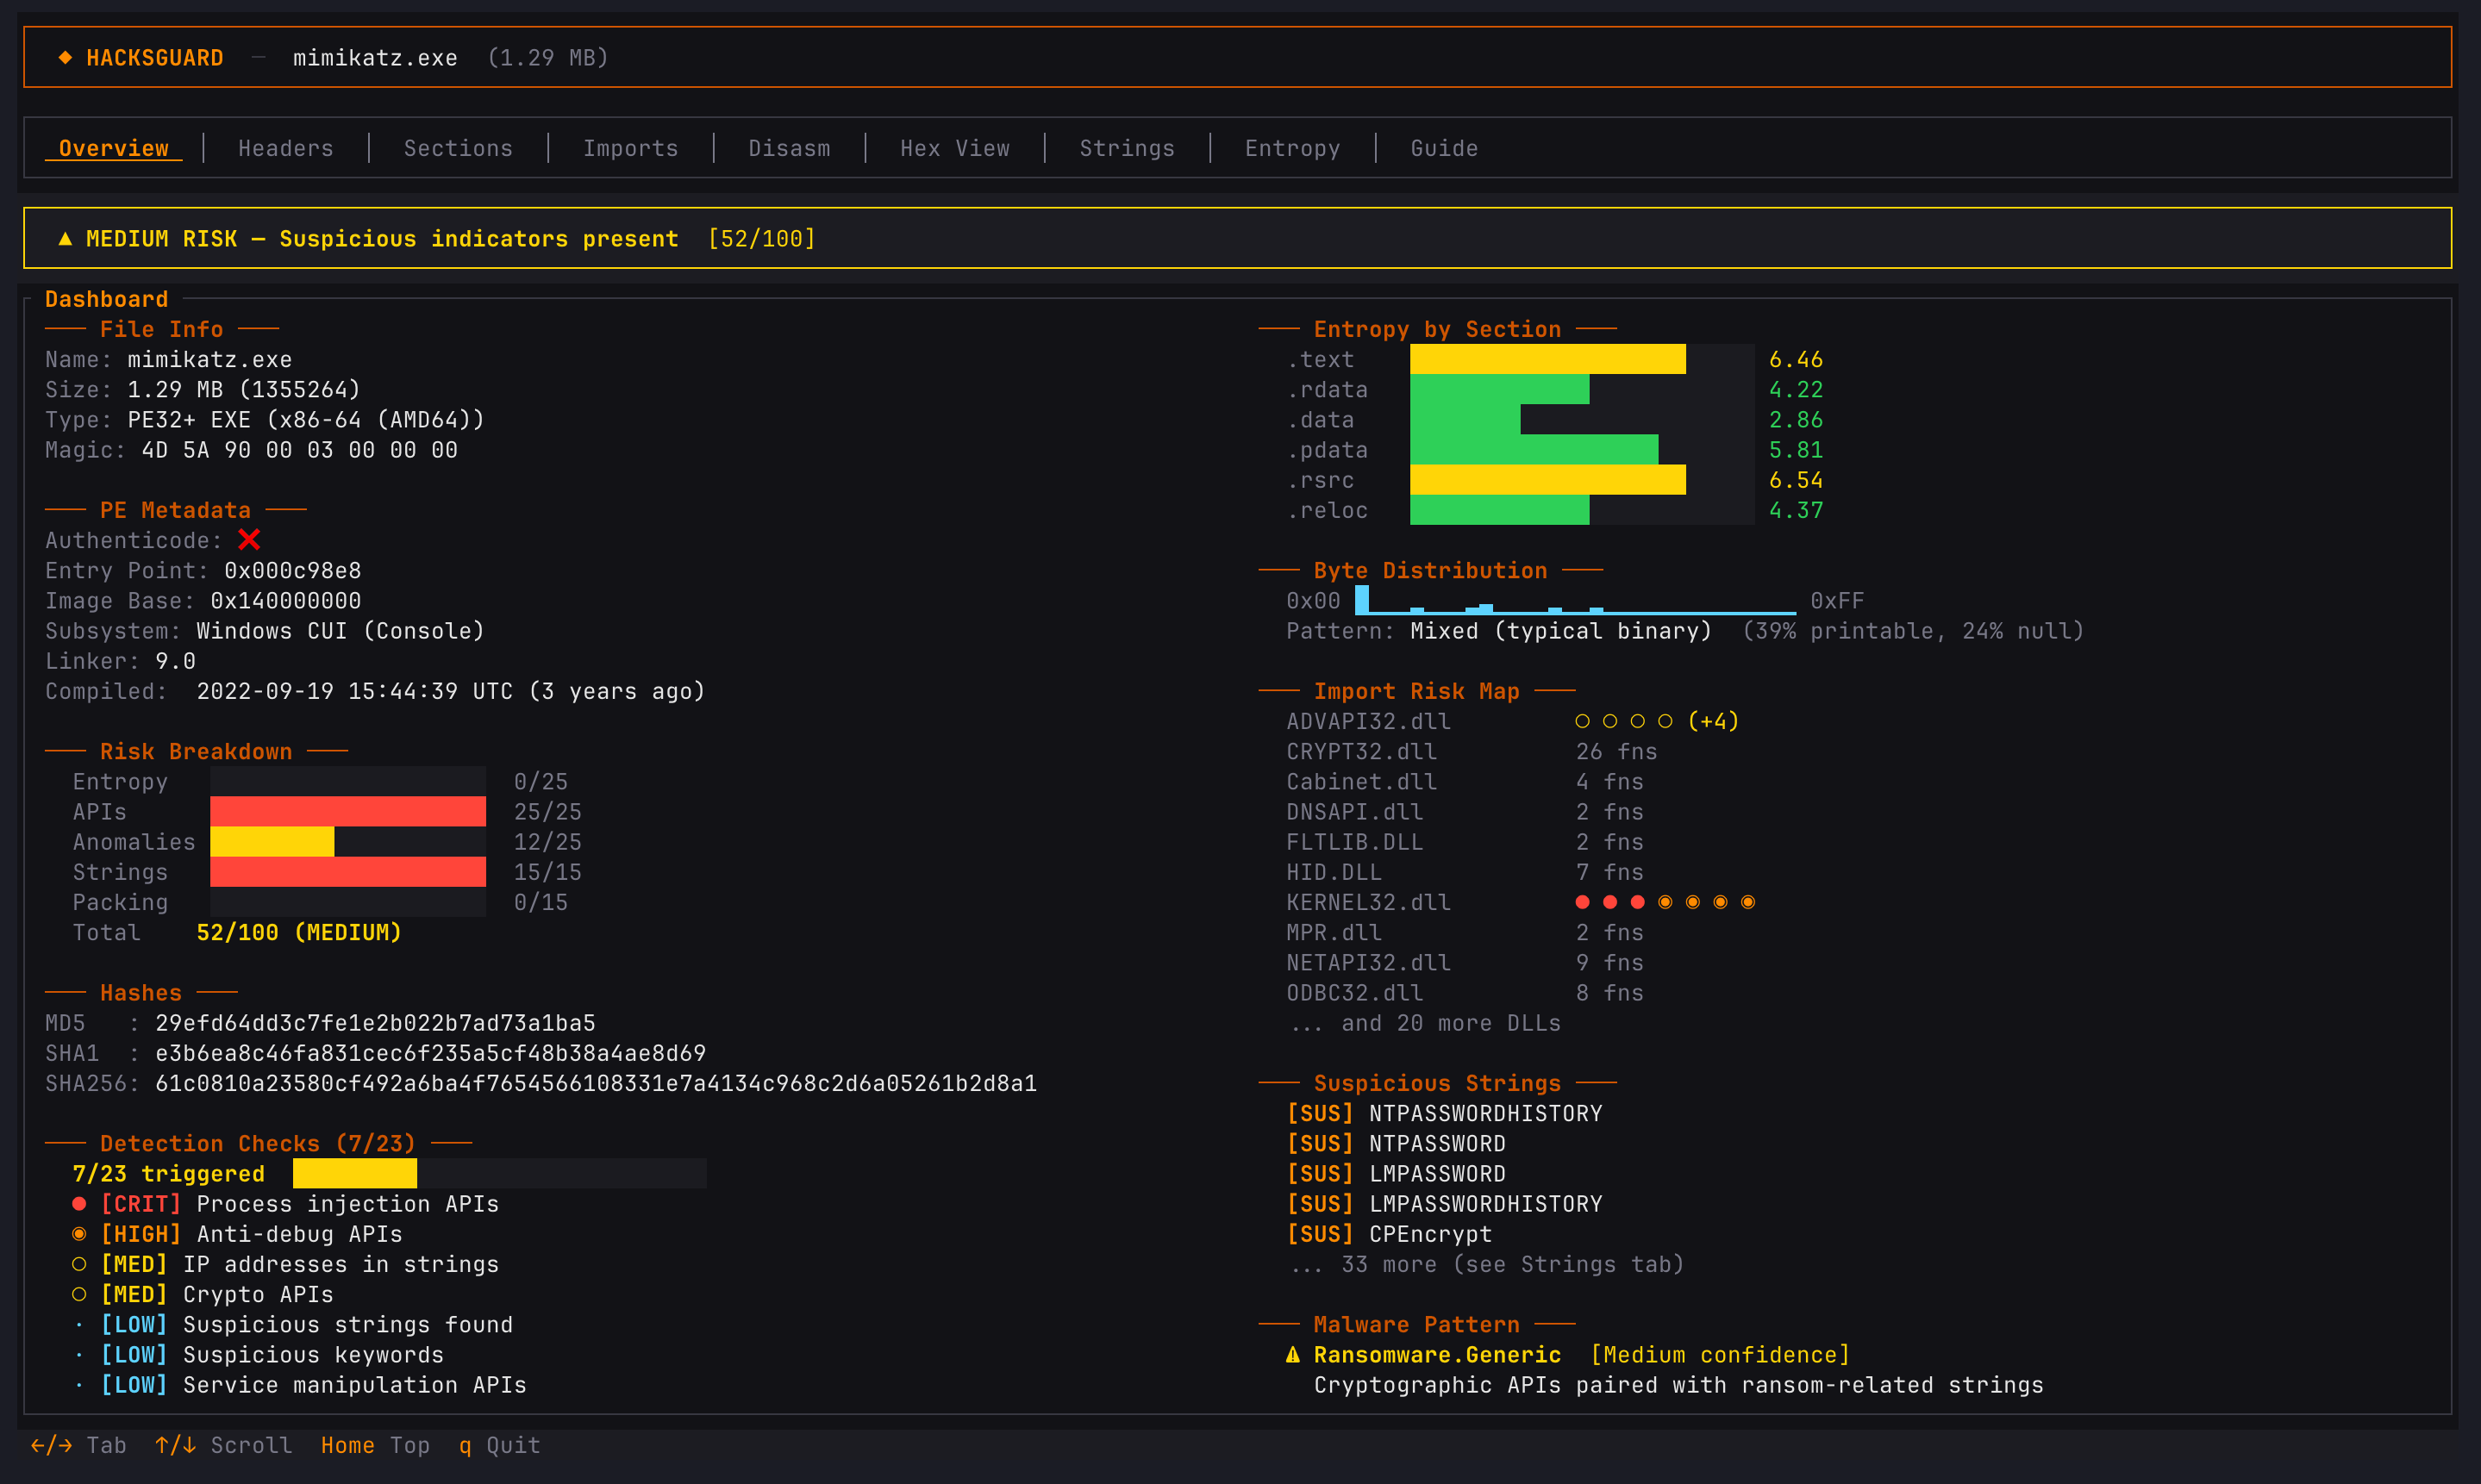
 rhacknarok/hacksguard
Uma ferramenta de análise de malware TUI extremamente rápida e multi-thread, construída em Rust. Oferece análise profunda de PE, varredura YARA e…
 a-yatta/amdh
Endurecimento de Dispositivos Móveis Android
 paddycahil/windows-api-function-cheatsheets
Uma referência de chamadas de funções da API do Windows, incluindo funções para operações de arquivo, gerenciamento de processos, gerenciamento de…
 dnakov/r2d2
🤖🏴☠️ plugin radare2 para GPT-4 🦜. Resolva crackmes automaticamente 🪄
 robindavid/idasec
Plugin IDA para engenharia reversa e interações dinâmicas com a plataforma Binsec
 malwaretech/tinyxpb
Windows XP 32-Bit Bootkit
 hackinglz/extracteddefender
Coleção de dados extraídos do Microsoft Defender para fins de pesquisa em segurança
 reverseclabs/gwtmap
Mapeia a superfície de ataque de aplicações GWT extraindo endpoints RPC ofuscados e gerando payloads de requisição serializados para testes de…
 alphadelta/secure-desktop
Aplicativo anti-keylogger/anti-rat para Windows
 gamozolabs/elfloader
Um achatador de arquivos ELF agnóstico de arquitetura para shellcode
 fuzztruction/fuzztruction
Fuzzer baseado em injeção de falhas que muta programas geradores para produzir entradas quase válidas para alvos, permitindo fuzzing de formatos…
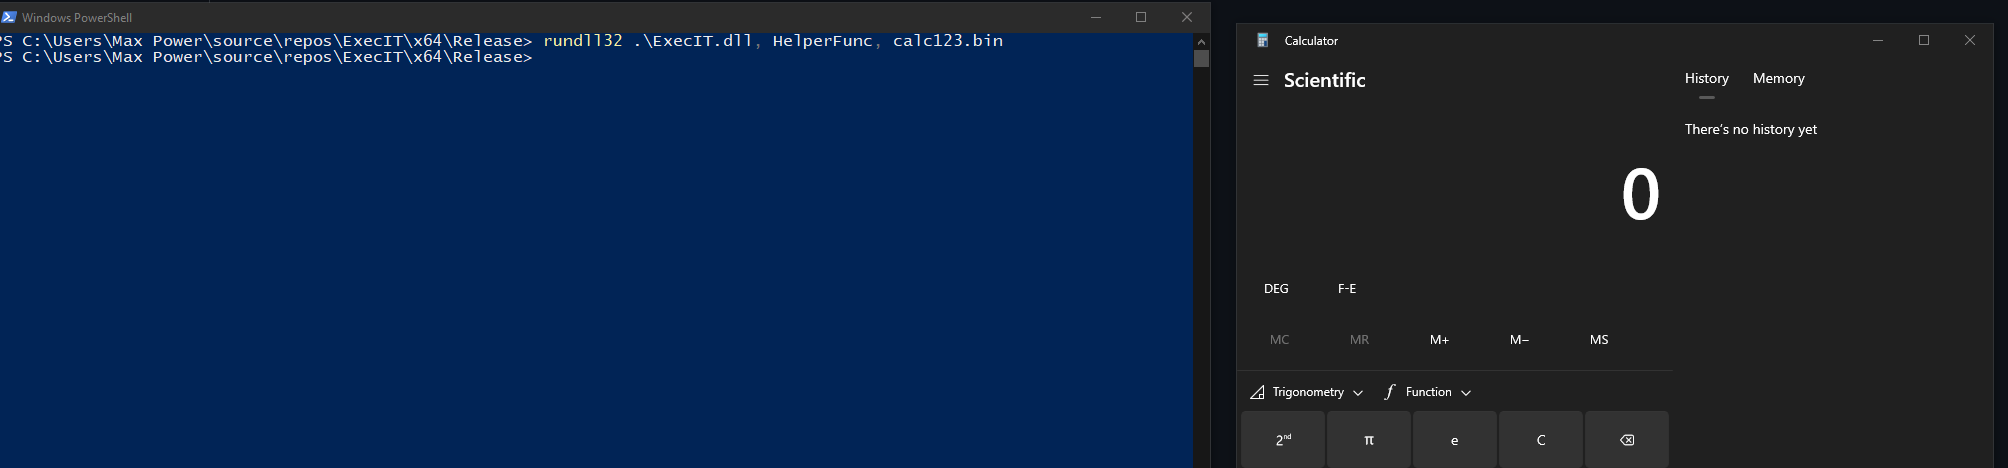 florylsk/execit
Execute arquivos de shellcode com rundll32
 nodiuus/nocturne
Um virtualizador de código bin2bin para PEs x86-64
 arguslab/argus-saf
Framework de análise estática baseado em Scala para bytecode Android e Java com análise de fluxo, descompilação e análise de código nativo via…
 lauriewired/artful
A biblioteca ARTful para modificar dinamicamente o Android Runtime
 pr0xylife/qakbot
Repositório de inteligência de ameaças e análise de malware focado em um trojan bancário e botnet, com IOCs, indicadores de C2 e pesquisa…
 boratanrikulu/gobee
Escreva seus programas BPF em Go, não em C. gobee transpila um subconjunto de Go para BPF C e gera bindings tipados para cilium/ebpf.
 d4em0n/exrop
Gerador automatizado de cadeias ROP para binários x86-64 usando execução simbólica. Suporta escritas em registradores/memória, chamadas de função,…








