#1
Ferramentas de análise de logs, SIEM, registro centralizado, linha do tempo forense e correlação de eventos de segurança.
Recomendado pelo Kitploit
 danielwep/cve-netscalerfilesystemcheck
Este script verifica se o Citrix Netscaler foi comprometido por ataques CVE-2019-19781 e coleta todas as informações do sistema de arquivos
 withsecurelabs/lazarus-sigma-rules
Regras Sigma para detetar TTPs do Grupo Lazarus, abrangendo execução de documentos maliciosos, abuso do PowerShell, tarefas agendadas e acesso a…
 k4yt3x/defense-matrix
Implantação expressa de essenciais de segurança para servidores Linux
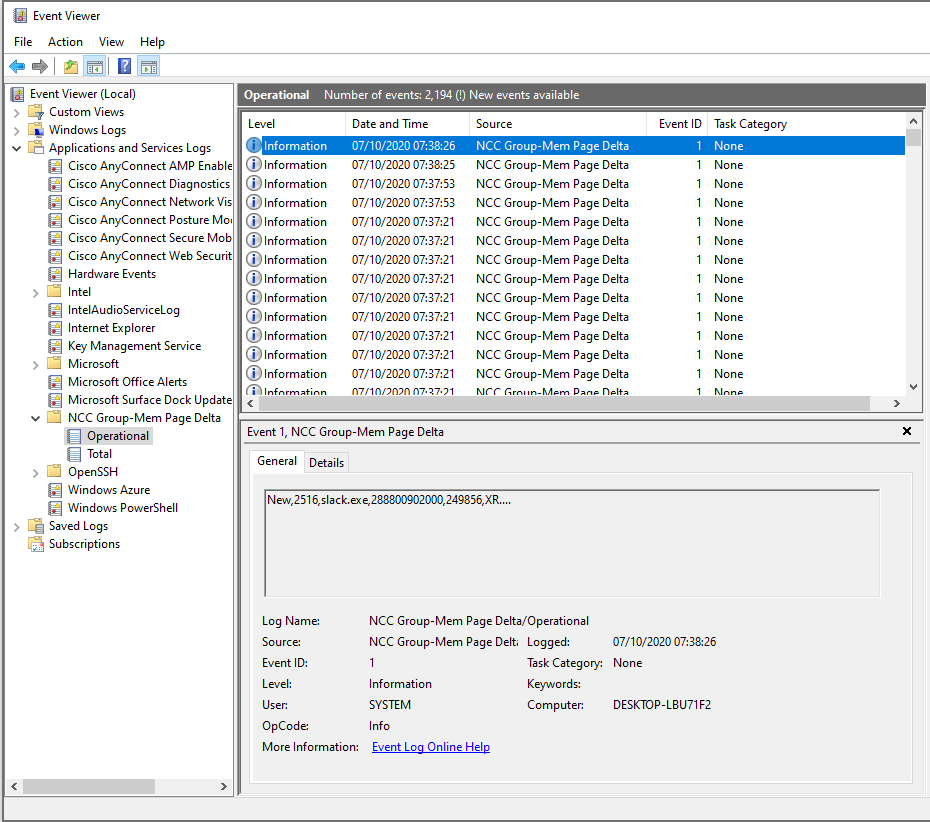 nccgroup/windowsmempagedelta
Um serviço do Microsoft Windows para fornecer telemetria sobre alterações de páginas de memória de executáveis do Windows para facilitar a detecção…
 mellow-hype/c2finder
Procure por IPs de C&C que não foram sinkholed nos seus logs do Bro (a partir da lista mestre de C&C da Bambanek Consulting)
 trustedsec/artillery
Ferramenta open-source de blue team que protege sistemas Linux e Windows usando múltiplos métodos de defesa e detecção em host e rede.
 mckinnonit/zabbix-template-cve-2020-1472
Modelo do Zabbix para monitorar eventos do Visualizador de Eventos do Windows relacionados à Vulnerabilidade de Elevação de Privilégio do Netlogon -…
 f5devcentral/cve-2020-5902-ioc-bigip-checker
Script local F5 BIG-IP que verifica Indicadores de Compromisso (IoCs) relacionados ao CVE-2020-5902, analisando logs, arquivos e integridade do…
 corelight/top-dns
Medição de DNS para Bro
 cisagov/check-your-pulse
Esta ferramenta pode ajudar a determinar se existem indicadores de compromisso (IOCs) nos arquivos de log de um Pulse Secure VPN Appliance para o…
 jipegit/osxauditor
O OS X Auditor é uma ferramenta forense computacional gratuita para Mac OS X.
 pe3zx/crowdstrike-falcon-queries
Uma coleção da Linguagem de Processamento de Pesquisa (SPL) do Splunk para Caça a Ameaças com CrowdStrike Falcon
 citrix/ioc-scanner-cve-2019-19781
Scanner de Indicadores de Comprometimento para CVE-2019-19781
 mandiant/ioc-scanner-cve-2019-19781
Scanner de Indicador de Comprometimento para CVE-2019-19781
 withsecurelabs/remotepspy
Ferramenta de monitoramento em tempo real para sessões remotas do PowerShell usando ETW para capturar e decodificar o protocolo WinRM/PSRP,…
 l4r1k/citrixnetscaleranalysis
🔬 Jupyter notebook to help automate some of the forensic analysis related to Citrix Netscalers compromised via CVE-2019-19781
 onsec-fr/cve-2019-19781-forensic
Script forense automatizado para caça de cve-2019-19781