#1
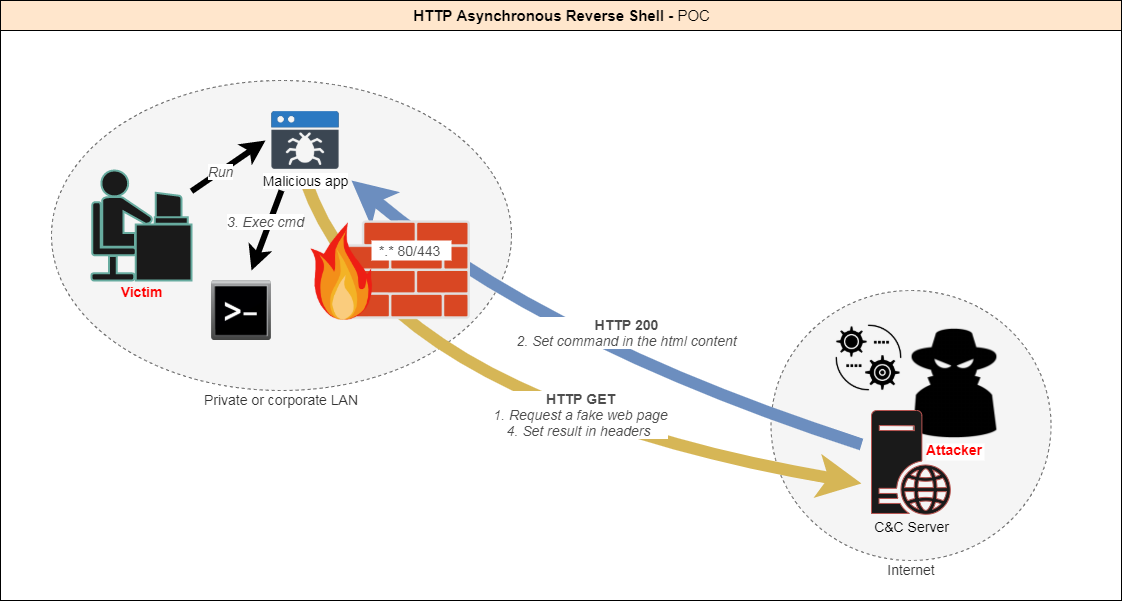
 onsec-fr/http-asynchronous-reverse-shell
[POC] Reverse shell assíncrono usando o protocolo HTTP.
 zimedev/certipy-merged
Ferramenta para enumeração e abuso do Active Directory Certificate Services
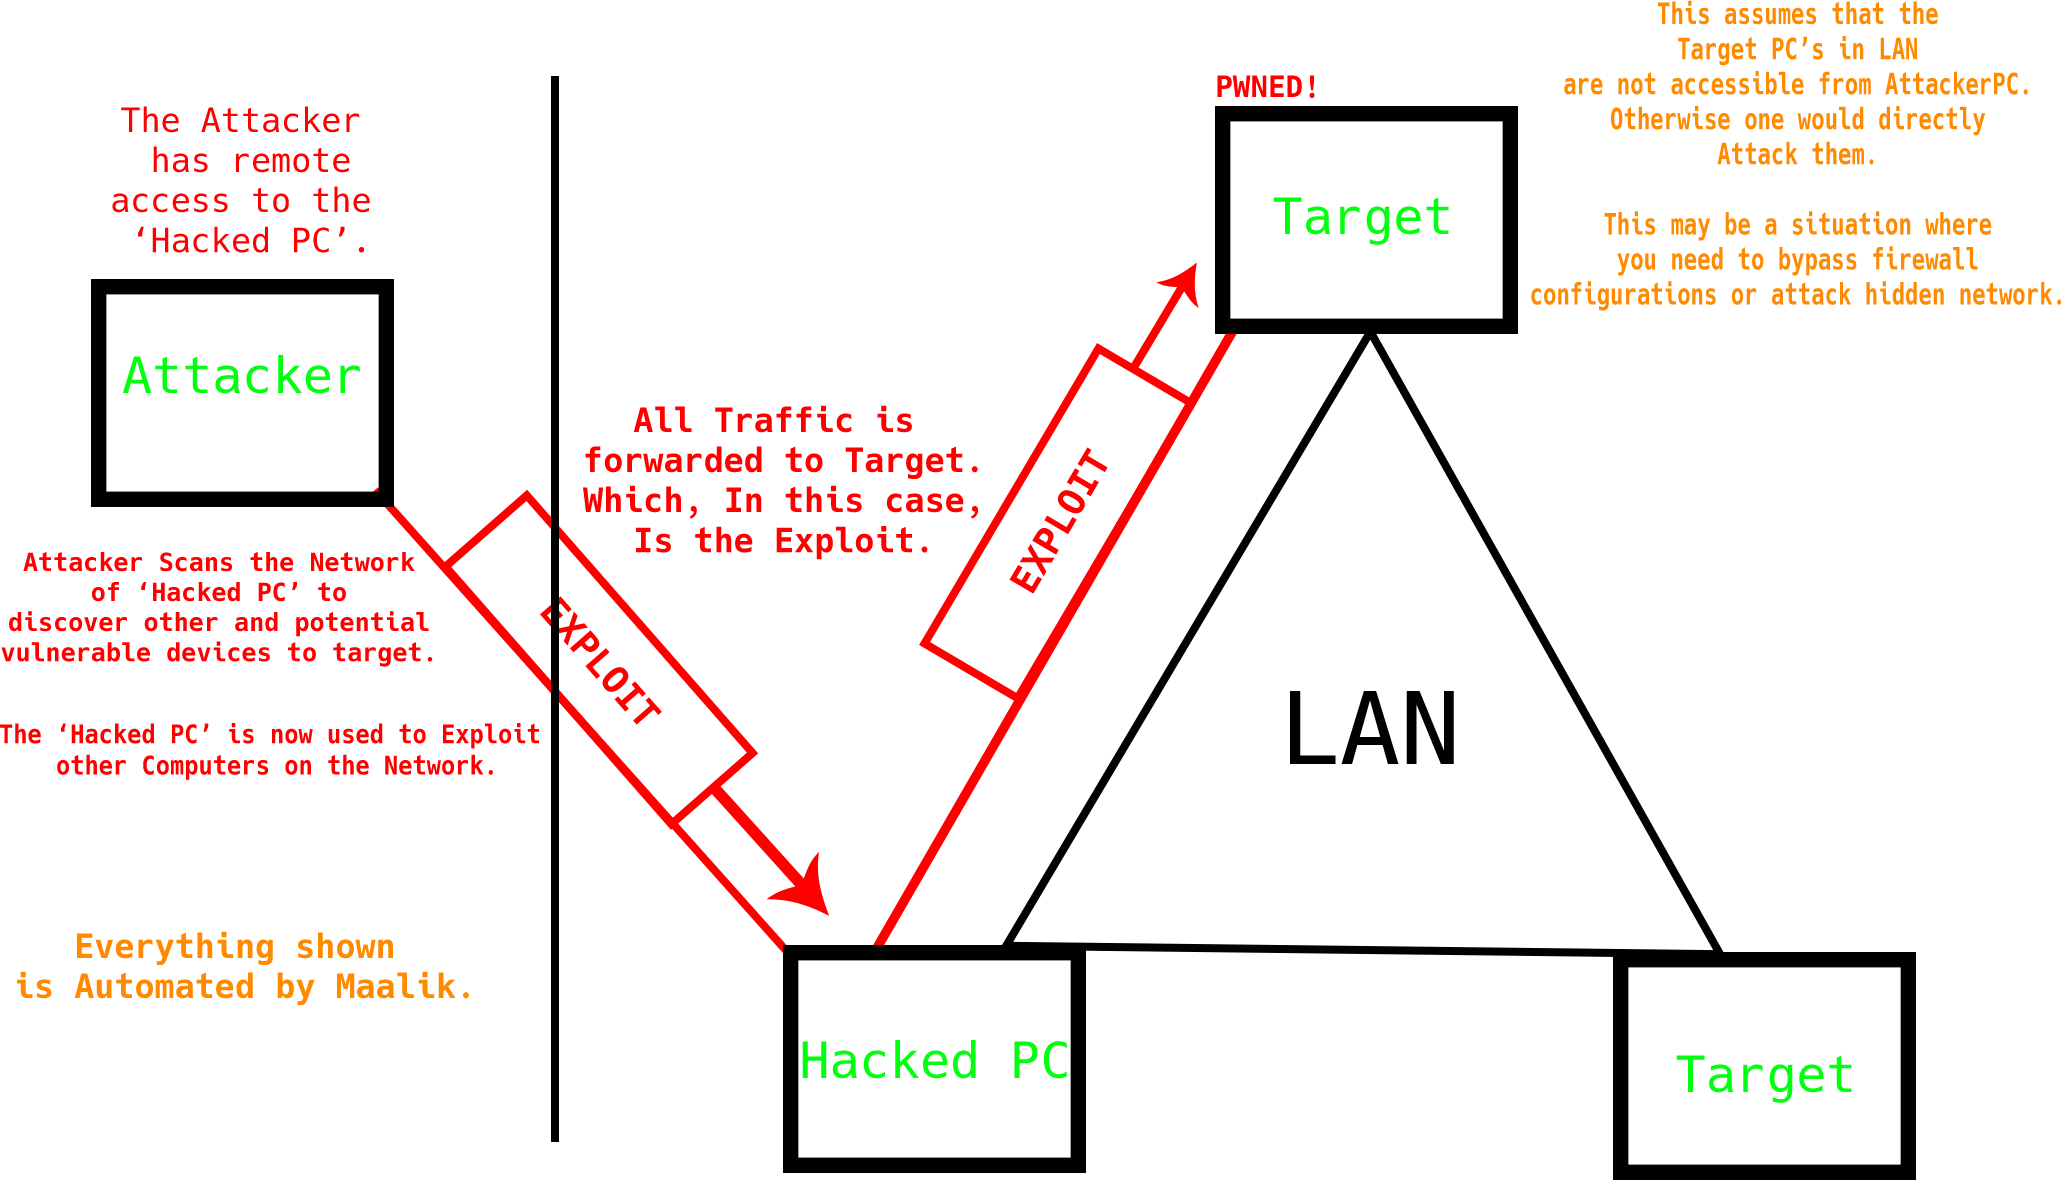 quantumcore/maalik
Framework de Pós-Exploração Rico em Recursos com Capacidades de Pivoting de Rede.
 m507/m-botnet
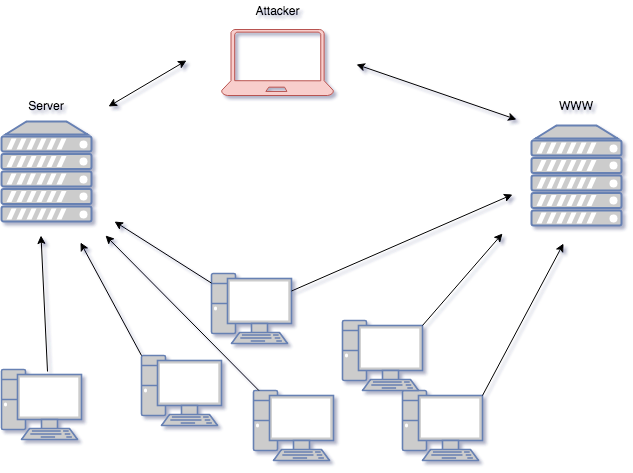
Um projeto C2 que controla um worm auto-propagável MS17-010.
 4n4nk3/tinkerershell
Um simples reverse shell em python escrito apenas por diversão.
 conviso-archives/firefox_tunnel
Túnel C2 baseado em navegador que exfiltra payloads através do cookie.sqlite do Firefox e auto-submissão de HTML/JS, permitindo bypass furtivo de…
 mitre/caldera-agent
Agente de serviço Windows para a plataforma de emulação de adversários CALDERA. Instalado em computadores alvo para se comunicar com o servidor…
 0xbbuddha/hermes
Um agente Python direcionado ao Linux para o Mythic C2.
 nicchongwb/rootsmart-v2.0
Desenvolvimento de Ransomware Android - Criptografia AES256 + CVE-2019-2215 (reverse root shell) + Exfiltração de Dados