
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit
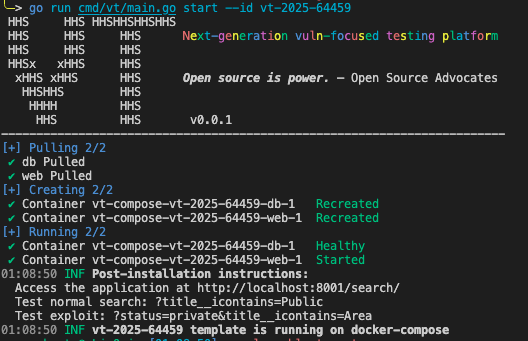
 omarkurt/django-connector-cve-2025-64459-testbed
Um ambiente de teste autossuficiente para Django CVE-2025-64459. Demonstra injeção de parâmetros QuerySet.filter() via expansão de dicionário usando…
 sho-luv/mongobleed
Scanner e ferramenta de exploit para CVE-2025-14847 (MongoBleed). Vazamento de memória heap não autenticado do MongoDB via descompressão zlib.…
 imad457/nextjs-rce-root-takeover
Relatório de Pentest: Next.js 16.0.6 RCE (CVE-2025-66478)
 dr4xp/react2shell
Uma vulnerabilidade crítica em React Server Components afetando React 19 (CVE-2025-55182) e frameworks que o utilizam como Next.js (CVE-2025-66478).
 liquid-sec/variatype.htb-cve-2025-66034
Script de exploit em Python para a CVE-2025-66034 na máquina Variatype do HackTheBox, entregando execução de comandos e payloads de reverse shell…
 nth347/cve-2019-9081_poc
PoC para CVE-2019-9081
 wechicken456/cve-2021-4034-ctf-writeup
Writeup de desafio CTF pwn explorando CVE-2021-4034 (pkexec) através de manipulação de heap, com engenharia reversa baseada em Ghidra e um binário…
 elttam/ko7demo
Um koseven hello world contido em docker para brincar com SQL injection CVE-2019-8979 afetando versões < 3.3.10
 bitburner/ivre-wizard
Um front-end de assistente interativo para o IVRE para tornar mais fácil a criação de varreduras para o banco de dados.
 systemslibrarian/crypto-lab-merkle-proofs
Browser-based Merkle tree demo — build a tree, generate inclusion proofs, recompute the root hash by hash, and replay the RFC 6962 second-preimage…
 acceis/exploit-cve-2023-38490
Kirby < 3.9.6 exploit de XML External Entity
 aurorasec-pivot/cve-2025-55752
Ambiente de reprodução baseado em Docker para reproduzir a vulnerabilidade de travessia de caminho no Apache Tomcat 10.1.44 CVE-2025-55752. Este…
 imbios/lab-cve-2020-0610
Laboratório reproduzível para CVE-2020-0610 (BlueGate) - vulnerabilidade de execução remota de código no Windows RD Gateway via UDP/DTLS. Inclui…
 horkimhab/cve-2025-48595
CVE-2025-48595 - Rascunho
 ptantiku/cve-2015-2208
Docker simulando a vulnerabilidade cve-2015-2208
 delfaster/cve-2025-32421---race-condition-vulnerability---next.js
Laboratório PoC para CVE-2025-32421 – Simulação de Envenenamento de Cache com Condição de Corrida no Next.js
 kamal-418/vulnerable-lab-nextjs-cve-2025-29927
Aplicação Next.js deliberadamente vulnerável projetada para praticar exploração de CVE-2025-29927, com um vídeo tutorial para aprendizado guiado.
 rockydesigne/ssp-assignment-3-rceyoulater
Um PoC para CVE-2023-46604 escrito como parte da disciplina SPS do mestrado em Segurança Cibernética Avançada na UPB.








