
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 appsecco/vulnerable-mcp-servers-lab
Uma coleção de servidores deliberadamente vulneráveis para aprender Pentesting de servidores MCP.
 secfigo/awesome-fuzzing
Uma lista selecionada de recursos de fuzzing (livros, cursos — gratuitos e pagos, vídeos, ferramentas, tutoriais e aplicações vulneráveis para…
 dowonkwon/drupal-cve-2018-7600-poc
Exploit de prova de conceito para CVE-2018-7600 (Drupalgeddon 2) com configuração de ambiente de laboratório passo a passo e passo a passo de…
 ksgassama-lab/msteams---vulnerability---remediation
Remediação automatizada do CVE-2025-53783 (Teams RCE) usando PowerShell
 lnwza0x0a/ctf_django_cve-2022-34265
Desafio CTF baseado em Docker demonstrando injeção de SQL nas funções de banco de dados Trunc() e Extract() do Django (CVE-2022-34265) com exemplos…
 lto7777777/cve-1999-0678
CVE-1999-0678- /doc diretório navegável
 marcourbano/cve-2021-44228
PoC para CVE-2021-44228.
 matiasarenhard/rails-cve-2017-17917
Demonstração educacional de injeção SQL CVE-2017-17917 no Rails, com replicação passo a passo e mitigação de codificação segura usando consultas…
 mbcrump/cve-2021-3156
Notas sobre CVE-2021-3156: Estouro de buffer baseado em heap no Sudo
 metehangelgi/cve-2020-1472-lab
Introdução de laboratório ao ZeroLogon
 mightysai1997/cve-2021-41773s
Laboratório vulnerável baseado em Docker para CVE-2021-41773 path traversal do Apache, fornecendo configurações de PoC para leitura de arquivos e…
 mklinkj/log4j2-test
Teste de vulnerabilidade Log4j2 LDAP (CVE-2021-44228)

 nekr0ff/needrestart-sudo-escalate-cve-2024-4890
PoC exploit para CVE-2024-4890: escalada de privilégios no Sudo via neecdrestart (>=3.8). Apenas para uso ético em laboratório. Scripts em Python e C.
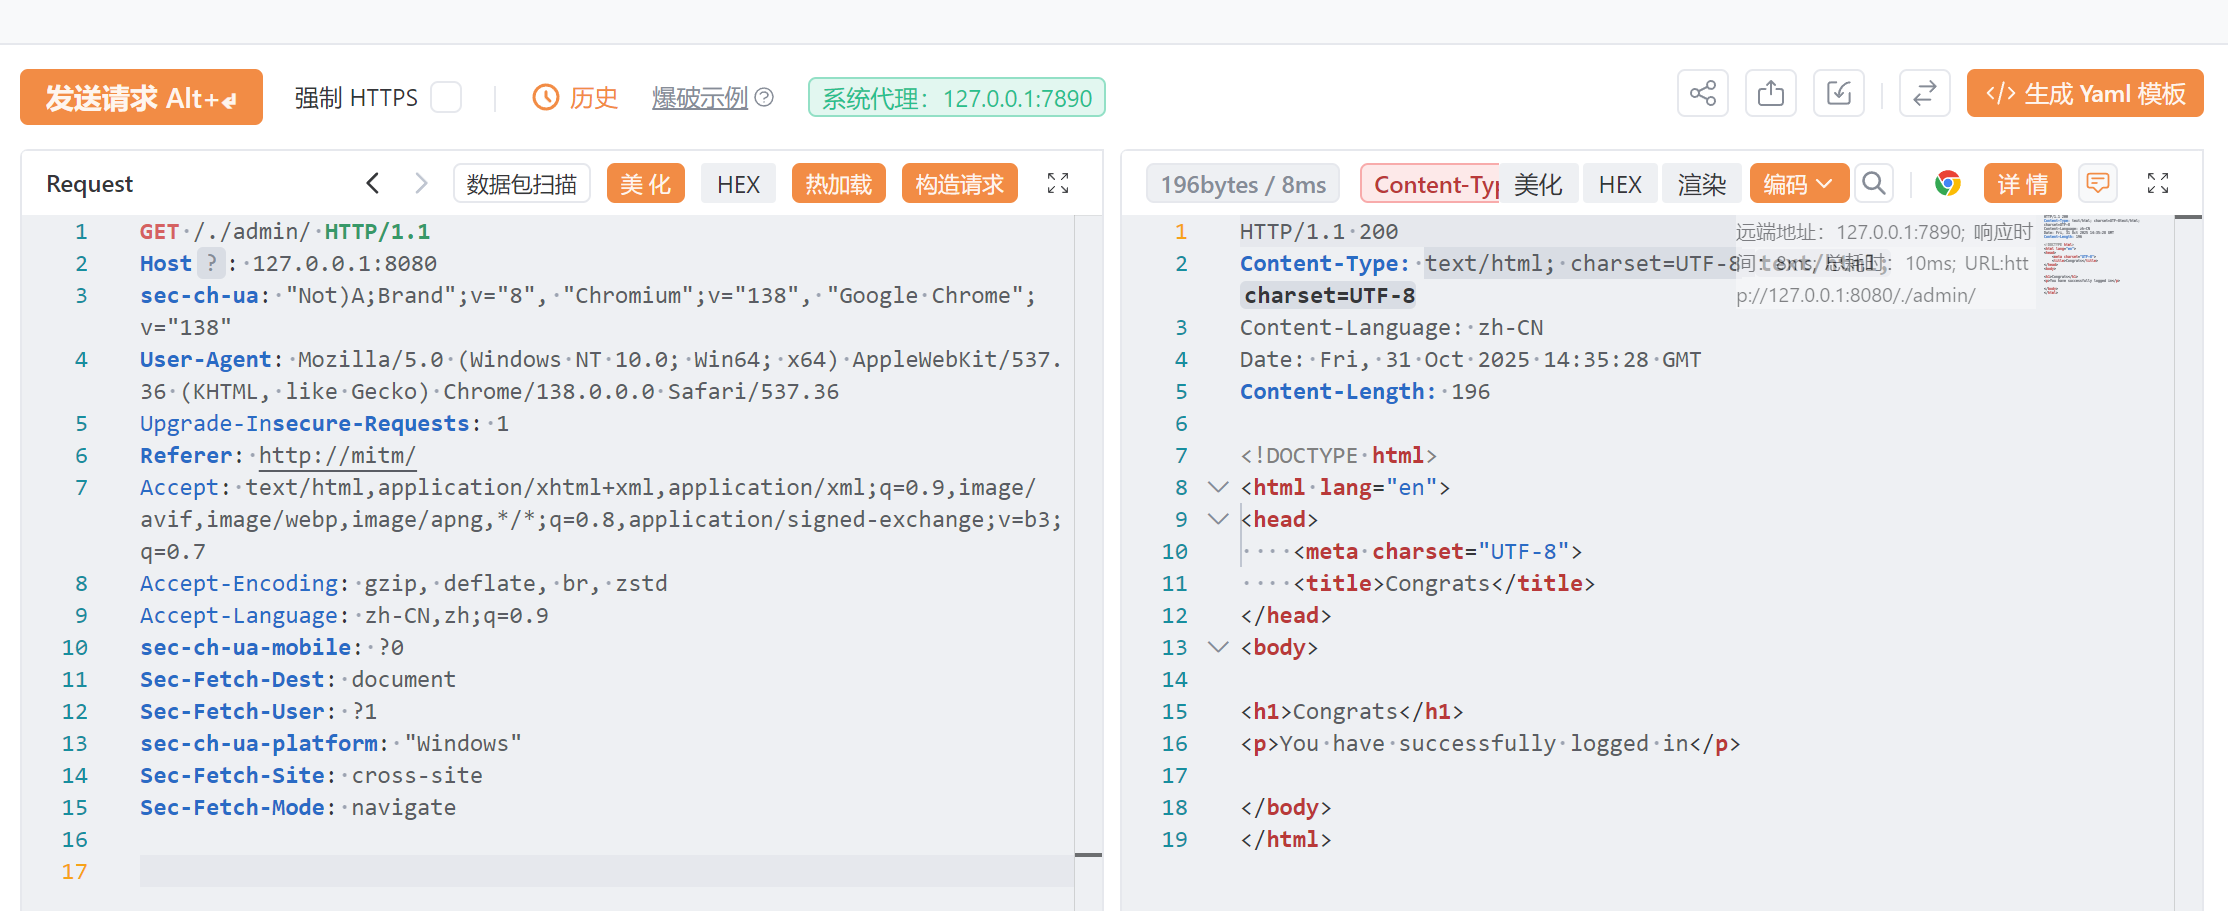 sh1inroot-alt/shiro-cve-2010-3863
shiro path traversal
 nickylimjj/cve-2019-12735
Imagem Docker que me permite estudar a exploração do exploit do VIM
 nikolas-charalambidis/cve-2021-44228
Uma simples simulação do infame problema CVE-2021-44228.
 noflowpls/cve-2021-41773
CVE-2021-41773








