
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 rideckszz/poc-cve-2019-9053
PoC didático em Python 3 para a CVE-2019-9053, uma SQL Injection time-based blind no CMS Made Simple <= 2.2.9. Esta versão foi adaptada para uso em…
 sepkascurty-cpu/php-exploit_cve-2022-31630
Prova de conceito de exploit para CVE-2022-31630, uma vulnerabilidade de leitura fora dos limites na extensão GD do PHP. Demonstra falha e divulgação…
 facundomfernandez/pentesting-obioba
Pentesting caixa preta: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228). Escalada para root. Relatório executivo e técnico
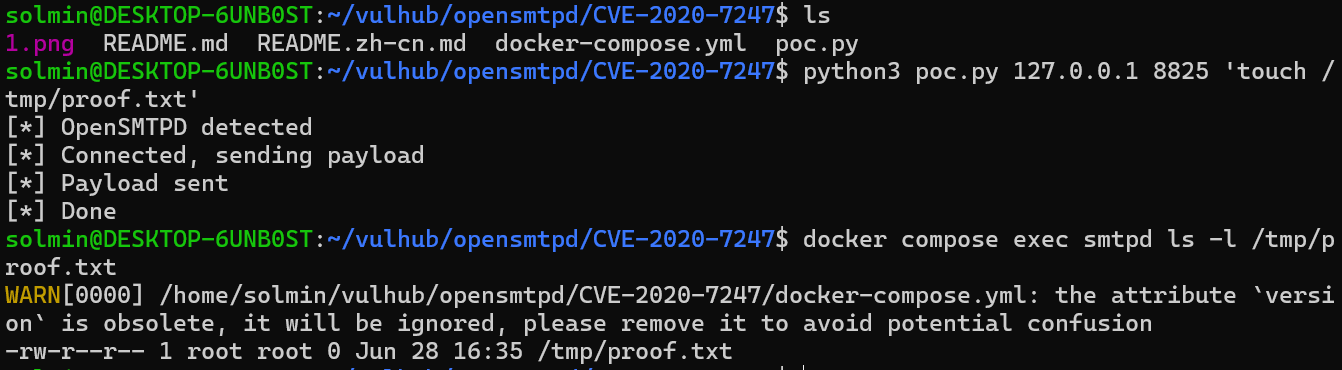 solmin111/opensmtpd-cve-2020-7247-
Lab baseado em Docker demonstrando execução remota de código CVE-2020-7247 no OpenSMTPD 6.6.1p1 com um PoC em Python para testes educacionais de…
 x1ongsec/cve-2025-24813
tomcat CVE-2025-24813 ambiente de RCE por desserialização
 efehamzaa/metasploit-red-pentest-lab
Laboratório envolvendo a exploração da vulnerabilidade vsftpd 2.3.4 (CVE-2011-2523) no Metasploitable 2 e as etapas de pós-exploração.
 tieupham267/log4shell-coraza
Laboratório de defesa contra Log4Shell (CVE-2021-44228) — nginx + módulo dinâmico Coraza WAF + OWASP CRS v4. Uso educacional apenas.
 fauzan-aldi/log4j-_vulnerability
A Web está vulnerável ao CVE-2021-44228
 fineken/jenkins-cve-2024-23897-lab
Ambiente de laboratório baseado em Docker para praticar a exploração de leitura arbitrária de arquivos no Jenkins (CVE-2024-23897) com scripts de…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Um estudo de caso do CVE-2024-21413. Usado como parâmetro a sala do TryHackMe Moniker Link (CVE-2024-21413). Feito edições com claude code no exploit.
 johanmv/explotacion-vsftpd-nmap_laboratorio_1
Laboratório técnico de cibersegurança onde se realiza reconhecimento de rede com Nmap e exploração da vulnerabilidade CVE-2011-2523 (vsftpd 2.3.4)…
 m0nk3ygod/cve-2026-34040-poc
Reprodução em laboratório do CVE-2026-34040: contorna os plugins AuthZ do Docker/Moby usando corpos de requisição excessivamente grandes (>1MB) para…
 speinador/cve-2025-6218_winrar
Laboratório educacional demonstrando CVE-2025-6218 path traversal no WinRAR. Inclui um arquivo RAR malicioso e um guia passo a passo para observar a…
 lorenzoporrasduque/cve-2025-5548-poc
Laboratório educacional demonstrando um estouro de buffer de pilha (CVE-2025-5548) no FreeFloat FTP Server. Cobre o desenvolvimento completo de…
 diego57709/cve-2025-5548
Laboratório estruturado para exploração controlada do CVE-2025-5548 (FreeFloat FTP Server). Inclui configuração de ambiente, fuzzing, controle de…
 cryptomachio/cve-2025-5548
Estudo técnico da vulnerabilidade CVE-2025-5548
 nulltrace1336/cve-2025-55182-metasploit-exploit-skeleton-real-flow-
Abaixo está o plano completo do LAB: aplicação demo-vulnerável → PoC em Python → esqueleto de exploit do Metasploit
 randengshifu/cve-2022-22963
CVE-2022-22963 Spring-Cloud-Function-SpEL_RCE_exploit








