
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
Exploit de escalada de privilégios local para CVE-2026-3888, direcionado a snap-confine e systemd-tmpfiles no Ubuntu, fornecendo variantes SUID e de…
 sowatkheang/cve_2026_2576_poc
CVE-2026-2576 — PoC de SQLi no Plugin Business Directory (Configuração Local). Injeção SQL Cega Baseada em Tempo Não Autenticada no Plugin Business…
 shreda/cve-2026-33032-nginx-ui-vuln-lab
Docker Compose setup para demonstrar a vulnerabilidade de autenticação ausente no nginx-ui
 pinkarmor/cve-2025-1094-lab-setup
Laboratório prático para explorar a CVE-2025-1094, uma injeção de SQL no psql do PostgreSQL que leva a RCE via COPY TO PROGRAM, com configuração em…
 mkway/cve-2026-3304
Laboratório de reprodução para CVE-2026-3304, uma condição de corrida no fileFilter assíncrono do Multer que causa esgotamento de disco por meio de…
 mehdi-ben-hamou/cve-2026-30498
Demonstração educacional de vulnerabilidade CSRF com um ambiente de laboratório controlado, incluindo uma prova de conceito de exploração e uma…
 pulentoski/cve-2026-31431
Estrutura modular para pesquisar e explorar uma vulnerabilidade de escalonamento de privilégios no kernel Linux usando AF_ALG e injeção de cache de…
 kondordevsecuritycorp/cve-2026-34197
Exploit para Apache ActiveMQ RCE via API Jolokia (CVE-2026-34197) com captura de saída de comandos, varredura em massa e auto-exploração.
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
Este é um PoC simples que permite destacar a gravidade da vulnerabilidade Telnet ativa e explorada que está ocorrendo neste momento. Por que as…
 ret0x2a/cve-2025-8625
Prova de conceito de exploit para CVE-2025-8625 direcionado ao WordPress, com ambiente de laboratório isolado baseado em Docker e shell web de…
 furkankayapinar/cve-2026-24061-telnet2root
Scanner e exploit interativo para CVE-2026-24061 no inetutils-telnetd, permitindo acesso root pré-autenticação via negociação NEW-ENVIRON…
 feryaeljustice/log4shell
Este repositório é para demonstração e mitigação da vulnerabilidade Log4j 2021 (CVE-2021-44228).
 m96dg/cve-2021-41773-exercise
Laboratório prático para explorar a travessia de diretórios no Apache 2.4.49 (CVE-2021-41773) usando Docker, varredura com Nmap e curl para recuperar…
 dhiaelhak-rached/cve-2026-39987-lab-or-marimo-cve-lab
# Laboratório Docker Educacional demonstrando CVE-2026-39987, um RCE pré-autenticação via bypass de autenticação WebSocket no marimo, com script de…
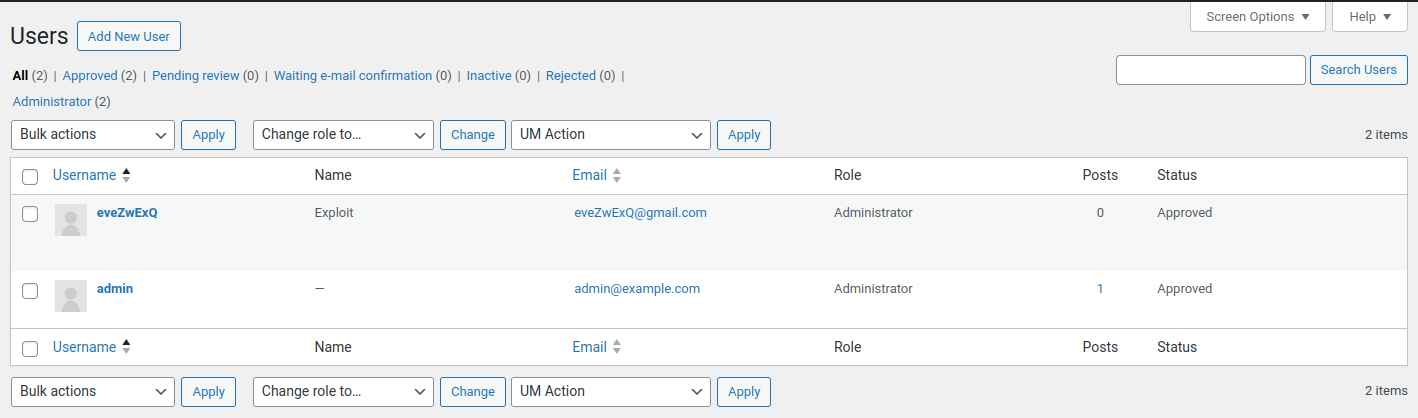 julienbrs/exploit-cve-2023-3460
Exploração e análise do CVE-2023-3460, uma escalada de privilégios crítica no plugin Ultimate Member para WordPress, com ambiente de reprodução e…
 jxerome/log4shell
Demonstração educacional da vulnerabilidade Log4Shell (CVE-2021-44228) com payloads JNDI LDAP para testes experimentais em seus próprios sistemas.
 cryingn/cve-2026-44656
Ambiente de reprodução para CVE-2026-44656, uma vulnerabilidade de injeção de comando em modeline do Vim. Inclui configuração Docker, arquivo PoC e…
 shotafry/copyfail-exploits-cve-2026-31431
Implementações educacionais de exploits em vários idiomas para CVE-2026-31431, uma escalada local de privilégios no kernel Linux por meio do módulo…








