
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 owasp/owasp-learning-gateway
Projeto OWASP Learning Gateway
 snyk-labs/pdfjs-vuln-demo
Este projeto destina-se a servir como uma prova de conceito para demonstrar a exploração da vulnerabilidade na biblioteca PDF.js (pdfjs-dist)…
 nishanthanand21/cve-2023-4911-poc
Repositório contendo uma Prova de Conceito (PoC) demonstrando o impacto do CVE-2023-4911, uma vulnerabilidade no carregador dinâmico ld.so do glibc,…
 marcourbano/cve-2021-44228
PoC para CVE-2021-44228.
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker Env
 yumeae/bootstrap-with-xss
Uma prova de conceito para Bootstrap XSS(CVE-2024-6485、CVE-2016-10735、CVE-2019-8331、CVE-2018-14040)
 unclesocks/cyberresponders
CyberResponders é um jogo de treinamento em cibersegurança baseado em terminal que permite aos jogadores responder a diferentes cenários de…
 trackflaw/cve-2024-10924-wordpress-docker
Container docker vulnerável para Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – Bypass de Autenticação CVE-2023-50164
 anonymking/cve-2017-1000117
Reprodução da vulnerabilidade CVE-2017-1000117 (PoC+Exp)
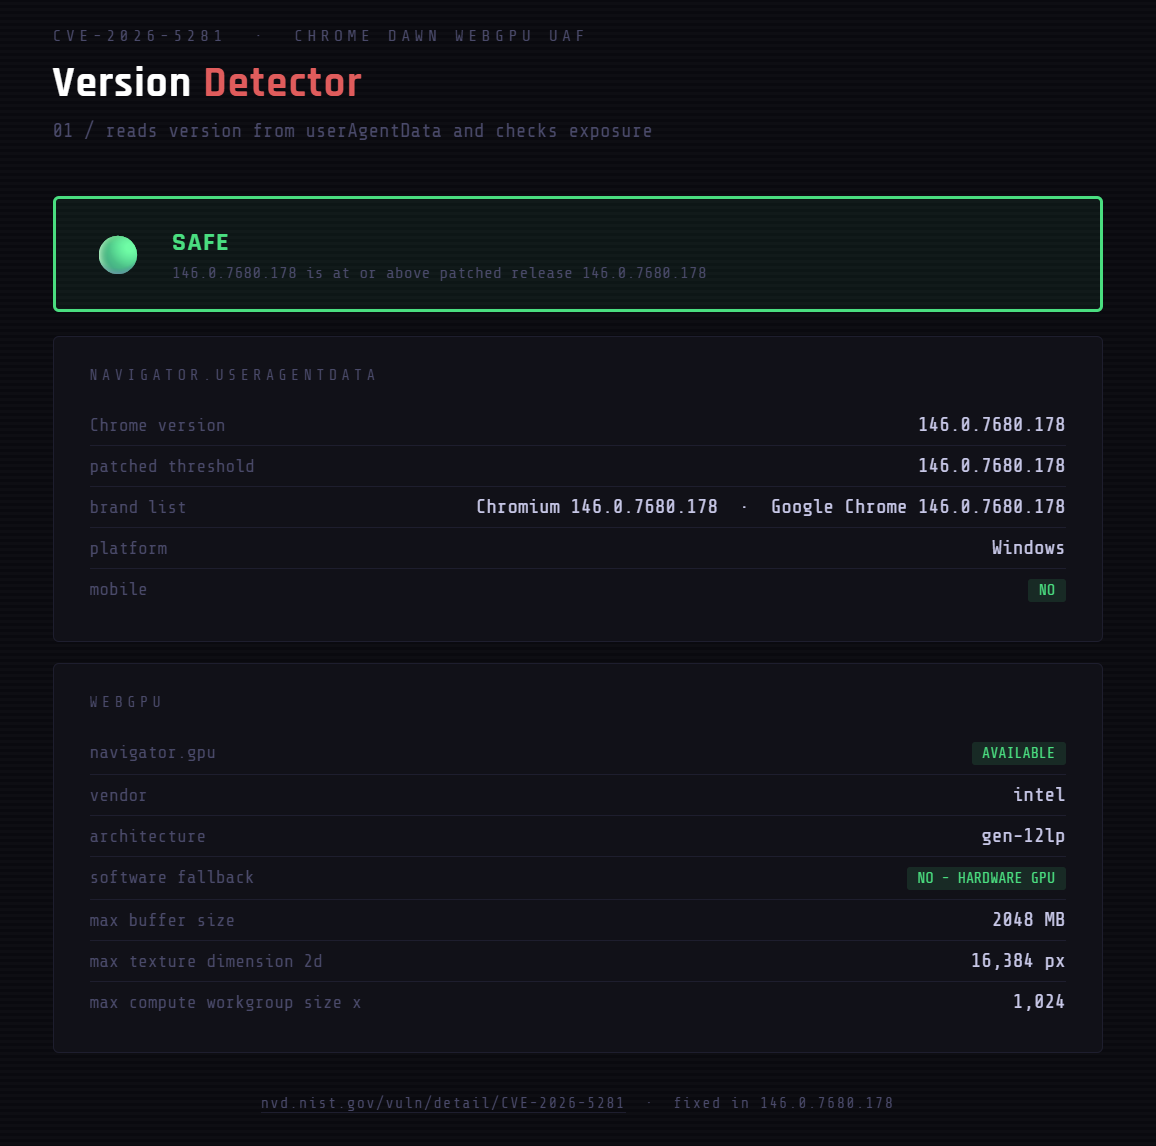 themalwareguardian/cve-2026-5281
Análise do CVE-2026-5281 (Chrome Dawn WebGPU UAF), ferramentas de validação em laboratório e ambiente reproduzível para builds vulneráveis vs…
 infosecantara/cve-2025-14765-and-cve-2025-14766
Laboratório interativo baseado em navegador que simula vulnerabilidades de corrupção de memória do Chrome (CVE-2025-14765/14766) para treinamento…
 sethwhy/bluedoor
Consegue explorar a vulnerabilidade EternalBlue (CVE-2017-0144) num sistema Windows 7 e recuperar a flag oculta? O seu objetivo é obter privilégios…
 m3ssap0/wordpress-jetpack-broken-access-control-vulnerable-application
AVISO: Esta é uma aplicação vulnerável para testar o exploit da falha de controle de acesso quebrado do Jetpack < 13.9.1 (CVE-2024-9926). Execute por…
 horkimhab/cve-2026-6875
CVE-2026-6875
 xxxtectationxxx/react2shell-cve-lab
Um ambiente Next.js vulnerável auto-hospedado executando no Docker para simular CVE-2025-55182. Construído para pesquisa educacional em segurança e…
 secvulnhub/cve-2025-32463-exploit
Exploit de prova de conceito para CVE-2023-42456, demonstrando escalada de privilégio via sequestro da biblioteca NSS do sudo por meio de injeção…
 bananoname/cve-2021-42013
Script em Python para detectar e explorar path traversal e execução remota de código no Apache 2.4.50 (CVE-2021-42013), com varredura em massa e um…
 betan423/cve-2024-23334-poc
Este repositório é uma prova de conceito (POC) para o CVE-2024-23334, demonstrando uma tentativa de replicar o bug no aiohttp que leva à Inclusão…








