
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 layarkacasiber/cve-2021-42013
Ambiente de laboratório baseado em Docker para exploração do CVE-2021-42013 (Apache HTTP Server path traversal e RCE) com instruções passo a passo de…
 horkimhab/cve-2026-46817
CVE-2026-46817 - Rascunho

 fernandotdalcin/thm-blue-writeup
Writeup da sala Blue do TryHackMe — exploração do EternalBlue (MS17-010/CVE-2017-0143).
 dakerqirszh/cve-2021-3156
versão corrigida
 yan5ui/env-cve-2021-3975
Artefatos do ambiente docker de CVE-2021-3975
 vettrivel007/cve-2024-1086
Prova de conceito de exploração de escalonamento local de privilégios para CVE-2024-1086, direcionada a kernels Linux v5.14–v6.6. Obtém shell de root…
 suz1n/whs3_vulhub
PoC para a vulnerabilidade de bypass do sandbox do Git-Shell CVE-2017-8386.
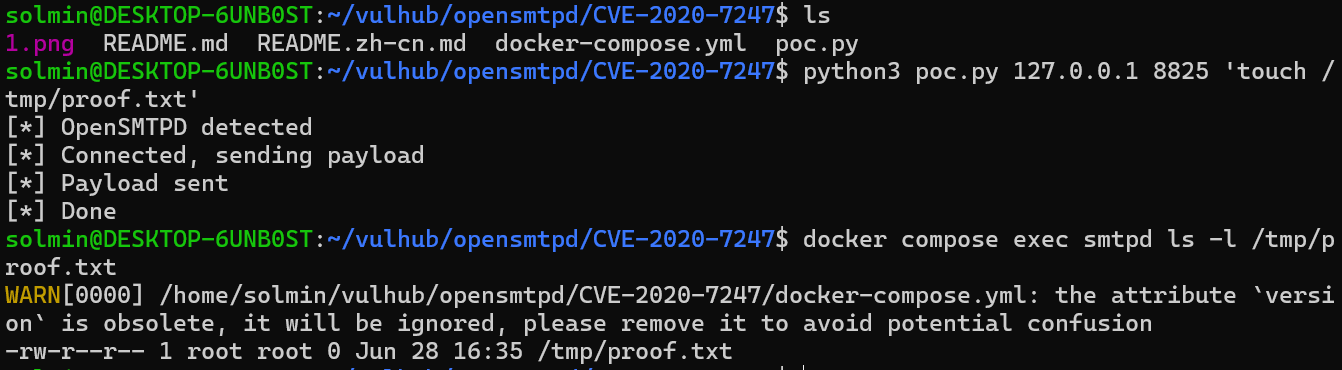 solmin111/opensmtpd-cve-2020-7247-
Lab baseado em Docker demonstrando execução remota de código CVE-2020-7247 no OpenSMTPD 6.6.1p1 com um PoC em Python para testes educacionais de…
 sarjanpatel22/siem-threat-detection-lab
Lab SIEM de equipe azul: Wazuh 4.7.5 detectando 7 ataques simulados (SSH brute force, Slowloris DoS / CVE-2007-6750, ataques web) com mapeamento…
 salt318/cve-2025-1974
Tarefa de configuração de ambiente Docker virtualizado vulnerável (CVE) - WHS 3ª turma
 renewablehacking/cve-2026-45321-tanstack
Laboratório educacional simulando ataques à cadeia de suprimentos do npm, abuso de CI/CD e execução de código no momento da instalação via…
 rayngnpc/cve-2022-26923-rayng
Exploração para CVE-2022-26923
 oxben10/cve-2013-0156
Este script foi especificamente projetado para resolver o desafio no PentesterLab para o exploit CVE-2013-0156
 oscerd/cve-2026-40048
Reprodutor para CVE-2026-40048: Desserialização insegura do Apache Camel camel-pqc FileBasedKeyLifecycleManager (RCE)
 nskath/cve-2024-21513
PoC para CVE-2024-21513
 mtaha-sec/bash-apocalypse
Recriando Shellshock (CVE-2014-6271) - a vulnerabilidade bash que colocou em risco milhões de servidores. Kit de exploração automatizada +…
 madhantr0/http2-security-lab
Laboratório de simulação de ataques e defesa HTTP/2 - Ataques Slowloris, Rapid Reset (CVE-2023-44487), HPACK Bomb com 5 defesas em camadas.…








