
 #1
Sistemas IDS/IPS, monitoramento de rede, detecção baseada em anomalias e ferramentas de alerta de ameaças.
Recomendado pelo Kitploit

 0x0allenace/windows-malware-behavioral-analysis
Análise Comportamental de Malware de uma Amostra Simulada de Malware Windows Multi-Estágio usando FLARE-VM e REMnux. Investigação DFIR orientada por…
 corelight/cve-2022-24491
Detector de rede baseado em Zeek para CVE-2022-24491, monitorando ações de set e dump do portmap RPC para identificar tentativas de exploração em…
 0xxon/cve-2020-13777
Script do Zeek para detetar servidores vulneráveis ao CVE-2020-13777
 strainxx/react2shell-honeypot
Minha tentativa de criar honeypot para a vulnerabilidade React2Shell (CVE-2025-66478)
 secdev02/cyber-decoy
Corretor de Isca Experimental
 vedantk6403/koobe-guard
Módulo de kernel Linux usando Kprobes para detectar e neutralizar exploits de double-free de heap do CVE-2024-1086 por meio de rastreamento de lacuna…
 eliangonzi00/pockeycloakcve-2023-0264
Prova de conceito de exploit para CVE-2023-0264 (sequestro de sessão OIDC do Keycloak) com um frontend para substituição de session_id e um agente…
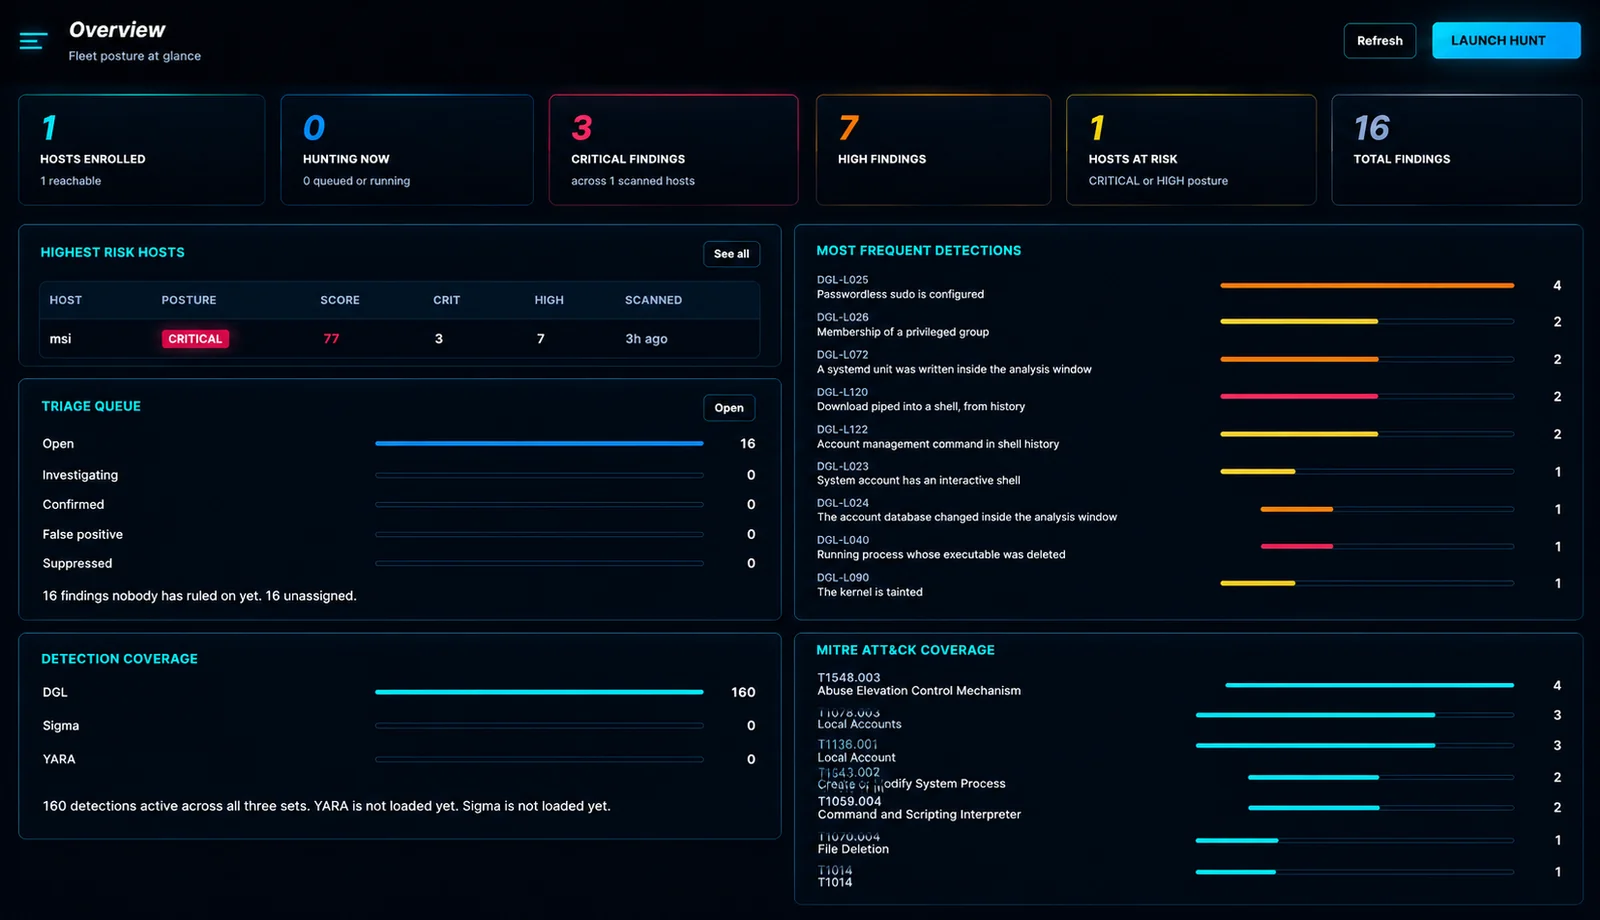 douglas-042/douglas-042-hq
Console central para coletores Douglas-042 HEADQUARTERS. Varre uma frota, correlaciona resultados entre hosts e gerencia feeds de IOC e entrega para…
 cmpnn-romain/cve-2024-27198_lab
Laboratório para o CVE-2024-27198
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler (CVE-2026-75650) kit de IOC para Magento Open Source e Adobe Commerce. Detecte lojas comprometidas, implantes Rust, web shells PHP,…
 mvlnetdev/cve-2021-31166-detection-rules
Regras diferentes para detectar se CVE-2021-31166 está sendo explorado
 sana-404/cve-2026-8838-mitigation-and-detection
Scripts de detecção e mitigação para o CVE-2026-8838, fornecendo varredura de vulnerabilidades, auditoria de configuração e orientação de resposta a…
 swastiksagar/wazuhlabproject
Laboratório prático de Wazuh SIEM/XDR em ambiente doméstico abordando implantação de OVA, registro de agentes, monitoramento de integridade de…
 wattocyber/detection-defense-library
Referência de engenharia de detecção que mapeia classes de ataque do Windows, nuvem, contêiner, identidade e ICS para regras Sigma, modelos de limite…
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
Laboratório de ataque AD/Linux isolado: CVE-2007-2447 explorado por meio do Metasploit, detectado com Wazuh SIEM mapeado para MITRE ATT&CK (T1190,…
 microlaser/dns_watchdog_windows2
Script PowerShell que monitoriza o tráfego DNS do Windows através do pktmon para detetar envenenamento, spoofing, respostas de resolvedores…
 joertx07/printnightmare-detection-lab
Laboratório SIEM Splunk simulando e detectando a exploração do CVE-2021-34527 (PrintNightmare) usando Sysmon, logs de eventos do Windows e regras de…
 yili-soc/vm-homelab-log4shell-assessment
Gerenciamento de vulnerabilidades de ciclo de vida completo em um alvo Log4Shell (CVE-2021-44228) ativo — varredura, exploração manual, detecção de…








