
 #1
Ferramentas de propósito geral para coletar vários tipos de informações sobre alvos.
Recomendado pelo Kitploit
 quantika14/osint-suite-tools
Repositório do conjunto de ferramentas para fazer OSINT e SOCMINT com Dante's Gates Minimal Version.
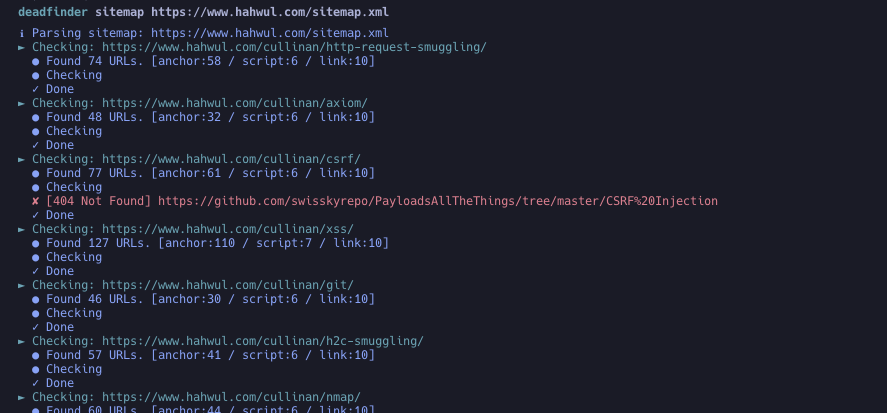 hahwul/deadfinder
Ferramenta CLI rápida para escanear sites, sitemaps e listas de URLs em busca de links quebrados, com workers concorrentes, relatório de cobertura e…
 andromeda1957/netpwn
Ferramenta feita para automatizar tarefas de pentest.
 tismayil/ohmybackup
Escanear Diretórios de Backup da Vítima & Arquivos de Backup
 ebryx/gitdump
Uma ferramenta de pentest que extrai o código-fonte do .git mesmo quando a travessia de diretório está desabilitada.
 b3rito/peeko
peeko – C2 XSS baseado em navegador para exploração furtiva de redes internas por meio de navegador infectado.
 projectdiscovery/useragent
Lista curada de User Agents categorizados
 shivamrai2003/reconky-automated_bash_script
Reconky é um ótimo script bash de Descoberta de Conteúdo para caçadores de recompensas de bugs que automatiza muitas tarefas e é organizado de forma…
 luemmelsec/apex
Framework de Pós-Exploração Azure
 whxitte/white-deface
Esta é uma ferramenta python simples para desfigurar automaticamente sites webdav vulneráveis.
 0xshe/fuck-cdn
Habilidade automatizada de descoberta de IP de origem de CDN para o Claude Code que executa mais de 40 métodos OSINT priorizados, valida candidatos…
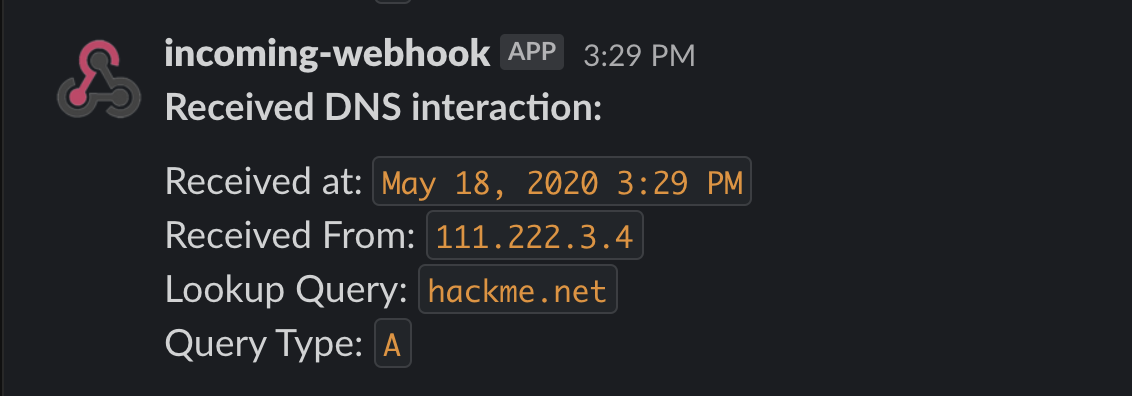 allyomalley/dnsobserver
Um serviço DNS útil escrito em Go para auxiliar na detecção de vários tipos de vulnerabilidades cegas. Ele monitora o servidor de um pentester em…
 tothi/servicedetector
Detecte se um serviço está instalado (às cegas) e/ou em execução (se expondo named pipes) em uma máquina remota sem usar privilégios de administrador…
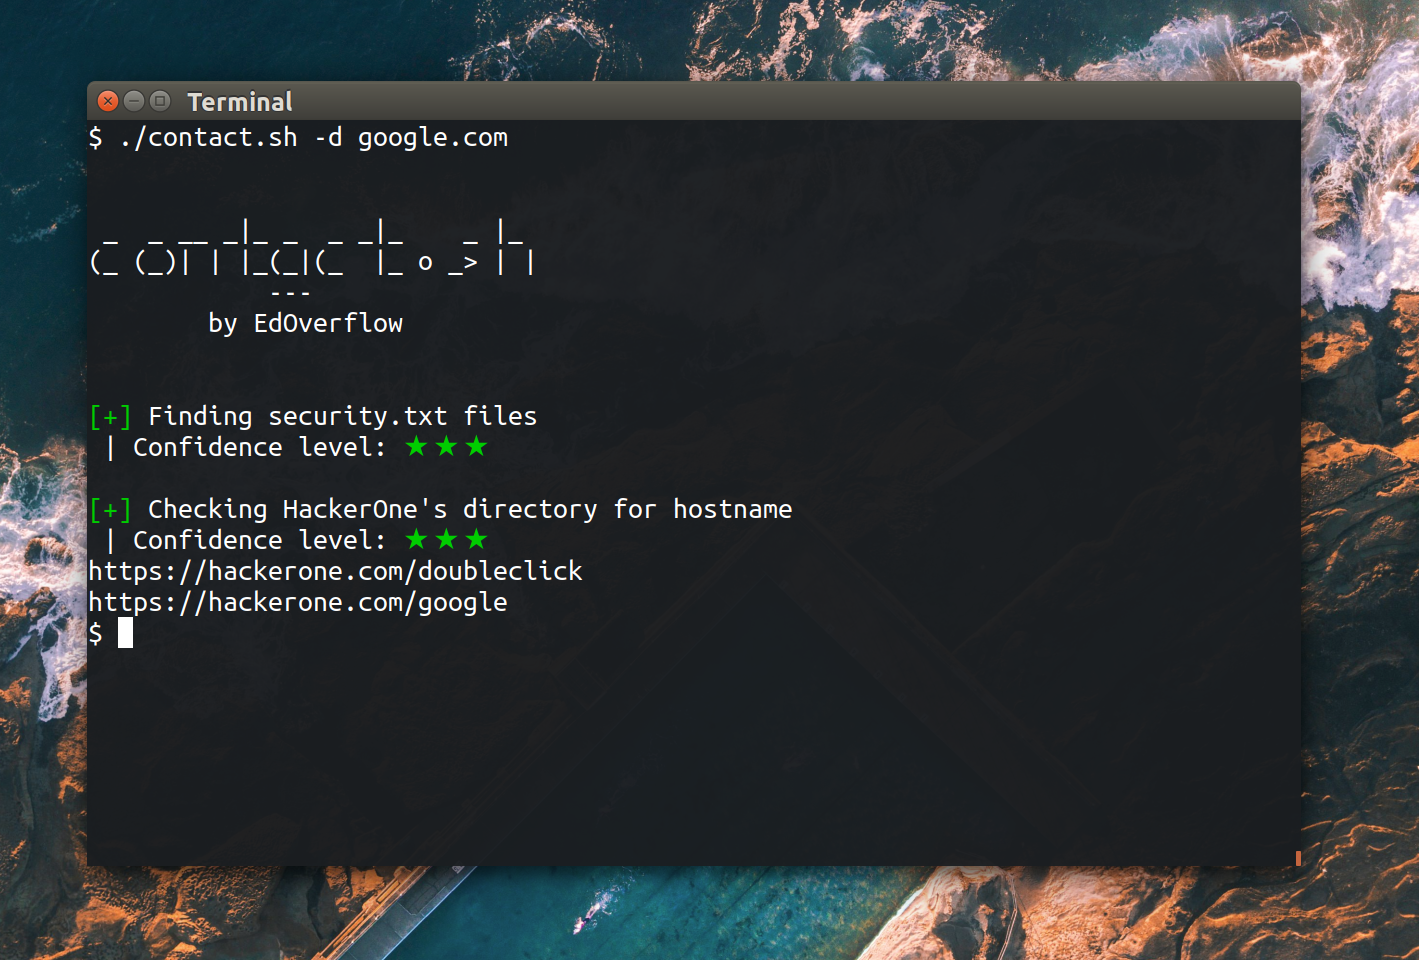 edoverflow/contact.sh
Uma ferramenta OSINT para encontrar contatos para reportar vulnerabilidades de segurança.
 codingo/dorky
Uma ferramenta para realizar rapidamente buscas por palavras-chave no Gitlab e no Github para OSINT e reconhecimento de bug bounty.
 ctxis/snitchdns
Servidor DNS baseado em banco de dados com interface web.
 daffainfo/oneliner-bugbounty
Uma coleção de scripts oneliner para bug bounty
 nvisosecurity/pycobalthound
pyCobaltHound é uma extensão de script Aggressor para o Cobalt Strike que visa fornecer uma integração profunda entre o Cobalt Strike e o Bloodhound.








