
 #1
Playbooks de IR, triagem, gerenciamento de casos, coleta de evidências e ferramentas de gerenciamento de incidentes.
Recomendado pelo Kitploit

 log2timeline/plaso
Mecanismo de forense digital que analisa logs, arquivos e artefatos do sistema para construir super timelines, permitindo a correlação cronológica de…
 microsoft/procdump-for-linux
Uma versão Linux da ferramenta ProcDump Sysinternals
 jpcertcc/logontracer
Investigar logons maliciosos do Windows visualizando e analisando o log de eventos do Windows
 sleuthkit/autopsy
Autopsy® é uma plataforma de forense digital e interface gráfica para The Sleuth Kit® e outras ferramentas de forense digital. Pode ser usada por…
 rabbitstack/fibratus
Sensor de segurança para detecção e proteção contra ameaças em tempo real
 yeti-platform/yeti
Sua Inteligência de Ameaças Diária
 rabobank-cdc/dettect
Detectar Táticas, Técnicas e Ameaças de Combate
 jipegit/osxauditor
O OS X Auditor é uma ferramenta forense computacional gratuita para Mac OS X.
 inverse-inc/packetfence
PacketFence é uma solução de controle de acesso à rede (NAC) gratuita, de código aberto, totalmente suportada e confiável. Com um impressionante…
 mikeroyal/digital-forensics-guide
Guia de Perícia Digital. Aprenda tudo sobre Perícia Digital, Perícia Forense Computacional, Perícia Forense em Dispositivos Móveis, Perícia Forense…
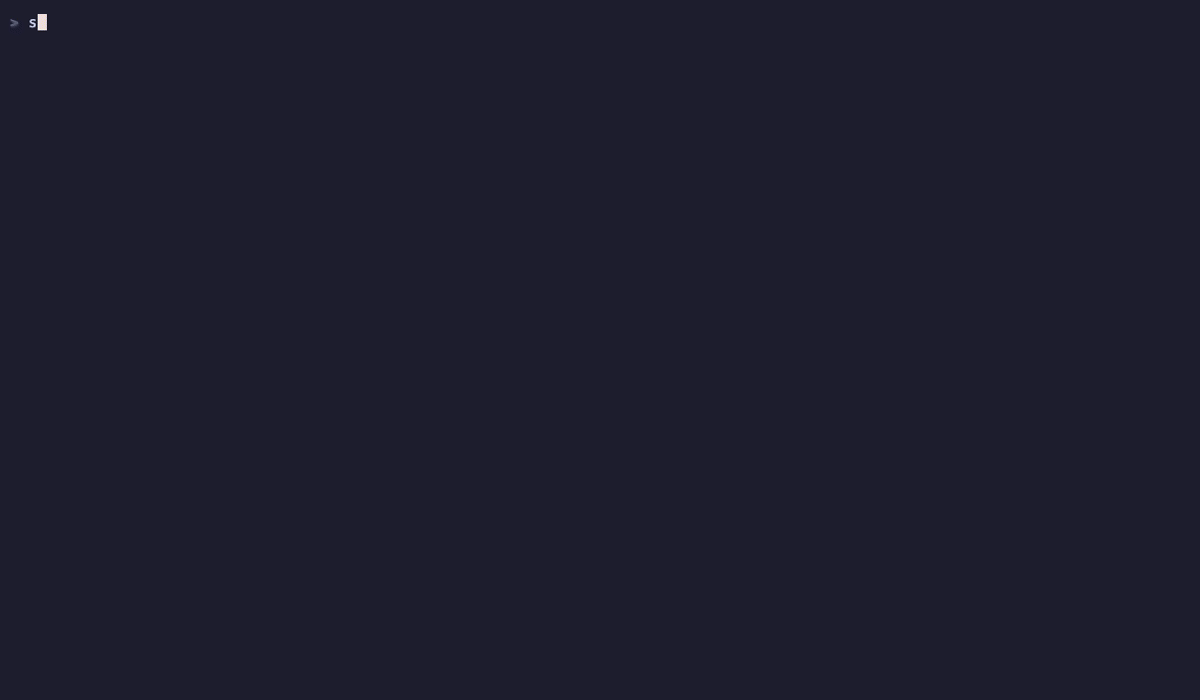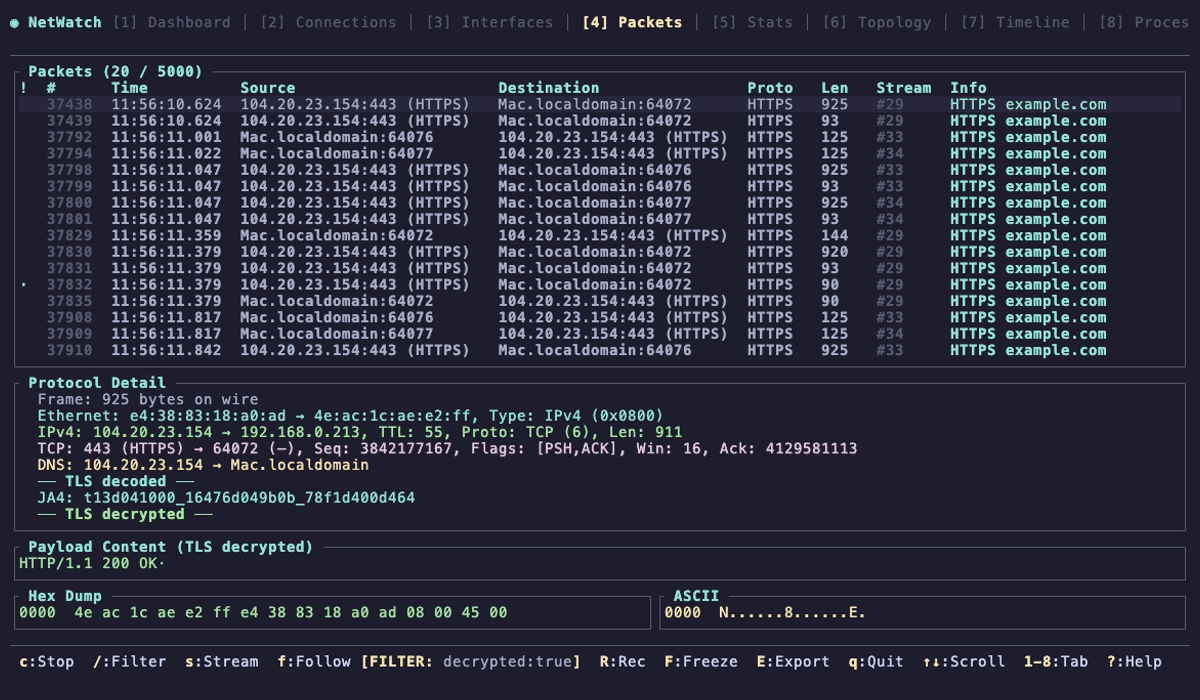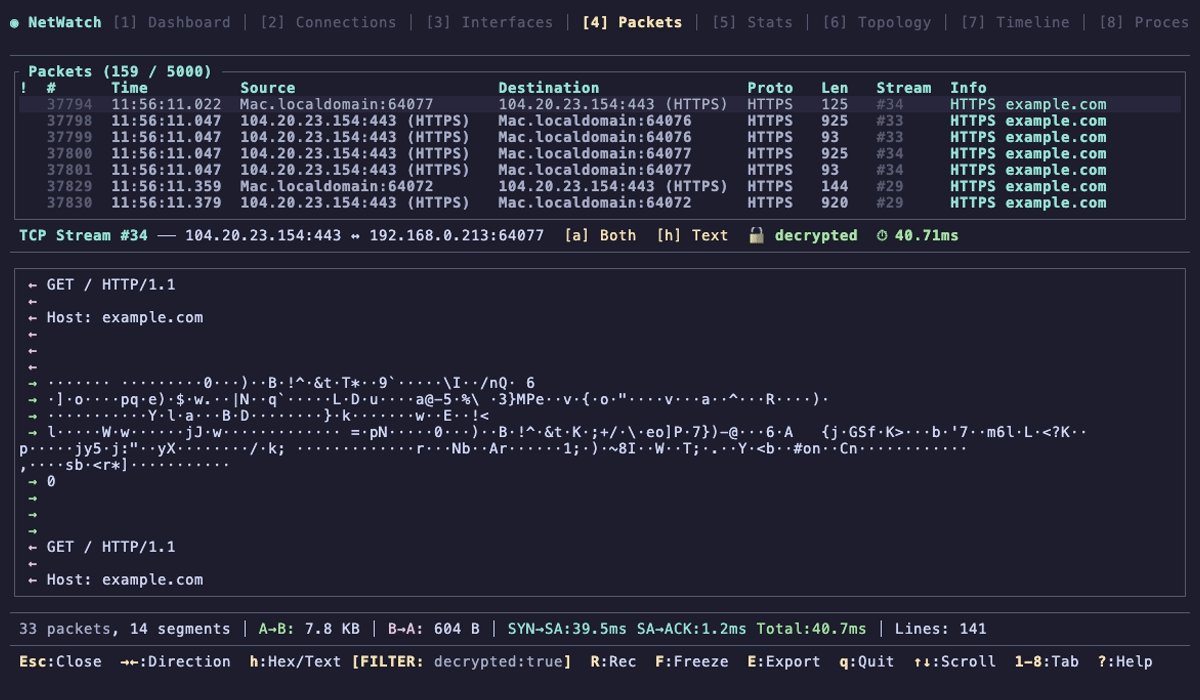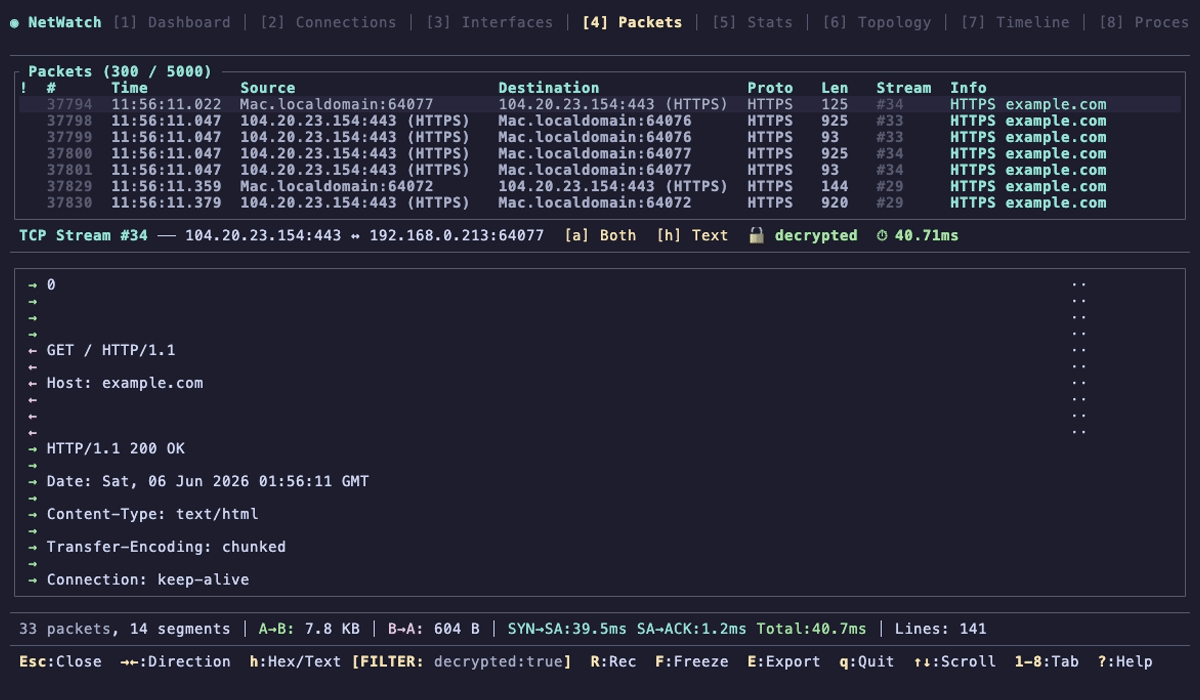 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 gamelinux/passivedns
A network sniffer that logs all DNS server replies for use in a passive DNS setup
 thinkst/opencanary
Honeypot de baixo consumo de recursos que emula serviços de rede comuns para detectar atividade de atacantes após a violação, com módulos de…
 microsoft/msticpy
Ferramentas de Segurança de Inteligência de Ameaças da Microsoft
 sans-blue-team/deepbluecli
Ferramenta de caça a ameaças baseada em PowerShell que analisa Logs de Eventos do Windows para detectar atividades maliciosas, incluindo ataques de…
 purp1ew0lf/blue-team-notes
Você não achou que eu fosse deixar o blue team de fora, né?
 neo23x0/loki
Scanner baseado em IOC e YARA para detecção de indicadores de compromisso por meio de regex em nomes de arquivos, assinaturas YARA, correspondência…
 ericzimmerman/kapefiles
Este repositório serve como um local para Targets e Modules criados pela comunidade para uso com o KAPE.






