
 #1
Playbooks de IR, triagem, gerenciamento de casos, coleta de evidências e ferramentas de gerenciamento de incidentes.
Recomendado pelo Kitploit

 magnetforensics/swishdbgext
Extensão de Depuração para Resposta a Incidentes e Forense Digital
 gdraperi/remote-bitlocker-encryption-report
Script PowerShell para mitigar o CVE-2018-12038. O script recebe uma lista de PCs como entrada, obtém remotamente o tipo de criptografia BitLocker…
 dropbox/securitybot
Alertas distribuídos para as massas!
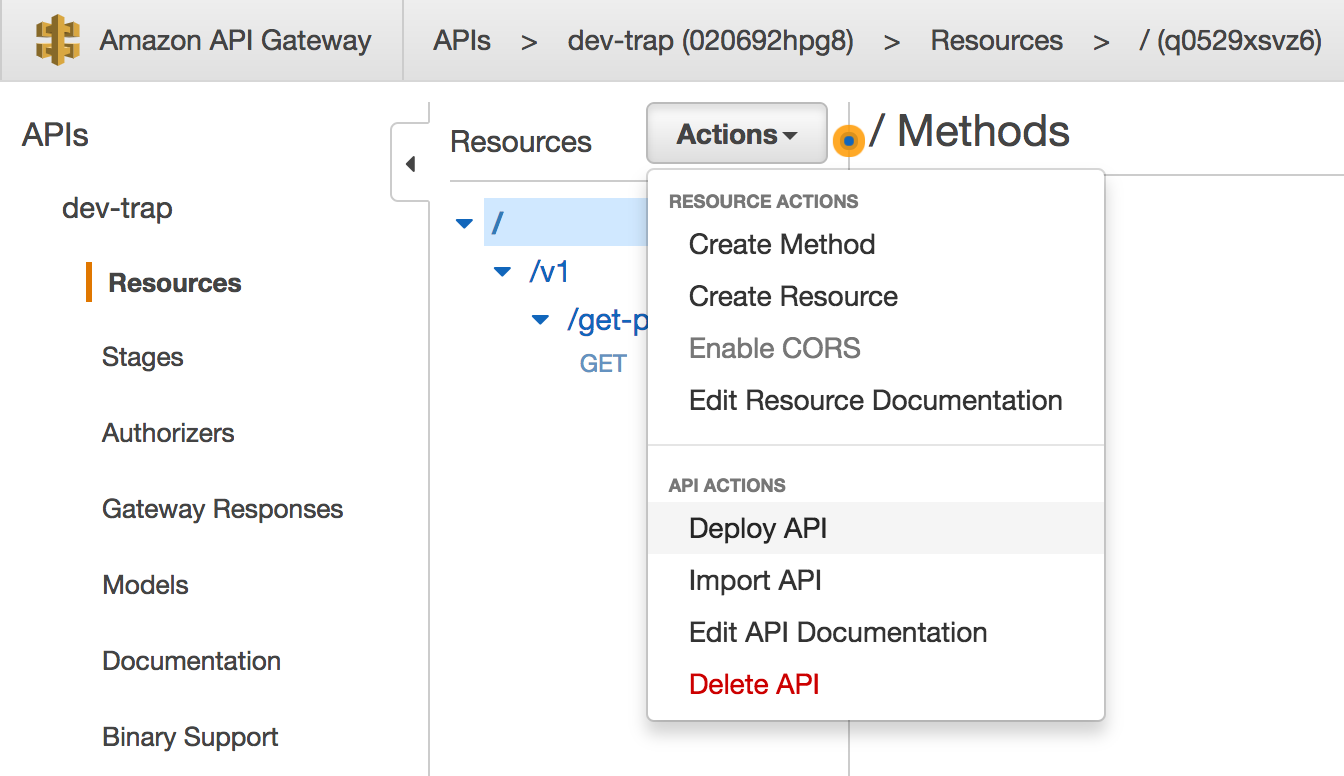 0x4d31/honeylambda
honeyλ - uma aplicação serverless simples, projetada para criar e monitorar endpoints HTTP falsos (ou seja, URL honeytokens) automaticamente, sobre…
 cymmetria/micros_honeypot
O MICROS Honeypot é um honeypot de baixa interação para detectar a CVE-2018-2636 no componente Oracle Hospitality Simphony do Oracle Hospitality…
 withsecurelabs/volatility-plugins
Plugins do Volatility para forense de memória, incluindo detecção de técnicas de evasão de varredura de memória Gargoyle.
 viralmaniar/remote-desktop-caching-
Esta ferramenta permite recuperar informações de sessões RDP (mstsc) antigas na forma de arquivos PNG corrompidos. Esses arquivos PNG permitem que…
 mitre/brawl-public-game-001
Dados de um Exercício BRAWL de Emulação Automatizada de Adversários
 aws-alchemy/squidmagic
analisar tráfego de rede baseado na web 🕶 para detectar servidores de comando e controle centrais
 withsecurelabs/memory-carving-scripts
Scripts para extrair informações úteis de dumps de memória infectados
 hestat/drupal-check
Ferramenta para analisar logs do Apache em busca de evidências de exploração do CVE-2018-7600.
 bedazzlinghex/memory-analysis
Contém ferramentas para realizar análise de malware e forense em memória.
 danielbohannon/invoke-dosfuscation
Gerador de Ofuscação de Comandos do Cmd.exe & Estrutura de Teste de Detecção
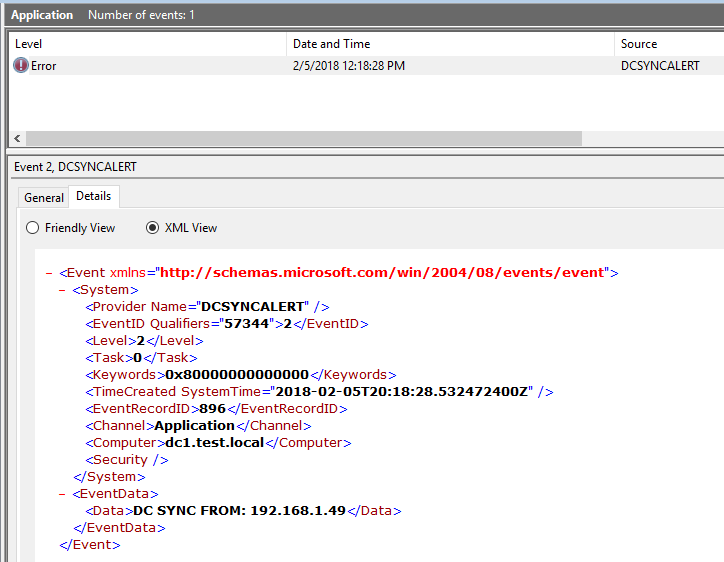 shellster/dcsyncmonitor
Monitora ataques DCSYNC e DCSHADOW e cria Eventos Personalizados do Windows para esses eventos.
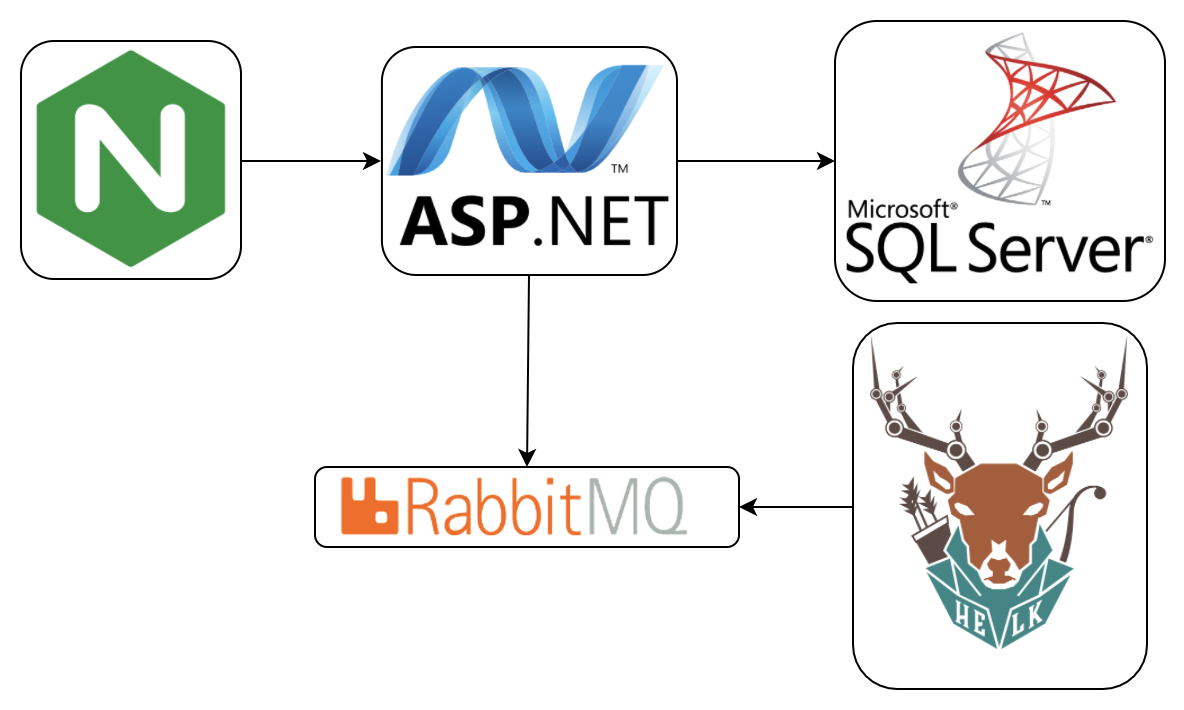 invoke-ir/ace
Plataforma automatizada de coleta e enriquecimento
 jepaynemsft/weffles
Crie um console rápido, gratuito e eficaz de Threat Hunting/Incident Response com Windows Event Forwarding e PowerBI
 magoo/redteam-plan
Questões a considerar ao planejar um exercício de red team.
 homjxi0e/cve-2017-0290-
Script de exploit para CVE-2017-0290 que tem como alvo o Windows Defender no Windows 8.1/10, projetado para desabilitar ou contornar a proteção…








